Um novo malware para Android, denominado Crocodilus, surgiu com uma abordagem inovadora para roubar chaves de carteiras de criptomoedas. Diferentemente dos malwares bancários tradicionais, o Crocodilus utiliza engenharia social para persuadir os usuários a revelarem suas frases-semente, essenciais para acessar suas criptomoedas.
Novo vírus Android Crocodilus rouba criptomoedas com engenharia social
Pesquisadores da ThreatFabric descobriram que o Crocodilus é distribuído por meio de um aplicativo dropper exclusivo. Este aplicativo é capaz de contornar as proteções de segurança do Android 13 e versões mais recentes, instalando o malware sem alertar o Play Protect e ignorando as restrições do Serviço de Acessibilidade.
A característica distintiva do Crocodilus é o uso de mensagens falsas que incitam as vítimas a fazerem backup de suas chaves de carteira, alegando que o acesso será perdido em 12 horas caso não o façam. Ao seguir as instruções na tela sobreposta, os usuários acabam revelando suas frases-semente, permitindo que os invasores esvaziem suas carteiras.
Até o momento, o Crocodilus tem como alvo usuários na Turquia e na Espanha, com evidências apontando para uma origem turca. No entanto, o malware tem o potencial de se expandir globalmente, ameaçando usuários de diversos países.
Detalhes técnicos e capacidade de controle
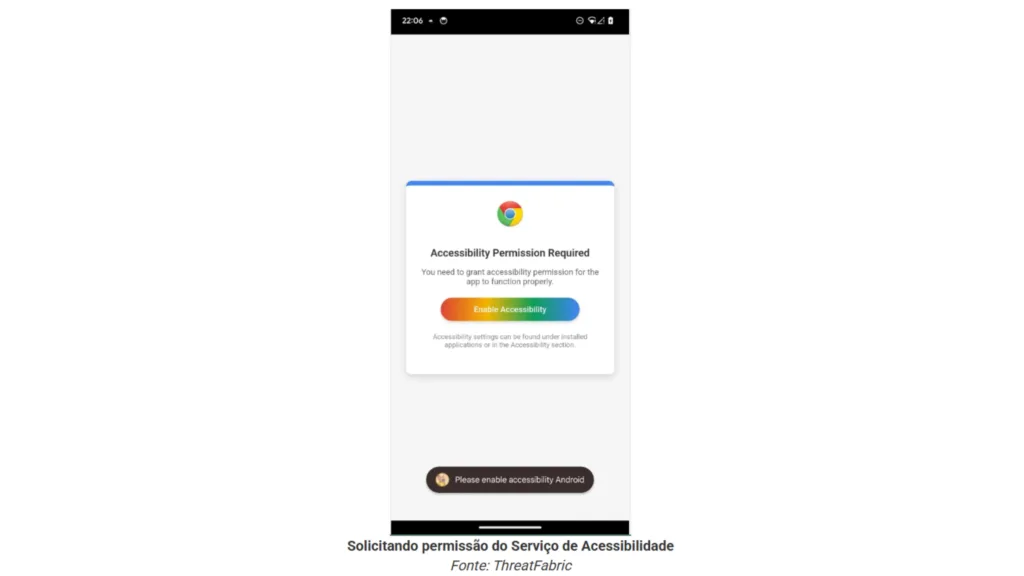
Uma vez instalado, o Crocodilus abusa do Serviço de Acessibilidade para obter controle sobre o dispositivo, monitorar aplicativos e coletar dados. O malware também possui recursos de cavalo de Troia de acesso remoto (RAT), permitindo que os invasores controlem remotamente o dispositivo, capturem telas e interceptem códigos de autenticação de dois fatores.
Para ocultar suas atividades, o Crocodilus pode ativar uma sobreposição de tela preta e silenciar o dispositivo, fazendo com que pareça estar bloqueado. A capacidade de comandar 23 ações diferentes demonstram o quão avançado ele é.
Prevenção e segurança
Para se proteger do Crocodilus e de outros malwares, os usuários do Android são aconselhados a baixar aplicativos apenas da Google Play Store e manter o Play Protect ativado. Além disso, é fundamental estar atento a mensagens e avisos suspeitos que solicitem informações confidenciais, como frases-semente de carteiras de criptomoedas.