O aplicativo falso do Google Chrome que ultrapassou a marca de 100 mil downloads na Play Store expôs uma contradição importante na estratégia de segurança do Android: mesmo dentro da loja oficial do Google, usuários podem encontrar programas que imitam aplicativos legítimos e aparecem em posições privilegiadas graças à publicidade paga. O caso ganhou repercussão em 14 de outubro de 2026, depois que usuários identificaram uma cópia do navegador que utilizava o nome e o ícone oficiais para atrair instalações.
O episódio chama a atenção porque o Google apresenta a distribuição oficial de aplicativos como uma alternativa mais segura à instalação de arquivos APK obtidos fora da Play Store. Entretanto, quando uma aplicação suspeita consegue passar pelas verificações iniciais, acumular downloads e aparecer como anúncio patrocinado acima do software legítimo, a confiança na curadoria da plataforma fica abalada.
A aplicação foi publicada por um desenvolvedor identificado como Hizbartech e, segundo os relatos disponíveis, não oferecia um navegador funcional. O incidente levanta questões sobre a eficácia dos mecanismos automatizados de análise, a fiscalização de anúncios e os limites da promessa de segurança das lojas fechadas. Também mostra por que verificar a identidade de um aplicativo continua sendo necessário, mesmo quando o download acontece em um canal oficial.
Como o aplicativo falso do Google Chrome chegou ao topo da Play Store
A investigação divulgada por veículos de tecnologia e as informações compartilhadas pela comunidade indicam que a aplicação não surgiu originalmente como uma cópia do navegador. Em agosto de 2026, o programa foi publicado na Play Store com o nome Ball Bounce, apresentado como um jogo.
No fim de setembro, o desenvolvedor alterou o nome e o ícone do aplicativo para imitar o Google Chrome. A mudança de identidade permitiu que um programa inicialmente apresentado como jogo passasse a se parecer com um dos navegadores mais conhecidos do mundo, sem que a tentativa de imitação fosse identificada imediatamente pelos mecanismos de revisão da loja.
A estratégia é particularmente preocupante porque aproveita a confiança construída por uma marca conhecida. Muitos usuários reconhecem o ícone colorido do Chrome, mas não conferem com a mesma atenção o nome do desenvolvedor, o endereço do aplicativo ou os detalhes da página de instalação.
Publicidade patrocinada aumentou a visibilidade da fraude
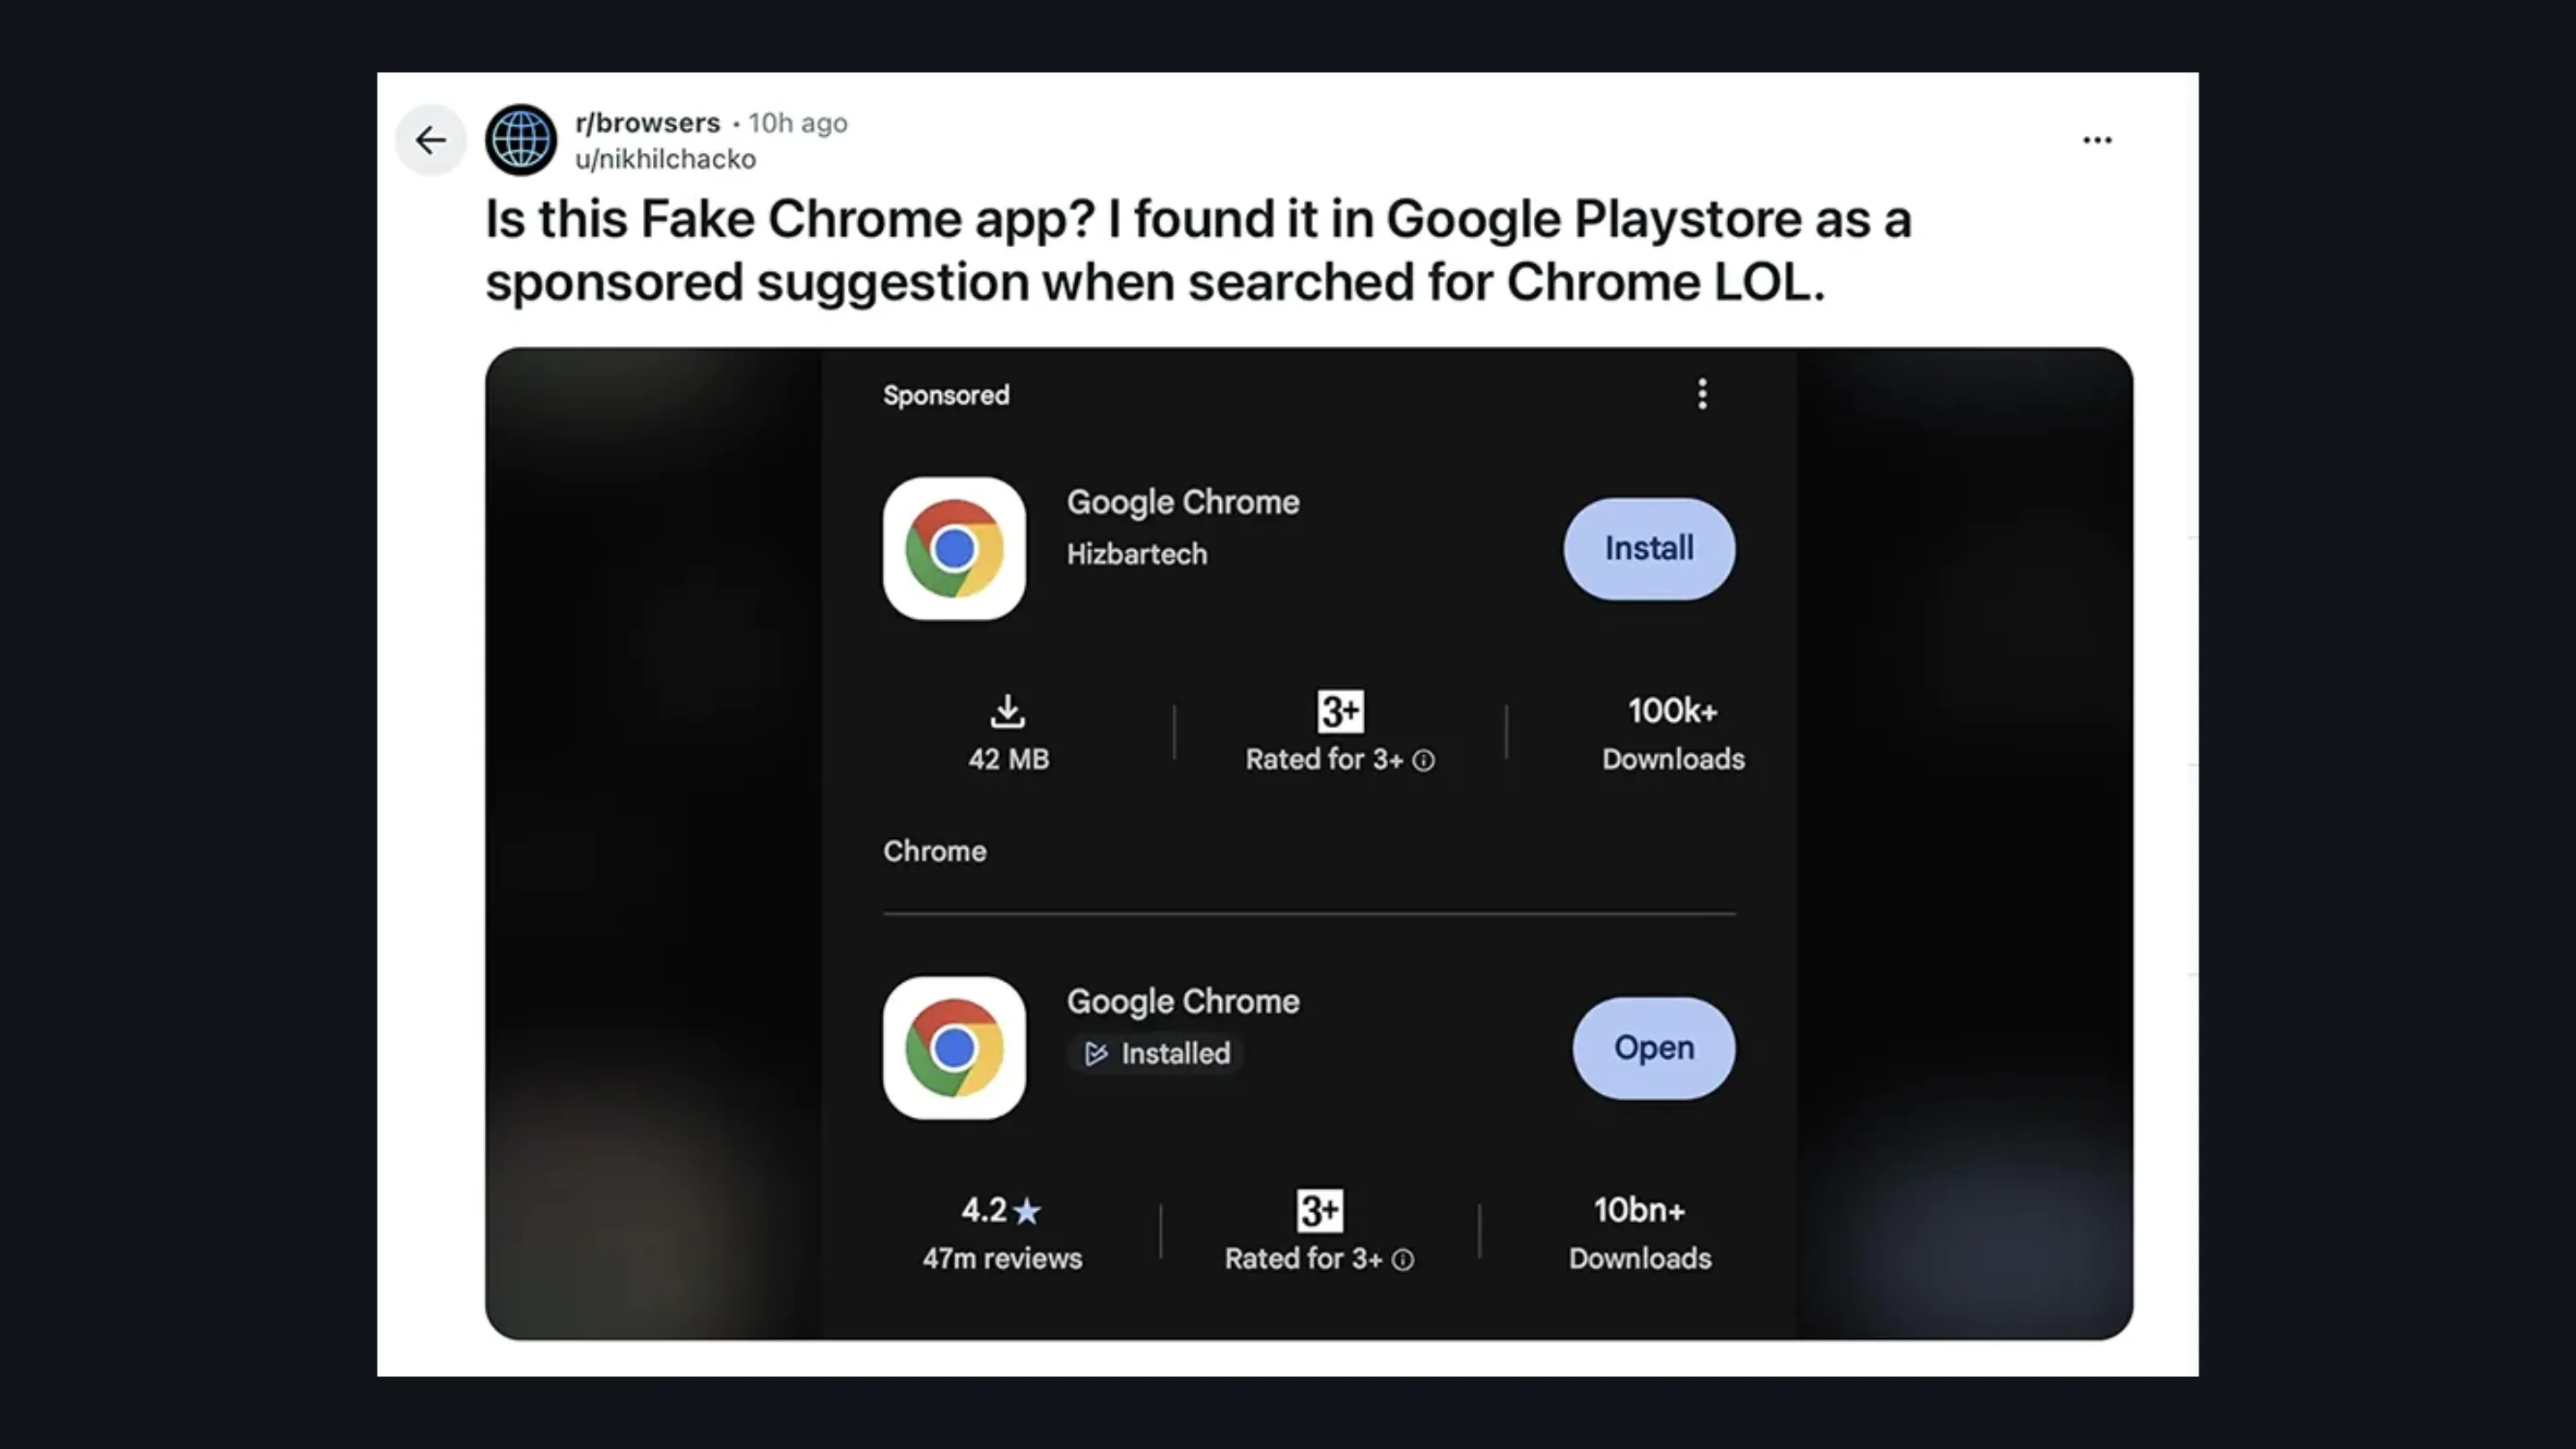
O problema não se limitou à presença do aplicativo na loja. Um usuário do Reddit relatou ter encontrado a cópia em um resultado patrocinado durante uma busca pelo Chrome. Na captura de tela divulgada, a aplicação falsa aparecia acima do navegador legítimo, publicado por Google LLC.
Isso significa que a publicidade paga aparentemente ajudou o programa a conquistar uma posição de destaque. Em vez de depender exclusivamente de resultados orgânicos ou de usuários que procurassem diretamente pelo nome do desenvolvedor, o aplicativo ganhou exposição em um espaço que muitos consumidores associam a recomendações relevantes e confiáveis.
A marca de mais de 100 mil downloads divulgada nos relatos demonstra a dimensão potencial do problema. Contudo, esse número não permite determinar quantas instalações ocorreram depois da mudança para a identidade falsa, nem comprova que todos os downloads foram resultado do anúncio patrocinado.
O caso também evidencia uma distinção importante: um anúncio patrocinado não equivale a uma certificação de autenticidade. A publicidade indica que houve uma promoção comercial aprovada para exibição, mas não deve ser interpretada pelo usuário como uma garantia de que o aplicativo pertence à marca representada.
O que acontecia depois da instalação
Os relatos de pessoas que instalaram a aplicação indicam que ela não era um navegador de verdade. Em vez de apresentar abas, barra de endereços e recursos de navegação, o programa exibia uma interface semelhante a um aplicativo de contatos ou mensagens, com avatares associados a uma experiência de chat e respostas predefinidas.
A diferença entre a promessa e o funcionamento real é um sinal evidente de comportamento enganoso. Quem procurava o Chrome para acessar sites poderia acabar com um programa sem a função esperada, além de ficar exposto a solicitações e anúncios que não faziam parte da experiência legítima do navegador.
É importante, porém, separar fatos confirmados de suspeitas. Os relatos publicados até o momento não demonstram que essa aplicação específica tenha roubado senhas, instalado outros programas maliciosos ou participado de uma campanha comprovada de espionagem. Isso não torna a falsificação aceitável, mas evita atribuir ao incidente consequências que as evidências disponíveis não sustentam.
Segundo as reportagens publicadas em 14 de outubro, o aplicativo foi removido da Play Store. A retirada reduz a possibilidade de novas instalações pela página original, mas não elimina automaticamente cópias já instaladas nos celulares nem resolve as dúvidas sobre como a aplicação passou pelas verificações iniciais.
O combate ao sideloading e as falhas da loja oficial
O incidente ganhou relevância adicional porque ocorreu em um momento de maior pressão do Google para controlar a instalação de aplicativos no Android. A empresa tem defendido mecanismos de verificação de desenvolvedores e medidas destinadas a dificultar a distribuição de programas potencialmente perigosos fora dos canais tradicionais.
O sideloading, nome dado à instalação de aplicativos por fontes externas à loja oficial, oferece flexibilidade para usuários avançados, desenvolvedores e pessoas que precisam utilizar programas indisponíveis na Play Store. Ao mesmo tempo, pode aumentar os riscos quando o APK vem de uma fonte desconhecida ou foi modificado por terceiros.
O argumento de segurança utilizado para justificar controles mais rígidos não é infundado. Aplicativos maliciosos podem explorar a instalação manual para contornar mecanismos de distribuição, disseminar cópias fraudulentas e alcançar dispositivos sem passar pelos mesmos processos de análise de uma loja oficial.
O problema aparece quando essa justificativa é apresentada como se a distribuição pela Play Store eliminasse o risco. A loja oficial reduz determinadas ameaças, mas não garante que todo aplicativo publicado seja legítimo, seguro ou fiel à descrição apresentada.
Quando a publicidade também se torna parte do problema
A presença de uma cópia do Chrome em um anúncio patrocinado torna o caso mais delicado. A plataforma não apenas hospedou o aplicativo, segundo os relatos, como também permitiu que ele recebesse destaque comercial em uma pesquisa relacionada ao próprio produto que imitava.
Esse cenário levanta duas questões diferentes. A primeira é se a análise inicial consegue identificar mudanças suspeitas de nome, ícone e finalidade depois que um aplicativo já foi aprovado. A segunda é se os sistemas de publicidade verificam adequadamente a identidade e a legitimidade dos programas antes de conceder posições privilegiadas.
Não é possível concluir, com base em um único incidente, que todos os controles do Google sejam ineficazes. Ainda assim, o episódio demonstra que a revisão inicial não basta quando um desenvolvedor pode modificar posteriormente a identidade de uma aplicação.
A discussão também interessa a defensores do software livre e de um Android mais aberto. Restringir alternativas de instalação não resolve, por si só, problemas de curadoria, falsificação de identidade ou publicidade enganosa. Uma estratégia de segurança consistente precisa combinar verificação de desenvolvedores, análise contínua dos aplicativos, fiscalização de anúncios e ferramentas de denúncia acessíveis.
A proteção do usuário deve ser avaliada pelos resultados efetivos, e não apenas pela quantidade de restrições impostas a quem instala programas por outros meios.
Como identificar um aplicativo falso do Google Chrome no Android
O caso da Hizbartech reforça uma recomendação essencial: antes de instalar qualquer aplicativo, confira quem o publicou e se a identidade corresponde ao produto procurado. O nome e o ícone podem ser copiados com facilidade, assim como descrições e capturas de tela.
Veja quais verificações ajudam a reduzir o risco de instalar um aplicativo falso no Android.
1. Confira o nome do desenvolvedor
O navegador Chrome legítimo para Android é publicado por Google LLC. Se uma aplicação se apresenta como Google Chrome, mas aparece associada a outro desenvolvedor, desconfie e não prossiga com a instalação até confirmar sua autenticidade.
No caso da Hizbartech, essa era uma das principais diferenças entre a cópia e o aplicativo original. Mesmo que o ícone, o nome e a descrição pareçam corretos, o responsável pela publicação é uma informação que merece atenção.
2. Verifique o endereço e o ID do pacote
Cada aplicativo Android possui um identificador de pacote que o distingue de outros programas. No caso discutido pela comunidade, o identificador associado à aplicação falsa era com.ballbounce.Hizbartech, uma referência à identidade anterior de jogo.
O Chrome legítimo utiliza o pacote com.android.chrome.
Esses identificadores ajudam a diferenciar aplicativos com nomes semelhantes, especialmente durante investigações técnicas. Para usuários comuns, o mais seguro é acessar a página do navegador a partir do site oficial do Google ou de uma referência confiável, em vez de instalar o primeiro resultado exibido pela pesquisa.
3. Analise avaliações, histórico e número de downloads
Confira a quantidade de avaliações, a distribuição das notas e os comentários mais recentes. Observe também se o histórico do programa é compatível com sua finalidade.
Um aplicativo que supostamente é um navegador consolidado, mas apresenta poucas avaliações, comentários genéricos ou uma trajetória recente como jogo merece investigação adicional.
O número de downloads também precisa ser interpretado com cuidado. Popularidade não é prova de autenticidade. O caso da Hizbartech demonstra que uma aplicação enganosa pode acumular instalações suficientes para parecer confiável à primeira vista.
4. Observe as permissões e o comportamento do programa
Um navegador pode precisar de determinadas permissões conforme os recursos oferecidos, mas solicitações inesperadas devem despertar atenção. Um aplicativo que se apresenta como navegador e pede acesso a funções sem relação aparente com sua finalidade merece uma análise cuidadosa.
Depois da instalação, verifique se o programa realmente oferece os recursos prometidos. Interfaces inesperadas, anúncios excessivos, solicitações incomuns e redirecionamentos sem explicação são sinais para interromper o uso e investigar.
5. Mantenha o Play Protect ativo e denuncie suspeitas
O Google Play Protect analisa aplicativos e pode alertar sobre programas potencialmente prejudiciais. Mantenha a proteção ativada e instale as atualizações de segurança disponíveis para o Android.
Entretanto, não trate essa ferramenta como garantia absoluta. Uma aplicação enganosa pode não ser identificada imediatamente, e um programa sem detecção de malware ainda pode utilizar uma identidade falsa para confundir usuários.
Se encontrar uma cópia suspeita, utilize os recursos de denúncia disponíveis na Play Store. Caso já tenha instalado o aplicativo, desinstale-o e verifique se existem permissões especiais concedidas, como acesso à acessibilidade ou privilégios de administrador do dispositivo, que não deveriam permanecer ativos.
Se você informou senhas ou outros dados sensíveis durante o uso, considere alterar as credenciais afetadas a partir de um dispositivo confiável e revise a atividade das contas envolvidas.
O mito da segurança absoluta no ecossistema fechado
O episódio do aplicativo falso do Google Chrome mostra que a segurança digital depende de várias camadas, e não apenas do local de onde um programa foi baixado. Lojas oficiais podem reduzir a exposição a determinadas ameaças, mas continuam sujeitas a falhas de revisão, mudanças enganosas de identidade e abusos dos sistemas de publicidade.
O problema não está em reconhecer as vantagens da Play Store, que oferece mecanismos de análise, atualização e denúncia, mas em tratar sua presença como uma garantia incondicional. Uma plataforma que intermedeia a distribuição de software também precisa responder pela qualidade de seus controles, principalmente quando anúncios pagos ajudam a promover aplicações que imitam marcas conhecidas.
Para quem utiliza Android, a lição prática é simples: confira o desenvolvedor, valide o aplicativo, examine as permissões e desconfie de resultados que tentam se passar por produtos conhecidos. Essas precauções continuam necessárias mesmo quando a instalação acontece dentro da loja oficial.
Para a indústria, fica uma cobrança igualmente importante. Se o Google pretende tornar a instalação externa mais restrita em nome da segurança, precisa demonstrar que seus próprios processos de verificação e publicidade são capazes de enfrentar fraudes desse tipo com rapidez e transparência.