O falso suporte de TI no Microsoft Teams é uma ameaça que explora a confiança dos funcionários nas ferramentas corporativas para invadir sistemas, roubar informações e preparar ataques de ransomware. Em vez de depender exclusivamente de e-mails de phishing tradicionais, os criminosos utilizam mensagens diretas para se passar por profissionais de help desk e convencer as vítimas a conceder acesso remoto aos seus computadores.
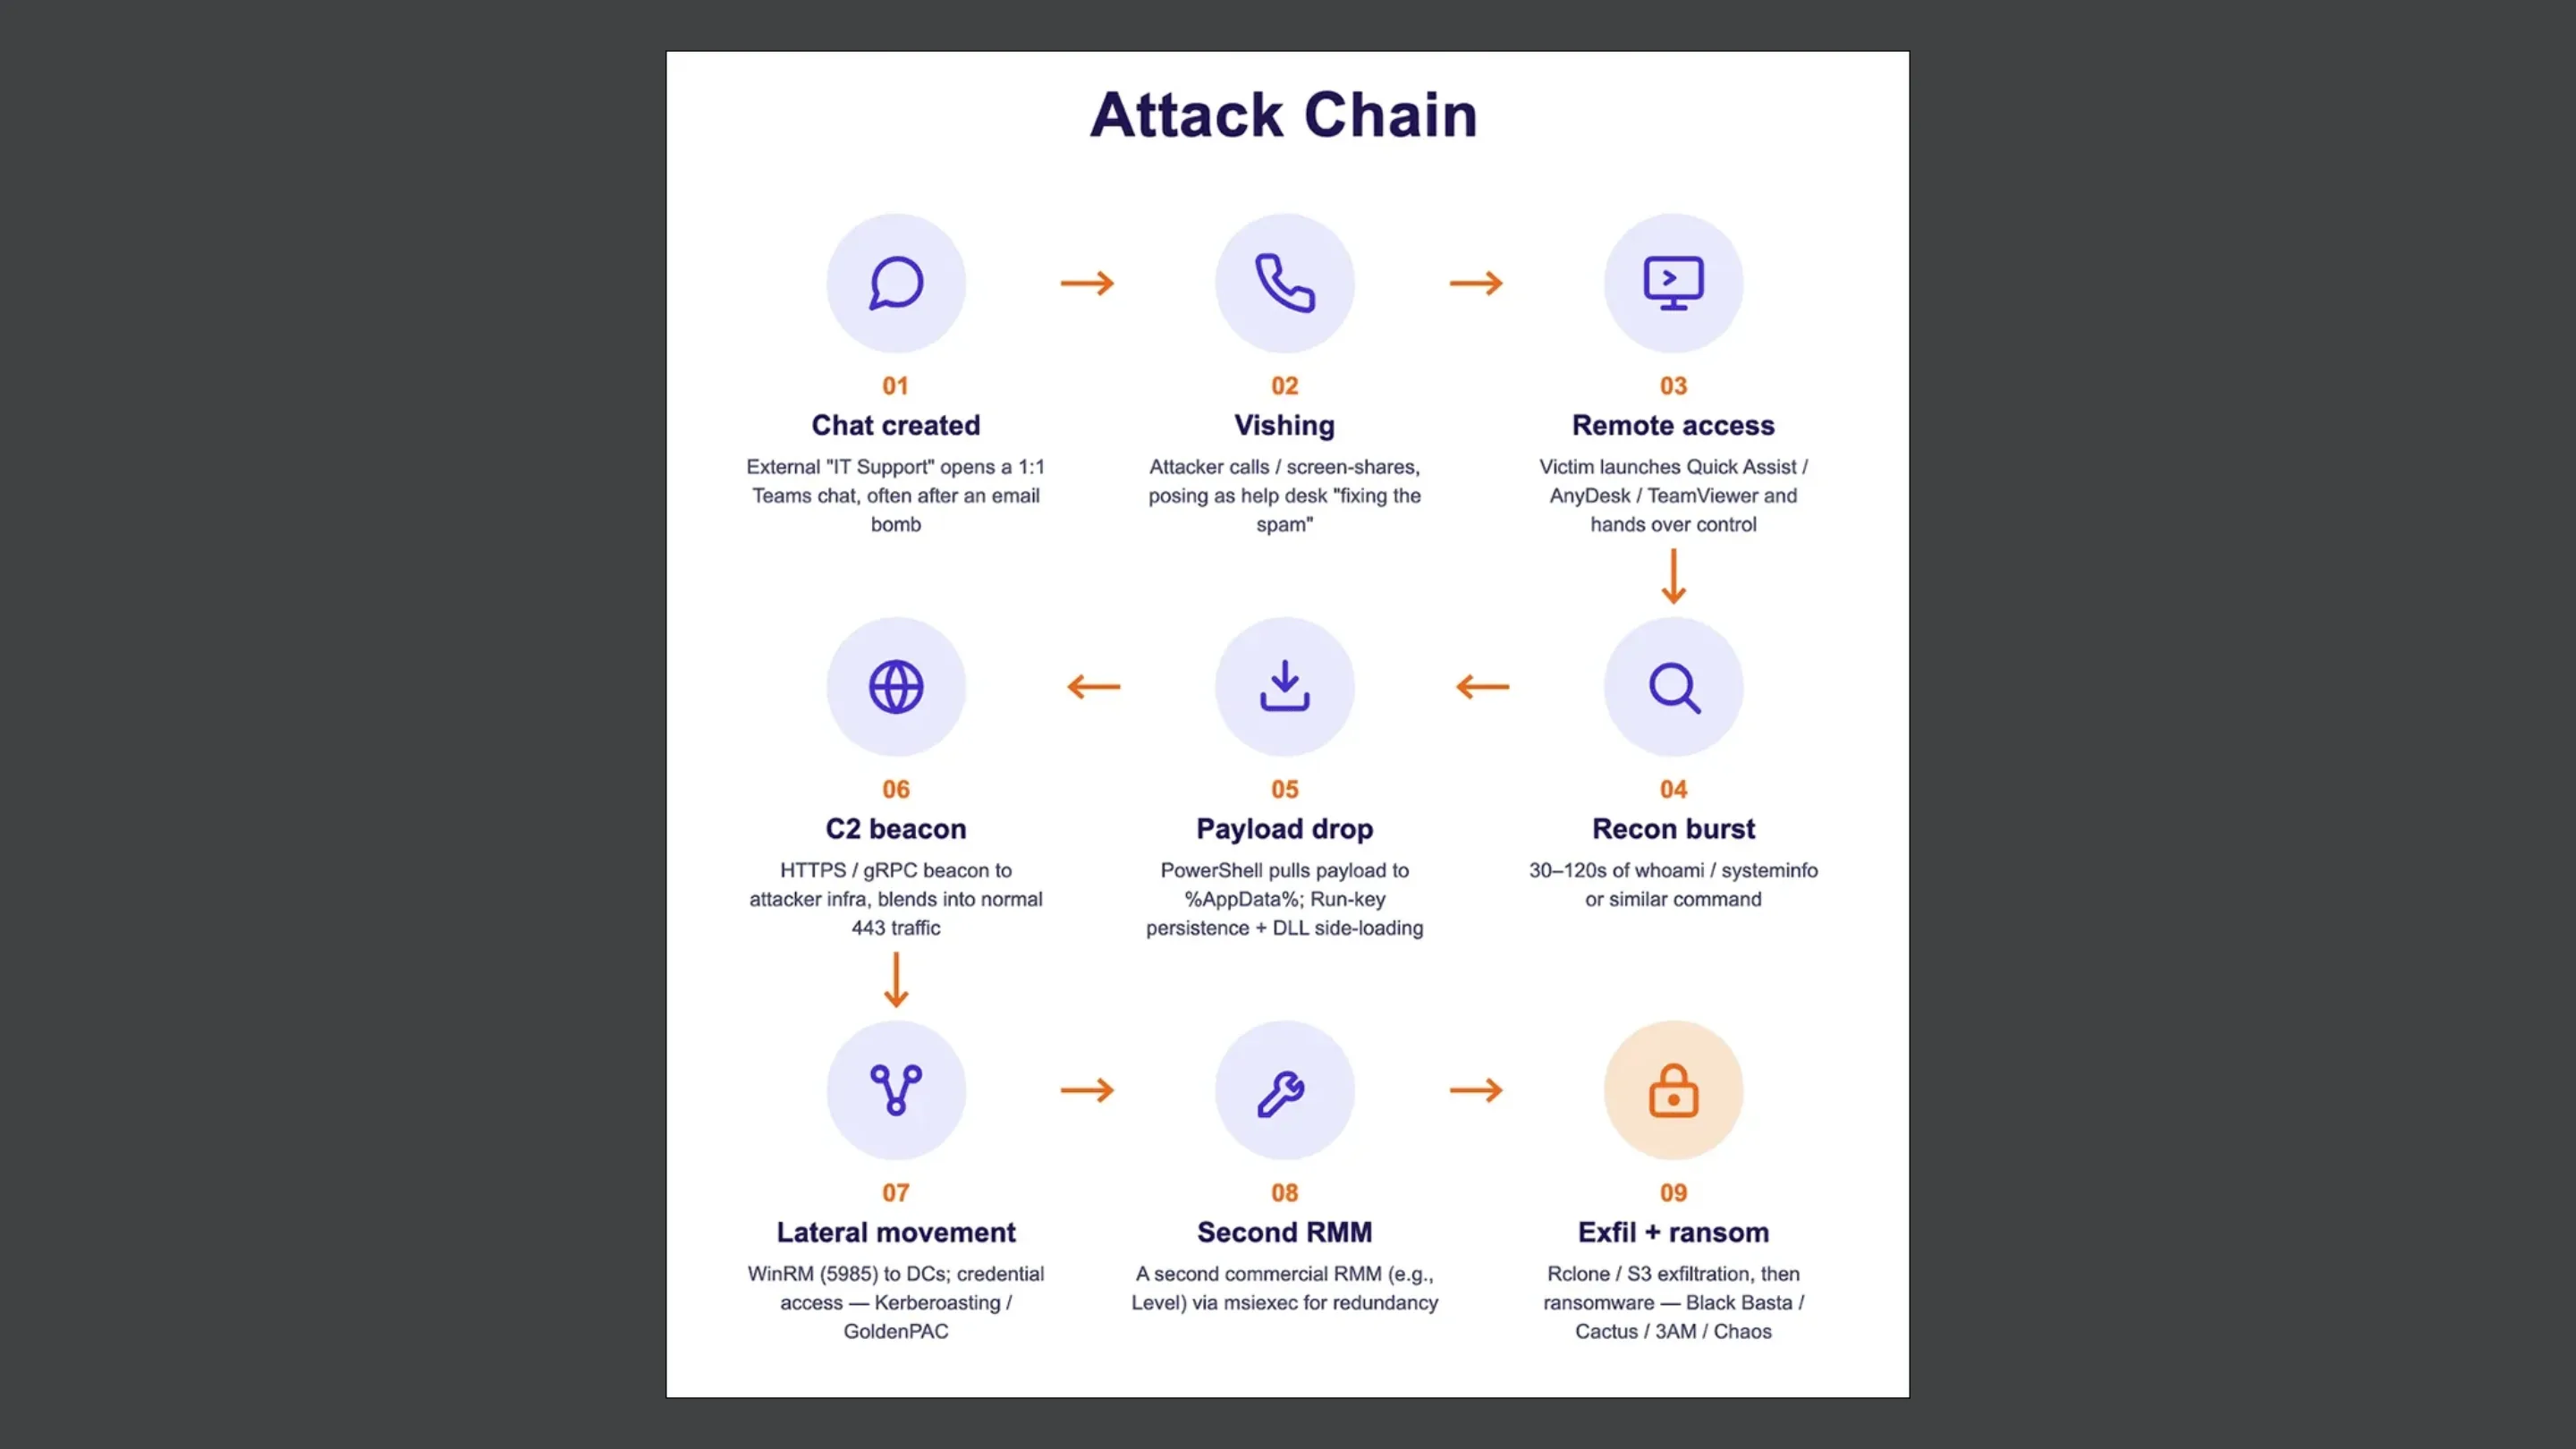
Uma campanha investigada pela Arctic Wolf Labs chama a atenção por combinar duas táticas de engenharia social: o bombardeio de e-mails indesejados e a abordagem de funcionários pelo chat do Teams. A estratégia cria uma situação de estresse e urgência, fazendo com que a oferta de ajuda pareça legítima justamente quando a vítima mais deseja resolver um problema.
O risco vai além do comprometimento de uma única estação de trabalho. Dependendo das permissões obtidas e das etapas executadas pelos invasores, a operação pode evoluir para o roubo de dados, o reconhecimento do Active Directory e a implantação de ransomware, incluindo variantes associadas à família Chaos. Para empresas que utilizam o Microsoft 365, compreender essa cadeia de ataque é essencial para reduzir a exposição e impedir que uma conversa aparentemente inofensiva se transforme em um incidente de segurança.
Como funciona o falso suporte de TI no Microsoft Teams
O golpe combina preparação psicológica, abuso de recursos legítimos de comunicação e ferramentas de administração remota. Em vez de explorar necessariamente uma vulnerabilidade no próprio Teams, os criminosos procuram convencer o usuário a executar ações que abrem caminho para a invasão.
Essa diferença é importante: o problema central é a manipulação da confiança, embora configurações permissivas e controles insuficientes possam facilitar a abordagem inicial e aumentar o impacto do comprometimento.
A armadilha do bombardeio de e-mails
A primeira etapa pode começar com uma enxurrada de mensagens indesejadas na caixa de entrada da vítima. São e-mails de newsletters, confirmações de cadastro, notificações automáticas e registros em serviços diversos, enviados em um intervalo curto.
Essa técnica, conhecida como email bombing, procura provocar confusão e dificultar a identificação de mensagens realmente importantes. O funcionário pode acreditar que seu endereço foi exposto, que uma conta está sendo atacada ou que existe algum problema urgente que precisa ser resolvido.
É nesse cenário que o criminoso entra em contato pelo Microsoft Teams, apresentando-se como integrante do suporte técnico. O suposto analista oferece ajuda para interromper o fluxo de mensagens, investigar a origem do problema ou recuperar o controle da conta.
A abordagem funciona porque a vítima já está sob pressão. Em vez de avaliar cuidadosamente a identidade do interlocutor, ela pode aceitar a assistência como uma solução conveniente para uma situação inesperada.
O bombardeio de e-mails não deve ser tratado como um incidente isolado quando ocorre junto de contatos suspeitos no Teams. A combinação dos dois eventos pode indicar uma tentativa coordenada de engenharia social.
Locatários falsos e domínios que imitam o suporte interno
Para tornar a abordagem mais convincente, os invasores podem utilizar locatários do Microsoft 365 recém-criados, conhecidos como tenants, com nomes que imitam departamentos internos de tecnologia, atendimento ou suporte.
Esses ambientes podem empregar identificadores e domínios associados à infraestrutura da Microsoft, como os endereços terminados em .onmicrosoft.com. A presença desse domínio, porém, não comprova que o contato pertence à equipe de TI da organização.
Um locatário legítimo pode ser criado por terceiros e utilizado de maneira maliciosa. Os criminosos exploram essa característica para construir uma aparência de autenticidade e aumentar a probabilidade de que a vítima aceite uma conversa externa.
Em algumas operações, a infraestrutura inicial também pode ser complementada por domínios de baixo custo ou outros recursos descartáveis. Isso permite alterar a identidade aparente da campanha quando um endereço é denunciado ou bloqueado.
Por isso, a identidade visual, o nome de exibição e o domínio utilizado não são provas suficientes de legitimidade. O funcionário precisa confirmar a identidade do suposto técnico por um canal corporativo independente, especialmente antes de autorizar qualquer acesso ao computador.
Da mensagem amigável ao sequestro de dados
Depois de conquistar a confiança do funcionário, o invasor tenta transformar a conversa em uma oportunidade de acesso interativo ao computador. A partir desse momento, o risco deixa de ser apenas a exposição de informações e passa a incluir a execução de programas, a coleta de credenciais e o comprometimento de outros sistemas da empresa.
Ferramentas RMM legítimas como porta de entrada
Uma das características mais perigosas do golpe é o uso de ferramentas legítimas de acesso e gerenciamento remoto, conhecidas como RMM (Remote Monitoring and Management). Entre os programas observados nesse tipo de campanha estão Microsoft Quick Assist, AnyDesk, TeamViewer e ScreenConnect, além de outras soluções de assistência remota.
O Quick Assist merece atenção especial porque está integrado ao Windows e permite que uma pessoa receba assistência remota sem precisar instalar um aplicativo tradicional de terceiros. Quando o usuário fornece o código solicitado e autoriza o controle da sessão, o suposto técnico pode passar a interagir com o computador de acordo com as permissões concedidas.
O programa não é, por si só, malicioso. O problema está em quem recebe o acesso e no que faz durante a sessão.
Depois de estabelecer o controle, o criminoso pode abrir ferramentas administrativas, navegar por diretórios, executar programas e orientar a vítima a realizar operações que normalmente exigiriam uma justificativa legítima.
Em determinados casos, os invasores tentam instalar uma segunda ferramenta de acesso remoto. Isso permite manter um canal de controle independente, inclusive depois que a sessão inicial de assistência termina.
Bloquear apenas um aplicativo não elimina a ameaça. Organizações precisam controlar quais ferramentas de acesso remoto são autorizadas, verificar quem as utiliza e investigar instalações que não correspondam às atividades normais do suporte técnico.
Scripts em PowerShell, implantes em Python e ataques ao Active Directory
A etapa seguinte pode envolver a execução de scripts e o download de componentes adicionais. Em uma cadeia de infecção documentada pela Arctic Wolf Labs, os invasores utilizaram PowerShell para obter um instalador MSI hospedado no Azure Blob Storage.
O instalador continha componentes adicionais, incluindo um script PowerShell ofuscado e um arquivo compactado com recursos necessários para executar um implante em Python.
A ofuscação dificulta a análise do código. Em vez de apresentar instruções facilmente compreensíveis, o script utiliza dados codificados e rotinas de descriptografia para reconstruir e executar o conteúdo malicioso. Essa técnica pode reduzir a eficácia de verificações superficiais e dificultar a identificação da finalidade do programa.
O componente em Python amplia as possibilidades de execução de tarefas no sistema comprometido. No caso investigado, o implante foi utilizado para consultar informações do Active Directory por meio de LDAP, um protocolo empregado para acessar e pesquisar diretórios corporativos.
Essas consultas podem revelar nomes de usuários, computadores e outros atributos importantes para o reconhecimento do ambiente. Os resultados ajudam os invasores a compreender a estrutura da rede e a identificar possíveis alvos para as próximas etapas da operação.
O comprometimento de uma estação de trabalho, portanto, pode ser apenas o começo. Dependendo das permissões disponíveis, da configuração do ambiente e das defesas existentes, os criminosos podem tentar obter credenciais adicionais, movimentar-se lateralmente pela rede e alcançar sistemas de maior valor.
Em campanhas relacionadas, o objetivo final pode incluir roubo de dados, persistência e implantação de ransomware, com destaque para atividades associadas à família Chaos.
O ransomware pode criptografar arquivos e interromper operações essenciais, enquanto o roubo prévio de informações cria oportunidades para extorsão adicional. O impacto pode alcançar servidores, aplicações empresariais e serviços que dependem da infraestrutura de identidade da organização.
É importante distinguir as evidências: nem todo contato suspeito no Teams resulta em ransomware, e as etapas técnicas podem variar entre campanhas. Ainda assim, a combinação de acesso remoto não autorizado, execução de scripts e reconhecimento do Active Directory representa um risco suficientemente grave para exigir investigação imediata.
Por que os filtros tradicionais podem não impedir o ataque
O golpe explora uma lacuna entre a proteção tecnológica e o comportamento humano. Ferramentas como Microsoft Defender, Safe Links e ZAP, que ajudam a detectar ameaças e remover mensagens maliciosas, são importantes, mas não impedem todas as formas de engenharia social.
O criminoso pode evitar o envio direto de um endereço malicioso pelo chat e conduzir a vítima até o conteúdo durante uma sessão remota. Assim, o caminho para a infecção pode envolver atividades legítimas do navegador, programas assinados digitalmente e ações autorizadas pelo próprio usuário.
Isso não significa que os mecanismos de proteção sejam inúteis. Significa que a segurança do e-mail e das mensagens precisa ser complementada por controles de identidade, monitoramento de endpoints e restrições de acesso remoto.
Como proteger sua organização contra o falso suporte de TI no Microsoft Teams
A prevenção exige uma combinação de políticas técnicas, processos internos e treinamento. O objetivo é interromper o ataque antes que o usuário conceda acesso remoto ou execute um arquivo.
1. Restrinja o acesso externo no Teams
No Centro de administração do Microsoft Teams, acesse Usuários > Acesso externo (Users > External access) para revisar as permissões de comunicação com organizações externas.
Se a empresa não precisa conversar com qualquer organização por meio do Teams, considere configurar uma lista de domínios externos permitidos. Autorize apenas parceiros, fornecedores e outras organizações que tenham uma necessidade comercial comprovada.
Essa abordagem reduz a superfície de ataque, embora exija manutenção contínua da lista e avaliação dos impactos sobre a colaboração.
Quando o bloqueio geral não for viável, avalie políticas mais restritivas, monitore novos contatos externos e estabeleça procedimentos para denunciar tentativas de personificação.
2. Exija verificação independente antes de liberar o acesso remoto
Nenhum funcionário deve conceder controle do computador apenas porque alguém se identificou como integrante do suporte.
Estabeleça uma regra clara: toda solicitação inesperada de acesso remoto precisa ser confirmada por um canal independente. O funcionário pode, por exemplo, entrar em contato com o help desk pelo número corporativo conhecido ou abrir um chamado no sistema oficial de atendimento.
A confirmação não deve depender exclusivamente do chat, do telefone ou de qualquer outro canal controlado pelo suposto técnico.
Também é recomendável documentar quais ferramentas de assistência são autorizadas, quais equipes podem utilizá-las e como os atendimentos devem ser registrados.
3. Controle as ferramentas RMM e monitore os endpoints
Utilize soluções como o Microsoft Defender for Endpoint e recursos de controle de aplicativos para identificar ou bloquear ferramentas de acesso remoto não autorizadas.
A política deve considerar programas como Quick Assist, AnyDesk, TeamViewer e ScreenConnect, sem presumir que todo uso dessas ferramentas seja malicioso. Se elas forem necessárias para o trabalho, estabeleça regras de instalação, execução e auditoria.
Os alertas devem priorizar combinações suspeitas de eventos, como a instalação inesperada de um aplicativo RMM seguida pela execução de PowerShell, pelo download de um instalador MSI ou por consultas incomuns ao Active Directory.
A correlação entre eventos é mais útil do que a análise isolada de um processo. Um aplicativo legítimo pode fazer parte de uma atividade autorizada, mas sua utilização seguida de comportamentos atípicos pode indicar comprometimento.
4. Monitore mensagens externas e eventos de identidade
Os administradores devem investigar contatos externos com nomes relacionados a suporte técnico, especialmente quando aparecem logo após um bombardeio de e-mails.
Quando houver telemetria disponível, correlacione os eventos de criação de chats, as denúncias de usuários, as instalações de programas remotos e as atividades de autenticação.
Também é importante revisar privilégios administrativos, aplicar o princípio do menor privilégio e proteger contas privilegiadas com autenticação multifator. A autenticação multifator reduz determinados riscos de comprometimento de contas, mas não impede que um usuário autorize uma sessão remota para um impostor.
Em caso de suspeita, interrompa o acesso remoto, preserve os registros e acione a equipe de resposta a incidentes. Se houver indícios de execução de código malicioso, considere isolar o equipamento afetado e avaliar possíveis comprometimentos de credenciais, servidores e outros dispositivos.
5. Prepare os funcionários para reconhecer o golpe
O treinamento precisa abordar situações reais, e não apenas mensagens de phishing por e-mail. Os funcionários devem aprender a identificar o aviso de usuário externo no Teams, desconfiar de nomes como “IT Support (Internal)” e reconhecer pedidos inesperados para instalar programas ou compartilhar códigos de assistência remota.
Também devem saber que uma enxurrada repentina de mensagens pode fazer parte de uma estratégia para criar urgência.
Crie um procedimento simples de denúncia e deixe claro que o funcionário não será penalizado por interromper um atendimento suspeito para verificar a identidade do solicitante.
Simulações periódicas de engenharia social, exercícios de resposta a incidentes e orientações específicas para equipes com acesso privilegiado ajudam a transformar essas regras em hábitos.
A segurança do Teams depende de tecnologia e confiança verificável
O falso suporte de TI no Microsoft Teams demonstra como recursos legítimos de colaboração podem ser explorados para abrir caminho a ataques complexos. A combinação de bombardeio de e-mails, personificação de técnicos, ferramentas RMM e scripts maliciosos pode transformar uma interação cotidiana em um incidente com consequências para toda a organização.
A principal lição para administradores de sistemas é que a comunicação externa precisa ser tratada como uma superfície de ataque, com permissões revisadas, identidades verificadas e atividades monitoradas. Restringir domínios, controlar o acesso remoto e investigar comportamentos anormais são medidas que ajudam a interromper a cadeia de infecção antes que ela alcance os sistemas críticos.
Para os usuários, a orientação é direta: não conceda acesso remoto a alguém que iniciou contato inesperadamente, mesmo que a pessoa pareça conhecer a empresa ou utilize uma identidade visual convincente.