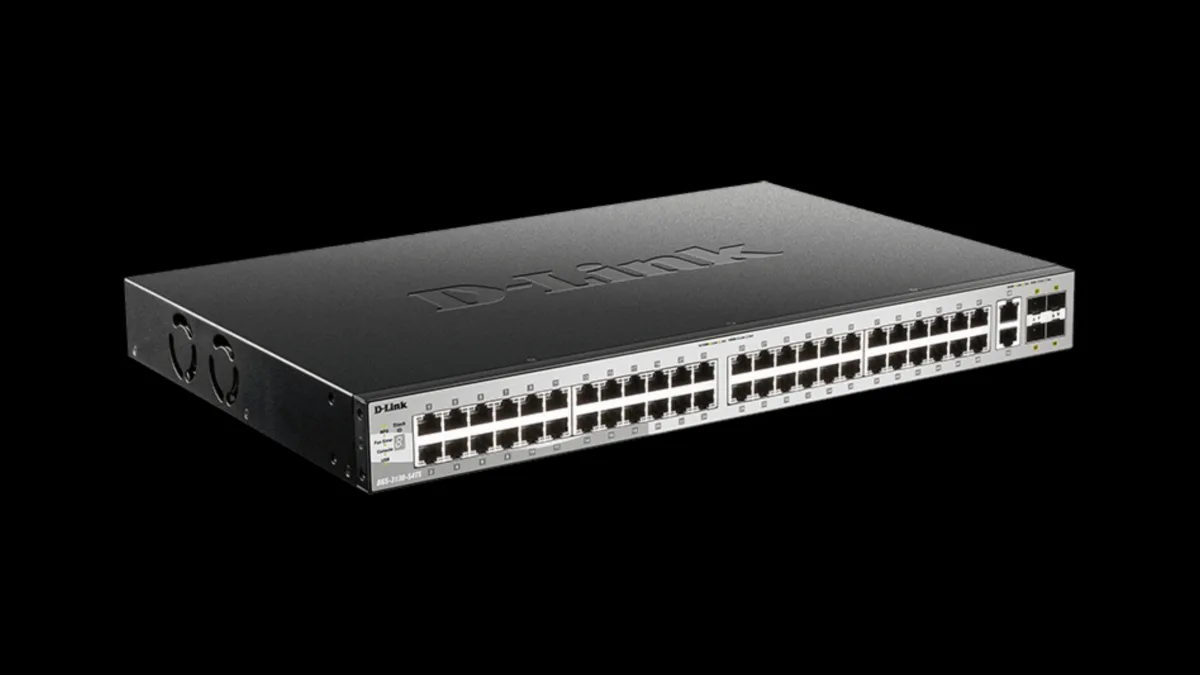
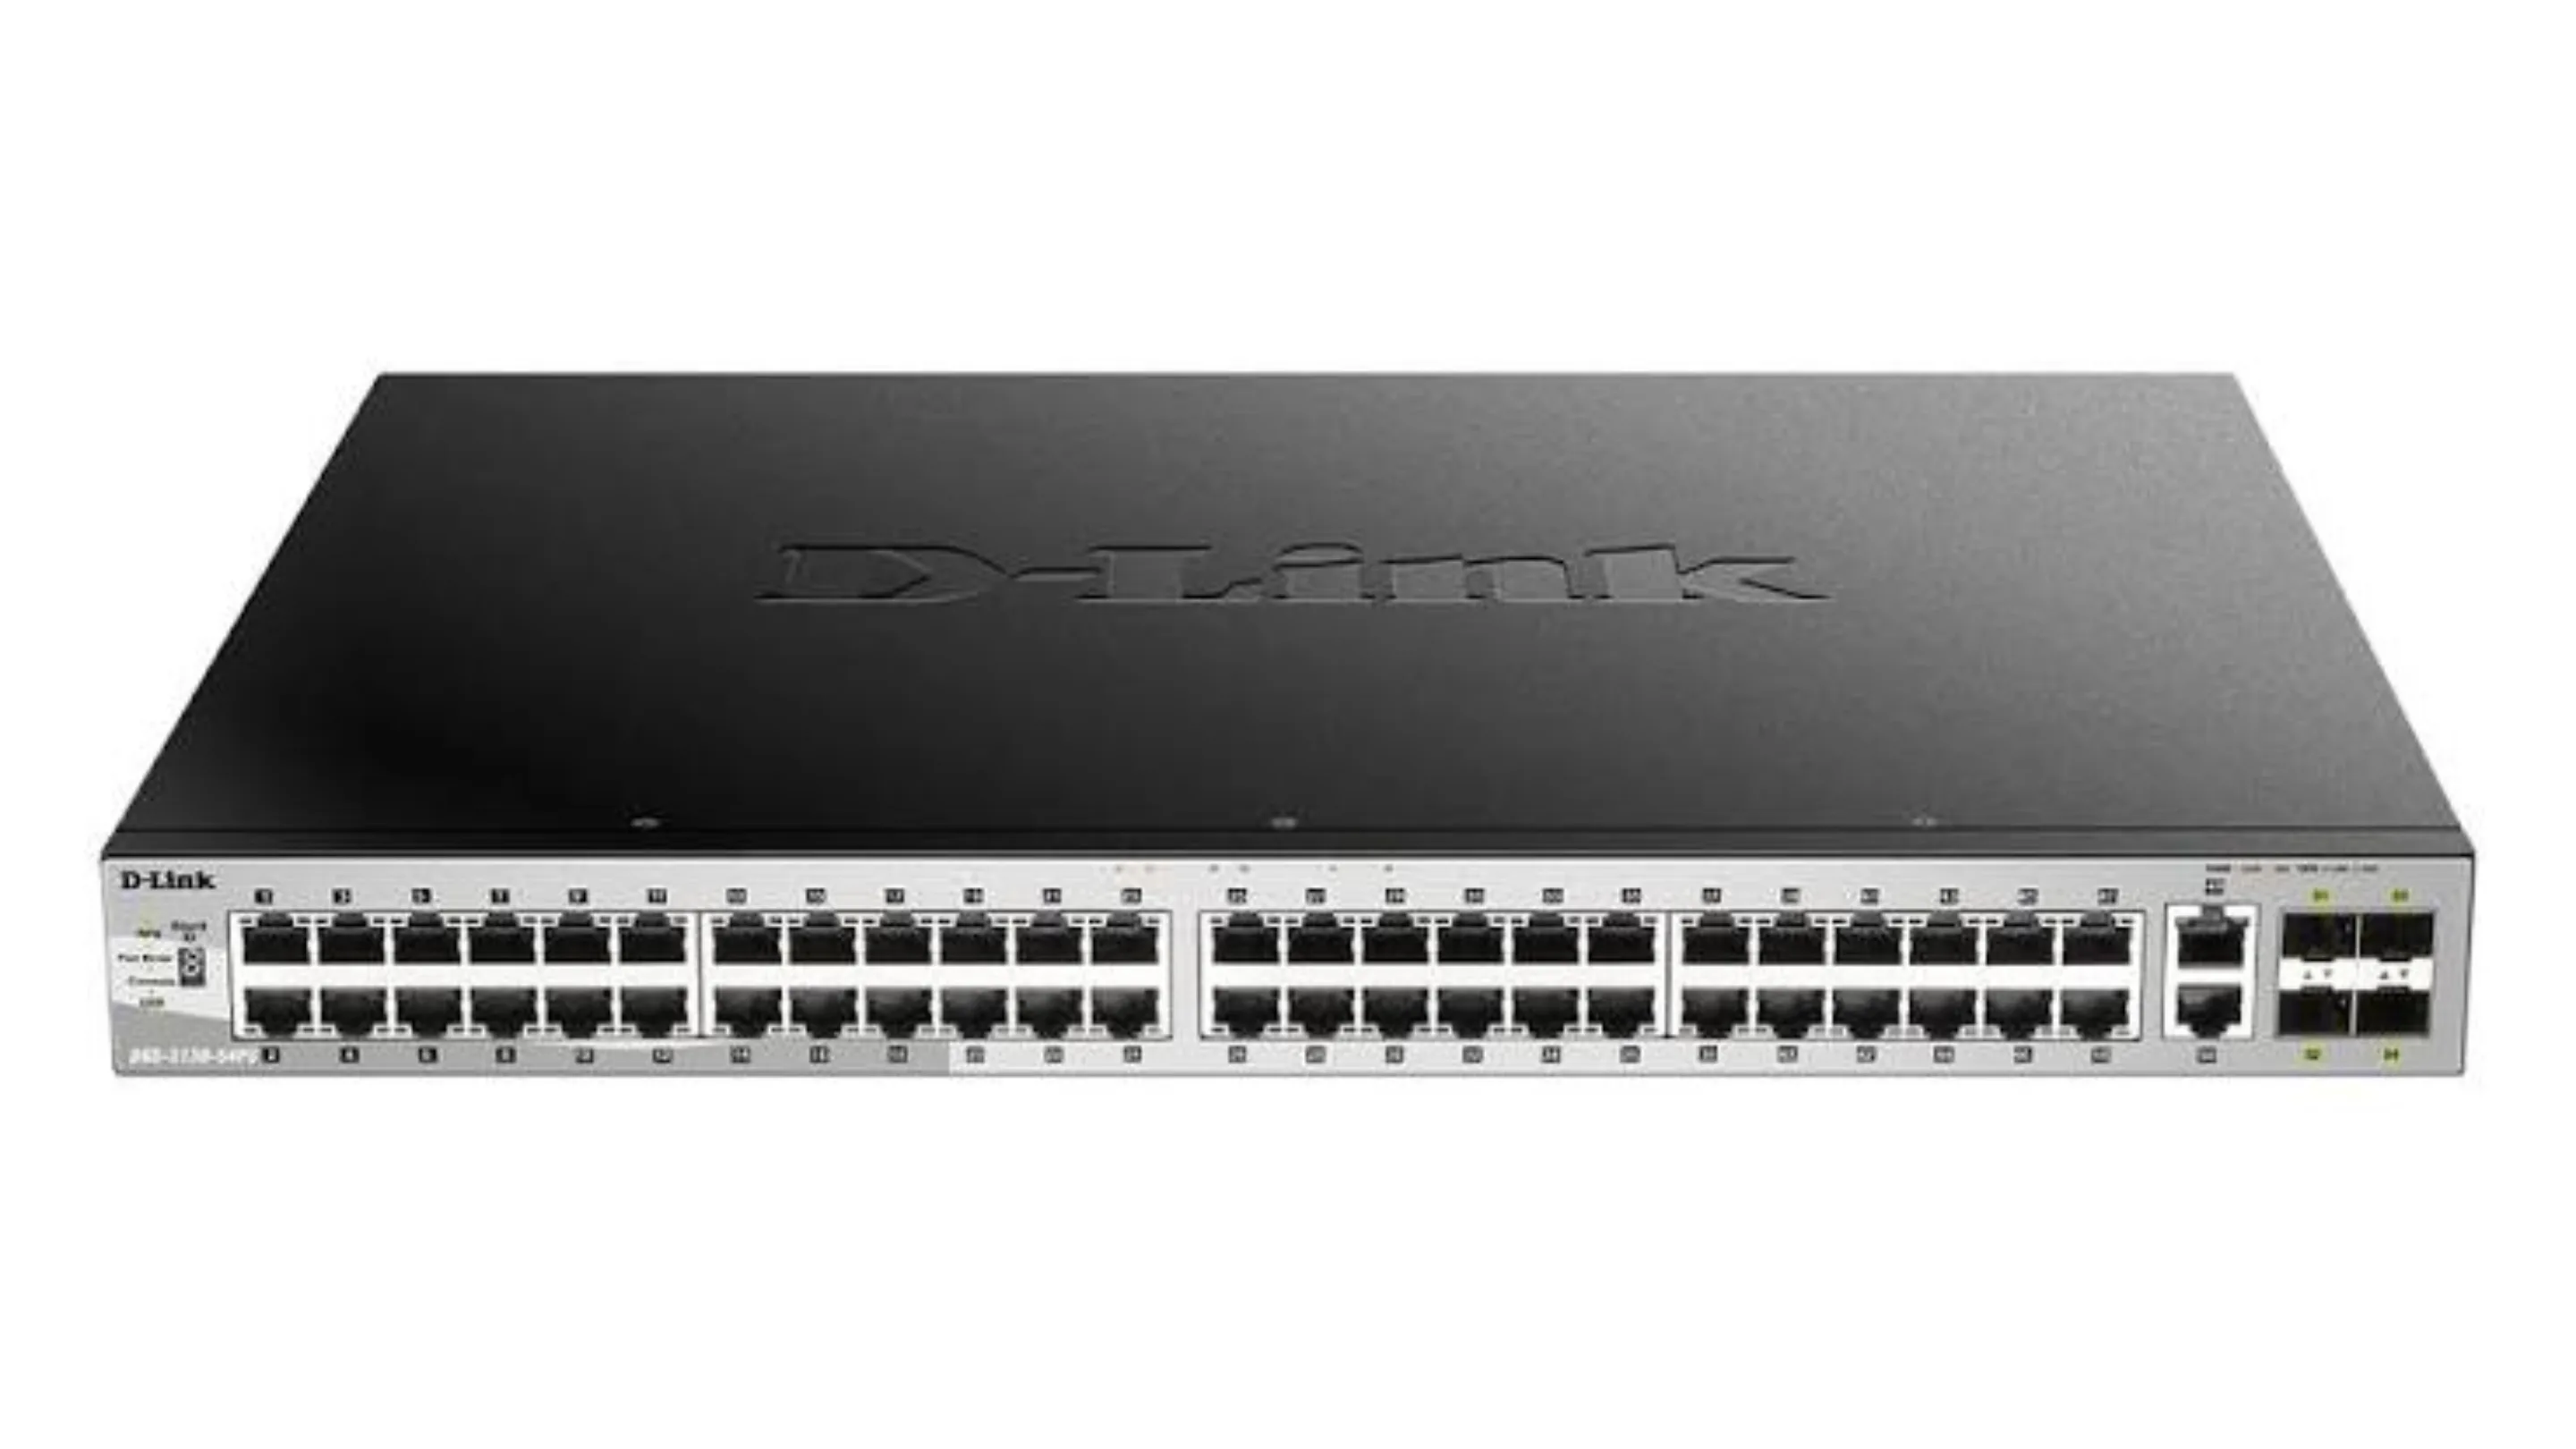
Os switches D-Link DGS-3130 estão no centro de um novo alerta de segurança envolvendo múltiplas vulnerabilidades zero-day que podem comprometer equipamentos utilizados em redes corporativas. A fabricante confirmou a existência de falhas no D-Link Discovery Protocol (DDP) e em componentes da arquitetura de segurança do firmware. O problema é especialmente preocupante porque ainda não existe uma atualização corretiva disponível.
O alerta foi publicado em 6 de novembro de 2026, após uma divulgação coordenada de vulnerabilidades realizada pelo pesquisador de segurança Giresh Kumar Enugu, engenheiro de redes da Spectrum Community Solutions. Segundo a D-Link, os problemas foram demonstrados em testes controlados e podem permitir que invasores obtenham informações confidenciais, executem operações administrativas não autorizadas, modifiquem configurações e provoquem interrupções nos serviços de rede.
A situação exige atenção imediata de administradores de sistemas e profissionais de infraestrutura. Os equipamentos da série DGS-3130 são utilizados principalmente em pequenas e médias empresas, ambientes corporativos e implantações de Ethernet metropolitana. Como esses switches frequentemente ocupam posições estratégicas na distribuição e agregação de tráfego, uma invasão pode ultrapassar os limites de um único dispositivo e afetar diferentes segmentos da infraestrutura.
O que está acontecendo com os switches D-Link DGS-3130?
A investigação identificou problemas em diferentes componentes do firmware, com destaque para o D-Link Discovery Protocol (DDP). Esse protocolo proprietário é utilizado pelos equipamentos da fabricante para funções relacionadas à descoberta e ao gerenciamento de dispositivos na rede.
De acordo com o comunicado oficial, as vulnerabilidades envolvem três áreas importantes do DDP: autenticação, controle de acesso e tratamento de informações. Essas fragilidades podem abrir caminho para operações administrativas sem autorização adequada e exposição de informações que deveriam permanecer protegidas.
O primeiro equipamento cuja vulnerabilidade foi confirmada durante os testes é o DGS-3130-30TS, revisão de hardware B1. A D-Link identificou quatro versões de firmware examinadas durante a pesquisa:
- 2.00.B014;
- 2.00.B034;
- 2.04.000;
- 2.04.001.
É importante destacar que a fabricante ainda investiga o impacto sobre outros modelos da família DGS-3130 e demais plataformas de switches. Portanto, não é correto considerar todos os dispositivos da série definitivamente vulneráveis, mas também não é recomendável ignorar o alerta enquanto a investigação permanece aberta.
Outro detalhe relevante é que os identificadores CVE ainda não foram divulgados publicamente. Algumas vulnerabilidades foram encaminhadas para atribuição de identificadores, mas a D-Link ainda não publicou a classificação técnica completa dos problemas.
Como as falhas no protocolo DDP podem comprometer a rede?
O DDP desempenha funções de descoberta e comunicação entre equipamentos D-Link. Como acontece com outros protocolos de gerenciamento e descoberta, sua implementação precisa garantir que as operações administrativas sejam devidamente autenticadas e que informações sensíveis não sejam disponibilizadas indevidamente.
O problema identificado por Giresh Kumar Enugu envolve justamente fragilidades nesses mecanismos.
Segundo a fabricante, a exploração bem-sucedida pode permitir que um invasor com acesso à rede afetada obtenha informações confidenciais do equipamento, realize operações administrativas não autorizadas e altere parâmetros de configuração.
Vazamento de credenciais e comunidades SNMP
Um dos riscos mais preocupantes envolve a exposição de informações relacionadas ao gerenciamento do dispositivo.
A investigação também identificou problemas na proteção de credenciais do sistema operacional subjacente e informações associadas às comunidades SNMP (Simple Network Management Protocol).
As comunidades SNMP funcionam como mecanismos de autenticação nas versões tradicionais do protocolo, especialmente SNMPv1 e SNMPv2c. Quando expostas, podem facilitar o acesso indevido às informações de gerenciamento e, dependendo das permissões configuradas, permitir alterações administrativas.
O vazamento dessas informações também pode facilitar ataques posteriores contra outros equipamentos que compartilhem configurações ou credenciais semelhantes.
Alterações administrativas e interrupção de serviços
As consequências não se limitam à exposição de dados.
A D-Link também reconheceu a possibilidade de alterações não autorizadas nas configurações administrativas, reinicializações dos equipamentos, restauração de configurações de fábrica e interrupção de serviços de rede.
Em ambientes corporativos, esses cenários podem provocar indisponibilidade de sistemas internos, perda temporária de conectividade entre servidores e estações de trabalho e interrupções em serviços que dependem diretamente da infraestrutura de switches.
Além das falhas relacionadas ao DDP, a fabricante está investigando outros componentes da arquitetura de segurança do firmware, incluindo:
- Configuração de segurança do serviço SSH;
- Proteção das credenciais do sistema operacional;
- Criptografia do firmware;
- Proteção de chaves criptográficas incorporadas ao equipamento.
Esse último conjunto de problemas merece atenção especial porque indica que desativar o protocolo DDP, embora seja a principal medida emergencial, não representa uma correção completa de todas as vulnerabilidades identificadas.
Como mitigar as vulnerabilidades nos switches D-Link DGS-3130
Ação imediata recomendada
Enquanto a atualização corretiva não é disponibilizada, a D-Link recomenda uma série de medidas para reduzir a exposição dos equipamentos.
O primeiro passo é identificar todos os switches DGS-3130 presentes na infraestrutura, verificar suas revisões de hardware e versões de firmware e determinar quais dispositivos precisam de intervenção prioritária.
1. Desative imediatamente o protocolo DDP
A principal recomendação da fabricante é desabilitar o D-Link Discovery Protocol globalmente e nas interfaces físicas aplicáveis.
Nos equipamentos compatíveis, o procedimento pode ser realizado pela interface de linha de comando (CLI).
Entre no modo de configuração global e execute:
no ddpEm seguida, acesse individualmente as interfaces que precisam receber a mesma proteção e desative o protocolo:
interface ethernet 1/0/1
no ddp
O exemplo utiliza uma interface ilustrativa. O administrador deve adaptar a identificação ao equipamento e à versão do firmware instalada.
Após a alteração, utilize os comandos de consulta show ddp disponíveis no equipamento para verificar se a funcionalidade foi efetivamente desabilitada.
Também é importante salvar a configuração e confirmar que a alteração permanece aplicada após uma reinicialização.
Atenção: desativar o DDP pode afetar processos de descoberta e gerenciamento que dependam desse protocolo. Entretanto, diante das vulnerabilidades relatadas, a redução da superfície de ataque deve ser priorizada.
2. Remova comunidades SNMP padrão ou desnecessárias
Outra medida importante consiste em revisar as configurações SNMP e eliminar comunidades herdadas, desnecessárias ou conhecidas.
A D-Link destaca especialmente as seguintes strings:
public: frequentemente utilizada para acesso de leitura;private: frequentemente utilizada para acesso de leitura e escrita.
Para remover essas comunidades pela CLI, os comandos indicados são:
no snmp-server community public
no snmp-server community private
Antes de executar as alterações, verifique a sintaxe compatível com a versão instalada e identifique eventuais sistemas de monitoramento que dependam dessas configurações.
Quando o SNMP for indispensável, priorize SNMPv3, com autenticação e proteção de privacidade, desde que o equipamento ofereça suporte adequado.
3. Restrinja SSH, interface web e SNMP
O acesso administrativo aos switches deve ficar limitado a equipamentos e administradores autorizados.
A recomendação é restringir os serviços SSH, Web UI e SNMP a uma rede de gerenciamento isolada, utilizando regras de firewall e controles de acesso na infraestrutura.
Sempre que possível, utilize uma VLAN de gerenciamento exclusiva, sem comunicação direta com redes de usuários, dispositivos de visitantes ou segmentos expostos à internet.
Também desative serviços administrativos que não sejam necessários para a operação.
Um cuidado importante: a própria D-Link alerta que a segmentação e os controles convencionais de acesso não devem ser considerados, isoladamente, uma solução suficiente para as vulnerabilidades relatadas no DDP. Essas medidas precisam complementar a desativação do protocolo e as demais ações de contenção.
4. Monitore os registros e mantenha backups offline
A contenção também depende da capacidade de identificar comportamentos anormais.
Administradores devem acompanhar os registros dos switches em busca de:
- Alterações inesperadas nas configurações;
- Reinicializações não solicitadas;
- Restaurações de fábrica;
- Tentativas incomuns de acesso administrativo;
- Mudanças inesperadas nos parâmetros de gerenciamento.
Mantenha também cópias offline das configurações dos switches, armazenadas em local protegido e fora do alcance de eventuais invasores.
Esses backups podem acelerar a recuperação da infraestrutura caso um equipamento seja comprometido ou tenha suas configurações modificadas.
O histórico de segurança da D-Link reforça a importância do isolamento de rede
O novo alerta evidencia um problema recorrente na segurança de equipamentos de infraestrutura: protocolos de descoberta e gerenciamento frequentemente recebem menos atenção do que serviços diretamente expostos à internet.
Entretanto, um switch gerenciável comprometido pode representar um ponto estratégico para movimentação lateral, exposição de informações e interrupção de serviços corporativos.
A preocupação também encontra contexto em outros alertas recentes envolvendo produtos da fabricante. Em setembro de 2026, a D-Link alertou sobre uma vulnerabilidade zero-day de gravidade máxima, identificada como CVE-2026-86296, que afetava roteadores DIR-822A e já contava com código de exploração público.
Embora sejam produtos e vulnerabilidades diferentes, os episódios reforçam a necessidade de acompanhar os comunicados de segurança e avaliar continuamente a exposição dos equipamentos de rede.
No caso dos switches D-Link DGS-3130, a situação permanece em investigação e não existe uma data confirmada para a disponibilização do firmware corretivo.
Até que a fabricante publique uma atualização validada, administradores devem manter as medidas de mitigação aplicadas, acompanhar novos comunicados e evitar presumir que versões recentes de firmware estejam automaticamente protegidas.