Uma nova vulnerabilidade de segurança no Windows, batizada de SignDrop, preocupa pesquisadores e administradores de sistemas. Divulgada em 12 de novembro de 2026 pelo pesquisador Abdelhamid Naceri, conhecido como Nightmare Eclipse, a falha permite que um invasor com acesso local ao computador obtenha privilégios de SISTEMA (SYSTEM), o nível mais elevado de permissões do sistema operacional.
O risco vai além do simples escalonamento de privilégios. A técnica demonstrada pelo pesquisador também permite explorar processos legítimos do Windows para contornar mecanismos de autodefesa de antivírus e soluções corporativas de segurança, conhecidas como EDR (Endpoint Detection and Response). Na prática, isso pode facilitar a desativação de ferramentas responsáveis por identificar e bloquear atividades maliciosas.
O aspecto mais preocupante é que o ataque aproveita uma proteção implementada pela própria Microsoft no Common Log File System (CLFS). Segundo Naceri, aproximadamente 80% das instalações do Windows podem estar expostas. Até 12 de novembro de 2026, não havia uma correção oficial disponível, e os testes apresentados incluíam o Windows 11 26H2 e o Windows Server 2025 Experimental.
O que é o SignDrop e como funciona a falha de segurança no Windows?
O SignDrop é uma vulnerabilidade de escalonamento local de privilégios (LPE, Local Privilege Escalation) relacionada ao driver clfs.sys, responsável pelo funcionamento do Common Log File System no Windows.
A descoberta foi apresentada por Abdelhamid Naceri, pesquisador que utiliza o pseudônimo Nightmare Eclipse e já ficou conhecido por divulgar outras falhas de segurança no sistema operacional da Microsoft.
A exploração permite que um usuário com permissões limitadas consiga executar operações com privilégios de NT AUTHORITY\SYSTEM. Essa conta possui permissões superiores às de um administrador convencional e oferece controle praticamente irrestrito sobre os recursos do Windows.
É importante destacar que o SignDrop não representa, por si só, uma vulnerabilidade de execução remota. O invasor precisa primeiro conseguir executar código na máquina comprometida. A partir desse acesso inicial, pode utilizar a falha para elevar seus privilégios e ampliar o controle sobre o computador.
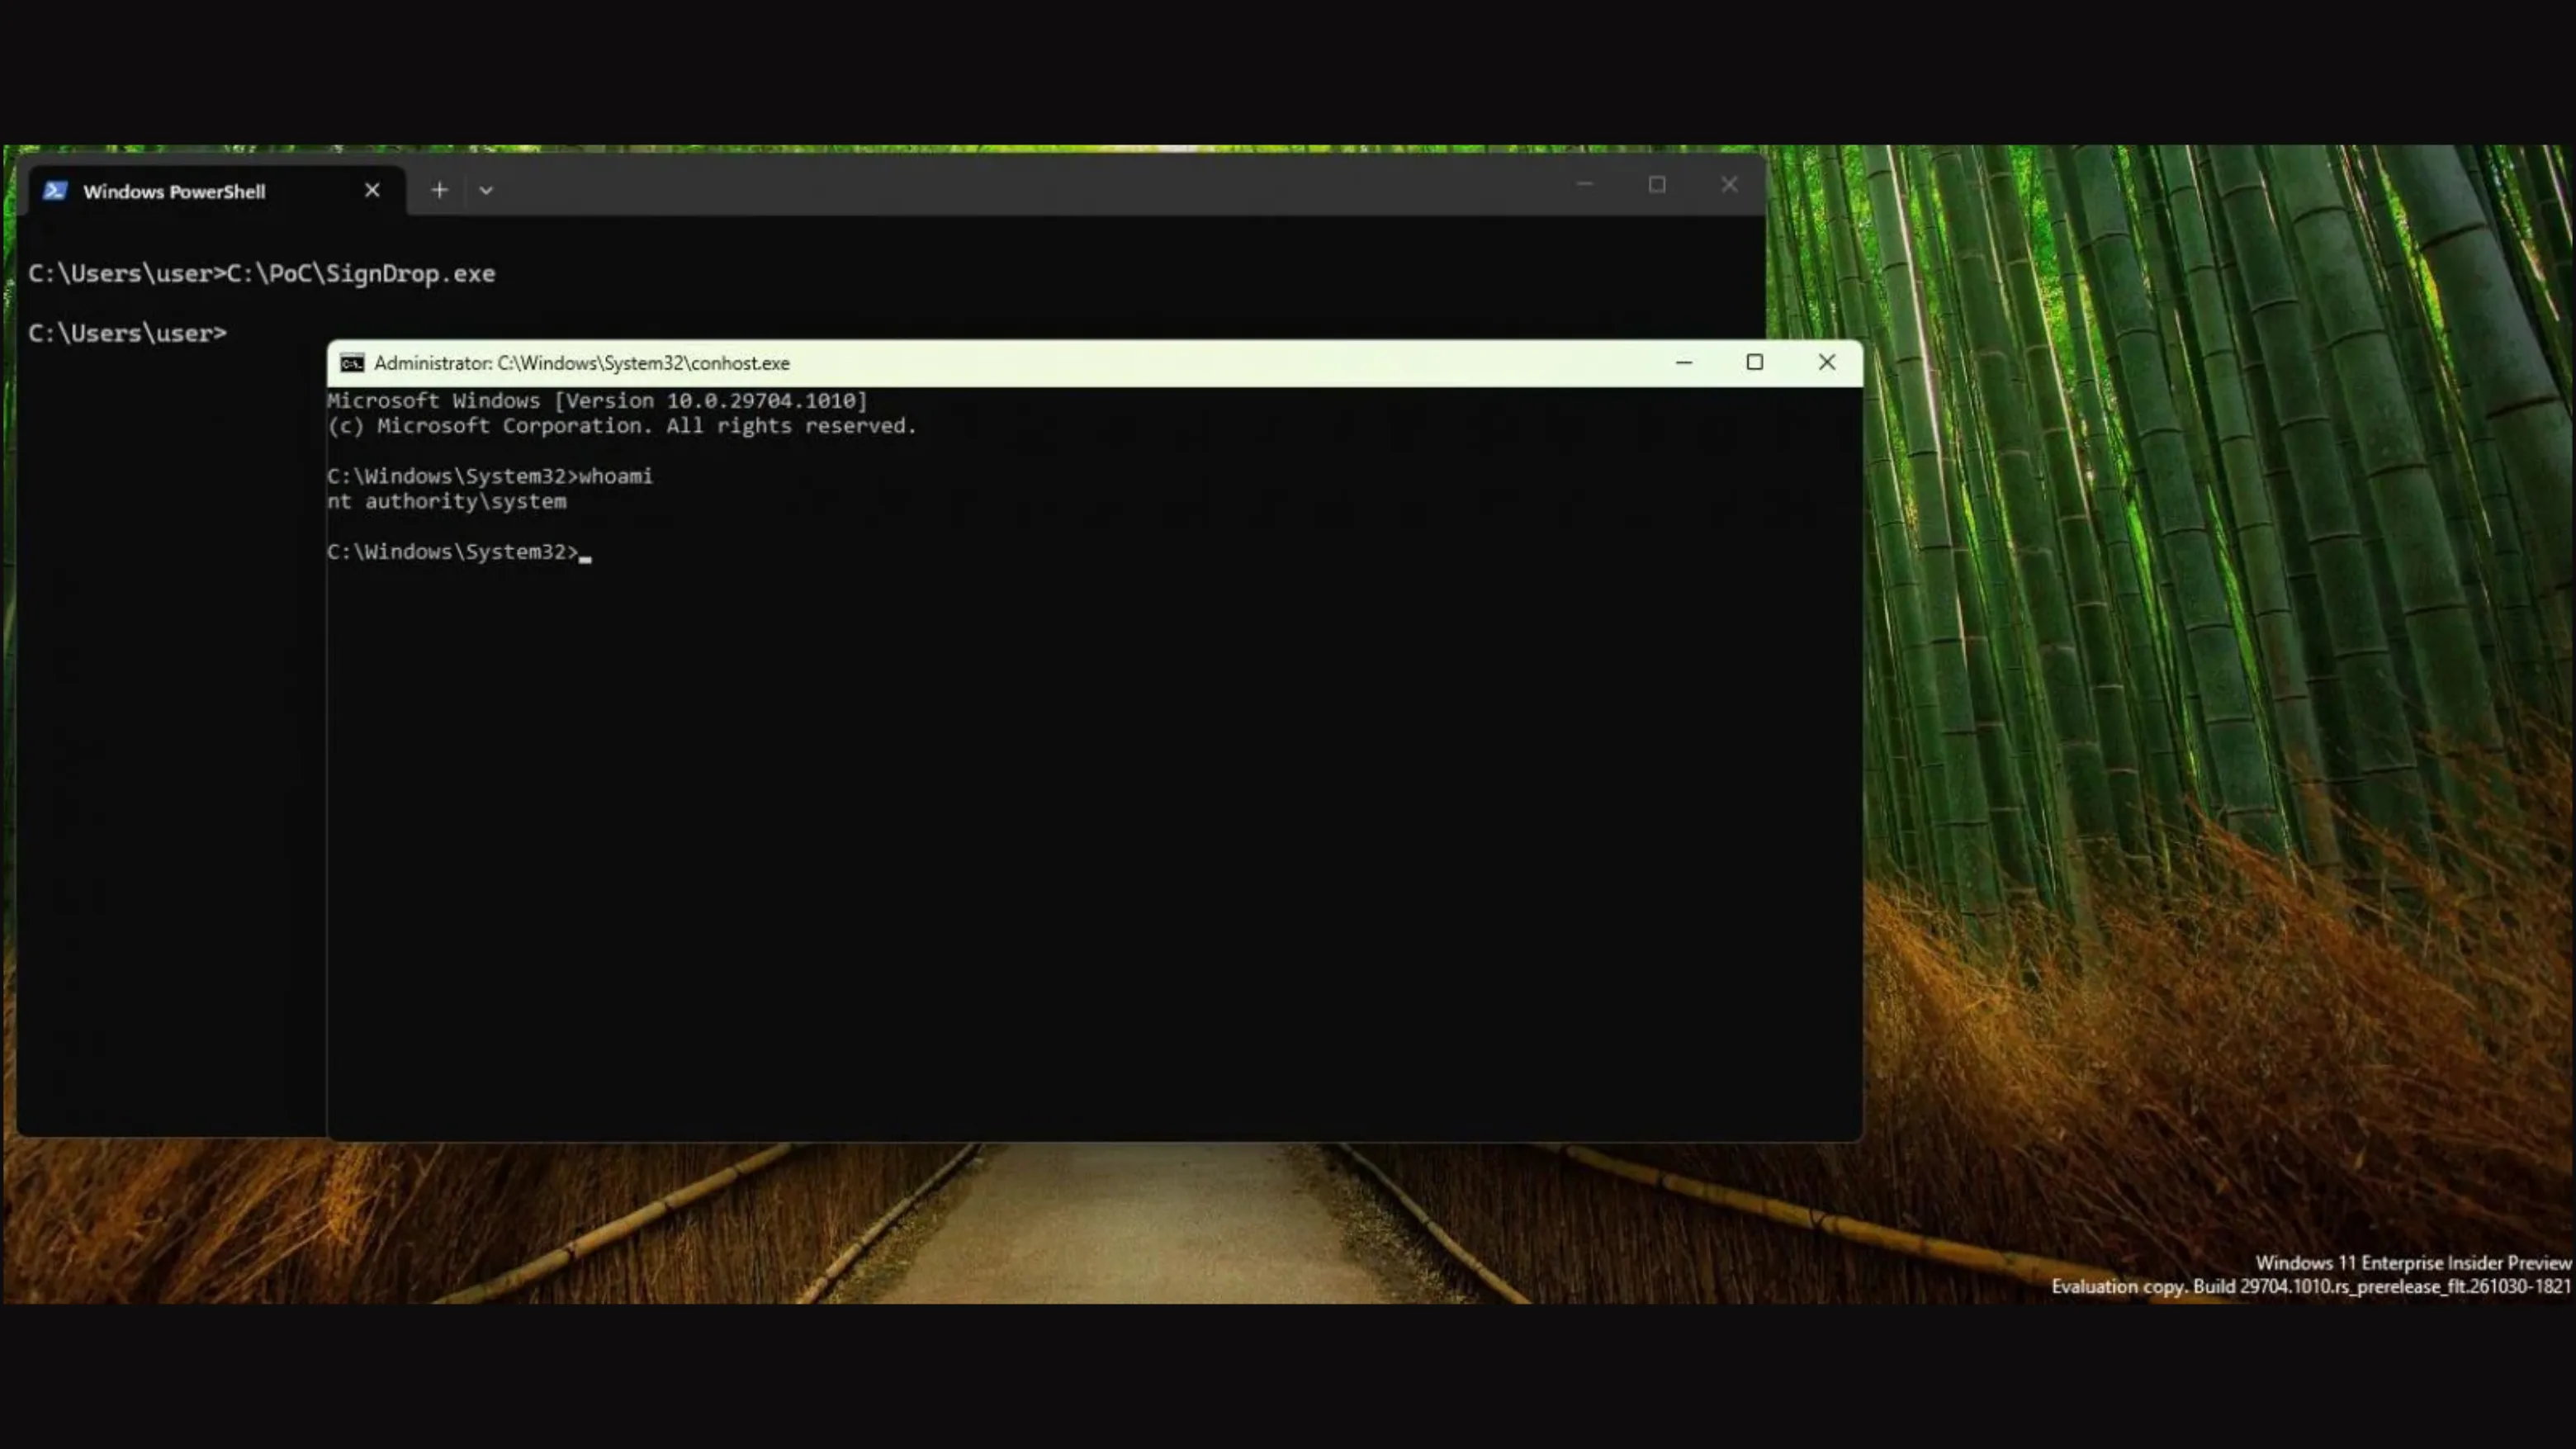
Imagem: Bleeping Computer
Como a proteção do driver CLFS virou uma brecha de segurança
Para compreender o funcionamento do SignDrop, é necessário observar uma mudança de segurança implementada pela Microsoft em outubro de 2025.
Na ocasião, a empresa introduziu um mecanismo de autenticação para os arquivos de log utilizados pelo Common Log File System (CLFS). A proteção foi desenvolvida para dificultar a manipulação desses arquivos e impedir que registros adulterados fossem processados livremente pelo driver do Windows.
O mecanismo utiliza códigos de autenticação HMAC (Hash-based Message Authentication Code), calculados com informações dos arquivos e uma chave criptográfica específica de cada sistema.
Como parte dessa implementação, o Windows passou a utilizar arquivos auxiliares com a extensão .cnpf, responsáveis por armazenar informações relacionadas à autenticação dos registros.
O problema identificado por Naceri está justamente na maneira como esses arquivos são criados.
Segundo a análise do pesquisador, um usuário sem privilégios administrativos consegue preparar arquivos de log e contêineres associados de maneira controlada. Quando um processo privilegiado abre determinado arquivo, o driver CLFS também pode acessar os contêineres relacionados.
Se um desses contêineres não possuir o arquivo de autenticação correspondente, o próprio driver poderá tentar criá-lo.
É nesse momento que ocorre a falha de segurança: uma operação preparada por um usuário com permissões limitadas acaba sendo executada no contexto de um processo privilegiado.
Como o SignDrop consegue contornar a proteção de antivírus e EDR
A exploração ganha uma dimensão ainda mais preocupante quando utiliza o próprio Microsoft Defender como intermediário.
De acordo com a prova de conceito apresentada, o pesquisador consegue induzir componentes privilegiados do mecanismo antimalware a abrir arquivos CLFS preparados pelo invasor.
A técnica envolve recursos de comunicação RPC, manipulação de links simbólicos do Object Manager e arquivos associados ao sistema de logs do Windows.
Quando o processo privilegiado interage com os arquivos preparados, o driver CLFS pode realizar operações utilizando as permissões desse processo. O comportamento permite explorar a criação dos arquivos .cnpf para obter privilégios elevados.
Além do escalonamento, essa técnica pode interferir nos mecanismos de proteção contra adulteração, conhecidos como Tamper Protection.
Essas proteções existem justamente para impedir que malwares desativem serviços, alterem configurações ou modifiquem componentes essenciais dos antivírus.
Ao fazer uma operação maliciosa parecer partir de um processo legítimo, o SignDrop pode contornar determinadas verificações de segurança realizadas pelos mecanismos de proteção.
O pesquisador afirma que a técnica pode afetar diferentes soluções antivírus e EDR. Entretanto, isso não significa que todas as ferramentas comerciais tenham sido individualmente testadas ou que todas sejam igualmente vulneráveis.
Quais versões do Windows estão vulneráveis ao SignDrop?
A divulgação apresenta testes realizados em diferentes versões do sistema operacional, incluindo:
- Windows 11 26H2;
- Windows 11 26H2 Experimental;
- Windows Server 2025 Experimental.
O pesquisador estima que aproximadamente 80% dos dispositivos Windows possam estar vulneráveis à técnica.
Essa porcentagem, porém, deve ser interpretada como uma estimativa apresentada por Naceri, e não como resultado de um levantamento independente realizado pela Microsoft.
O problema está relacionado à implementação da autenticação do CLFS, introduzida nas atualizações de segurança distribuídas a partir de outubro de 2025. Por isso, a presença dessa proteção não significa necessariamente que o computador esteja seguro contra o SignDrop.
Como verificar a configuração do CLFS no Registro do Windows
Usuários e administradores podem consultar o valor de configuração relacionado à autenticação do CLFS diretamente no Registro do Windows.
O procedimento não exige a execução da prova de conceito nem a instalação de ferramentas adicionais.
Siga estas etapas:
- Pressione Win + R no teclado.
- Digite
regedite pressione Enter. - Autorize a abertura do Editor do Registro, se necessário.
- Navegue até o seguinte caminho:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\CLFS\Authentication
- Procure o valor denominado Mode.
- Confira o número exibido na coluna de dados.
Os valores indicam os seguintes estados:
| Valor | Configuração |
|---|---|
| 0 | Modo de imposição da autenticação |
| 1 | Modo de aprendizado da autenticação |
| 2 | Mitigação desativada pelo administrador |
Segundo a análise divulgada pelo pesquisador, os modos 0 e 1 estão sujeitos à exploração demonstrada pelo SignDrop.
Atenção: não altere esse valor para tentar corrigir a vulnerabilidade. Desativar a autenticação do CLFS pode comprometer outras proteções do Windows e abrir espaço para ataques diferentes. A alteração também não deve ser interpretada como uma correção oficial.
Até o momento da divulgação, não havia uma solução alternativa segura e oficialmente recomendada pela Microsoft. Portanto, a orientação é preservar as configurações de segurança existentes, manter o sistema atualizado e acompanhar os próximos comunicados da empresa.
Abdelhamid Naceri e o histórico de divulgações de falhas contra a Microsoft
A divulgação do SignDrop também chama atenção pelo histórico de conflitos entre Abdelhamid Naceri e a Microsoft.
Desde abril de 2026, o pesquisador vem apresentando publicamente diferentes vulnerabilidades relacionadas ao Windows e aos mecanismos de segurança da empresa.
Entre as descobertas que ganharam repercussão estão ShieldBreak, RoguePlanet, BlueHammer e UnDefend. Algumas envolvem escalonamento de privilégios, exploração de componentes internos do sistema operacional e tentativas de contornar as proteções do Microsoft Defender.
A relação entre o pesquisador e a Microsoft também ficou marcada por manifestações da empresa sobre possíveis medidas legais relacionadas à divulgação e utilização maliciosa de vulnerabilidades.
O episódio reacende um debate importante na comunidade de cibersegurança: até que ponto pesquisadores devem divulgar publicamente detalhes técnicos e provas de conceito antes que o fabricante disponibilize uma correção?
Por um lado, a divulgação permite que outros especialistas analisem a falha e aumenta a pressão por uma solução. Por outro, disponibilizar código funcional antes da existência de um patch também pode facilitar o trabalho de criminosos interessados em explorar sistemas desprotegidos.
SignDrop representa um risco para usuários e empresas
O SignDrop demonstra como uma proteção criada para aumentar a segurança do Windows pode acabar oferecendo uma nova oportunidade de exploração quando sua implementação apresenta falhas.
O risco é particularmente relevante para empresas que utilizam soluções EDR e antivírus corporativos. Caso um invasor consiga comprometer inicialmente uma estação de trabalho, poderá tentar utilizar a vulnerabilidade para alcançar privilégios de SISTEMA e interferir nos mecanismos responsáveis pela detecção de ameaças.
Isso pode dificultar a identificação de atividades maliciosas e facilitar outras etapas de um ataque, incluindo a manutenção de acesso e a movimentação dentro de redes corporativas.
Administradores devem acompanhar as atualizações de segurança da Microsoft, monitorar comportamentos anormais relacionados ao CLFS e evitar alterações improvisadas nas configurações do Registro.
Enquanto não houver uma correção oficial, a melhor estratégia é preservar as proteções existentes e reforçar os controles de acesso aos computadores.