O vazamento de dados da TSMC colocou em evidência os riscos de segurança envolvidos na contratação de serviços terceirizados de tecnologia. A maior fabricante de semicondutores sob contrato do mundo confirmou que informações pessoais de funcionários atuais e antigos foram disponibilizadas sem autorização na internet. O episódio ganhou repercussão após um pacote de aproximadamente 6,9 GB de dados ser anunciado para venda em fóruns clandestinos.
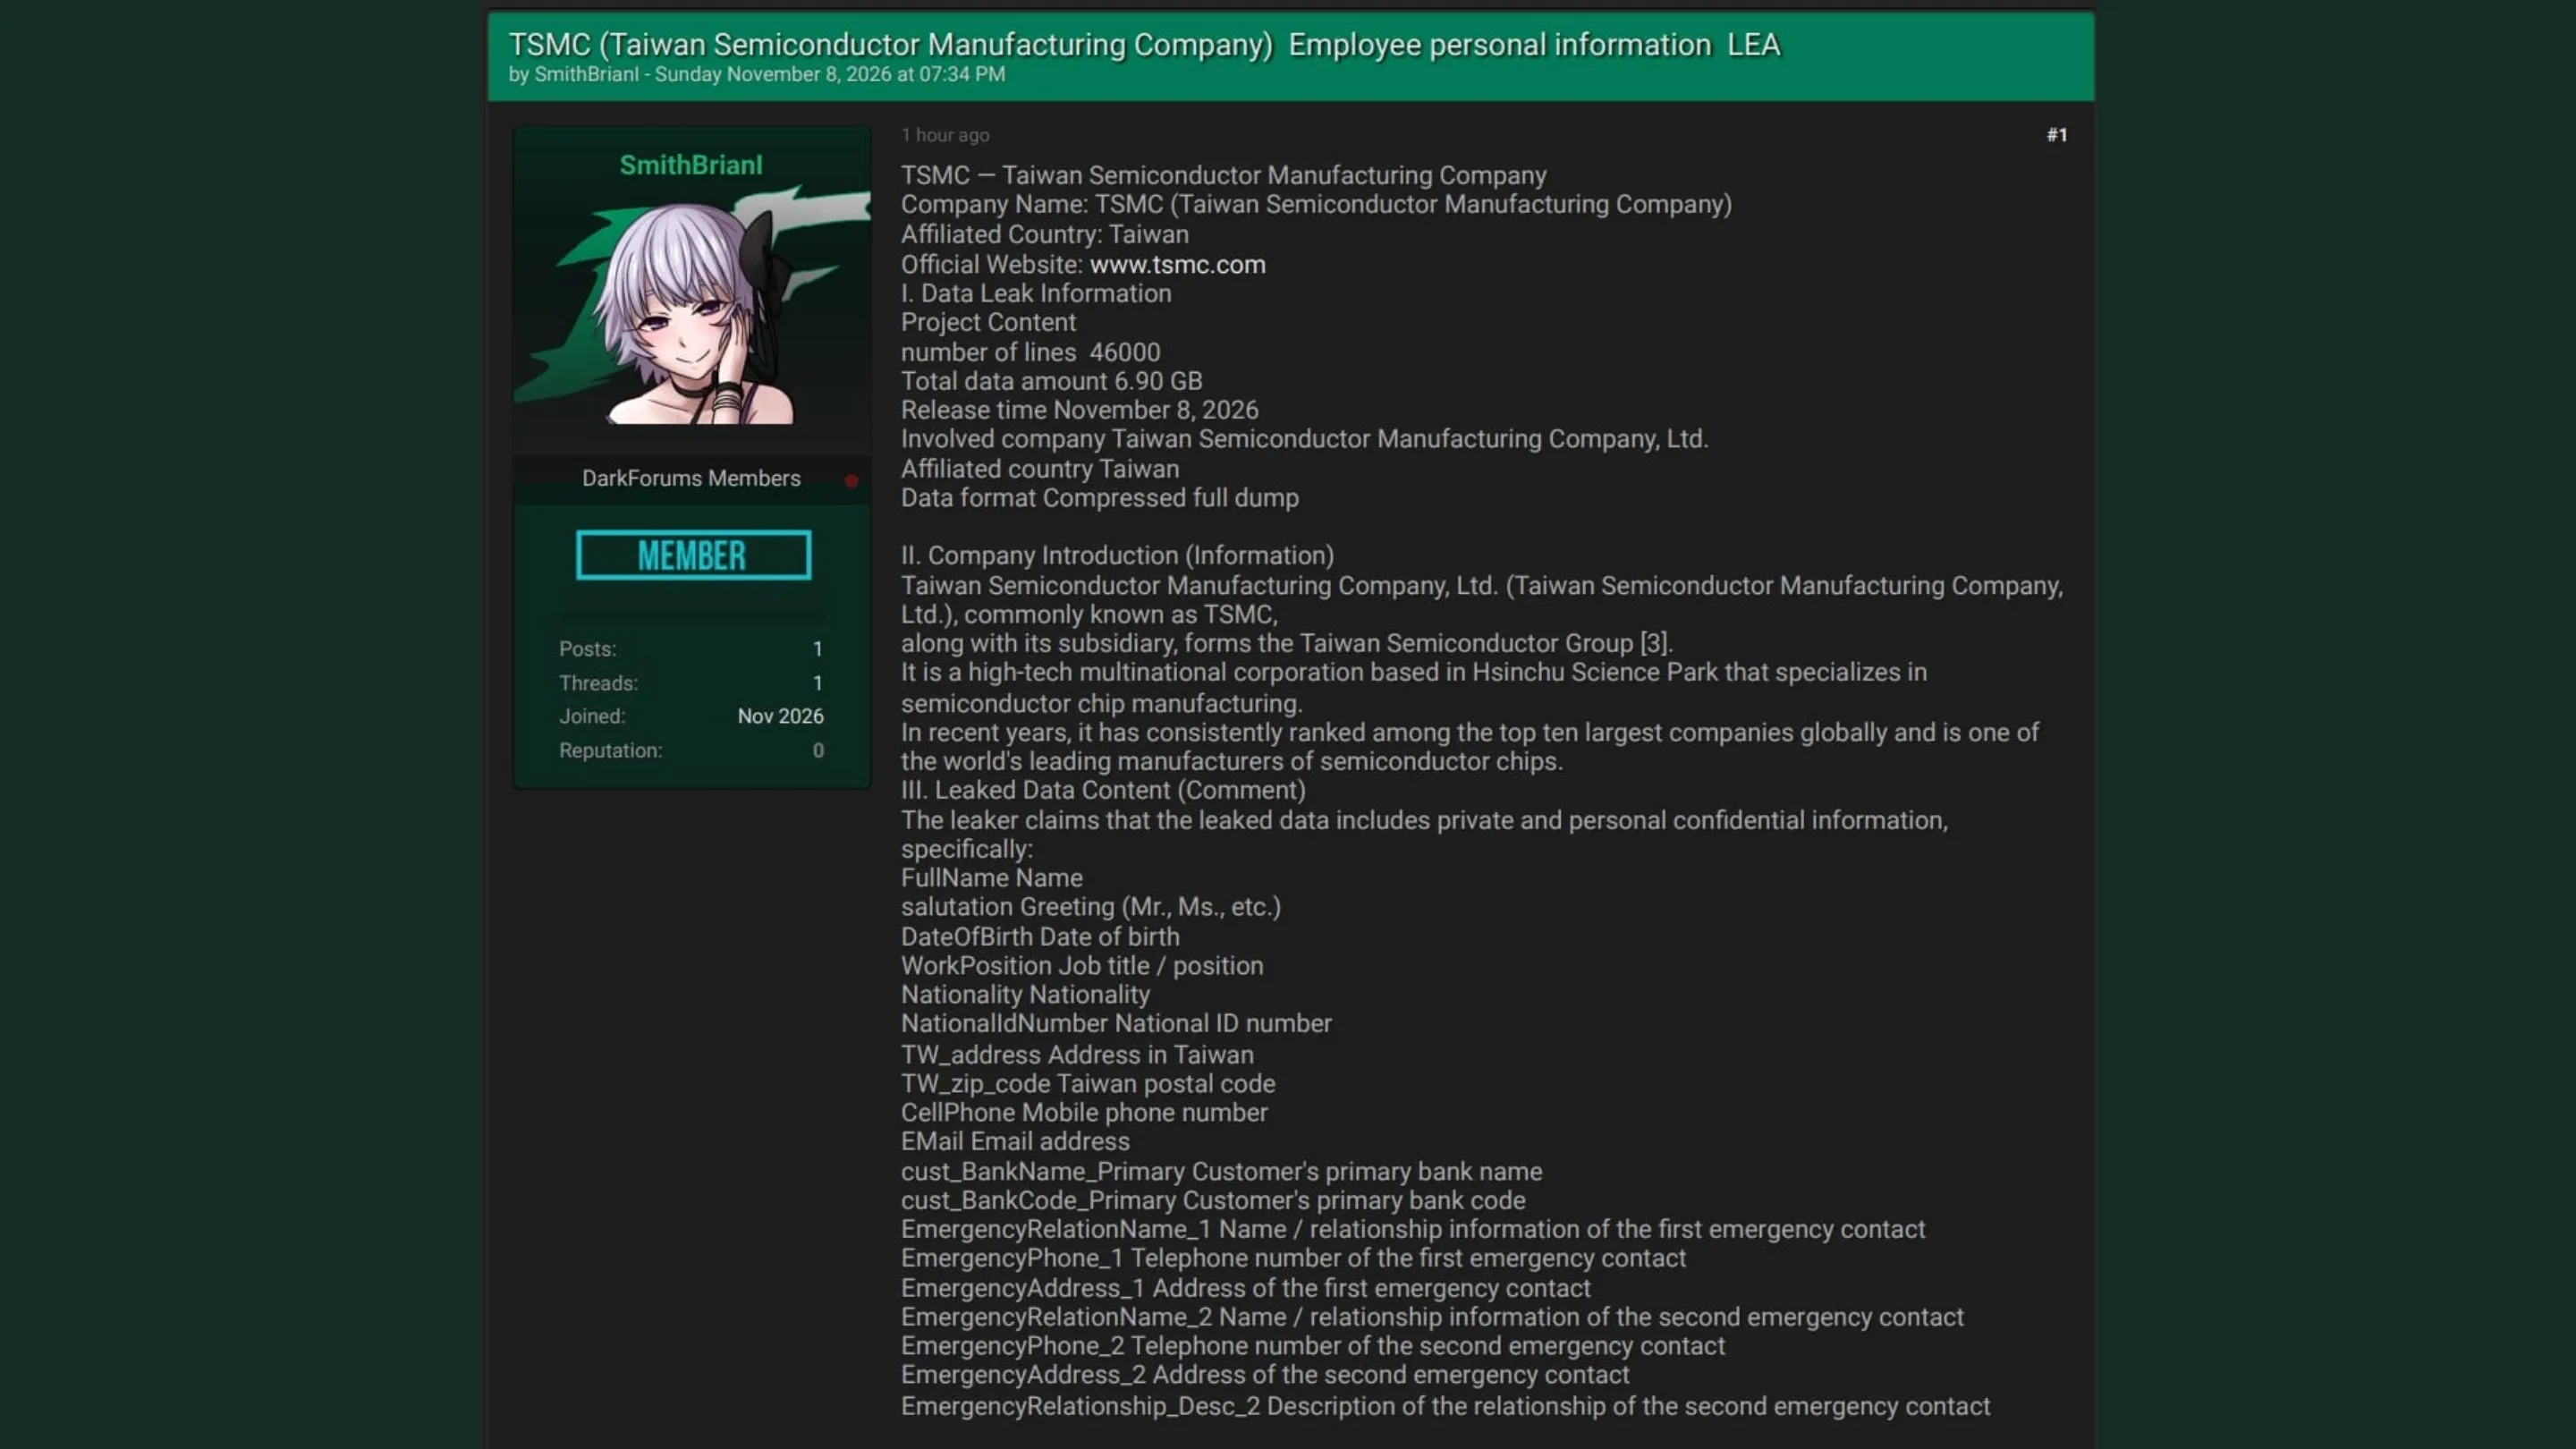
A ocorrência é especialmente preocupante pelo volume de informações que o invasor afirma possuir. Segundo relatos sobre a publicação, o conjunto de arquivos reúne aproximadamente 46 mil registros de trabalhadores, incluindo informações pessoais, documentos de identificação, endereços e dados bancários. A oferta também veio acompanhada de uma ameaça: caso não aparecesse um comprador, o responsável prometia divulgar gratuitamente todo o material após uma semana.
O incidente não significa, entretanto, que a infraestrutura de fabricação de chips da empresa tenha sido comprometida. Em comunicado apresentado à Comissão de Valores Mobiliários dos Estados Unidos (SEC), a TSMC informou que não encontrou evidências de invasão aos próprios sistemas. A investigação identificou correspondência entre os dados expostos e informações armazenadas nos serviços de um provedor externo de nuvem. A companhia também afirmou que os dados não estão relacionados às operações industriais ou aos clientes.
O que foi exposto no vazamento de dados da TSMC
A movimentação nos fóruns clandestinos teria começado em 8 de novembro de 2026, quando um agente de ameaças identificado como SmithBianl publicou uma oferta envolvendo informações atribuídas a funcionários da Taiwan Semiconductor Manufacturing Company.
A publicação chamou a atenção de pesquisadores e empresas de inteligência de ameaças cibernéticas, entre elas a KELA, que acompanha atividades criminosas em ambientes clandestinos. O anúncio apresentava uma amostra inicial com 499 linhas, utilizada como demonstração de que o responsável supostamente possuía acesso a um conjunto muito maior de informações.
De acordo com as informações divulgadas sobre o material, o pacote completo teria aproximadamente 6,9 GB e reuniria cerca de 46 mil registros de funcionários atuais e antigos da fabricante taiwanesa. É importante destacar que esses números foram atribuídos ao vendedor e não foram confirmados individualmente pela TSMC.
Entre as categorias de informações apontadas nas amostras estão:
- Números de identificação nacional, que podem facilitar tentativas de falsidade ideológica.
- Endereços residenciais, expondo a localização dos trabalhadores.
- Informações de contato, incluindo números de telefone e endereços de e-mail.
- Dados bancários, que podem ser utilizados em tentativas de fraude financeira.
- Informações pessoais e profissionais associadas aos registros dos colaboradores.
A exposição desse tipo de informação representa um risco significativo porque permite combinar diferentes dados para construir perfis detalhados das vítimas. Mesmo quando uma informação isolada parece pouco relevante, sua associação com documentos, contatos e dados financeiros pode facilitar golpes mais convincentes.
O leilão clandestino e o prazo para divulgação gratuita
O responsável pela publicação teria estabelecido um lance inicial de 3 bitcoins (BTC) para negociar o conjunto de informações. Considerando as cotações divulgadas na época, o valor correspondia a aproximadamente US$ 200 mil, embora a conversão varie conforme o preço da criptomoeda.
A estratégia descrita não se limitava à venda. O invasor também teria estabelecido um prazo de uma semana para encontrar um comprador, ameaçando disponibilizar gratuitamente todo o banco de dados caso a negociação não avançasse.
Com a publicação inicial em 8 de novembro, o prazo anunciado chegaria a 15 de novembro de 2026. Portanto, a data representa um momento importante para acompanhar possíveis novas divulgações relacionadas ao incidente.
Esse tipo de ameaça é característico de operações de extorsão baseada em dados. Em vez de necessariamente interromper serviços ou criptografar arquivos, os criminosos utilizam a possibilidade de exposição pública de informações sensíveis como instrumento de pressão comercial.
Violação em provedor de nuvem e o posicionamento oficial da empresa
A confirmação institucional do incidente ocorreu em 12 de novembro de 2026, quando a TSMC apresentou um documento do tipo Formulário 6-K à SEC. O documento foi assinado por Wendell Huang, vice-presidente sênior e diretor financeiro da companhia, e trouxe informações sobre o acesso não autorizado a dados pessoais de trabalhadores.
Segundo a declaração, a investigação preliminar identificou que informações de funcionários atuais e antigos foram disponibilizadas em um site externo sem autorização. A empresa verificou que os dados correspondiam a registros armazenados nos sistemas de um provedor de serviços em nuvem terceirizado.
Um detalhe importante é que a TSMC não identificou publicamente o fornecedor envolvido. Também não apresentou, no documento encaminhado à SEC, uma quantidade definitiva de pessoas afetadas nem uma relação completa dos campos de informação expostos.
A fabricante afirmou que, até aquele momento, não havia encontrado evidências de comprometimento de seus próprios sistemas. Também esclareceu que as informações envolvidas não tinham relação com suas operações industriais ou com dados de clientes.
Essa distinção é relevante para dimensionar o impacto do episódio. A TSMC fornece semicondutores para algumas das maiores empresas de tecnologia do planeta, incluindo Apple e Nvidia. Uma invasão à infraestrutura responsável pela fabricação ou ao ambiente que armazena informações estratégicas de clientes poderia provocar consequências muito diferentes das observadas até agora.
No caso divulgado, o problema identificado está relacionado à exposição de informações pessoais mantidas por um parceiro externo, e não a uma interrupção confirmada da produção de chips.
Quais medidas foram tomadas pela TSMC?
A empresa informou à SEC que está adotando medidas para responder ao incidente e reduzir os riscos para os trabalhadores atingidos. Entre as providências oficialmente mencionadas estão:
- Notificação dos colaboradores afetados, para informar sobre a exposição não autorizada de seus dados.
- Disponibilização de suporte aos funcionários, com assistência relacionada às consequências do incidente.
- Cooperação com o fornecedor de nuvem, buscando esclarecer as circunstâncias da exposição.
- Envolvimento das autoridades responsáveis pela investigação, para apurar os acontecimentos.
- Contratação de uma empresa externa especializada em cibersegurança, auxiliando na investigação e na adoção de medidas corretivas.
A TSMC não apresentou publicamente detalhes sobre eventual negociação com os responsáveis pela publicação dos arquivos. Também não confirmou pagamento de resgate ou qualquer acordo financeiro para impedir a divulgação das informações.
A ausência dessas informações significa que ainda existem questões importantes em aberto, especialmente sobre a origem exata do acesso não autorizado, os mecanismos utilizados pelo invasor e a extensão definitiva do conjunto de dados comprometidos.
Por que vazamentos via terceiros preocupam a indústria de tecnologia
O caso demonstra um problema recorrente na segurança da informação: uma organização pode proteger adequadamente seus próprios servidores e ainda sofrer consequências de uma falha em um fornecedor externo.
Esse cenário está relacionado aos chamados ataques à cadeia de suprimentos (supply chain attacks). A expressão descreve situações nas quais criminosos exploram vulnerabilidades em empresas, ferramentas ou prestadores de serviços que mantêm algum nível de relacionamento com o alvo principal.
Na computação em nuvem, a situação exige atenção especial. Empresas utilizam fornecedores externos para armazenar documentos, processar informações de recursos humanos, administrar pagamentos e executar diferentes atividades administrativas.
Embora essa terceirização ofereça vantagens operacionais, ela também amplia a quantidade de ambientes que precisam ser considerados na estratégia de proteção de dados.
O desafio não está apenas em proteger os servidores internos. É necessário avaliar como os fornecedores controlam o acesso, criptografam informações, monitoram atividades suspeitas, administram credenciais e respondem a incidentes.
Uma falha de configuração, uma credencial comprometida ou uma vulnerabilidade na infraestrutura do prestador pode permitir que informações confidenciais sejam acessadas sem autorização.
Por isso, práticas de Third-Party Risk Management (TPRM), ou gerenciamento de riscos de terceiros, são fundamentais. Elas incluem auditorias periódicas, avaliação de fornecedores, contratos com requisitos de segurança, limitação de privilégios e acompanhamento contínuo dos ambientes externos.
Os riscos para os funcionários atingidos
Para os trabalhadores potencialmente afetados pelo vazamento de dados da TSMC, as consequências podem continuar mesmo depois que os arquivos forem removidos dos sites clandestinos.
Informações como documentos nacionais, endereços e dados bancários podem ser reutilizadas em fraudes financeiras, tentativas de abertura de contas, falsificação de identidade e golpes direcionados.
Outro risco importante é o spear phishing, modalidade de engenharia social na qual criminosos elaboram mensagens personalizadas para convencer uma pessoa específica a fornecer informações ou executar ações perigosas.
Com acesso a dados profissionais e pessoais, um atacante pode criar mensagens que aparentam ser comunicações legítimas do departamento de recursos humanos, de instituições financeiras ou de serviços utilizados pelos funcionários.
Essas tentativas também podem buscar credenciais corporativas, criando uma possível porta de entrada para novos ataques contra os sistemas da empresa.
Os colaboradores devem desconfiar de mensagens inesperadas solicitando senhas, códigos de autenticação, confirmações bancárias ou atualização de informações pessoais. Também é recomendável acompanhar movimentações financeiras, reforçar a autenticação multifator e utilizar canais oficiais para confirmar solicitações suspeitas.
O que esperar dos próximos desdobramentos
O vazamento de dados da TSMC mostra que a segurança de uma grande empresa não depende exclusivamente da proteção de sua própria infraestrutura. Mesmo organizações com recursos significativos para investir em cibersegurança podem enfrentar problemas quando informações sensíveis são armazenadas ou processadas por parceiros externos.
Até 15 de novembro de 2026, a ameaça de divulgação pública do conjunto de arquivos permanece como um dos pontos mais importantes do caso. Entretanto, é necessário separar as informações confirmadas pela fabricante das alegações feitas pelo responsável pelo anúncio clandestino.
A TSMC confirmou a exposição não autorizada de dados de funcionários e identificou a relação com um provedor de nuvem, mas ainda não confirmou oficialmente os números de 46 mil registros e 6,9 GB divulgados pelo vendedor.
O episódio também reforça a necessidade de políticas mais rigorosas de proteção de dados, auditorias de fornecedores e mecanismos de resposta rápida a incidentes envolvendo terceiros.