O projeto Kiri, um engine open source escrito em Rust, lançou a versão 0.2.1 com avanços importantes na sua implementação da Docker Engine API. A principal novidade da atualização é a compatibilidade com Testcontainers, ecossistema amplamente utilizado para testes automatizados de software. O Kiri propõe uma arquitetura diferente para a execução de containers no Linux, removendo intermediários clássicos como containerd e runc do caminho de execução, embora ainda mantenha o status de software beta.
A atualização resolve impasses que impediam ferramentas de automação de reconhecerem o Kiri como um ambiente Docker válido. Além disso, a versão 0.2.1 introduz suporte para o GitHub Container Registry (GHCR) e o Amazon Elastic Container Registry (ECR), permitindo puxar imagens de repositórios privados e públicos diretamente pela interface de linha de comando.
Entenda sem termos técnicos
O comando “docker” que o desenvolvedor digita no terminal é apenas um cliente. Por trás dele, existe um conjunto de programas responsáveis por receber o pedido, preparar os arquivos, criar o isolamento, configurar a rede e, finalmente, iniciar o processo do container.
O Kiri tenta manter a mesma interface que os desenvolvedores já conhecem, mas executa várias dessas tarefas diretamente em um único engine. Ele remove algumas camadas intermediárias de software que tradicionalmente fazem a ponte entre o comando e o sistema operacional. Isso pode reduzir o tempo de criação de um container, mas não significa que todos os recursos avançados do ecossistema original já estejam presentes e homologados.
A arquitetura no Linux e a simplificação da pilha
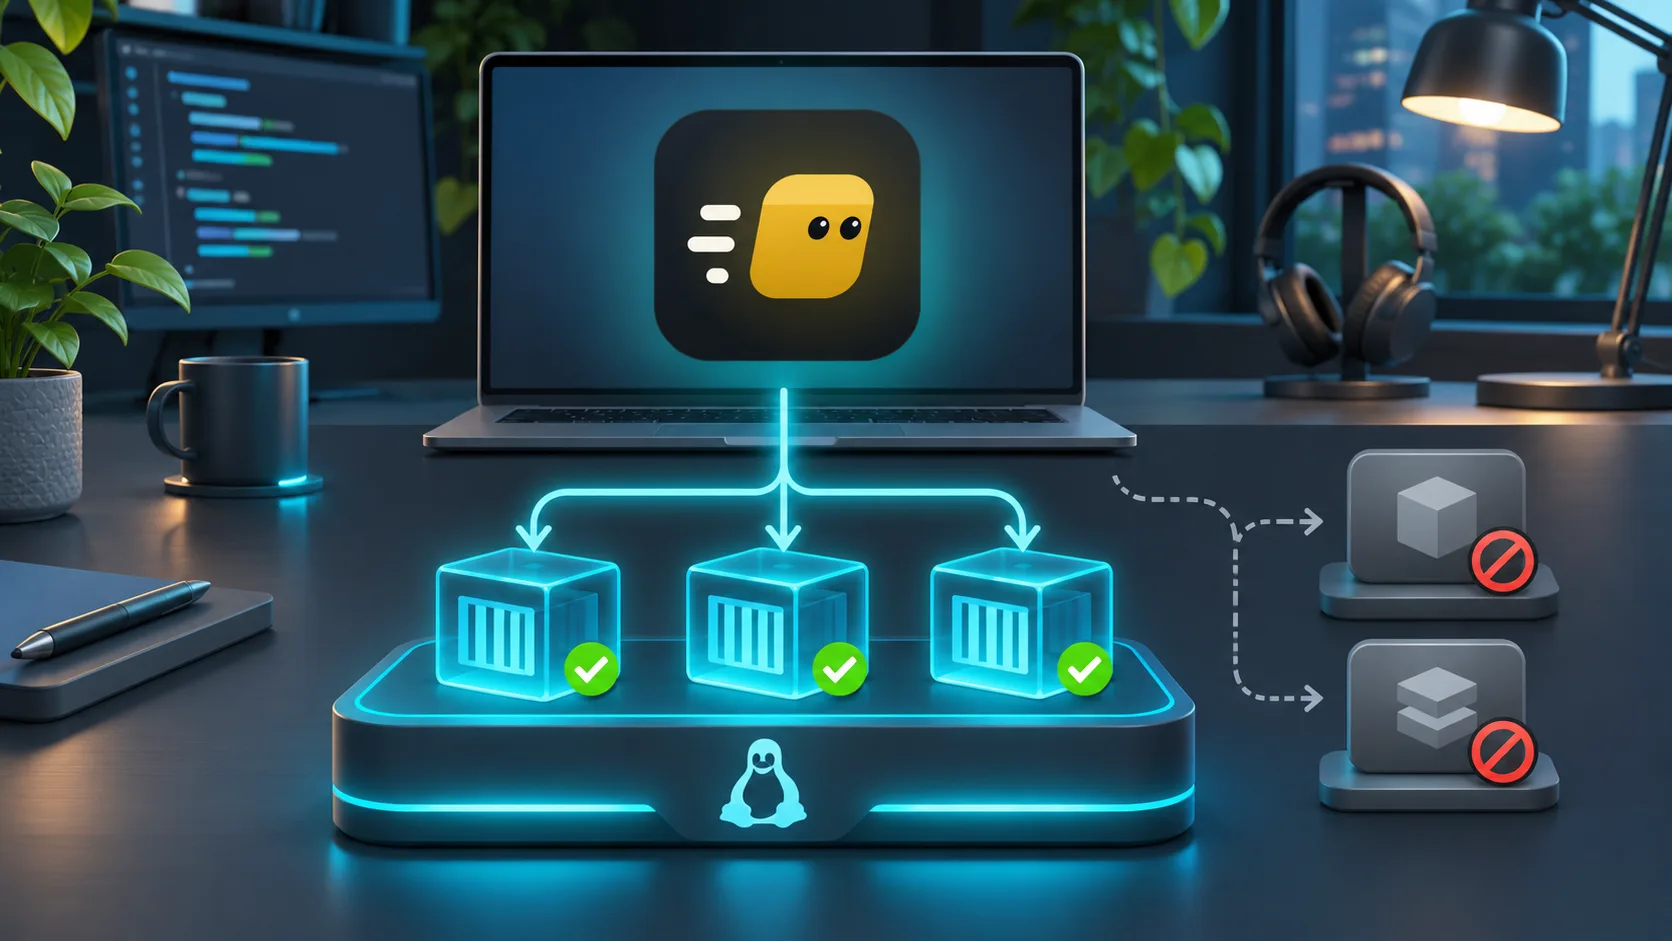
A diferença estrutural do Kiri é mais evidente no Linux. Em um ambiente tradicional, a criação de um container passa por uma cadeia de componentes especializados. O Kiri substitui grande parte dessa cadeia assumindo a supervisão direta do ciclo de vida do container junto ao kernel.
Para visualizar a diferença conceitual do caminho de execução:
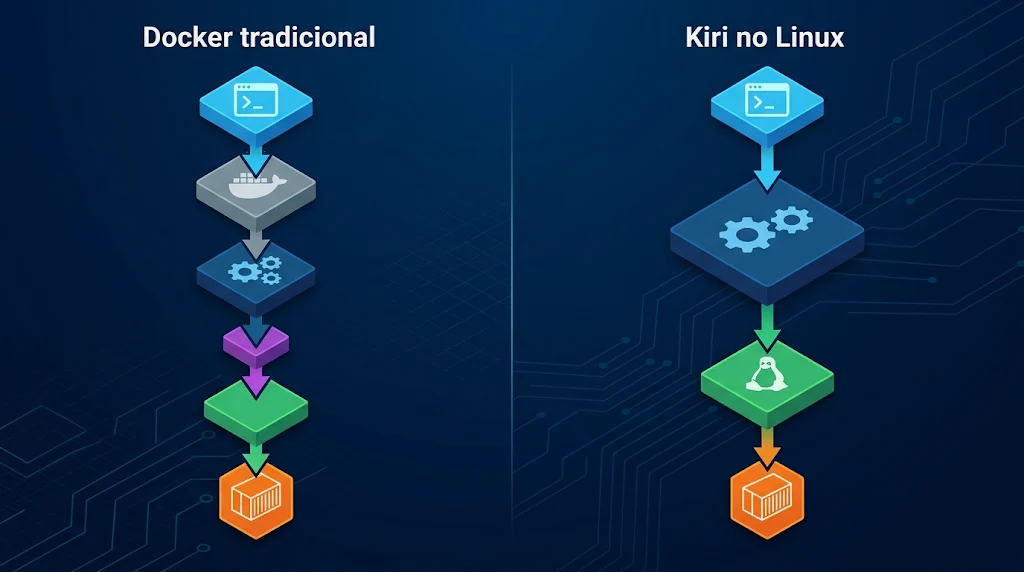
No Linux, o Kiri utiliza componentes nativos do kernel, como namespaces, cgroups, capabilities, seccomp, OverlayFS e a chamada de sistema clone3. Não há máquina virtual envolvida no caminho nativo.
No entanto, essa abordagem de “pilha própria” não cobre todo o ciclo de uso. Para a construção de imagens (docker build e docker buildx), o Kiri ainda depende do BuildKit. O componente oficial do ecossistema Moby é executado dentro de um container administrado pelo próprio Kiri, já que o projeto ainda planeja desenvolver um builder nativo no futuro.
Em sistemas macOS e Windows, a mecânica é diferente. Como o kernel Linux é obrigatório para rodar containers Linux, o Kiri utiliza o Apple Virtualization.framework no Mac e o WSL2 no Windows para criar máquinas virtuais, comunicando o host e o guest por meio de protocolos de rede interna (vsock ou named pipes).
A chegada do Testcontainers na versão 0.2.1
O foco prático do lançamento 0.2.1 é destravar o uso do Testcontainers. Bibliotecas de testes em Java, Go, Node.js e Python dependem da Docker API para subir instâncias descartáveis de bancos de dados e serviços durante a validação de código.
Antes dessa versão, as bibliotecas do Testcontainers costumavam falhar ao rodar sobre o Kiri. O problema ocorria porque essas ferramentas verificam ativamente a versão do Docker Engine antes de iniciar e o Kiri não devolvia a resposta esperada. O Kiri 0.2.1 resolve isso passando a reportar a versão “Docker Engine 27.5.1” nas chamadas da API. A tática garante a compatibilidade com clientes estritos, enquanto o comando interno do Kiri continua informando a versão real do software em seus próprios relatórios.
Outra barreira técnica eliminada envolve o Ryuk, um container auxiliar utilizado pelo Testcontainers para limpar os recursos criados após o fim dos testes. Com as correções no ciclo de Start/Stop e nas políticas de reinício, o Ryuk agora funciona nativamente apontando para o socket do Kiri, eliminando a necessidade de desativá-lo manualmente.
O suporte integrado para autenticação no GitHub Container Registry e no Amazon ECR também foi adicionado. Para o GHCR, a ferramenta utiliza as credenciais do GitHub CLI. No caso da AWS, ela aproveita os perfis configurados no sistema do usuário.
Segurança, permissões e limitações
A redução no número de componentes não se traduz automaticamente em um ambiente mais seguro. No Linux, o daemon do Kiri roda com os privilégios necessários para criar os isolamentos e se comunica pelo socket localizado em /run/kiri/docker.sock.
A própria documentação oficial alerta que pertencer ao grupo de usuários “kiri” equivale a ter acesso root ao host. Esse é exatamente o mesmo cenário de segurança do grupo “docker” tradicional, pois um usuário com acesso ao socket pode iniciar um container privilegiado e montar diretórios sensíveis da máquina física.
Em relação à segurança dos containers, o Kiri implementa os filtros de chamadas de sistema (seccomp) e o gerenciamento de capabilities do Linux, suportando diretrizes como read-only e o bloqueio de novos privilégios.
A compatibilidade com a Docker Engine API, embora funcional para ferramentas como o Docker Compose (suportando múltiplas redes, up, down, logs e exec), não é total. Entre as limitações documentadas estão a ausência de suporte para GPUs, incompatibilidade com tipos específicos de montagem de volumes e lacunas pontuais em chamadas da API. Quando o Kiri encontra uma solicitação não implementada, ele retorna um erro, evitando simular um comportamento inexistente.
O suporte a Kubernetes segue uma linha restrita. O comando “kiri k8s start” não transforma o Kiri em um substituto do containerd em clusters de produção. A função apenas cria um container privilegiado rodando o k3s (distribuição leve da Rancher), fornecendo um ambiente single-node útil para desenvolvimento local.
Maturidade e contexto de benchmarks
O Kiri ainda é classificado explicitamente como beta para Linux, macOS e Windows. As notas de lançamento frequentes revelam um desenvolvimento ágil, mas também indicam um software em fase de estabilização, com correções contínuas de rede e sistemas de arquivos.
O projeto publica benchmarks próprios demonstrando vantagens de velocidade. Em um dos cenários divulgados pelos desenvolvedores, testado em um Mac com processador Apple Silicon, o Kiri iniciou e encerrou um container básico Alpine em aproximadamente 22 milissegundos, frente aos 178 milissegundos do Docker Desktop e 279 milissegundos do OrbStack.
Esses números medem especificamente o tempo gasto pelo engine para preparar o isolamento e iniciar o container. Eles não significam que o banco de dados, a linguagem de programação ou a aplicação hospedada rodarão mais rápido. O ganho está no ciclo de vida da infraestrutura, não no poder de processamento entregue à aplicação. Nos mesmos testes divulgados pelo projeto, concorrentes como OrbStack e Colima apresentaram vantagens em métricas específicas de rede e leitura de arquivos.
A instalação no Linux está disponível por meio de pacotes .deb e .rpm para arquiteturas x86-64 e ARM64, com testes validados no Ubuntu e Fedora. Usuários que já possuem o cliente Docker podem instalar apenas o “kiri-lite”, mantendo as duas opções disponíveis no sistema operacional.