O malware EggStreme representa uma evolução preocupante nas operações de ciberespionagem direcionadas a organizações governamentais. Em vez de depender exclusivamente de conexões constantes com servidores externos e da execução de comandos que podem levantar suspeitas, seus operadores estão adotando uma arquitetura mais discreta, capaz de permanecer aguardando instruções dentro de redes comprometidas. A estratégia inclui portas de escuta passivas, execução de código diretamente na memória e mecanismos que dificultam a identificação por ferramentas tradicionais de segurança.
Uma investigação da Bitdefender revelou uma reconstrução significativa da infraestrutura do EggStreme, enquanto pesquisas da Unit 42, divisão de inteligência de ameaças da Palo Alto Networks, identificaram técnicas igualmente sofisticadas associadas ao grupo Earth Alux, também conhecido como Ink Dragon. Paralelamente, a Dream Research Labs documentou uma campanha atribuída ao grupo Mustang Panda, que utilizou documentos diplomáticos falsificados para distribuir o backdoor PlugX contra alvos ligados ao governo das Filipinas.
Embora sejam operações distintas, essas descobertas apontam para uma tendência importante: grupos avançados de ameaças persistentes (APT) estão aperfeiçoando não apenas seus malwares, mas também a maneira como controlam sua atividade para permanecerem invisíveis. A adoção de protocolos como HTTP/3 e QUIC, combinada com criptografia personalizada e comportamentos deliberadamente discretos, representa um desafio adicional para equipes de segurança corporativas e governamentais.
O que mudou na arquitetura do malware EggStreme
A análise publicada pela Bitdefender em 18 de novembro de 2026 mostra que os operadores do EggStreme não se limitaram a trocar endereços IP, domínios ou hashes dos arquivos maliciosos. Depois que a primeira investigação sobre a ameaça foi divulgada, em 17 de setembro de 2025, os responsáveis reconstruíram partes importantes do arsenal para dificultar o rastreamento e preservar o acesso às redes comprometidas.
A pesquisa identificou continuidade das operações contra organizações governamentais das Filipinas, com múltiplas vítimas. Também foram encontrados indícios de possível direcionamento a Taiwan, mas a própria Bitdefender classifica essa avaliação como de confiança baixa a moderada. A atribuição permanece associada a um grupo APT suspeito de origem chinesa, sem que isso represente uma confirmação de envolvimento de qualquer governo.
A mudança é significativa porque afeta três elementos fundamentais para a investigação de ameaças: criptografia, infraestrutura de comando e controle (C2) e comportamento do implante.
Modo passivo e criptografia personalizada contra análise estática
Uma das alterações mais importantes está na proteção dos arquivos e das comunicações. Na geração inicial, o EggStreme utilizava RC4 em diferentes etapas de proteção dos dados. Nas versões posteriores, a Bitdefender identificou uma transição para RC5 e, posteriormente, uma cifra personalizada na rotina de descriptografia do carregador.
O componente EggStremeFuel, responsável por preparar e proteger configurações utilizadas durante a execução, também recebeu alterações. A criptografia de sua configuração passou de RC4 para AES-256-CBC, com a chave incorporada ao executável e escondida por uma rotina de ofuscação.
Já o EggStremeLoader passou a trabalhar com diferentes formatos de payload e mecanismos de descriptografia. A utilização de uma chave própria em cada arquivo dificulta a aplicação de uma única rotina de análise para todas as campanhas.
Outra mudança importante foi a remoção do EggStremeKeylogger das versões mais recentes analisadas. Em vez de manter todas as funcionalidades anteriores, os operadores passaram a compilar variantes com capacidades selecionadas conforme a necessidade de cada operação.
A infraestrutura também foi reformulada. Antes, uma autoridade certificadora criada em 2019 permitia relacionar dezenas de domínios utilizados pelos servidores maliciosos. Nas novas campanhas, foram encontrados certificados incorporados diretamente aos binários e indícios de utilização de autoridades certificadoras específicas por campanha. Essa última característica ainda é uma avaliação dos pesquisadores, não uma confirmação definitiva para todas as variantes.
Entretanto, o recurso mais preocupante é o modo passivo.
Em uma arquitetura tradicional, o malware estabelece contato periódico com um servidor C2 externo. Esse comportamento, conhecido como beaconing, produz conexões que podem ser identificadas por sistemas de monitoramento de rede.
Nas variantes passivas do EggStreme, o comportamento é invertido. Em vez de procurar o servidor dos operadores, o implante abre uma porta de comunicação e aguarda uma conexão recebida.
A Bitdefender identificou versões que utilizam a porta TCP 5060, normalmente associada ao protocolo SIP, empregado em sistemas de telefonia IP. O malware também cria uma regra de entrada no firewall do Windows com o nome aparentemente legítimo Core Networking – SIP.
A regra permite conexões nos perfis de rede público, privado e de domínio, incluindo a funcionalidade de passagem por NAT. Dessa maneira, o operador pode alcançar a máquina comprometida sem depender de comunicações externas periódicas iniciadas pelo próprio malware.
Isso não significa que o implante seja completamente indetectável. A criação de regras inesperadas no firewall e a abertura de portas em computadores que não desempenham funções de telefonia continuam sendo comportamentos relevantes para investigação.
Movimentação lateral via VBScript e SMB
A arquitetura do EggStreme continua modular. Seus componentes desempenham funções diferentes durante a infecção e a manutenção do acesso.
- EggStremeFuel: prepara e protege configurações utilizadas pelo malware.
- EggStremeLoader: descriptografa e prepara os payloads para execução.
- EggStremeReflectiveLoader: permite carregar código malicioso diretamente na memória.
- EggStremeAgent/Gorem RAT: representa o componente de acesso remoto, responsável por receber instruções e executar operações no sistema comprometido.
- EggStremeWizard: integra o conjunto de ferramentas da estrutura modular.
- EggStremeKeylogger: componente de captura de teclas presente na geração anterior, mas ausente nas novas versões examinadas.
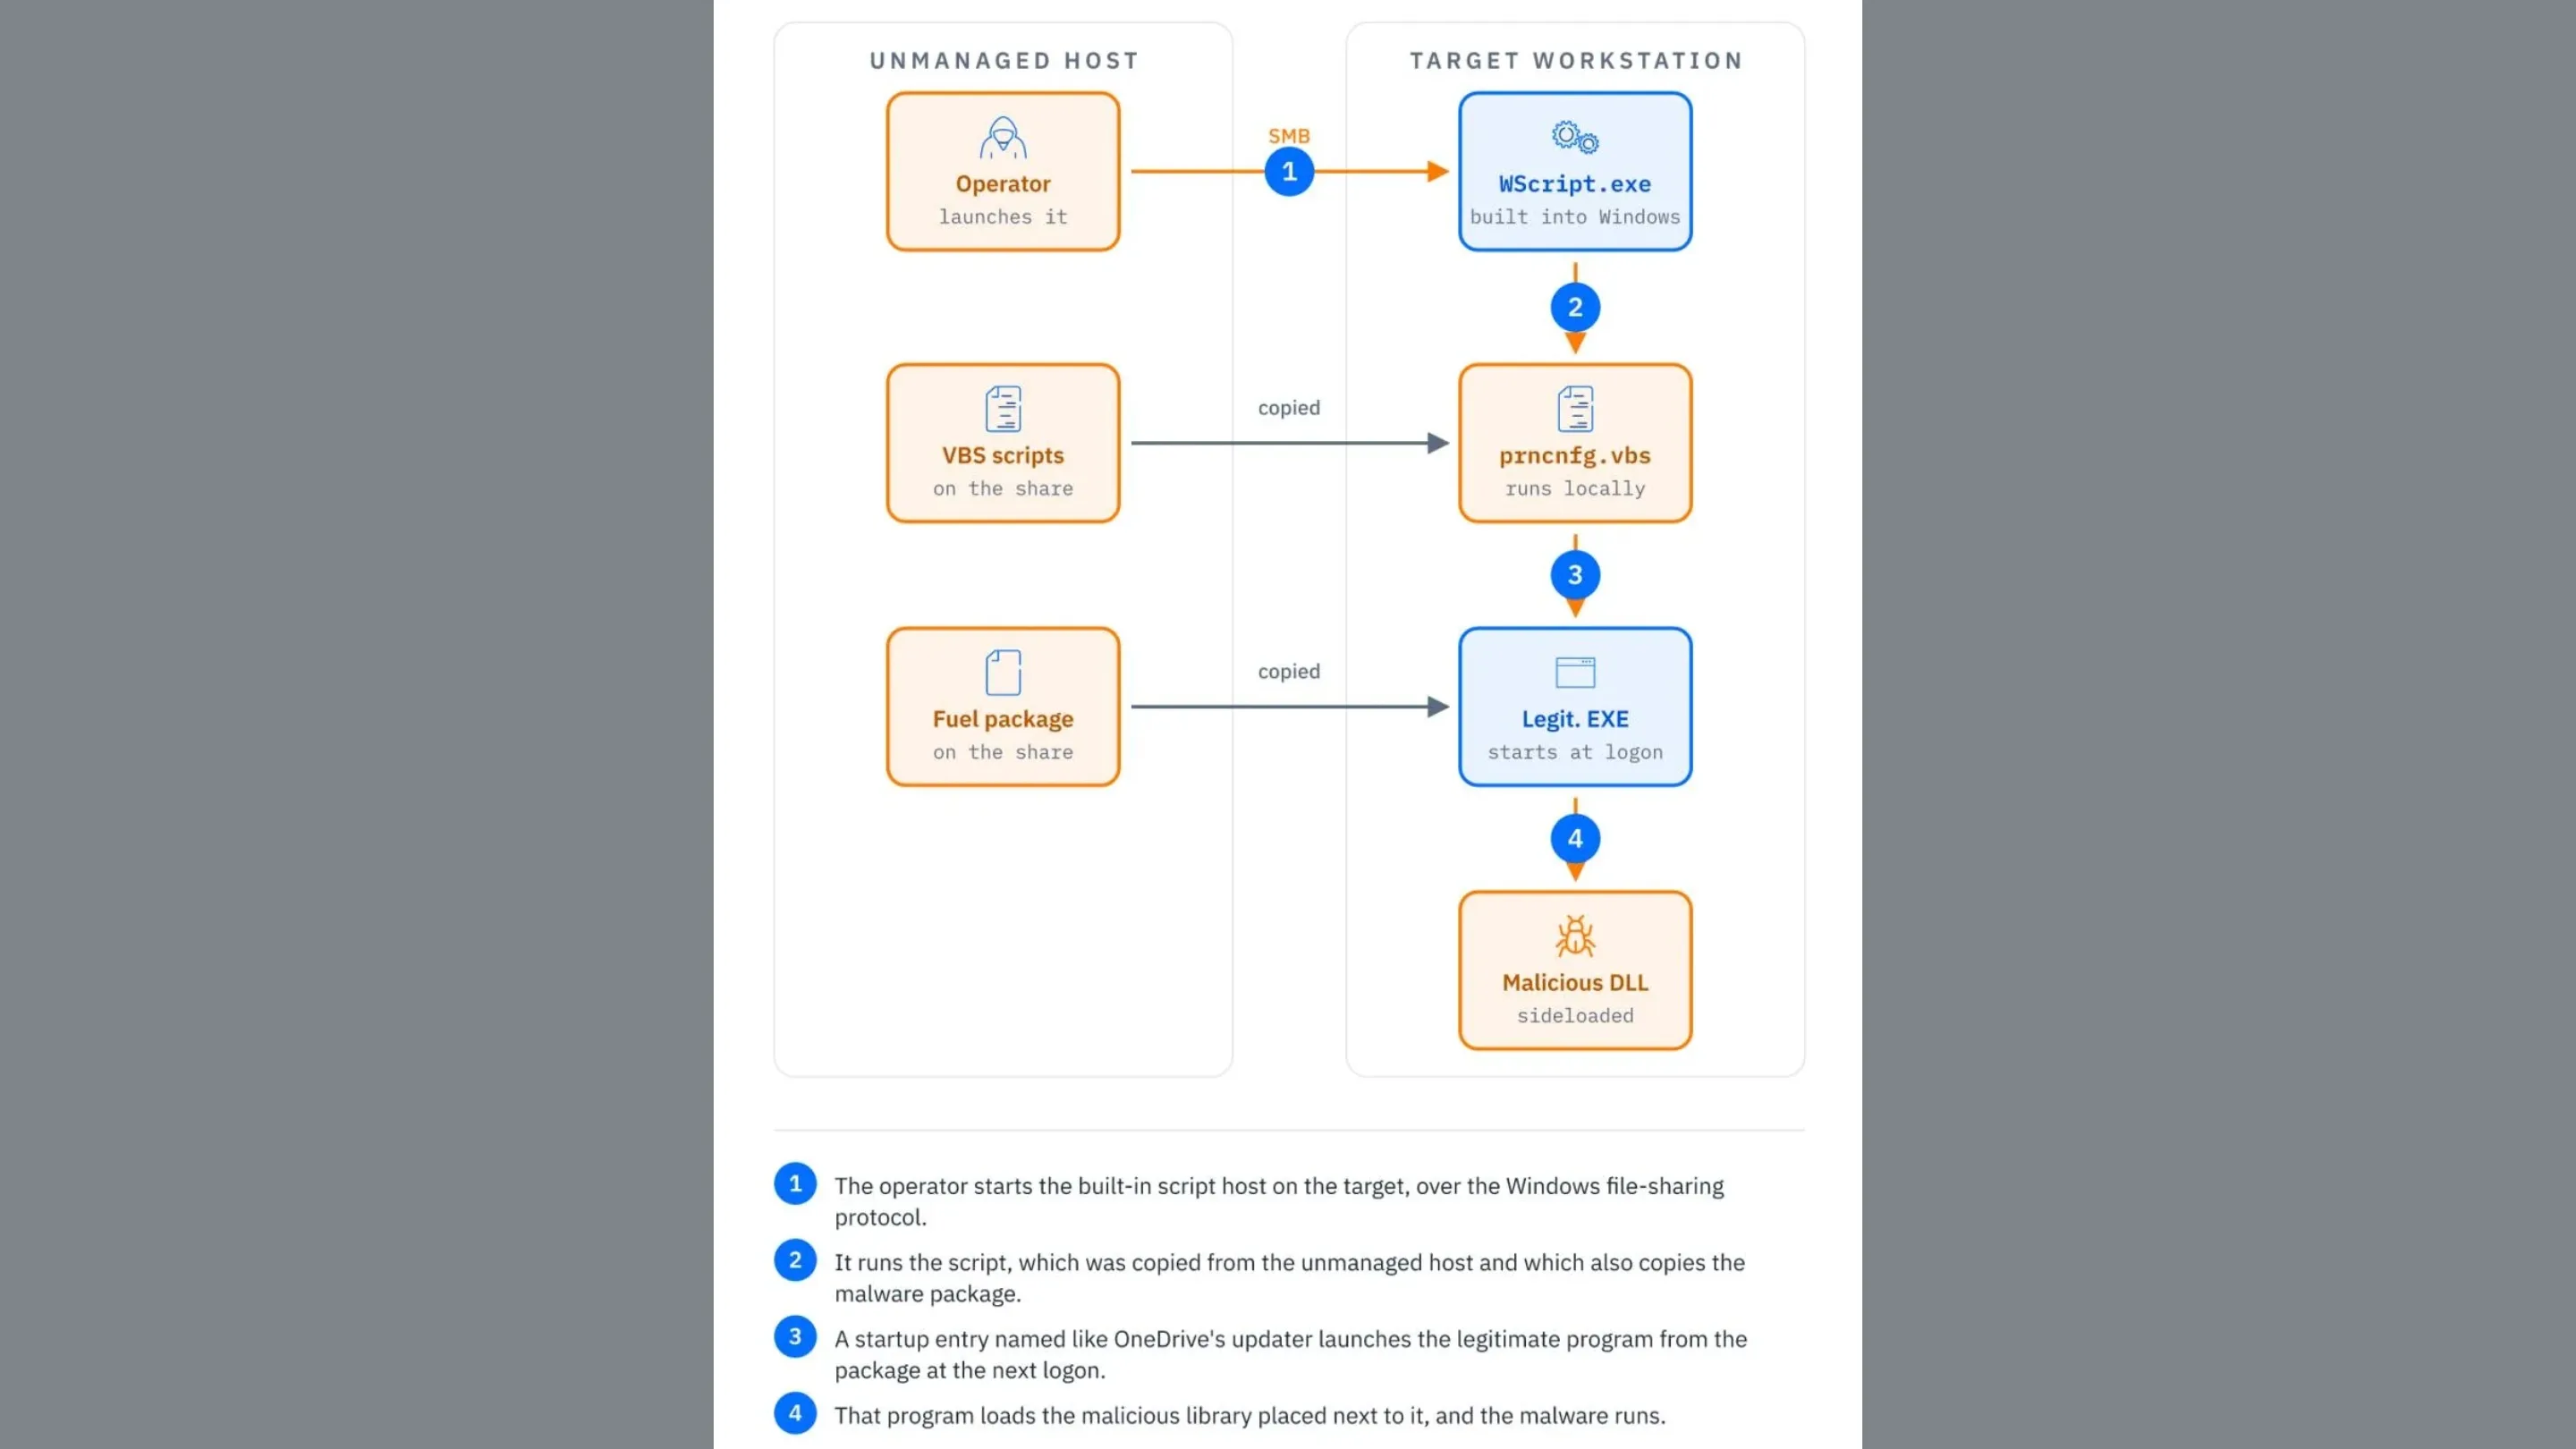
A movimentação lateral também recebeu uma atualização operacional. Em vez de depender exclusivamente de ferramentas conhecidas de administração remota, os operadores passaram a utilizar máquinas não gerenciadas como pontos de distribuição.
Nessas máquinas, são armazenados arquivos VBScript, executados remotamente por meio do protocolo SMB (Server Message Block). O script copia os componentes necessários para outros computadores e prepara sua execução.
A cadeia utiliza ainda DLL sideloading, técnica na qual um programa legítimo carrega uma biblioteca maliciosa colocada em seu diretório de execução. Como o processo principal pode ser um executável legítimo e assinado digitalmente, a atividade maliciosa acaba misturada a operações aparentemente normais.
A persistência é estabelecida por meio de chaves de execução automática do Registro do Windows, enquanto nomes de arquivos e diretórios imitam componentes conhecidos de softwares legítimos.
Para os administradores, isso demonstra por que máquinas fora do gerenciamento centralizado representam um risco importante. Um computador aparentemente secundário, mas com acesso a compartilhamentos internos, pode funcionar como ponto de distribuição de malware para outras estações.
Como o malware EggStreme e o grupo Earth Alux evitam a detecção
A evolução do EggStreme não é um caso isolado. Uma investigação da Unit 42, da Palo Alto Networks, revelou técnicas semelhantes de furtividade em uma campanha atribuída ao grupo Earth Alux, também identificado como TGR-STA-0049, REF7707 e Ink Dragon.
A atividade analisada tem como alvo organizações governamentais do Sudeste Asiático desde pelo menos julho de 2025. Os pesquisadores identificaram duas ferramentas personalizadas: PerfectPioneer RAT, utilizada a partir de julho de 2025, e KUKURAT, introduzida em março de 2026.
A campanha combina exploração de servidores vulneráveis, especialmente instalações desatualizadas do Microsoft Exchange, com ataques de phishing e documentos falsificados.
PerfectPioneer RAT: comandos bloqueados em Linux e Windows
Desenvolvido em Go, o PerfectPioneer RAT oferece recursos de controle remoto, coleta de arquivos, captura de telas, registro de teclas e gerenciamento de processos.
O diferencial identificado pela Unit 42 está na função isDangerousCommand. Ela funciona como uma espécie de trava operacional: antes de executar uma instrução recebida do servidor C2, o malware verifica se o comando está presente em uma lista de ações consideradas perigosas.
Entre os exemplos identificados estão comandos destrutivos, operações administrativas e sequências que podem chamar a atenção de ferramentas de segurança, como:
rm -rf /, associado à exclusão recursiva de arquivos no Linux.curl | bashewget | bash, utilizados para baixar e executar scripts diretamente.powershell -encepowershell -e, associados à execução de comandos codificados.- Instruções para desligar sistemas, modificar firewalls ou interromper serviços.
A função impede que o próprio operador execute determinadas ações capazes de comprometer a estabilidade do computador ou revelar a presença do implante.
A presença de comandos específicos de Linux e Windows também chamou a atenção dos pesquisadores. Como Go permite compilar programas para diferentes sistemas operacionais a partir de uma mesma base de código, essa característica sugere o desenvolvimento de variantes destinadas a ambientes Linux.
Outro mecanismo de evasão envolve o gerenciamento de memória. Quando o consumo do processo ultrapassa 100 MB, o malware força a coleta de lixo do ambiente Go para liberar memória não utilizada. Também monitora arquivos temporários e procura removê-los para reduzir vestígios deixados no sistema.
Não se trata apenas de esconder o código malicioso, mas de controlar seu próprio comportamento para evitar que operações suspeitas produzam alertas.
KUKURAT: camuflagem com tráfego falso e protocolo HTTP/3
O segundo implante, KUKURAT, foi desenvolvido em C++ e apresenta uma arquitetura modular. Suas funcionalidades são distribuídas em bibliotecas DLL carregadas dinamicamente, diretamente da infraestrutura C2, conforme a necessidade dos operadores.
A Unit 42 identificou pelo menos 12 módulos com funcionalidades distintas. Essa organização permite que o malware mantenha um núcleo relativamente enxuto e carregue recursos adicionais somente quando necessários, dificultando a análise estática do executável principal.
Outra característica é o mecanismo de camuflagem heurística. Quando ativado pelos operadores, KUKURAT gera atividades artificiais para imitar o comportamento de aplicações legítimas.
Entre as técnicas identificadas estão a geração de dez requisições HTTP falsas por ciclo operacional, utilizando endereços selecionados de uma lista com 15 sites populares. O malware também simula atividades associadas ao Google Chrome no Registro do Windows e cria arquivos temporários com nomes e conteúdos aleatórios, removendo-os posteriormente.
O objetivo é misturar os sinais reais da infecção com atividades aparentemente inofensivas, dificultando a identificação de padrões anormais.
A comunicação utiliza HTTP/3 sobre QUIC, protocolo de transporte baseado em UDP. Diferentemente do HTTP/2 tradicionalmente associado ao TCP, o HTTP/3 utiliza QUIC para estabelecer conexões criptografadas e reduzir a latência.
Essa mudança cria dificuldades para ferramentas de inspeção de tráfego que foram projetadas principalmente para analisar comunicações TCP. Em determinadas infraestruturas, conexões QUIC pela porta UDP 443 podem receber menos atenção dos mecanismos de inspeção profunda de pacotes.
A Unit 42 também identificou variantes do KUKURAT que utilizam HTTP/2, demonstrando que os operadores adaptam o protocolo conforme a infraestrutura empregada.
O problema não está no HTTP/3 em si, que é um padrão legítimo e importante para a evolução da web, mas na falta de visibilidade que algumas organizações ainda possuem sobre esse tipo de comunicação.
A ofensiva do Mustang Panda na cúpula da ASEAN
Outra investigação relevante foi publicada pela Dream Research Labs em 16 de novembro de 2026. O relatório descreve uma campanha atribuída com alta confiança ao grupo chinês Mustang Panda, que utilizou a preparação da 49ª Cúpula da ASEAN, realizada em Manila, como isca para atingir autoridades governamentais filipinas.
Os criminosos distribuíram um arquivo compactado que simulava uma agenda de reunião bilateral entre Laos e Filipinas. O documento falso imitava correspondências oficiais do Ministério das Relações Exteriores do Laos e mencionava cinco autoridades, além de assuntos diplomáticos plausíveis, como cooperação energética e resiliência em cibersegurança.
A cadeia de infecção utilizava novamente o DLL sideloading. Um executável legítimo da Wondershare, chamado BugSplatHD.exe, carregava uma biblioteca maliciosa identificada como BugSplat.dll. Em seguida, um arquivo de dados fornecia o conteúdo necessário para executar código na memória e instalar o backdoor PlugX.
O malware também estabelecia persistência no Windows e tentava estabelecer comunicação com sua infraestrutura de comando e controle por HTTPS, enquanto exibia o documento diplomático falso para manter a aparência de legitimidade.
A investigação identificou elementos que sugerem possível reutilização da isca em outros países da região. Entretanto, a própria Dream Research Labs ressalta que não havia confirmação de comprometimento efetivo dos sistemas governamentais até a publicação das descobertas.
O episódio reforça uma característica histórica do Mustang Panda: explorar relações diplomáticas, documentos institucionais e acontecimentos políticos para aumentar a credibilidade de campanhas de phishing.
O impacto das novas técnicas de evasão na cibersegurança
As descobertas sobre EggStreme, Earth Alux e Mustang Panda mostram que a evolução dos ataques direcionados não depende apenas de vulnerabilidades inéditas ou de malwares mais complexos. O diferencial está na combinação de técnicas que reduzem a quantidade de sinais disponíveis para os mecanismos tradicionais de defesa.
A execução diretamente na memória dificulta a identificação por antivírus baseados em arquivos. O modo passivo elimina comunicações externas periódicas que poderiam revelar a presença de um implante. Já o HTTP/3 e o QUIC criam desafios adicionais para sistemas de monitoramento que não inspecionam adequadamente o tráfego UDP.
Outro ponto importante é a disciplina operacional dos atacantes. O PerfectPioneer RAT demonstra que até mesmo os operadores recebem restrições para evitar comandos capazes de provocar alertas. Enquanto isso, o KUKURAT produz atividades artificiais para confundir os mecanismos de análise comportamental.
Para administradores de sistemas e equipes de SOC e Blue Team, algumas medidas merecem atenção especial:
- Monitoramento de endpoints: acompanhar carregamentos de DLLs, execução de scripts, processos com comportamento incomum e atividades suspeitas diretamente na memória.
- Auditoria do firewall: investigar novas regras de entrada, especialmente permissões inesperadas para portas como TCP 5060.
- Inspeção de tráfego QUIC: revisar políticas de segurança para conexões UDP 443 e avaliar mecanismos de visibilidade sobre HTTP/3.
- Proteção de compartilhamentos SMB: restringir acessos, revisar permissões e monitorar transferências de arquivos entre máquinas.
- Controle de equipamentos não gerenciados: impedir que dispositivos fora da administração centralizada funcionem como pontos de distribuição dentro da rede.
- Atualização de servidores: corrigir vulnerabilidades conhecidas no Microsoft Exchange e em serviços expostos à internet, além de monitorar possíveis web shells.
A principal lição é que a ausência de alertas não significa necessariamente ausência de comprometimento. Organizações precisam combinar telemetria de rede, análise comportamental, monitoramento de memória e investigação de atividades nos endpoints.
As novas variantes do EggStreme mostram como uma operação de espionagem pode sobreviver à exposição pública reconstruindo ferramentas e infraestrutura sem abandonar seus métodos fundamentais. Para os defensores, isso exige abandonar a dependência exclusiva de assinaturas e indicadores conhecidos, priorizando a identificação de comportamentos anormais e relações suspeitas entre sistemas.