Dizer ao kernel Linux onde uma tarefa pode ser executada é algo relativamente simples hoje. A nova discussão entre os desenvolvedores é mais sutil. E se um administrador ou aplicativo pudesse apenas indicar ao sistema quais núcleos ele deveria preferir, sem proibir o uso dos demais?
A infraestrutura base para esse tipo de decisão já faz parte do Linux 7.4. Agora, um engenheiro da NVIDIA chamado Yury Norov apresentou uma proposta para dar ao espaço de usuário o controle direto sobre essa preferência. O objetivo é permitir que orquestradores e ferramentas ajustem o comportamento do sistema em tempo real, lidando com picos de demanda ou superaquecimento sem adotar medidas drásticas.
O que já existe no Linux 7.4?
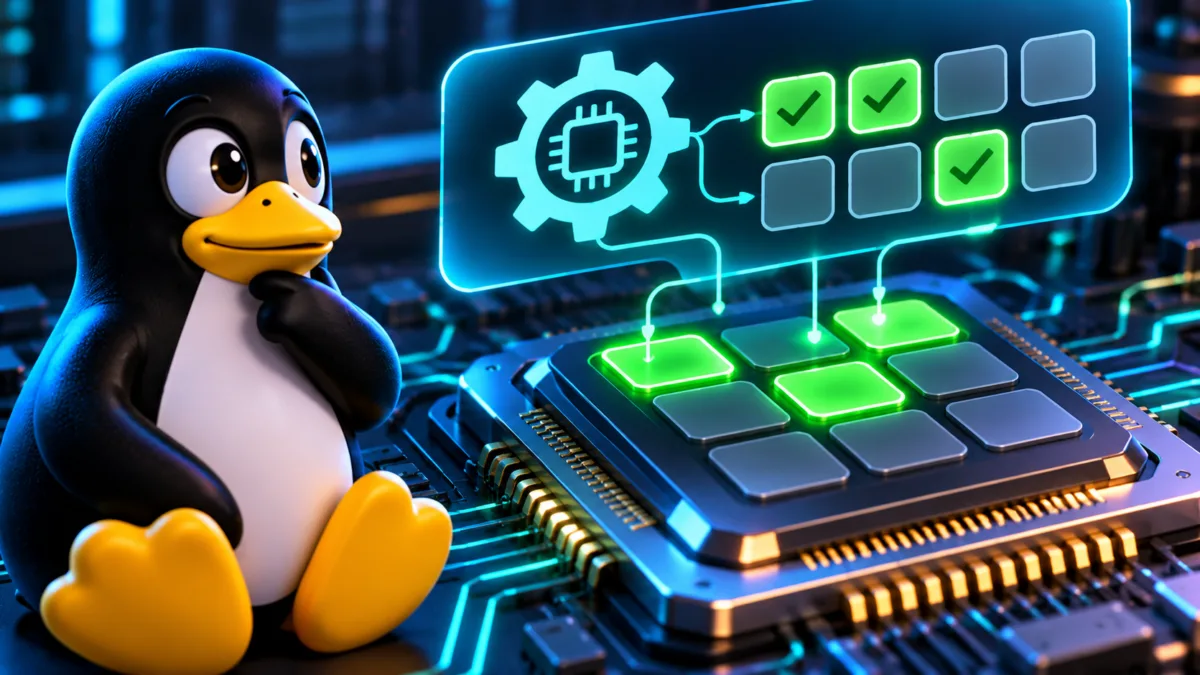
Para entender a proposta, é necessário observar o que o kernel atual já faz. O Linux possui um recurso chamado “Preferred CPUs”, gerenciado pela diretiva de configuração CONFIG_PREFERRED_CPU.
Essa tecnologia nasceu para resolver um problema muito específico da virtualização. Em servidores onde existem mais processadores virtuais (vCPUs) alocados do que processadores físicos disponíveis, o hypervisor precisa pausar constantemente uma máquina virtual para dar tempo de processamento a outra. Isso gera uma métrica conhecida como “steal time”, que representa o tempo em que a máquina virtual queria processar algo, mas precisou esperar.
Para lidar com isso, o kernel introduziu um mecanismo chamado “steal governor”. Quando ele detecta que o steal time está alto, ele reduz gradualmente a lista de CPUs preferidas. O agendador de tarefas do Linux passa a concentrar o trabalho em um conjunto menor de núcleos virtuais. Quando a pressão diminui, o governor volta a aumentar o conjunto.
Tudo isso já acontece internamente. A novidade proposta tenta levar essa mesma lógica para o controle manual.
O que Yury Norov quer acrescentar?
No início de novembro de 2026, Norov enviou uma série de patches para a lista de discussão do kernel. A ideia central era expor essa máscara de CPUs para o espaço de usuário através de uma interface no sistema de arquivos virtual sysfs.
Com a mudança, um administrador poderia acessar um arquivo de configuração correspondente a uma CPU específica e escrever “0” para torná-la não preferida, ou “1” para torná-la preferida novamente. A partir desse momento, o sistema passaria a evitar o núcleo desmarcado, redirecionando o fluxo de trabalho para os demais.
Preferir um núcleo não é o mesmo que prender um programa nele!
O conceito mais importante dessa infraestrutura é a diferença entre preferência e restrição.
No Linux, já é possível usar ferramentas de afinidade de CPU para dizer que um programa específico só pode rodar no núcleo 2. Isso é uma restrição forte. Também é possível usar o “CPU hotplug” para desligar logicamente um núcleo inteiro, removendo-o da lista de recursos disponíveis.
A máscara de Preferred CPUs trabalha de forma muito mais suave. Ela atua apenas sobre a classe FAIR do agendador do Linux, que lida com a esmagadora maioria dos processos comuns do sistema. Se uma CPU for marcada como não preferida, ela continua ligada e ativa.
Se um programa tiver sido configurado com afinidade para rodar exclusivamente naquela CPU, ele continuará rodando lá. Se o sistema estiver com carga máxima e não houver espaço nos núcleos preferidos, o agendador utilizará o núcleo não preferido naturalmente. É uma dica de comportamento, não uma proibição arquitetural.
O kernel sabe da pressão, o userspace conhece a prioridade
A principal justificativa para permitir que aplicativos controlem essa máscara é a diferença de visão entre o sistema operacional e os softwares que rodam sobre ele. O kernel enxerga métricas de uso e contenção. O espaço de usuário (userspace) conhece a natureza comercial do que está sendo processado.
Norov exemplificou a utilidade imaginando um servidor rodando duas máquinas virtuais. Uma delas realiza treinamento de inteligência artificial, um processo pesado, mas que tolera atrasos. A outra máquina realiza inferência, que exige respostas em tempo real para o usuário final.
Se o servidor sofrer pressão externa de processamento, o kernel não sabe qual máquina virtual é mais importante. Mas um orquestrador de software sabe. Com a nova interface, o orquestrador poderia marcar algumas vCPUs da máquina de treinamento como não preferidas. O agendador do Linux aliviaria a carga desse lado, preservando a máquina virtual de inferência sem precisar desligar núcleos ou alterar limites rígidos.
Apesar de vir de um engenheiro da NVIDIA, isso não tem relação com a GPU
Embora Yury Norov trabalhe na NVIDIA e tenha utilizado fluxos de IA em seus exemplos, a proposta não é um recurso para placas de vídeo.
O patch afeta o kernel Linux genérico, atuando diretamente no escalonamento da CPU (o processador principal do computador). Ele não exige uma GPU NVIDIA, não depende de drivers proprietários e não possui relação com a arquitetura CUDA. Trata-se de um trabalho focado em servidores, data centers e computação de alta densidade.
Também é importante não confundir o recurso com o “AMD P-State Preferred Core”, uma tecnologia de hardware onde o processador avisa ao sistema quais núcleos atingem frequências maiores. O recurso discutido aqui é uma infraestrutura puramente de software.
Usos inesperados: de estabilidade térmica a benchmarks
Durante o debate na comunidade, a ideia ganhou suporte para cenários além da virtualização. Maxim Kuvyrkov, especialista em otimização de compiladores, apontou que o mecanismo seria extremamente útil para testes de desempenho (benchmarks).
Kuvyrkov explicou que, ao avaliar um software, ele costuma fixar o teste em núcleos específicos. O problema é que tarefas secundárias do sistema operacional muitas vezes invadem esses mesmos núcleos em momentos de ociosidade, poluindo a memória cache e alterando os resultados. Se ele pudesse marcar esses núcleos como não preferidos, o sistema manteria as tarefas distantes, estabilizando o ambiente de teste.
Outro uso potencial envolve o gerenciamento de temperatura. Hoje, quando um núcleo esquenta demais, o sistema pode reduzir drasticamente sua frequência ou até desligá-lo logicamente. Com a máscara de preferência, um software de controle térmico poderia apenas sinalizar o núcleo como não preferido. O agendador reduziria o envio de novas tarefas para ele, permitindo que a temperatura caísse sem que o núcleo desaparecesse da topologia do sistema.
Nem todos os desenvolvedores estão convencidos
Como é padrão no desenvolvimento do kernel, mudanças estruturais enfrentam escrutínio rigoroso. Peter Zijlstra, um dos principais mantenedores do agendador do Linux, questionou a real necessidade da interface.
Zijlstra argumentou que o Linux já possui os “cpusets”, um mecanismo robusto capaz de isolar recursos e limitar quais processadores determinados grupos de tarefas podem acessar. A resposta de Norov e de outros desenvolvedores foi que os cpusets impõem limites rígidos e particionamentos pesados. A máscara de Preferred CPUs, por ter uma semântica fraca e dinâmica, seria mais adequada para responder a oscilações momentâneas de carga.
O debate técnico não significa uma rejeição da ideia, mas indica que o formato final ainda está sendo moldado pelas críticas da comunidade.
Por que a interface gravável foi separada dos outros patches?
A discussão resultou em uma mudança de estratégia. Em 13 de novembro de 2026, Norov publicou uma nova série de sete patches, focada exclusivamente em fortalecer a infraestrutura existente do recurso.
Nessa nova versão, ele identificou e corrigiu problemas arquiteturais sérios. Por exemplo: se um administrador usasse a ferramenta de hotplug para desligar a única CPU que restava marcada como preferida, o sistema ficaria com uma máscara vazia. Isso poderia desorientar o agendador de tarefas. A solução proposta determina que, se isso acontecer, todas as CPUs ativas voltam a ser consideradas preferidas automaticamente.
Para acelerar a aprovação dessas correções estruturais, a interface manual que permite ao espaço de usuário alterar os valores foi removida dessa série específica. O próprio Norov confirmou que o acesso de escrita continua em discussão e será submetido novamente como um projeto à parte.
Portanto, o controle de usuários sobre as Preferred CPUs ainda não está garantido para as próximas versões do kernel, dependendo do andamento dessas revisões de design.
Entenda sem termos técnicos
Imagine um supermercado com oito caixas funcionando.
No sistema tradicional, o gerente tem duas ferramentas para controlar o fluxo de clientes. Ele pode fechar completamente os caixas 7 e 8 (CPU offline), ou pode emitir uma regra dizendo que clientes de uma determinada empresa só podem ser atendidos no caixa 3 (CPU affinity).
A proposta em discussão no Linux cria uma terceira possibilidade. O gerente mantém todos os caixas abertos, mas orienta os funcionários da entrada: “tentem mandar os próximos clientes para os caixas de 1 a 6. Usem os caixas 7 e 8 apenas se a fila estiver enorme ou se o cliente fizer questão”.
Os caixas 7 e 8 não foram fechados. Eles apenas deixaram de ser “preferidos”. Se o caixa 7 precisar de uma pequena pausa porque está sobrecarregado (alta temperatura), essa orientação reduz o fluxo naturalmente, sem a burocracia de fechar e reabrir o terminal. O debate atual na comunidade Linux é justamente sobre quem deve ter a autorização para dar essa ordem aos funcionários da entrada.