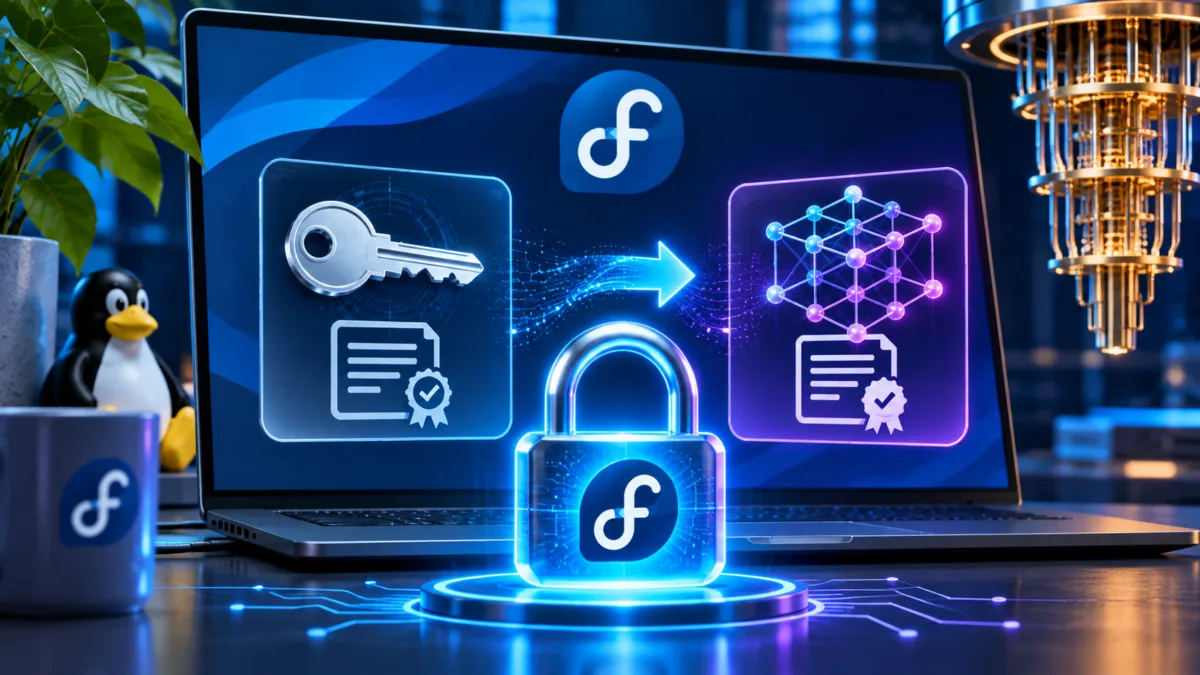
O Projeto Fedora apresentou uma proposta oficial para alterar a forma como os pacotes e artefatos da distribuição são assinados, visando proteger a infraestrutura contra ameaças futuras. A intenção é migrar do tradicional algoritmo RSA-4096 para um esquema híbrido que combina criptografia clássica e pós-quântica, utilizando a construção ML-DSA-87 em conjunto com Ed448. A mudança foi submetida pelo desenvolvedor Jeremy Cline em meados de novembro de 2026 e tem como alvo o Fedora Linux 48. Como se trata de uma proposta, a implementação final ainda depende da aprovação formal do Fedora Engineering Steering Committee (FESCo).
Por que o Fedora assina cada pacote?
Toda vez que um usuário atualiza o sistema pelo DNF, por ferramentas gráficas ou diretamente via RPM, o gerenciador realiza uma verificação antes da instalação. A assinatura digital serve para garantir duas propriedades fundamentais de segurança: a autenticidade e a integridade.
Na prática, a assinatura prova que o pacote foi efetivamente produzido pela infraestrutura do Fedora e que seu conteúdo não sofreu nenhuma modificação desde o momento em que foi assinado. Se um arquivo “programa.rpm” for corrompido ou substituído por uma versão maliciosa em um espelho de download, a assinatura não baterá e o gerenciador de pacotes recusará a instalação.
Vale esclarecer que assinar um pacote não significa criptografar o seu conteúdo. O software continua aberto e qualquer pessoa pode baixar, extrair e analisar os arquivos. A tecnologia atua apenas como um lacre de verificação.
Atualmente, a página oficial de segurança do Fedora lista que as chaves OpenPGP utilizadas para releases recentes e para a versão de desenvolvimento Rawhide baseiam-se no algoritmo RSA-4096.
O problema: RSA não foi feito para um mundo com computadores quânticos
O algoritmo RSA baseia sua segurança em um problema matemático muito específico, a fatoração de números primos gigantescos. Computadores clássicos, mesmo operando em clusters massivos, levariam um tempo inviável para quebrar chaves do tamanho de 4096 bits.
O cenário muda com o desenvolvimento da computação quântica. Um computador quântico criptograficamente relevante (CRQC) poderia executar o algoritmo de Shor, um método capaz de resolver o problema da fatoração exponencialmente mais rápido. Se uma máquina com capacidade suficiente for construída no futuro, ela poderá extrair a chave privada equivalente e gerar assinaturas idênticas às originais. Isso permitiria que um atacante distribuísse pacotes modificados fazendo com que o sistema operacional os aceitasse como atualizações legítimas.
A transição criptográfica proposta pelo Fedora busca estruturar a defesa da distribuição antes que essa categoria de computadores exista publicamente.
Entenda sem termos técnicos tudo isso!
Imagine que cada pacote do Fedora chega com um selo oficial praticamente impossível de reproduzir. Seu computador verifica esse selo antes de instalar qualquer programa. Hoje, esse selo utiliza uma tecnologia chamada RSA, que continua sendo muito segura contra falsificações feitas por computadores tradicionais.
Mas pesquisadores sabem que um computador quântico suficientemente grande poderia, no futuro, descobrir como reproduzir exatamente esse tipo de selo. O Fedora não quer esperar esse computador existir para começar a trocar as fechaduras do sistema. Por isso, os desenvolvedores estão propondo um novo selo projetado para resistir também a esse tipo de máquina.
Isso significa que o RSA-4096 já foi quebrado?
Não. A proposta do Fedora é estritamente preventiva. O RSA-4096 continua oferecendo segurança sólida contra ataques clássicos conhecidos. A ameaça quântica capaz de quebrar essa criptografia exige hardware que ainda não está disponível.
O movimento antecipado ocorre porque transições desse tipo são lentas. O ecossistema inteiro precisa aprender a gerar novas chaves, assinar arquivos, transportar os metadados e verificar tudo isso sem quebrar instalações existentes. Migrar a tempo garante que a cadeia de confiança esteja atualizada quando o risco quântico se tornar uma realidade prática.
O que é ML-DSA-87?
ML-DSA (Module-Lattice-Based Digital Signature Algorithm) é um algoritmo de assinatura digital pós-quântica padronizado recentemente pelo NIST. Diferente do RSA, ele não depende de fatoração, mas sim de problemas matemáticos relacionados a “lattices” (reticulados). Até o momento, não existe algoritmo quântico conhecido capaz de quebrar essa estrutura eficientemente.
A variante ML-DSA-87 utiliza o conjunto de parâmetros mais altos e conservadores entre as versões padronizadas. Os algoritmos pós-quânticos não rodam em computadores quânticos; eles operam em computadores normais e recebem esse nome justamente porque foram projetados para resistir aos ataques de máquinas quânticas.
Por que o Fedora não quer depender apenas do algoritmo pós-quântico?
A proposta não adota o ML-DSA isoladamente. A intenção é utilizar uma construção híbrida: ML-DSA-87 acompanhado do algoritmo clássico Ed448.
O Ed448 é baseado em criptografia de curvas elípticas. Ele não é pós-quântico e também seria vulnerável a um computador quântico relevante. A escolha de combiná-los ocorre porque algoritmos baseados em lattices são tecnologias novas na aplicação em larga escala. Eles ainda não possuem décadas de histórico operacional e testes no mundo real como o RSA e as curvas elípticas.
Um esquema híbrido reduz o risco de apostar a integridade de uma distribuição inteira em apenas uma família criptográfica recém-adotada. Se uma vulnerabilidade inesperada for descoberta no componente ML-DSA amanhã, o componente Ed448 continuará garantindo a segurança clássica. O pacote só será considerado autêntico pelo sistema se os dois componentes da assinatura forem válidos.
ML-DSA-87+Ed448 já faz parte do padrão OpenPGP
A escolha dessa combinação específica não é arbitrária nem proprietária do Fedora. A proposta baseia-se diretamente na RFC 9980, um documento oficial de 2026 que define como a criptografia pós-quântica deve funcionar dentro do ecossistema OpenPGP.
A RFC 9980 lista o pareamento ML-DSA-87 + Ed448 como uma das combinações padronizadas para assinaturas OpenPGP. Isso facilita a interoperabilidade técnica, garantindo que o formato possa ser lido e verificado por ferramentas padronizadas no futuro.
As novas assinaturas serão maiores
A proteção pós-quântica tem um custo técnico direto no tamanho dos dados. Assinaturas tradicionais são compactas, mas a documentação da RFC 9980 estabelece que a porção ML-DSA-87 de uma assinatura ocupa cerca de 4.627 bytes. Em contraste, a parte referente ao Ed448 consome apenas 114 bytes.
Na prática, isso significa um overhead de alguns kilobytes para cada assinatura embutida. Em pacotes RPM que frequentemente possuem dezenas ou centenas de megabytes, esse aumento não altera significativamente a experiência do download. O impacto recai mais sobre o gerenciamento de repositórios, a banda dos espelhos (mirrors) e a estruturação de metadados, mas a proposta considera que a segurança adicional compensa o volume extra de dados.
O ecossistema RPM já está sendo preparado
O trabalho para suportar essas novidades já está em andamento. O formato RPM 6 introduziu suporte para assinaturas conhecidas como RPMv6 e trouxe a capacidade de lidar melhor com múltiplas assinaturas em um único arquivo.
A própria Red Hat já documentou recentemente casos reais de pacotes utilizando a assinatura híbrida ML-DSA-87+Ed448 lado a lado com a assinatura RSA clássica, validada por meio de ferramentas baseadas em Sequoia-PGP. Isso demonstra que o ecossistema tecnológico básico em torno do formato de pacotes já possui capacidade operacional para lidar com a nova criptografia, pavimentando o caminho para adoção em distribuições completas.
O desafio será manter a compatibilidade
A interoperabilidade é o ponto mais sensível da mudança. Ferramentas antigas que validam pacotes RPM ou imagens ISO precisam lidar corretamente com formatos de assinatura que não existiam quando foram programadas.
A verificação do impacto exato exigirá mapear se as versões legado do DNF conseguirão ignorar as assinaturas pós-quânticas se uma assinatura RSA tradicional estiver presente como mecanismo de fallback, ou se a presença de dados desconhecidos causará falha na instalação. O mesmo desafio recai sobre o GnuPG, ferramenta amplamente utilizada por usuários para validar ISOs baixadas. Algumas implementações dependem de projetos modernos como o Sequoia (comando sq) para verificar pacotes PQC, já que o GnuPG pode demorar mais para adotar completamente todas as combinações da RFC 9980.
O usuário precisará fazer alguma coisa?
Para o usuário final, a mudança de infraestrutura deve ser transparente. Se o FESCo aprovar a transição e a compatibilidade for resolvida, o processo de uso diário não se altera. Comandos como o dnf upgrade continuarão baixando os pacotes e a verificação criptográfica híbrida ocorrerá silenciosamente nos bastidores.
Isso também muda o Secure Boot?
Não. A infraestrutura de assinatura de pacotes e artefatos de release do Fedora é separada da cadeia de confiança do UEFI Secure Boot. A proposta em questão abrange apenas a substituição das chaves OpenPGP que garantem a integridade dos pacotes de software, dos checksums e das imagens de instalação. Atualizações nas assinaturas integradas do kernel ou nos componentes de boot exigem processos e propostas técnicas totalmente separados.
Quando a mudança pode acontecer?
A Change Proposal tem como alvo o ciclo do Fedora Linux 48. Durante esse período, os testes de impacto, a análise da infraestrutura e as verificações de compatibilidade devem orientar a decisão final do Fedora Engineering Steering Committee. Caso a transição seja considerada prematura para a infraestrutura atual, o comitê pode postergar a adoção ou solicitar que a convivência entre chaves tradicionais e novas seja ajustada.