O crescimento das ferramentas de inteligência artificial também abriu espaço para golpes que exploram a curiosidade dos usuários e a confiança em marcas conhecidas. Os aplicativos falsos de IA representam um risco crescente quando criminosos distribuem instaladores que imitam clientes legítimos, mas escondem componentes capazes de comprometer o Windows e utilizar os recursos do computador para minerar criptomoedas sem autorização.
A campanha maliciosa Yoba ilustra como essa estratégia pode combinar páginas fraudulentas, repositórios no GitHub, executáveis assinados digitalmente e técnicas avançadas de evasão. Em vez de depender exclusivamente de um arquivo executável evidentemente suspeito, os operadores utilizam binários legítimos como parte de uma cadeia de infecção que termina na execução do minerador XMRig, associado à mineração de Monero.
O caso também reforça um problema importante para quem procura ferramentas de IA: resultados de busca bem posicionados e projetos hospedados em plataformas conhecidas não garantem segurança. Páginas clonadas, técnicas de envenenamento de SEO e pacotes distribuídos fora dos canais oficiais podem transformar uma pesquisa aparentemente inofensiva em uma infecção persistente.
Como funciona a campanha Yoba e o golpe dos aplicativos falsos de IA
A estratégia da campanha Yoba explora a procura por versões desktop de ferramentas populares, incluindo ChatGPT, da OpenAI, e Claude, da Anthropic. A promessa de acessar esses serviços por meio de um programa instalado no computador pode atrair usuários que desejam uma interface dedicada, integração com o sistema operacional ou recursos que não estão disponíveis em seus navegadores.
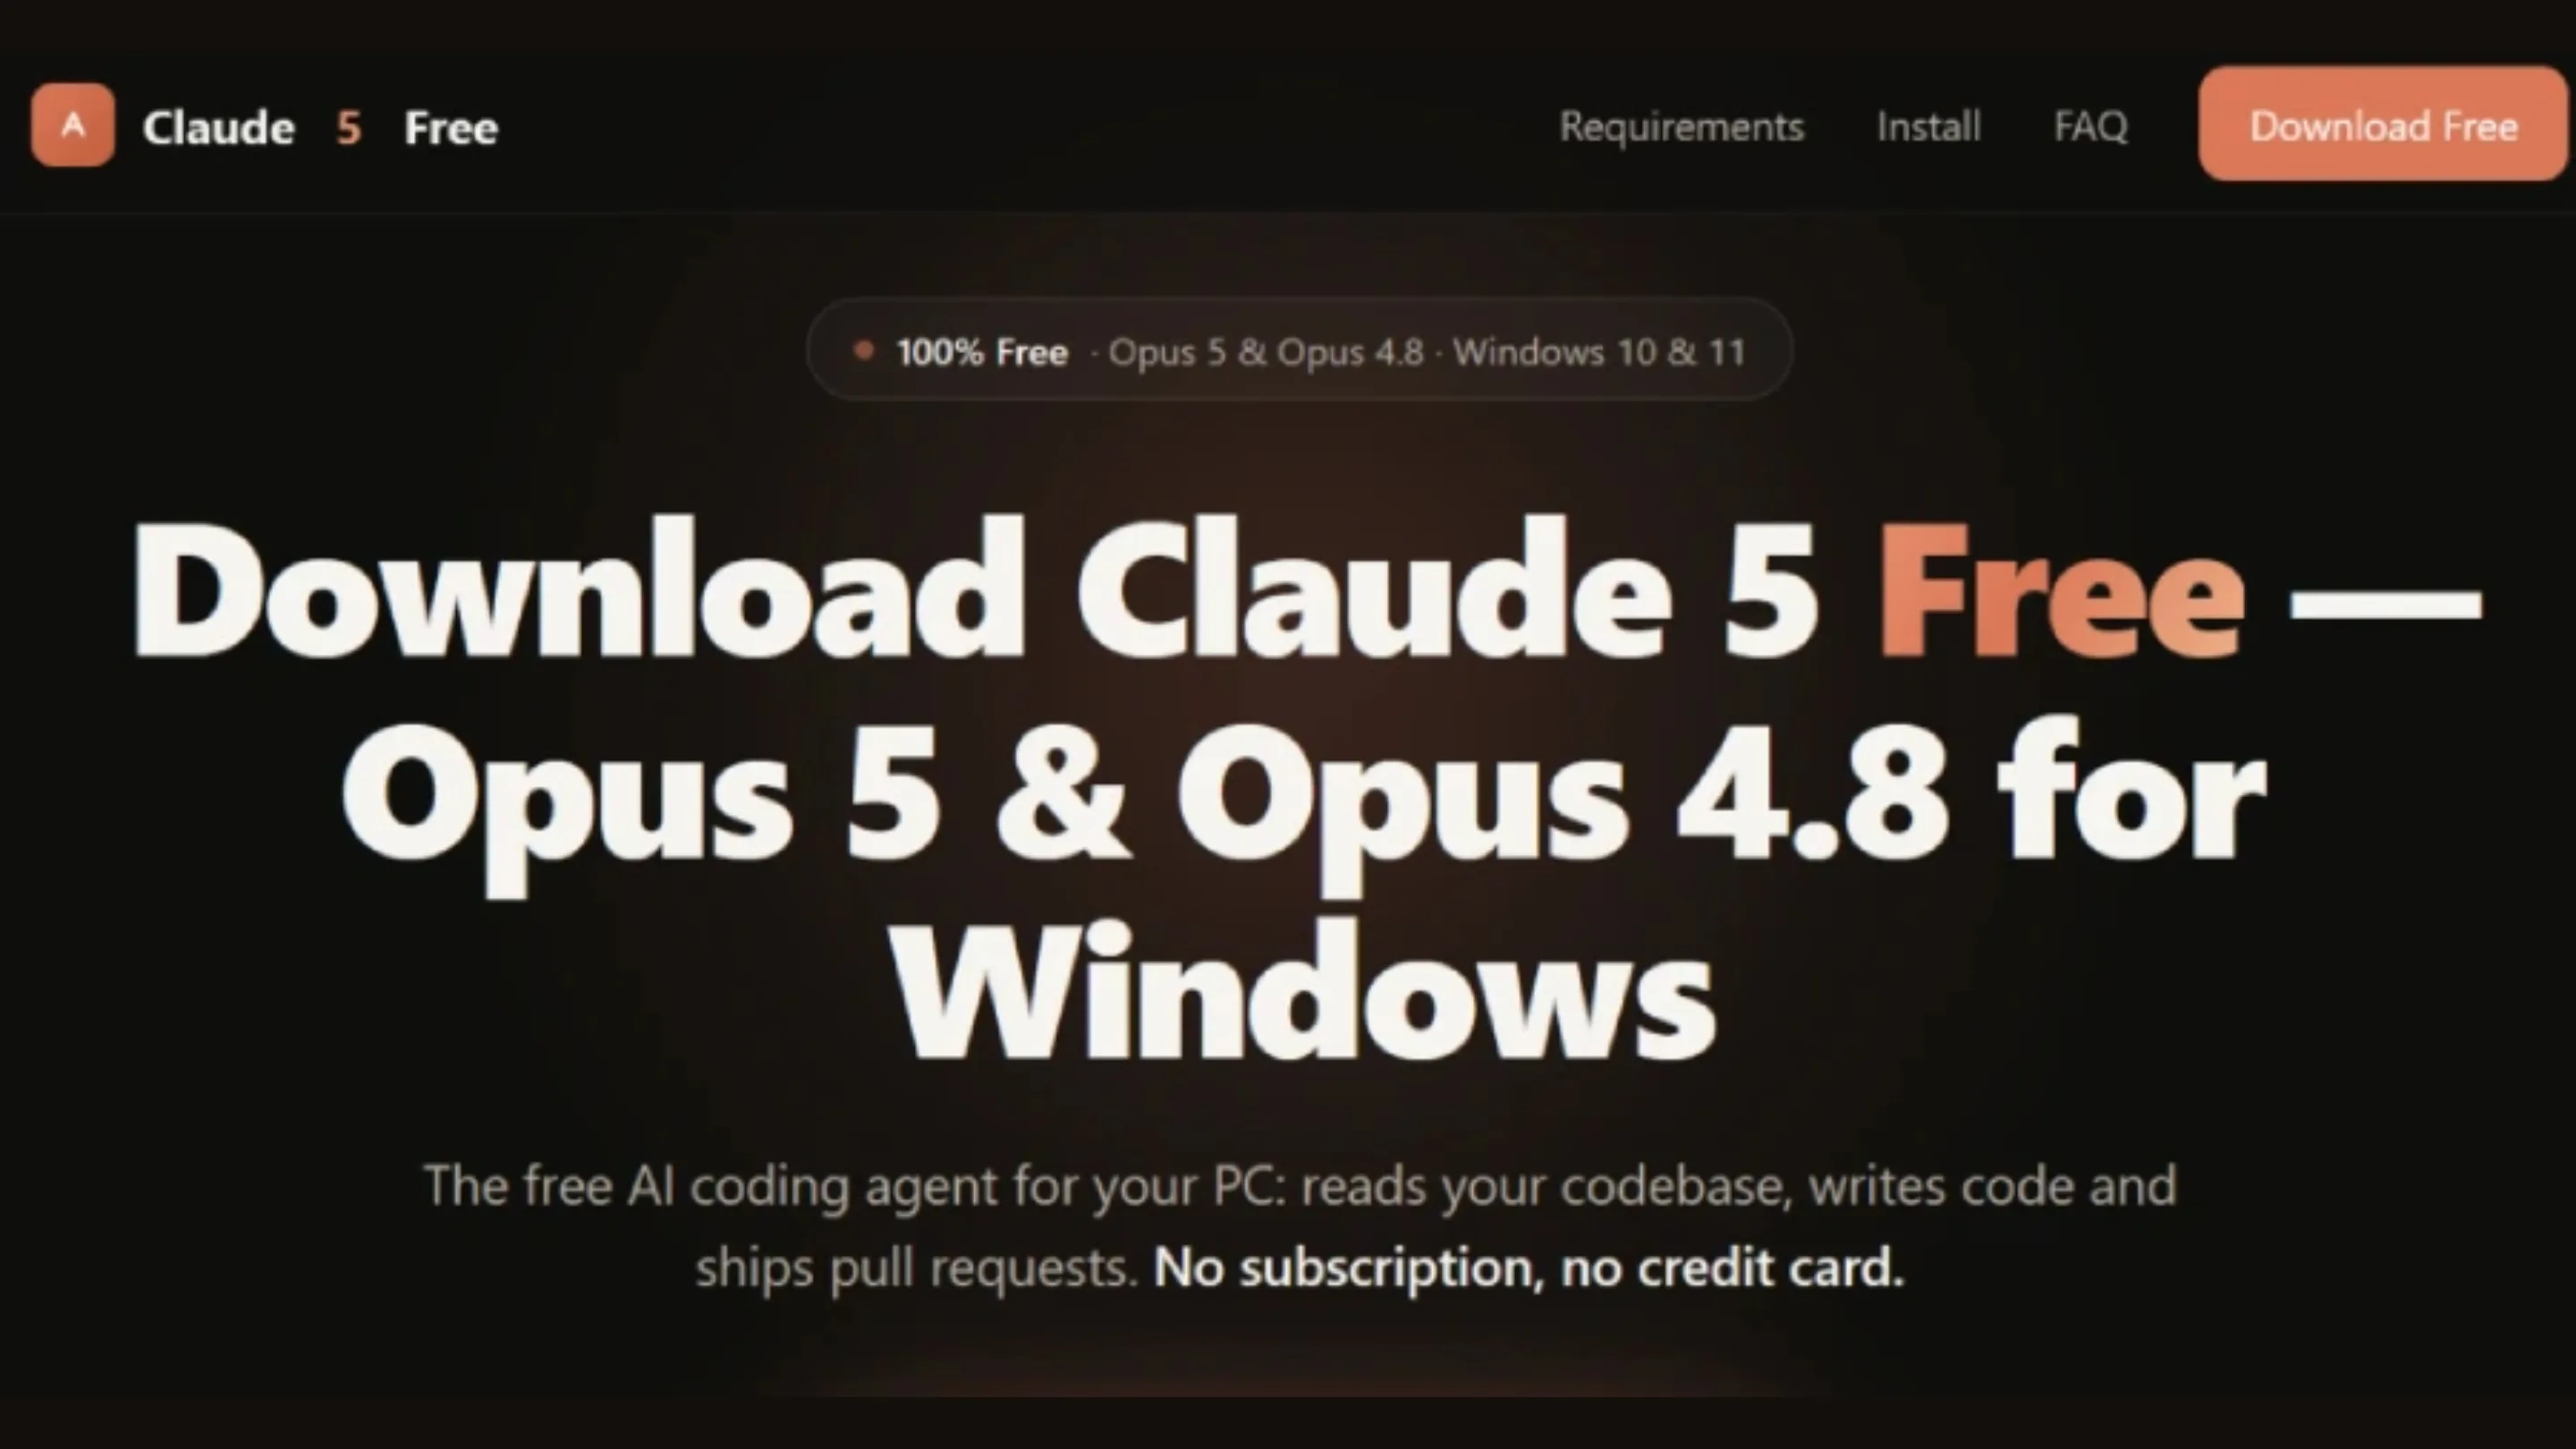
Os criminosos criam projetos que aparentam oferecer esses clientes, recorrendo a nomes associados a modelos de IA e a páginas hospedadas no GitHub Pages. Referências a denominações como GPT-5.6 Sol, GPT-6 Astra e Claude Opus podem ser utilizadas para conferir aparência de legitimidade às páginas, mesmo quando não existe relação oficial entre o projeto e os fornecedores citados.
O uso do GitHub é particularmente relevante porque a plataforma abriga projetos legítimos de código aberto e ferramentas utilizadas diariamente por desenvolvedores. Entretanto, a presença de um repositório nesse ambiente não significa que o software tenha sido auditado, aprovado ou publicado pela empresa mencionada em sua descrição.
Outro componente da estratégia é o envenenamento de SEO, técnica que busca manipular os resultados dos mecanismos de pesquisa para dar visibilidade a páginas controladas por criminosos. Ao pesquisar por um cliente desktop de IA, o usuário pode encontrar um resultado que pareça corresponder exatamente à sua necessidade, sem perceber que está diante de uma distribuição fraudulenta.
Esse tipo de abordagem pode ser ainda mais convincente quando a página utiliza logotipos conhecidos, descrições técnicas, capturas de tela e instruções de instalação bem elaboradas. O objetivo é reduzir as dúvidas do visitante antes que ele baixe e execute o pacote.
Por que os instaladores falsos parecem legítimos
Em vez de distribuir somente um executável desconhecido, a campanha utiliza arquivos compactados, como pacotes ZIP, que podem conter componentes aparentemente confiáveis. Entre eles estão executáveis legítimos assinados digitalmente e bibliotecas adulteradas preparadas para carregar código malicioso.
A assinatura digital ajuda a verificar a identidade do editor e a integridade de um arquivo assinado, mas não transforma automaticamente todos os componentes presentes na mesma pasta em arquivos seguros. Da mesma forma, um executável legítimo pode ser abusado para carregar uma biblioteca externa maliciosa quando a aplicação e o ambiente de execução permitem esse comportamento.
É justamente nessa diferença que se apoia o DLL sideloading, técnica que permite aproveitar o mecanismo de carregamento de bibliotecas do Windows para executar código malicioso por meio de um programa legítimo.
Para o usuário, o resultado pode ser uma instalação que aparenta funcionar normalmente, enquanto processos ocultos utilizam recursos do computador ou estabelecem comunicação com a infraestrutura dos atacantes.
A mecânica técnica: do DLL sideloading à injeção do minerador XMRig
A cadeia de infecção atribuída à campanha Yoba combina carregamento lateral de DLLs, verificações anti-análise, comunicação com servidores controlados pelos operadores e execução de uma carga final de mineração. Cada etapa procura dificultar a identificação da ameaça e aumentar as chances de que o código malicioso seja executado em um sistema real.
1. O Setup.exe carrega a biblioteca maliciosa
Um dos elementos centrais da cadeia é o executável Setup.exe, que pode ser um binário legítimo utilizado como ponto de entrada. Quando executado no diretório preparado pelos criminosos, ele pode carregar uma biblioteca adulterada chamada winmm.dll.
O nome é importante porque corresponde ao de uma biblioteca associada ao Windows Multimedia. Aplicações que procuram essa DLL podem acabar carregando uma cópia maliciosa colocada em um local prioritário da pesquisa de bibliotecas, dependendo do contexto de execução e das regras aplicáveis ao processo.
A biblioteca identificada como YobaDropper atua como componente inicial da infecção. Em vez de apresentar imediatamente o comportamento típico de um minerador, ela prepara as etapas seguintes da cadeia maliciosa.
O abuso de um executável assinado pode dificultar análises superficiais, mas não significa que a assinatura tenha sido falsificada. É possível que o arquivo original seja autêntico e que a exploração ocorra porque ele carrega uma DLL colocada ao seu lado.
2. Técnicas anti-análise atrasam a investigação
A campanha também emprega mecanismos destinados a identificar ambientes de análise automatizada, como sandboxes utilizadas por pesquisadores e soluções de segurança.
Entre os comportamentos descritos estão a verificação do hash do executável pai, pausas intencionais prolongadas e a checagem de configurações relacionadas ao idioma ou ao layout do teclado.
A verificação do hash pode ajudar o malware a determinar se está sendo executado pelo binário esperado. Já as pausas prolongadas podem fazer com que ferramentas automatizadas encerrem a análise antes que a carga maliciosa seja ativada.
As verificações de idioma e teclado acrescentam outro critério de decisão. Dependendo da lógica implementada, a ameaça pode alterar seu comportamento em ambientes que não correspondem às condições esperadas pelos operadores.
Esses mecanismos não tornam o malware invisível, mas podem reduzir a eficácia de análises rápidas e atrasar a descoberta de suas funções. Para equipes de resposta a incidentes, isso significa que a ausência de atividade maliciosa imediata não deve ser interpretada como prova de segurança.
3. O YobaLoader estabelece a próxima etapa da infecção
Depois da execução inicial, o YobaLoader participa da continuidade da cadeia, preparando a comunicação com a infraestrutura controlada pelos atacantes e a obtenção de componentes adicionais.
A campanha utiliza o Telegram como parte de seus canais de comando e controle. Serviços populares de comunicação podem ser abusados por criminosos para trocar informações operacionais, receber instruções ou facilitar a coordenação entre componentes maliciosos.
Outro recurso citado é o uso de um algoritmo de geração de domínios (DGA). Essa técnica permite produzir nomes de domínio de maneira algorítmica, criando alternativas de comunicação e dificultando a dependência de um único endereço fixo.
A combinação desses mecanismos pode tornar o bloqueio mais complexo. Bloquear apenas um domínio ou endereço conhecido pode não ser suficiente quando o malware consegue gerar novas opções ou utilizar canais alternativos.
4. DNS-over-HTTPS ajuda a ocultar as consultas
A cadeia também recorre a consultas DNS por meio de DNS-over-HTTPS (DoH), incluindo o uso da infraestrutura do Google para resolver nomes de domínio.
O DoH encapsula consultas DNS em conexões HTTPS. Essa tecnologia tem aplicações legítimas de privacidade e segurança, mas também pode ser explorada por malware para dificultar a identificação de consultas DNS por mecanismos de monitoramento convencionais.
Isso não significa que o Google seja responsável pela campanha ou que o DoH seja, por natureza, uma tecnologia maliciosa. O problema está no uso que o código malicioso faz do serviço para localizar recursos necessários à infecção.
Em redes corporativas, a situação exige atenção especial. Se os controles de segurança não inspecionarem adequadamente os destinos e os padrões de comunicação, parte da atividade pode passar despercebida em meio ao tráfego HTTPS habitual.
5. O XMRig é executado por injeção em processo do Windows
O objetivo final da cadeia é instalar ou executar o XMRig, um minerador de criptomoedas conhecido por sua utilização legítima em atividades de mineração, mas que também pode ser empregado em campanhas de cryptojacking.
Nesse cenário, a mineração ocorre sem o consentimento do proprietário do equipamento. O malware utiliza capacidade de processamento da CPU e, conforme a configuração da carga, outros recursos disponíveis para realizar cálculos associados à mineração de Monero.
A campanha é descrita como utilizando injeção do minerador no processo svchost.exe, um componente legítimo do Windows responsável por hospedar determinados serviços do sistema. A escolha de um processo conhecido pode dificultar uma inspeção superficial da lista de tarefas, mas não torna a atividade legítima.
A execução de código injetado pode provocar consumo anormal de recursos, aumento da temperatura, ruído nas ventoinhas, lentidão e elevação do gasto de energia. Em computadores corporativos, servidores e estações de trabalho compartilhadas, o impacto pode incluir perda de desempenho e custos operacionais adicionais.
É importante distinguir os componentes: XMRig não é necessariamente malware por si só. O sinal de comprometimento está no contexto de instalação, na execução sem autorização, na ocultação e no uso indevido dos recursos da máquina.
Como se proteger contra aplicativos falsos de IA
A principal defesa contra a campanha Yoba é evitar que instaladores de procedência duvidosa sejam executados. Como a estratégia combina arquivos aparentemente legítimos com bibliotecas adulteradas, confiar apenas na aparência do programa ou na presença de uma assinatura digital não é suficiente.
Algumas medidas ajudam a reduzir o risco de infecção por aplicativos falsos de IA e outras ameaças que exploram a popularidade de novas tecnologias.
Priorize os canais oficiais de download
Para instalar ferramentas de inteligência artificial, comece pelos sites oficiais da OpenAI e da Anthropic. Verifique se o programa anunciado realmente existe, se a empresa oferece uma versão para o seu sistema operacional e se o endereço acessado pertence ao fornecedor legítimo.
Desconfie de páginas que prometem versões exclusivas, recursos secretos ou acesso antecipado a modelos por meio de instaladores não reconhecidos. Nomes de modelos conhecidos e interfaces visualmente convincentes não comprovam a autenticidade do software.
Se encontrar um projeto no GitHub, confira o responsável pelo repositório, o histórico de alterações, a documentação e a existência de referências nos canais oficiais. Um projeto independente pode ser legítimo, mas não deve ser confundido com um aplicativo publicado pela empresa que fornece o modelo de IA.
Tenha cuidado com arquivos ZIP e DLLs
Evite executar arquivos extraídos de pacotes ZIP quando a origem não puder ser verificada. Não substitua bibliotecas de programas instalados por arquivos encontrados em páginas de terceiros e não execute instaladores apenas porque eles apresentam o nome de uma empresa conhecida.
Mantenha o Microsoft Defender ou outra solução de segurança confiável atualizado. A proteção em tempo real e os recursos de análise de arquivos podem detectar determinadas ameaças antes da execução, embora nenhum antivírus garanta proteção absoluta.
Em ambientes corporativos, administradores devem considerar políticas de controle de aplicações, restrições à execução de programas em diretórios temporários e monitoramento de carregamentos suspeitos de DLLs. A detecção de comportamentos associados ao DLL sideloading é especialmente importante quando executáveis legítimos carregam bibliotecas inesperadas.
Monitore o consumo de CPU e GPU
Um aumento persistente e inexplicável no uso de processamento pode indicar mineração não autorizada. No Windows, o Gerenciador de Tarefas permite identificar processos que consomem recursos excessivos, enquanto ferramentas de monitoramento corporativo podem ajudar a correlacionar o comportamento com conexões de rede e alterações recentes no sistema.
Entretanto, não encerre processos apenas porque seus nomes parecem estranhos. Componentes legítimos também podem apresentar consumo elevado durante atualizações, tarefas intensivas ou operações de manutenção.
Se houver suspeita de infecção, desconecte o equipamento da rede quando isso for apropriado, preserve informações relevantes para a investigação e execute uma verificação completa com uma solução de segurança atualizada. Em ambientes empresariais, acione a equipe responsável por resposta a incidentes antes de apagar arquivos ou reinstalar o sistema, pois essas ações podem destruir evidências úteis.
Desconfie de resultados de busca excessivamente convenientes
Resultados bem posicionados, anúncios patrocinados e páginas com aparência profissional não são garantias de segurança. Evite baixar programas a partir de páginas que imitam marcas conhecidas ou que prometem versões desktop não anunciadas oficialmente.
Também é importante manter o Windows atualizado, utilizar contas sem privilégios administrativos para tarefas cotidianas e evitar desativar proteções de segurança para permitir a instalação de um programa desconhecido.
O que a campanha Yoba ensina sobre a segurança das ferramentas de IA
A campanha Yoba demonstra como o interesse crescente por inteligência artificial pode ser explorado para distribuir ameaças que vão além do roubo de informações. Nesse caso, a cadeia de infecção procura utilizar o computador da vítima para minerar criptomoedas, combinando DLL sideloading, técnicas anti-análise e mecanismos alternativos de comunicação.
O uso de executáveis legítimos torna a abordagem particularmente relevante para equipes de segurança. A análise precisa considerar não apenas a assinatura do arquivo principal, mas também as bibliotecas carregadas, o comportamento dos processos e as conexões realizadas durante a execução.
Para usuários domésticos, a recomendação é simples: não instale um programa apenas porque ele promete facilitar o acesso a um modelo popular de IA. Confirme sua origem, verifique se a distribuição é oficial e trate qualquer pedido para desativar proteções como um sinal de alerta.