O Cisco Secure Email Gateway recebeu uma correção de segurança para a vulnerabilidade crítica CVE-2026-76519, que permite a um invasor remoto e não autenticado gravar arquivos arbitrários no sistema operacional e, potencialmente, executar comandos com privilégios de root. A Cisco confirmou a exploração ativa da falha em outubro de 2026, elevando a urgência para empresas que utilizam o equipamento na proteção de suas comunicações corporativas.
O problema está no recurso Advanced Malware Protection (AMP), responsável por analisar arquivos e avaliar a reputação de anexos recebidos ou enviados por e-mail. Uma falha no tratamento desses anexos permite que um arquivo especialmente preparado explore uma condição de travessia de diretório, comprometendo a segurança do gateway.
Neste artigo, você verá como funciona a CVE-2026-76519, quais condições tornam um equipamento vulnerável, como verificar a versão das ferramentas de análise de conteúdo e quais medidas devem ser adotadas para corrigir a falha e investigar possíveis invasões.
O que é a vulnerabilidade CVE-2026-76519 no Cisco Secure Email Gateway
A CVE-2026-76519 foi classificada como crítica, com pontuação CVSS 9,8 de 10. O problema foi registrado sob a categoria CWE-23, relacionada à travessia de diretório, uma falha que ocorre quando uma aplicação não valida corretamente os caminhos utilizados para acessar ou gravar arquivos.
No caso do Cisco Secure Email Gateway, a vulnerabilidade está associada ao componente AMP File Reputation, responsável por consultar a reputação de arquivos para ajudar a identificar ameaças presentes em anexos de mensagens.
De acordo com o aviso de segurança da Cisco, um invasor pode enviar um e-mail contendo um anexo especialmente criado através de um dispositivo afetado. O tratamento inadequado desse conteúdo pode permitir a gravação de arquivos em locais arbitrários do sistema operacional. Em determinadas condições, essa capacidade possibilita a execução de comandos com privilégios de root.
O risco vai além da possibilidade de um arquivo malicioso escapar da análise convencional. Com privilégios administrativos no equipamento, um invasor pode comprometer a integridade do gateway, manipular arquivos e tentar estabelecer mecanismos de persistência.
Como o gateway ocupa uma posição estratégica na infraestrutura de comunicação, uma invasão também pode representar um ponto de apoio para ataques contra outros sistemas da organização.
Dispositivos afetados e condições de exposição
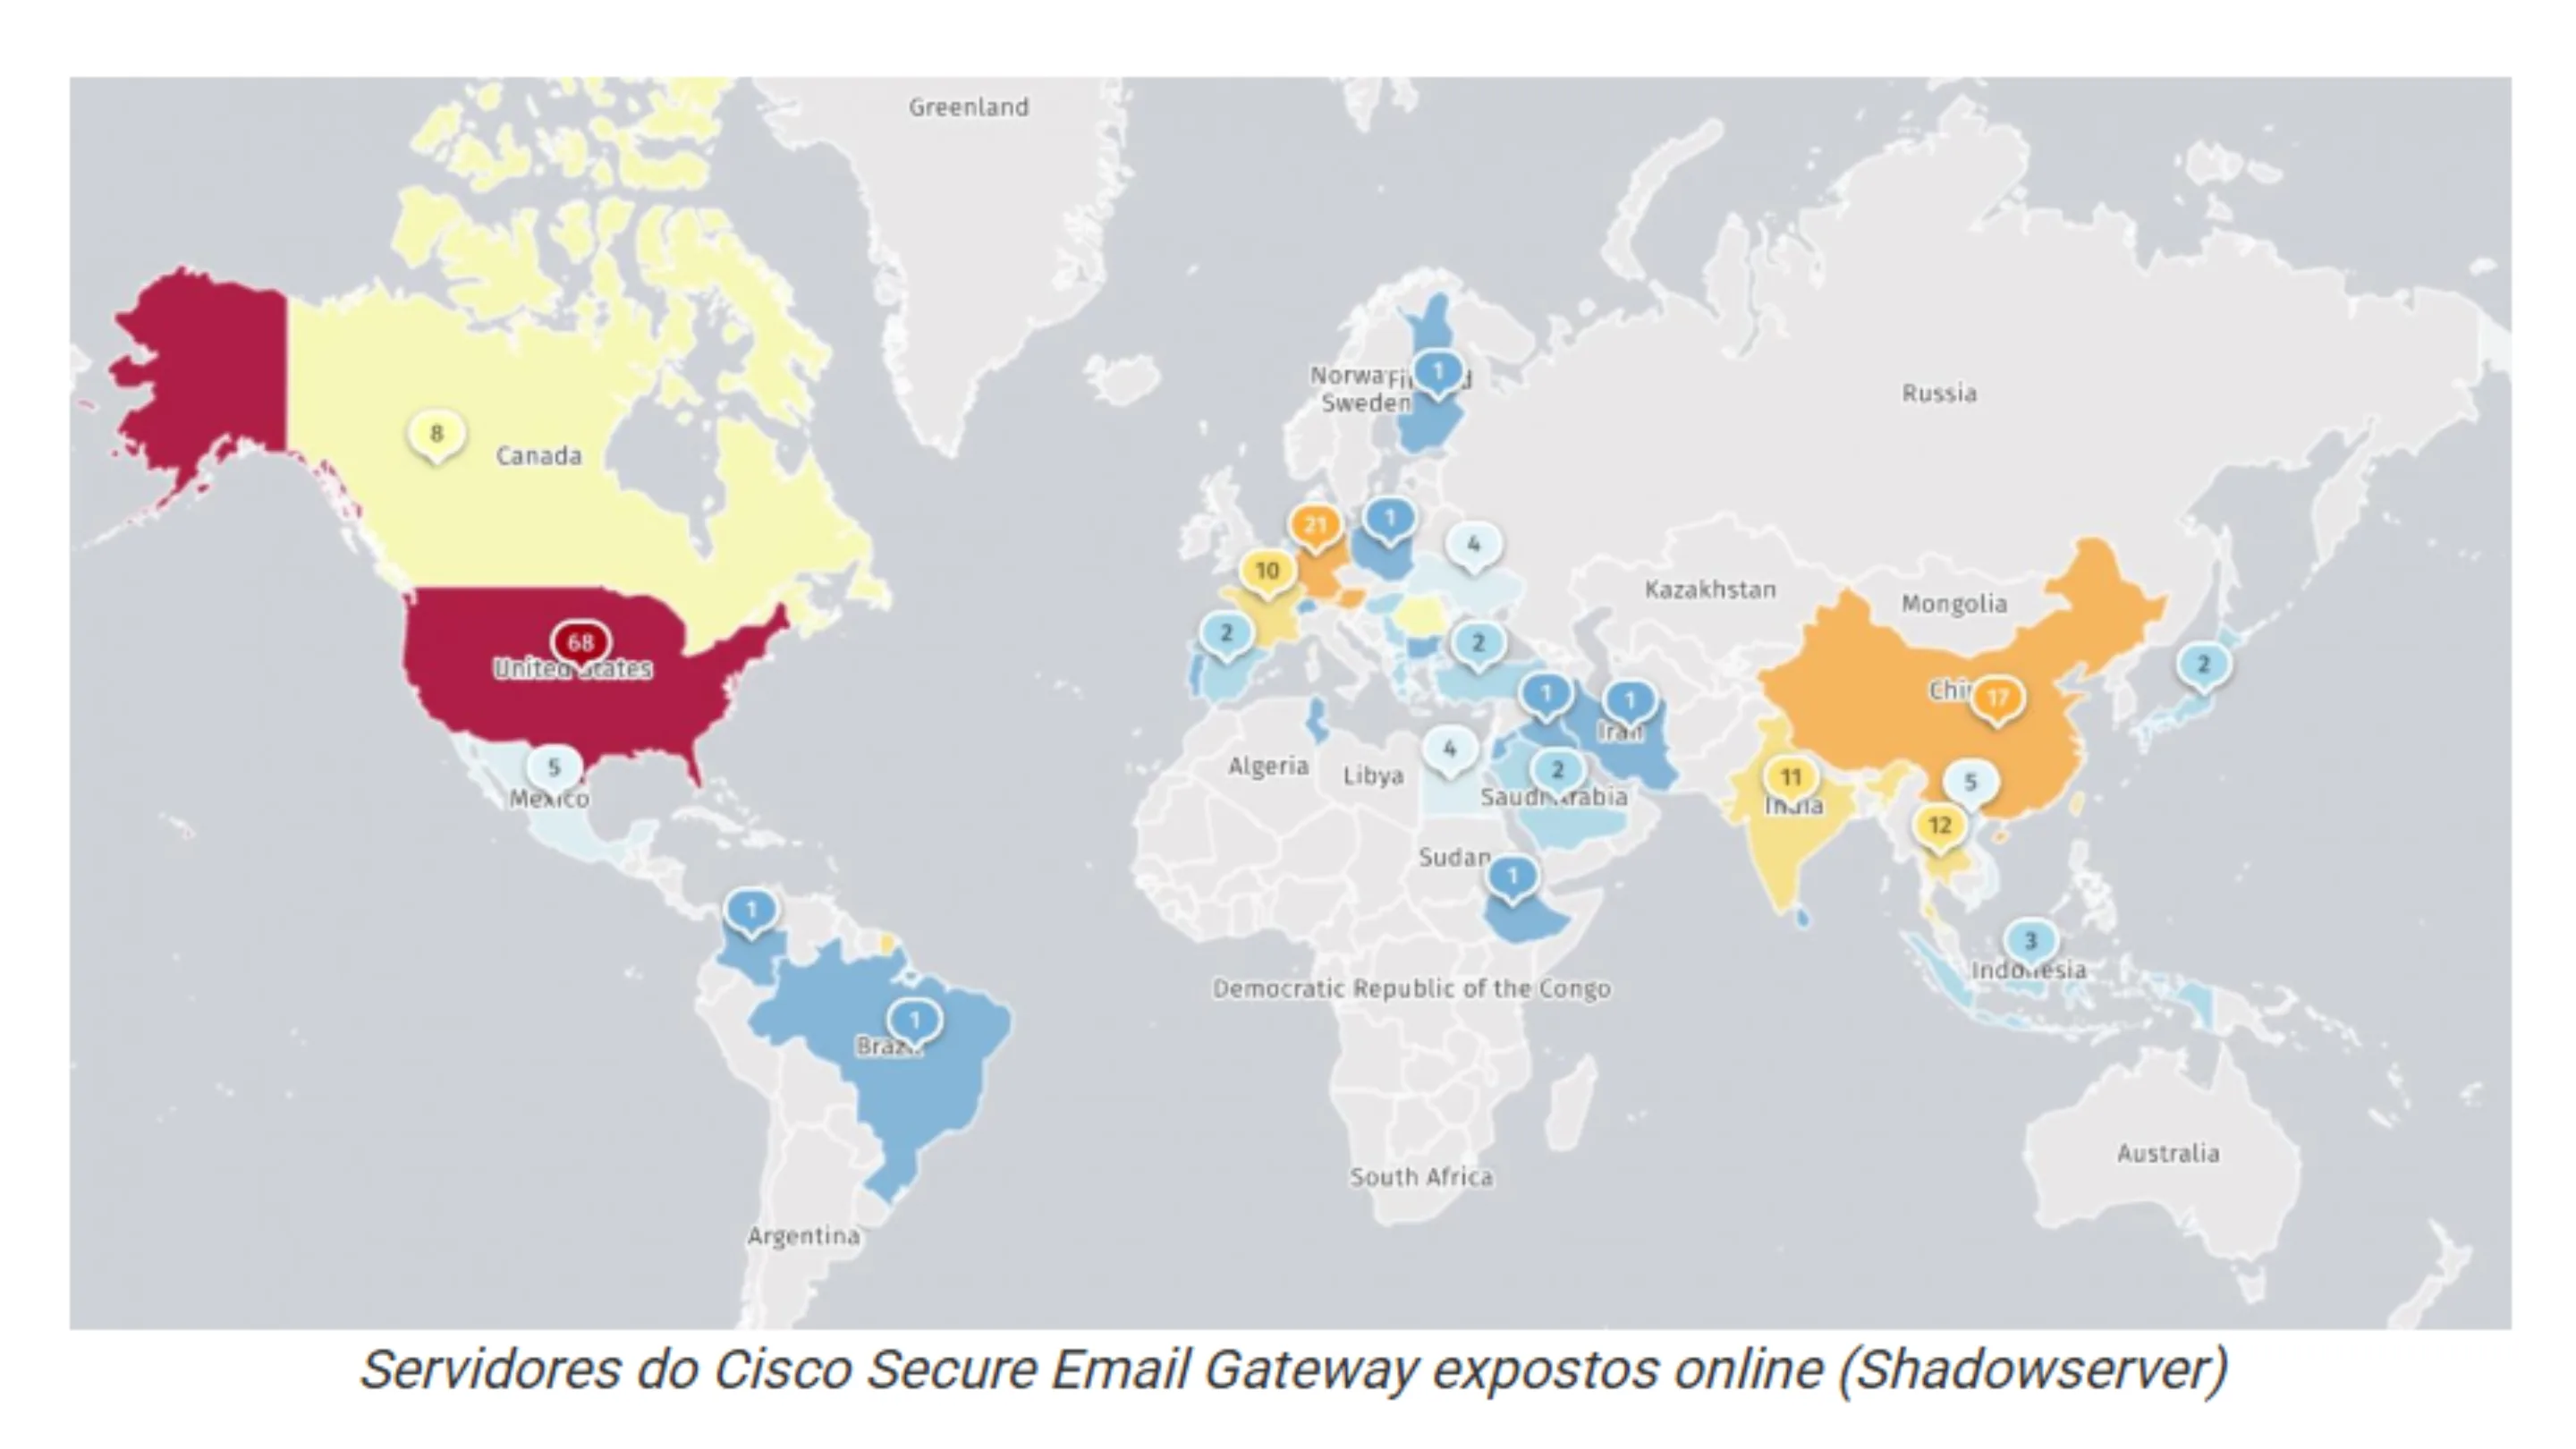
A vulnerabilidade afeta dispositivos físicos e virtuais do Cisco Secure Email Gateway que executam versões vulneráveis do Cisco AsyncOS e atendem simultaneamente a duas condições:
- O serviço File Reputation, componente do Cisco AMP, está habilitado e associado a uma política de e-mail.
- A versão do Content Scanner Tools é anterior à 25.3.0.5525.
Portanto, verificar apenas a versão principal do AsyncOS não é suficiente. O pacote de ferramentas de análise de conteúdo também precisa ser conferido, pois a Cisco distribuiu a correção por meio de uma atualização desse componente.
A Cisco confirmou que o Secure Email and Web Manager e o Secure Web Appliance não são afetados por essa vulnerabilidade específica. Essa distinção é importante para evitar que equipes de infraestrutura apliquem conclusões incorretas a produtos diferentes.
Como verificar se o Cisco Secure Email Gateway está vulnerável
A verificação deve começar pela identificação da versão instalada do Content Scanner Tools e pela análise das políticas de e-mail. O procedimento pode ser executado por administradores com acesso à interface de linha de comando (CLI) e ao painel de gerenciamento.
1. Consulte a versão pela CLI
Acesse a CLI do equipamento e execute:
contentscannerstatusO comando apresenta a versão do componente e a data da última atualização. A Cisco publicou um exemplo de versão vulnerável:
Component              Version
Content Scanner Tools  25.2.0.5427.15.5.001
Se o equipamento apresentar uma versão anterior à 25.3.0.5525, o administrador deverá verificar também se o serviço File Reputation está habilitado e associado a uma política de e-mail.
Uma versão inferior ao limite indicado não deve ser interpretada isoladamente como confirmação de comprometimento, mas constitui um sinal de exposição quando as demais condições estão presentes.
2. Confira as políticas pela interface Web
No painel de administração do Cisco Secure Email Gateway:
- Acesse Mail Policies.
- Abra Incoming Mail Policies ou Outgoing Mail Policies.
- Entre em Advanced Malware Protection.
- Selecione a política de e-mail relevante.
- Verifique se a opção Enable File Reputation está marcada.
Repita a inspeção para as políticas de entrada e saída que estiverem em uso. Se o recurso estiver habilitado e o Content Scanner Tools estiver desatualizado, trate o equipamento como potencialmente vulnerável e priorize a aplicação da correção.
Indicadores de comprometimento e análise de logs
A atualização do software corrige a vulnerabilidade, mas não comprova que o equipamento permaneceu seguro antes da correção. Como a falha pode permitir execução de comandos como root, um invasor bem-sucedido também pode apagar ou ocultar evidências.
Para verificar os indicadores disponibilizados pela Cisco, consulte o arquivo system_logs por meio do comando:
grep "System Security" system_logsA análise pode apresentar três resultados relevantes:
- Suspected compromise indicator was found: há indicação de possível comprometimento. Entre em contato com o suporte técnico da Cisco (TAC) e siga o procedimento de recuperação.
- Security scan did not complete: a verificação não foi concluída. Procure o TAC para investigar o motivo e determinar os próximos passos.
- No compromise indicator was found: a verificação não identificou indicadores conhecidos, mas isso não elimina a possibilidade de invasão.
Em equipamentos integrantes de um cluster, a Cisco recomenda examinar os registros de cada membro. Também é necessário cruzar os resultados com logs externos de firewall e rede, procurando conexões incomuns, downloads provenientes de endereços IP maliciosos e transferências inesperadas iniciadas pelo gateway.
Recomendações urgentes para proteger o Cisco Secure Email Gateway
A Cisco informa que não existe uma solução alternativa que elimine a vulnerabilidade. A mitigação definitiva exige instalar uma versão corrigida do software ou atualizar o pacote Content Scanner Tools para uma versão que contenha a correção.
Atualize o componente ou o AsyncOS
As versões corrigidas indicadas no comunicado oficial são:
| Versão do AsyncOS | Versão corrigida |
|---|---|
| 15.5 | 15.5.5-014 |
| 16.0 | Migrar para uma versão corrigida |
| 16.5 | 16.5.0-780 |
A correção também está disponível no Content Scanner Tools 25.3.0.5525 ou posterior, para versões licenciadas e suportadas do AsyncOS. A Cisco recomenda que instalações anteriores à versão 16.5 migrem para a versão 16.5.0-780, observando a compatibilidade do equipamento e as orientações oficiais de atualização.
Para solicitar manualmente uma atualização do componente, utilize:
contentscannerupdateDepois, execute novamente contentscannerstatus para confirmar a versão instalada. A atualização do Content Scanner Tools não exige reinicialização do produto nem atualização completa do software. Administradores que mantêm as atualizações automáticas habilitadas devem verificar se a versão corrigida já foi aplicada.
Importante: uma atualização bem-sucedida corrige a exposição conhecida, mas não deve ser considerada suficiente quando existem indícios de comprometimento anterior.
O que fazer se houver suspeita de invasão
Se o gateway apresentar indicadores de comprometimento, a prioridade deve ser a investigação e a recuperação segura, não apenas a instalação do pacote corrigido.
A Cisco recomenda procedimentos específicos conforme o tipo de implantação:
- Equipamento físico: entre em contato com o suporte técnico Cisco TAC para receber orientação sobre a investigação e a recuperação.
- Equipamento virtual: preserve as evidências forenses antes de executar qualquer atualização que possa destruir dados relevantes. Quando possível, implante uma nova máquina virtual com software corrigido, reconstrua a configuração sem importar arquivos de configuração anteriores e renove credenciais e materiais criptográficos.
- Ambientes em cluster: se um membro tiver sido comprometido, avalie a recuperação de todos os integrantes. As chaves SSH privadas utilizadas na comunicação entre membros podem ter sido expostas, criando risco de comprometimento lateral.
- Credenciais e certificados: renove senhas, chaves e outros materiais criptográficos potencialmente expostos, conforme o plano de resposta a incidentes.
Essas medidas devem ser coordenadas com as equipes de resposta a incidentes para evitar a perda de evidências e impedir que acessos obtidos pelo invasor continuem válidos.
Reforce o acesso administrativo
Mesmo depois da correção, é recomendável revisar a superfície de exposição do equipamento. Entre as medidas de endurecimento estão:
- Restringir o acesso administrativo a endereços IP e redes confiáveis.
- Impedir o acesso direto ao painel de gerenciamento pela internet.
- Separar, quando possível, as interfaces de gerenciamento e de processamento de e-mails.
- Filtrar o tráfego com firewalls e desabilitar serviços de rede desnecessários.
- Encaminhar os registros para um servidor externo e manter retenção suficiente para investigações.
- Revisar contas administrativas, permissões e mecanismos de autenticação.
Essas ações reduzem o risco de acesso indevido, mas não substituem a instalação da correção da CVE-2026-76519.
O histórico de vulnerabilidades no Cisco AsyncOS aumenta a preocupação
A falha atual reforça a necessidade de acompanhar continuamente os avisos de segurança da Cisco. O ecossistema da fabricante reúne produtos com funções diferentes, desde gateways de e-mail até equipamentos de rede e soluções de gerenciamento. Por isso, o histórico de vulnerabilidades deve ser analisado com atenção ao produto afetado, à versão e às condições de exploração de cada caso.
Entre os identificadores que merecem contextualização estão a CVE-2024-20401, a CVE-2025-20393 e a CVE-2026-76461, citadas no contexto deste alerta. Entretanto, não é correto presumir que todas afetem o Cisco Secure Email Gateway ou tenham relação técnica direta com a CVE-2026-76519 sem confirmar os respectivos avisos oficiais.
O próprio comunicado de setembro de 2026 sobre o Cisco Secure Email Gateway e o Secure Email and Web Manager documenta uma iniciativa de fortalecimento de segurança que reúne correções para várias classes de vulnerabilidade, incluindo falhas de travessia de diretório e problemas de controle de acesso. O aviso também identifica uma vulnerabilidade do conjunto que estava sob exploração ativa.
Para equipes de SecOps e administradores de sistemas, a principal lição é operacional: manter o AsyncOS atualizado, acompanhar componentes auxiliares e revisar os avisos do PSIRT deve fazer parte de um processo contínuo de gestão de vulnerabilidades. Uma infraestrutura pode permanecer exposta mesmo quando a versão principal parece atualizada, caso um componente separado não tenha recebido a correção necessária.
Conclusão: a correção do gateway de e-mail não pode esperar
A CVE-2026-76519 representa um risco crítico para organizações que utilizam o Cisco Secure Email Gateway em versões vulneráveis. A combinação de exploração remota sem autenticação, gravação arbitrária de arquivos e possível execução de comandos como root pode transformar um componente de proteção de e-mails em um ponto de comprometimento da infraestrutura corporativa.
A prioridade dos administradores deve ser verificar o Content Scanner Tools, confirmar se o serviço File Reputation está habilitado, aplicar a versão corrigida e investigar possíveis sinais de invasão. Se houver evidências de comprometimento, a recuperação precisa incluir análise forense, renovação de credenciais e chaves e avaliação dos demais equipamentos do cluster.
Consulte sempre o aviso oficial do Cisco Product Security Incident Response Team (PSIRT) para confirmar as versões corrigidas e as orientações mais recentes. Não espere por evidências de exploração no seu ambiente para iniciar a correção.