O projeto Qubes OS publicou um alerta de segurança detalhando uma vulnerabilidade no componente split-gpg2 que permite a um ambiente isolado enganar visualmente o usuário. O boletim QSB-124, datado de 13 de novembro de 2026 e divulgado no site oficial no dia 14, explica como uma falha de filtragem possibilita a exibição de um falso pedido de senha contendo texto escolhido por um atacante.
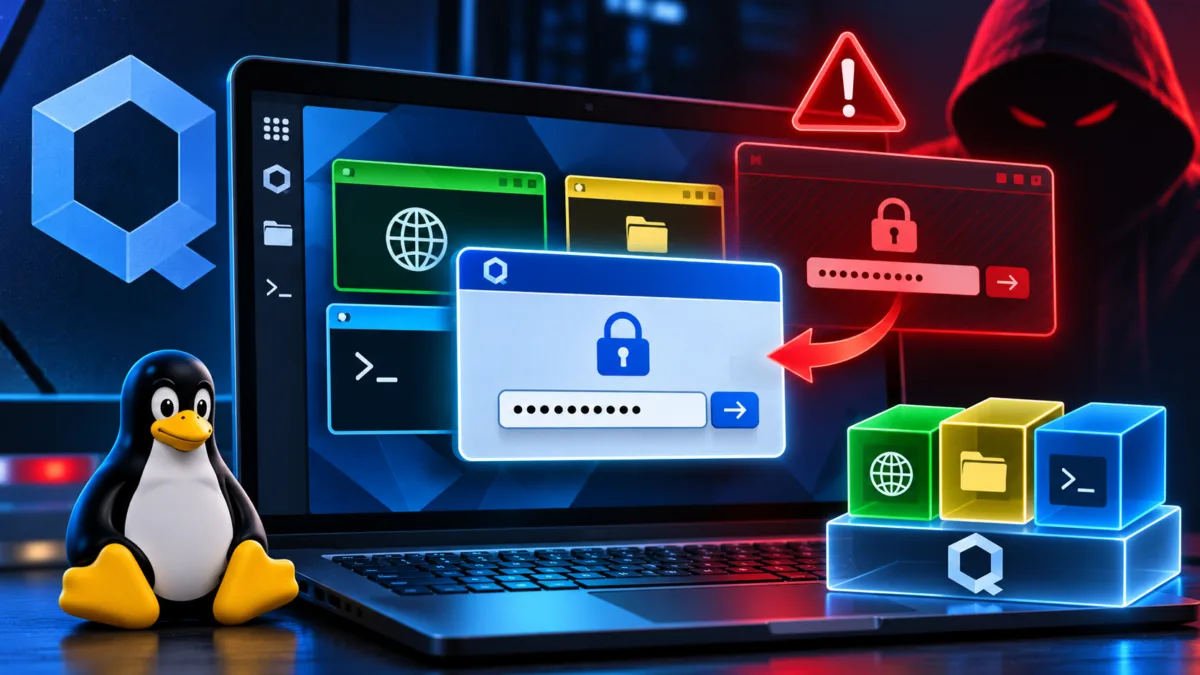
O aspecto central do problema não é a exposição imediata de dados criptográficos, mas a quebra da expectativa de confiança visual do sistema. O Qubes OS utiliza bordas coloridas nas janelas para indicar ao usuário de qual ambiente uma aplicação está sendo executada. A vulnerabilidade permite que um ambiente menos confiável injete comandos capazes de gerar um alerta visualmente idêntico ao de um ambiente seguro, abrindo caminho para ataques de engenharia social.
Entenda sem termos técnicos
Imagine que você tenha um cofre dentro de uma sala separada e altamente protegida. Um aplicativo menos confiável não consegue entrar nessa sala, mas encontra uma forma de fazer o funcionário que trabalha lá dentro aparecer na porta e perguntar uma senha usando uma mensagem exata escolhida pelo invasor.
O atacante continua sem acesso direto ao conteúdo do cofre, mas pode tentar enganar a pessoa do lado de fora para que ela entregue a informação voluntariamente. Essa é aproximadamente a diferença entre romper completamente o isolamento do Qubes OS e explorar a vulnerabilidade descrita no QSB-124.
O papel do split-gpg2 na segurança do sistema
O Qubes OS é construído sobre o conceito de compartimentalização, separando atividades em máquinas virtuais distintas chamadas qubes. O split-gpg2 é uma ferramenta desenvolvida para manter o material de chave privada do GnuPG isolado em um ambiente de alta confiança, frequentemente chamado de “vault”, enquanto as aplicações que precisam assinar ou descriptografar arquivos rodam em ambientes de menor confiança chamados de clientes.
Quando um qube cliente precisa realizar uma operação criptográfica, ele não acessa a chave diretamente. A comunicação ocorre por meio dos mecanismos internos do Qubes, e o split-gpg2 atua como um filtro rigoroso que decide quais comandos podem ou não chegar ao gpg-agent no ambiente seguro. O próprio projeto compara essa arquitetura ao funcionamento de um smartcard, com a diferença de que a proteção ocorre em um domínio virtual separado em vez de um microcontrolador físico.
Como a filtragem de comandos é contornada
A vulnerabilidade reportada pelo pesquisador de segurança Atrate envolve um desvio parcial do filtro de comandos do split-gpg2. O problema ocorre na forma como as linhas de instrução são tratadas quando certos caracteres precisam passar pelo processo de escape.
O split-gpg2 analisa os comandos recebidos do qube cliente e reconstrói as instruções permitidas para enviá-las ao backend. No entanto, o escape de determinados caracteres faz com que o tamanho da linha aumente. Isso cria um cenário em que a linha processada ultrapassa o limite de tamanho estabelecido pelo protocolo.
Quando essa string estendida chega ao gpg-agent, a parte excedente acaba sendo interpretada como uma nova linha e, consequentemente, como um comando totalmente novo que não passou pela validação inicial do split-gpg2.
O impacto: falsos prompts de senha
O resultado direto desse desvio de filtragem é a possibilidade de manipular a interface do gpg-agent. Um qube malicioso pode forçar a abertura de uma janela solicitando uma passphrase e definir de forma arbitrária qual texto aparecerá nesse prompt.
Como o comando é executado no backend, a janela de autenticação será exibida com as bordas e as cores correspondentes ao qube seguro. Se o usuário digitar a senha acreditando tratar-se de uma solicitação legítima do seu vault, o texto inserido poderá ser recebido pelo atacante no qube comprometido.
Este comportamento difere fundamentalmente de um ataque de phishing comum em um navegador. O invasor explora a própria arquitetura do split-gpg2 para gerar um prompt que o sistema operacional reconhece e apresenta como pertencente a um domínio de alta confiança.
A chave privada pode ser roubada?
Na configuração oficialmente suportada pelo Qubes OS, a resposta é não. A documentação do QSB-124 esclarece que o split-gpg2 se comunica com o gpg-agent utilizando um soquete extra que possui capacidades restritas.
Mesmo que o atacante consiga induzir o usuário a digitar a passphrase através da janela falsa, essa senha isoladamente não é útil sem o acesso à chave secreta correspondente. O isolamento do material criptográfico permanece intacto sob os parâmetros recomendados de uso.
Existe uma exceção documentada. O Qubes permite que usuários configurem manualmente o split-gpg2 ativando a opção allow_keygen para geração de chaves, um cenário que o projeto alerta categoricamente não ser suportado do ponto de vista de segurança. Nesses ambientes não suportados, o impacto da vulnerabilidade é substancialmente maior, havendo a possibilidade real de extração de chaves secretas.
Quem é afetado pela vulnerabilidade
Todas as versões atualmente suportadas do Qubes OS são afetadas pelo problema, mas o risco se aplica exclusivamente aos usuários que instalaram e utilizam o pacote split-gpg2.
É fundamental diferenciar as ferramentas. O Qubes OS possui duas implementações distintas para essa finalidade, o split-gpg1 (também conhecido como qubes-gpg-split) e o split-gpg2. O boletim especifica que a falha reside apenas na segunda versão. Usuários que utilizam a implementação original não estão expostos a essa técnica de bypass.
O que usuários do Qubes OS devem fazer?
A correção para os usuários do Qubes OS 4.3 foi disponibilizada no pacote split-gpg2 versão 1.1.16. Inicialmente alocada nos repositórios de testes de segurança, a atualização segue o processo normal de migração para o canal estável, o que costuma levar até duas semanas.
A recomendação oficial não exige a ativação precipitada de repositórios de testes, visto que isso pode introduzir instabilidades no sistema. Os usuários devem seguir o fluxo padrão de manutenção:
- Verificar se a configuração atual realmente faz uso do pacote split-gpg2.
- Manter o Qubes OS e suas templates atualizados regularmente através da ferramenta Qubes Update.
- Instalar o pacote corrigido assim que ele for distribuído no canal estável.
- Após a atualização ser aplicada nas templates relevantes, é estritamente necessário desligar essas templates.
- Reiniciar todos os qubes backend que operam o serviço split-gpg2 para que o novo código entre em execução.
- Adotar cautela redobrada com pedidos inesperados de passphrase, especialmente enquanto o sistema aguarda o pacote de correção.