Uma falha de segurança no software Wi-Fi da Broadcom pode permitir que invasores comprometam determinados roteadores e gateways sem precisar conhecer a senha da rede. O problema está relacionado ao processamento de mensagens do Wi-Fi Protected Setup (WPS) e pode provocar corrupção de memória, exposição de informações sensíveis e, em condições específicas, execução de código com privilégios de administrador.
A vulnerabilidade foi investigada pelo pesquisador de segurança Quentin Kaiser e chama a atenção para os riscos associados a equipamentos que utilizam componentes de software antigos. O problema afeta implementações específicas do software Wi-Fi da Broadcom, presente em diferentes famílias de chips utilizadas em modems e roteadores domésticos e corporativos. A extensão real do impacto depende do hardware, do firmware e da implementação instalada em cada dispositivo.
O caso é especialmente preocupante porque, segundo o pesquisador, não existe uma correção utilizável para determinadas plataformas antigas. A falta de um identificador CVE também dificulta o acompanhamento da falha por equipes de segurança. Para usuários e administradores de rede, entender como o problema funciona e quais medidas podem reduzir a exposição é essencial para decidir se basta alterar as configurações ou se chegou a hora de substituir o equipamento.
Como funciona a falha de segurança no WPS da Broadcom
O WPS foi desenvolvido para simplificar a conexão de dispositivos a redes sem fio. Em vez de exigir que o usuário digite manualmente a senha da rede, o recurso permite iniciar o processo de conexão por mecanismos como um botão físico ou um PIN.
Embora facilite a configuração, o WPS também representa uma superfície de ataque. Como qualquer componente que recebe e processa dados externos, seu software precisa validar corretamente as mensagens recebidas e impedir operações que ultrapassem os limites da memória disponível.
Na implementação vulnerável da Broadcom, o problema está relacionado ao tratamento de mensagens WPS fragmentadas. Quando uma mensagem é dividida em partes, o dispositivo precisa reconstruí-la corretamente antes de continuar o processamento.
Uma falha nessa operação pode permitir que dados sejam manipulados de maneira inesperada, provocando corrupção de memória. Dependendo das condições de exploração, esse comportamento pode resultar em falhas no serviço, acesso indevido a informações ou execução de código.
O risco central é que o ataque pode começar pela interface Wi-Fi, sem exigir que o invasor já esteja autenticado na rede. Isso não significa que todos os roteadores equipados com chips Broadcom sejam vulneráveis, pois a exploração depende da versão do software e de outros fatores técnicos.
Exposição de dados e possível roubo da senha do Wi-Fi
A corrupção de memória pode comprometer a confidencialidade dos dados processados pelo roteador. Caso o invasor consiga ler áreas indevidas da memória, informações sensíveis poderão ser expostas.
Entre os dados potencialmente afetados está a PSK (Pre-Shared Key), utilizada como chave compartilhada em redes Wi-Fi protegidas por WPA ou WPA2. Se essa chave estiver acessível na região de memória comprometida, sua extração poderá permitir que o invasor tente entrar na rede como um dispositivo legítimo.
A partir daí, o risco pode se estender a outros sistemas conectados. Dependendo da arquitetura da rede e das proteções existentes, o atacante poderá tentar acessar serviços internos, explorar dispositivos desatualizados ou observar comunicações que não estejam devidamente protegidas.
Entretanto, é importante distinguir uma possibilidade técnica de um resultado garantido. A presença de corrupção de memória não significa que a senha possa ser extraída de todos os equipamentos afetados. Isso depende das condições específicas de exploração e da forma como as informações são armazenadas.
Execução de código como root e abertura de shell reverso
O cenário mais grave ocorre quando a corrupção de memória pode ser utilizada para executar instruções controladas pelo invasor.
Em determinadas condições, a exploração pode permitir a abertura de um shell reverso, mecanismo pelo qual o dispositivo comprometido estabelece uma conexão de saída com um sistema controlado pelo atacante. Esse canal pode possibilitar a execução de comandos remotamente.
Se o código vulnerável estiver sendo executado com privilégios de root, o invasor poderá obter controle amplo sobre o sistema. Entre as consequências possíveis estão alterações nas configurações de DNS, manipulação das regras de firewall, redirecionamento de tráfego e instalação de componentes maliciosos.
Isso torna a falha especialmente relevante para administradores de rede. Um roteador comprometido ocupa uma posição privilegiada na infraestrutura e pode ser utilizado para atacar outros dispositivos ou interferir nas comunicações.
A possibilidade de execução de código como root, porém, não deve ser interpretada como uma garantia de comprometimento de qualquer modelo. As proteções do firmware, a arquitetura do processador e as condições necessárias para explorar a falha influenciam o resultado.
Quais chips Broadcom podem estar afetados?
A pesquisa aponta diferentes famílias de processadores utilizados em equipamentos de acesso à internet. Entre os modelos mencionados estão BCM3380, BCM3383, BCM33834, BCM3390, BCM65xx e BCM68xx.
Essas famílias apresentam diferenças importantes na plataforma de software, o que influencia as possibilidades de correção.
| Família de chips | Plataforma | Principal preocupação |
|---|---|---|
| BCM3380, BCM3383 e BCM33834 | eCos | Equipamentos antigos para os quais não haveria uma correção utilizável, segundo a pesquisa. |
| BCM3390, BCM65xx e BCM68xx | Linux | A correção depende das mudanças no software Wi-Fi e da integração pelos fabricantes. |
A presença de um desses chips não comprova, isoladamente, que o roteador esteja vulnerável. É necessário verificar a implementação do WPS, a versão do firmware e a existência de correções específicas.
Por que os equipamentos antigos são mais difíceis de proteger?
O eCos é um sistema operacional utilizado em dispositivos embarcados. Em equipamentos antigos, a manutenção pode depender de ferramentas proprietárias e componentes que já não recebem atualizações regulares.
Segundo a pesquisa, algumas das plataformas mais antigas não contam com uma solução prática para eliminar a falha. Esse cenário se aproxima do conceito de forever day, utilizado para descrever problemas de segurança que permanecem sem uma correção viável.
Nos equipamentos baseados em Linux, uma alternativa mencionada é substituir a implementação proprietária por hostapd, software de código aberto utilizado para gerenciar pontos de acesso Wi-Fi.
Essa mudança não é uma atualização simples que qualquer usuário possa instalar. A compatibilidade com os drivers, o hardware e os demais componentes precisa ser avaliada. Em muitos roteadores comerciais, a substituição depende de alterações realizadas pelo fabricante.
O impacto para provedores de internet
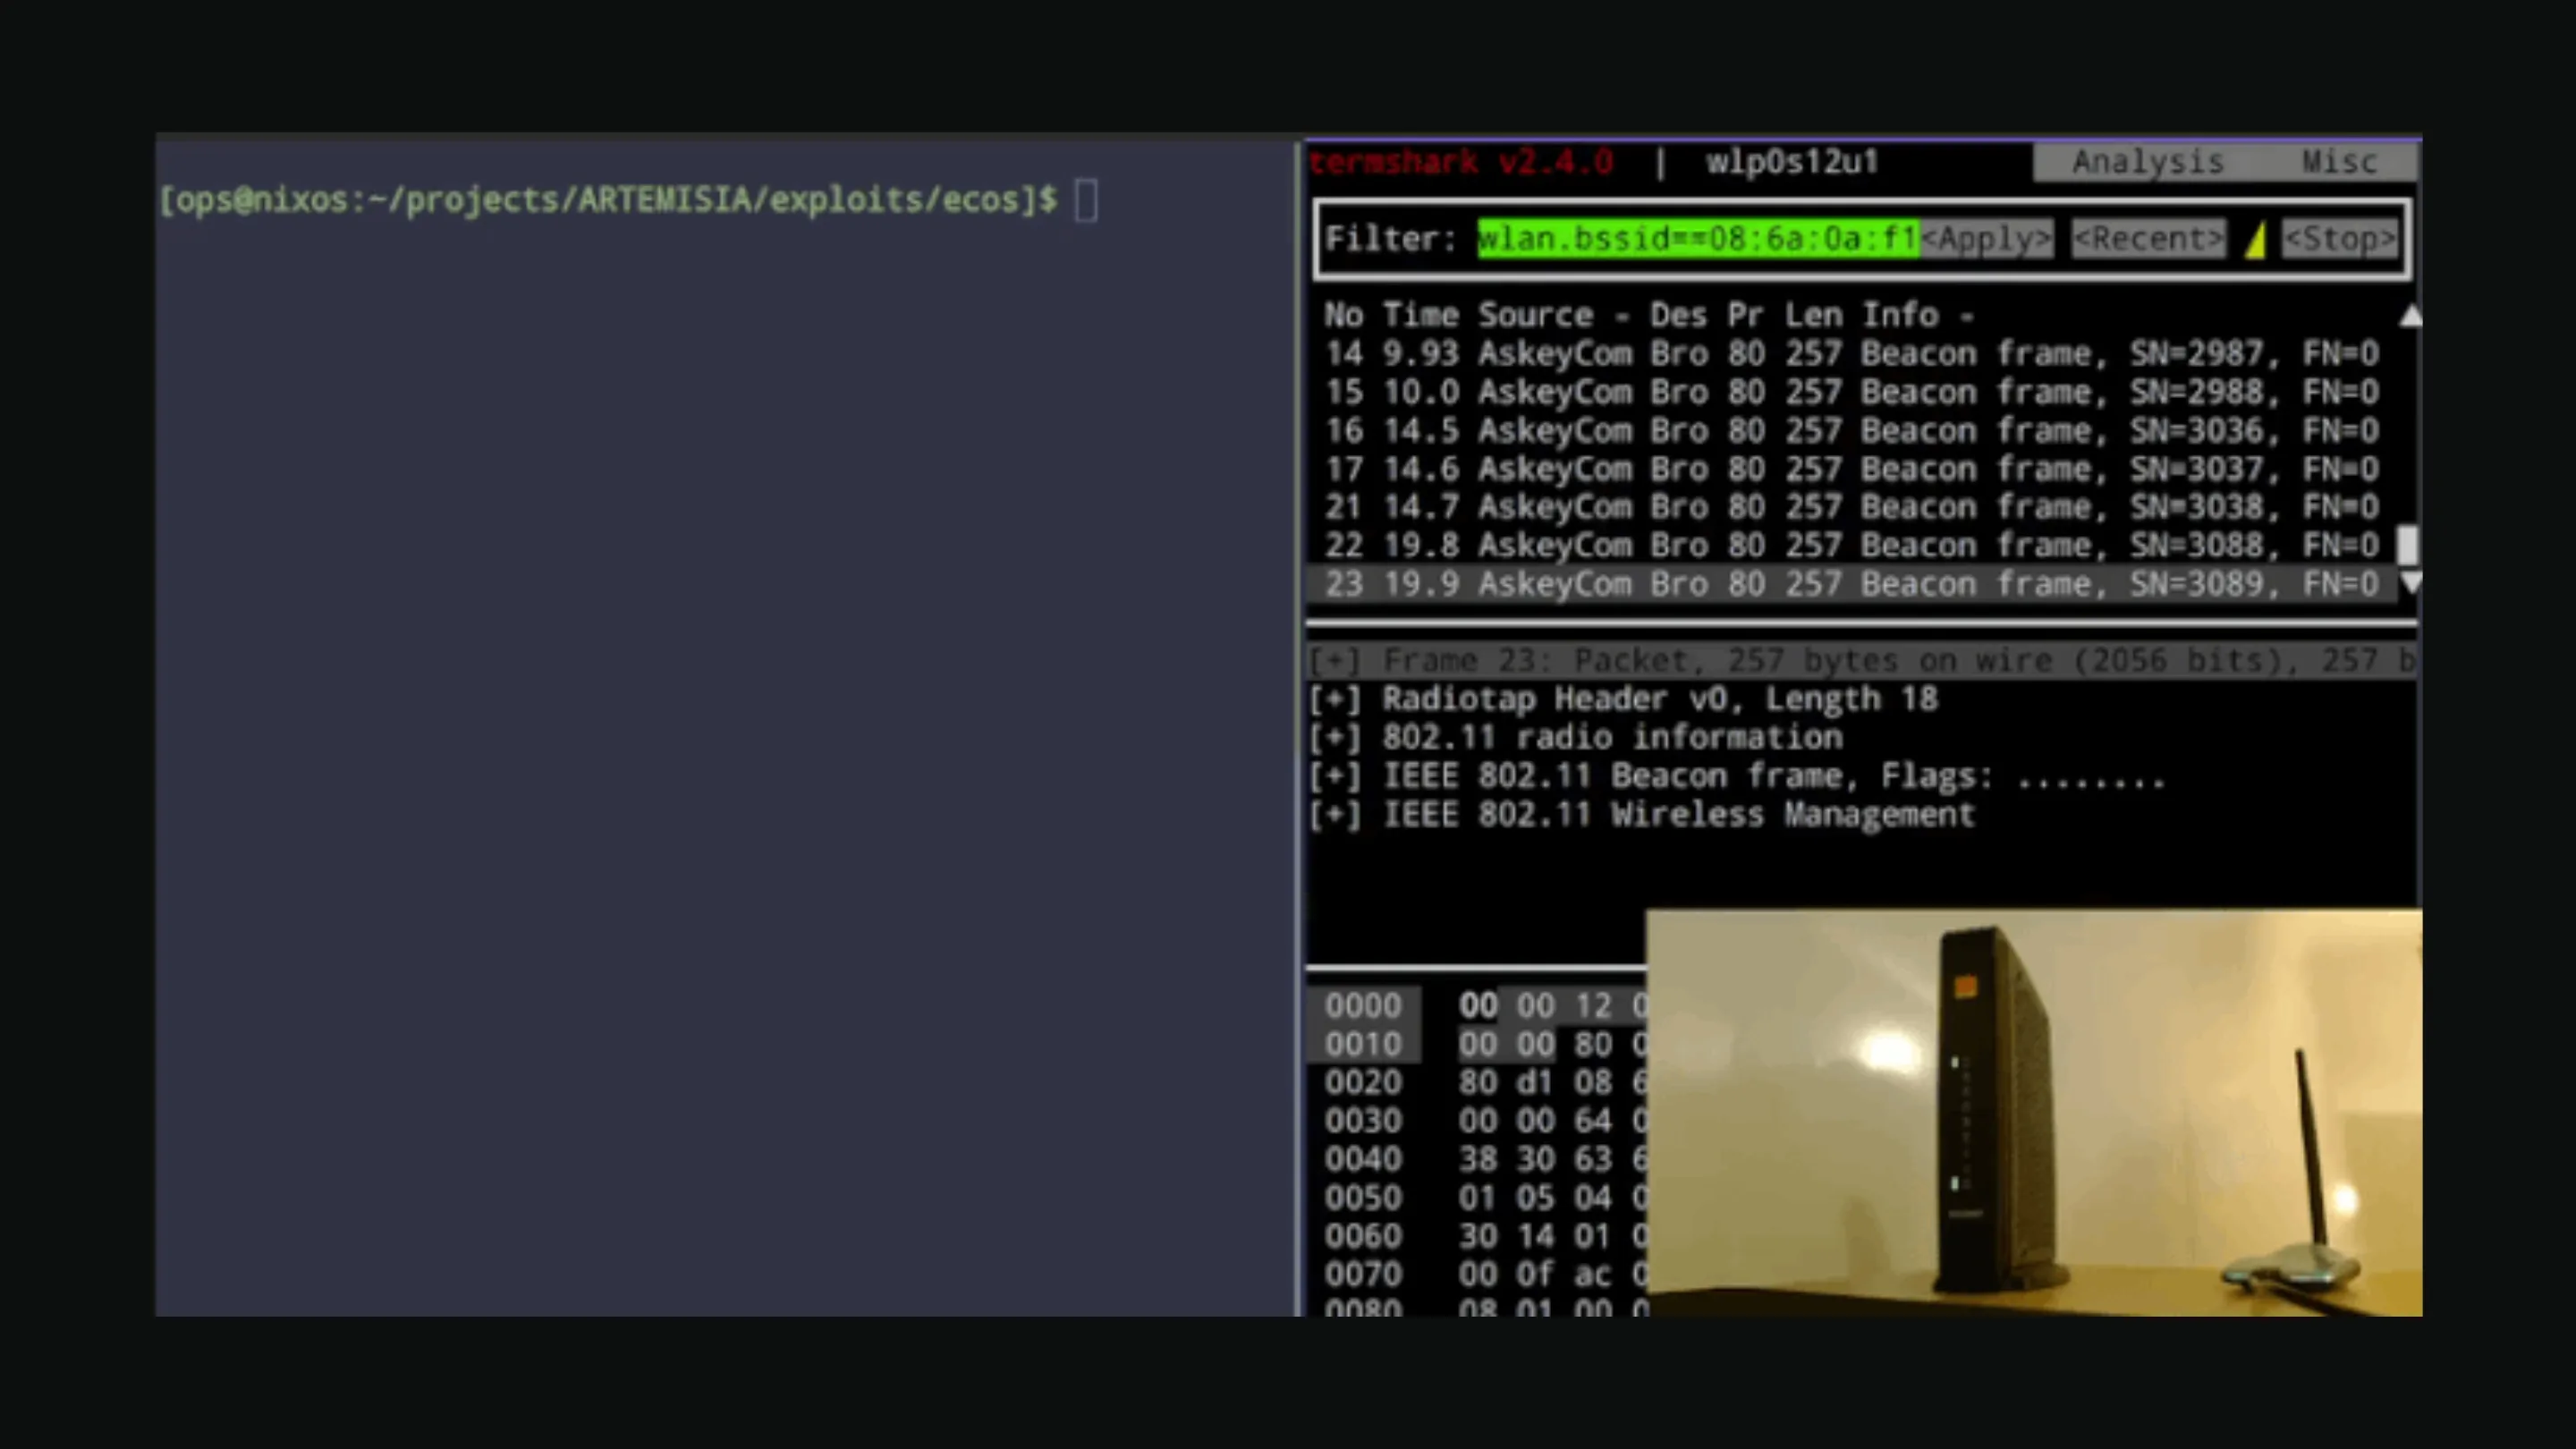
A investigação de Quentin Kaiser identificou equipamentos associados a provedores belgas, incluindo Proximus, VOO e Orange Belgium. Entre os dispositivos citados estão gateways BBOX e equipamentos de fabricantes como Netgear, Technicolor e ASKEY.
Esses exemplos demonstram como uma falha em um componente compartilhado pode atingir produtos de diferentes marcas. Entretanto, não significam que todos os aparelhos desses fabricantes estejam vulneráveis.
No Brasil, o problema merece atenção principalmente em roteadores fornecidos por operadoras, modems a cabo e equipamentos instalados em pequenas empresas. O mesmo fabricante pode comercializar modelos com revisões de hardware e versões de firmware diferentes.
Por isso, a identificação deve considerar o modelo exato, a revisão de hardware e a versão do firmware, em vez de se basear apenas na marca impressa no aparelho.
Por que a falha continua sem uma correção oficial?
Um dos aspectos mais controversos do caso é a ausência de um identificador CVE, utilizado para catalogar vulnerabilidades de segurança.
Segundo o relato do pesquisador, a falha foi comunicada à Broadcom em julho de 2026. A empresa informou que havia uma correção disponível e orientou o pesquisador a procurar os fabricantes dos equipamentos para solicitar o material necessário.
Ainda de acordo com Kaiser, a Broadcom recusou o pedido de atribuição de um CVE no dia seguinte. O pesquisador também relatou uma tentativa de encaminhamento ao CERT/CC, que encerrou o caso após a recusa da empresa responsável pela atribuição.
A ausência de um CVE não torna a falha menos grave nem impede sua exploração. Entretanto, pode dificultar o rastreamento por ferramentas de segurança, a comunicação entre fornecedores e a identificação dos dispositivos afetados.
Outro ponto importante é o histórico do código vulnerável. A pesquisa indica que a implementação já estava presente no SDK da Broadcom desde pelo menos 2010 e que uma correção incompleta foi distribuída em 2018.
A orientação posterior para migrar ao hostapd não resolve automaticamente o problema nos equipamentos antigos. Se o fabricante não integrar uma implementação corrigida e não distribuir uma atualização, o dispositivo continuará exposto.
Essa situação evidencia uma deficiência na manutenção de sistemas embarcados: um roteador pode continuar funcionando normalmente durante anos, mesmo depois de perder o suporte de segurança.
Como proteger o roteador contra a falha
A ausência de uma correção utilizável para determinados modelos exige uma abordagem preventiva. Usuários e administradores devem reduzir a exposição ao WPS, verificar a versão do firmware e avaliar se o equipamento ainda recebe suporte.
Desative o WPS
A primeira medida é desativar o WPS na interface administrativa do roteador, caso a opção esteja disponível.
Normalmente, o recurso pode ser encontrado nas configurações de Wi-Fi ou segurança sem fio. A localização exata varia conforme o fabricante.
Essa medida reduz a exposição ao vetor de ataque descrito, mas não garante que todas as possíveis vias de exploração tenham sido eliminadas. A eficácia depende de como o firmware implementa e disponibiliza o serviço vulnerável.
Verifique o modelo e o firmware
Identifique o modelo completo do roteador, a revisão de hardware e a versão do firmware. Se o equipamento foi fornecido por uma operadora, entre em contato com o suporte técnico e pergunte se existe uma atualização específica para corrigir a falha no processamento das mensagens WPS.
Não presuma que a versão mais recente disponível seja necessariamente segura. O ideal é obter uma confirmação explícita do fabricante ou do provedor.
Se não houver correção e o dispositivo estiver entre os modelos afetados, avalie sua substituição.
Utilize ferramentas de análise
O pesquisador disponibilizou ferramentas de triagem, incluindo um script para identificar pontos de acesso potencialmente afetados e regras YARA para analisar arquivos de firmware.
Esses recursos podem ajudar pesquisadores e profissionais de segurança a identificar componentes relacionados à implementação vulnerável. No entanto, os resultados exigem interpretação técnica.
Uma correspondência em uma regra YARA não comprova necessariamente que o dispositivo possa ser explorado, assim como a ausência de correspondência não garante segurança. A análise deve considerar a versão do software e a implementação utilizada pelo equipamento.
Reforce o monitoramento da rede
Em ambientes corporativos, monitore tentativas incomuns de associação Wi-Fi, conexões de saída inesperadas e alterações não autorizadas nas configurações do roteador.
Também é recomendável restringir o acesso administrativo, utilizar credenciais fortes, manter o firmware atualizado e segmentar a rede para reduzir o impacto de um eventual comprometimento.
Se o equipamento não recebe atualizações e não existe uma correção viável, a substituição é a opção mais segura.
Uma falha que expõe os limites da segurança dos roteadores
O caso da Broadcom mostra que a segurança de um roteador depende de muito mais do que a senha do Wi-Fi. Componentes antigos podem manter vulnerabilidades acessíveis pela interface sem fio, mesmo quando o equipamento continua funcionando normalmente.
A falta de uma correção utilizável para determinadas plataformas e a ausência de um identificador CVE também evidenciam a importância de políticas transparentes de suporte. Fabricantes de chips, integradores e provedores precisam informar quais modelos estão afetados, quais correções estão disponíveis e quando um equipamento deve ser substituído.
Para usuários domésticos, o primeiro passo é verificar o modelo do roteador e desativar o WPS. Para administradores de rede, a prioridade é mapear os dispositivos, analisar o firmware e estabelecer um plano de atualização ou substituição.
Verifique o modelo do seu roteador e compartilhe estas informações com sua equipe de TI ou comunidade técnica. Identificar equipamentos sem suporte antes que sejam comprometidos é uma parte essencial da segurança de qualquer rede.