Uma falha de segurança na infraestrutura da Web3Auth colocou em risco milhares de usuários da carteira Keplr, permitindo que terceiros obtivessem acesso a chaves privadas de contas criadas com login do Google ou Apple. O incidente, identificado entre 6 e 7 de novembro de 2026, provocou uma corrida para proteger os ativos digitais antes que invasores conseguissem transferir os fundos. A situação levou a uma operação incomum: o próprio provedor de autenticação passou a movimentar criptomoedas de carteiras vulneráveis para endereços considerados seguros.
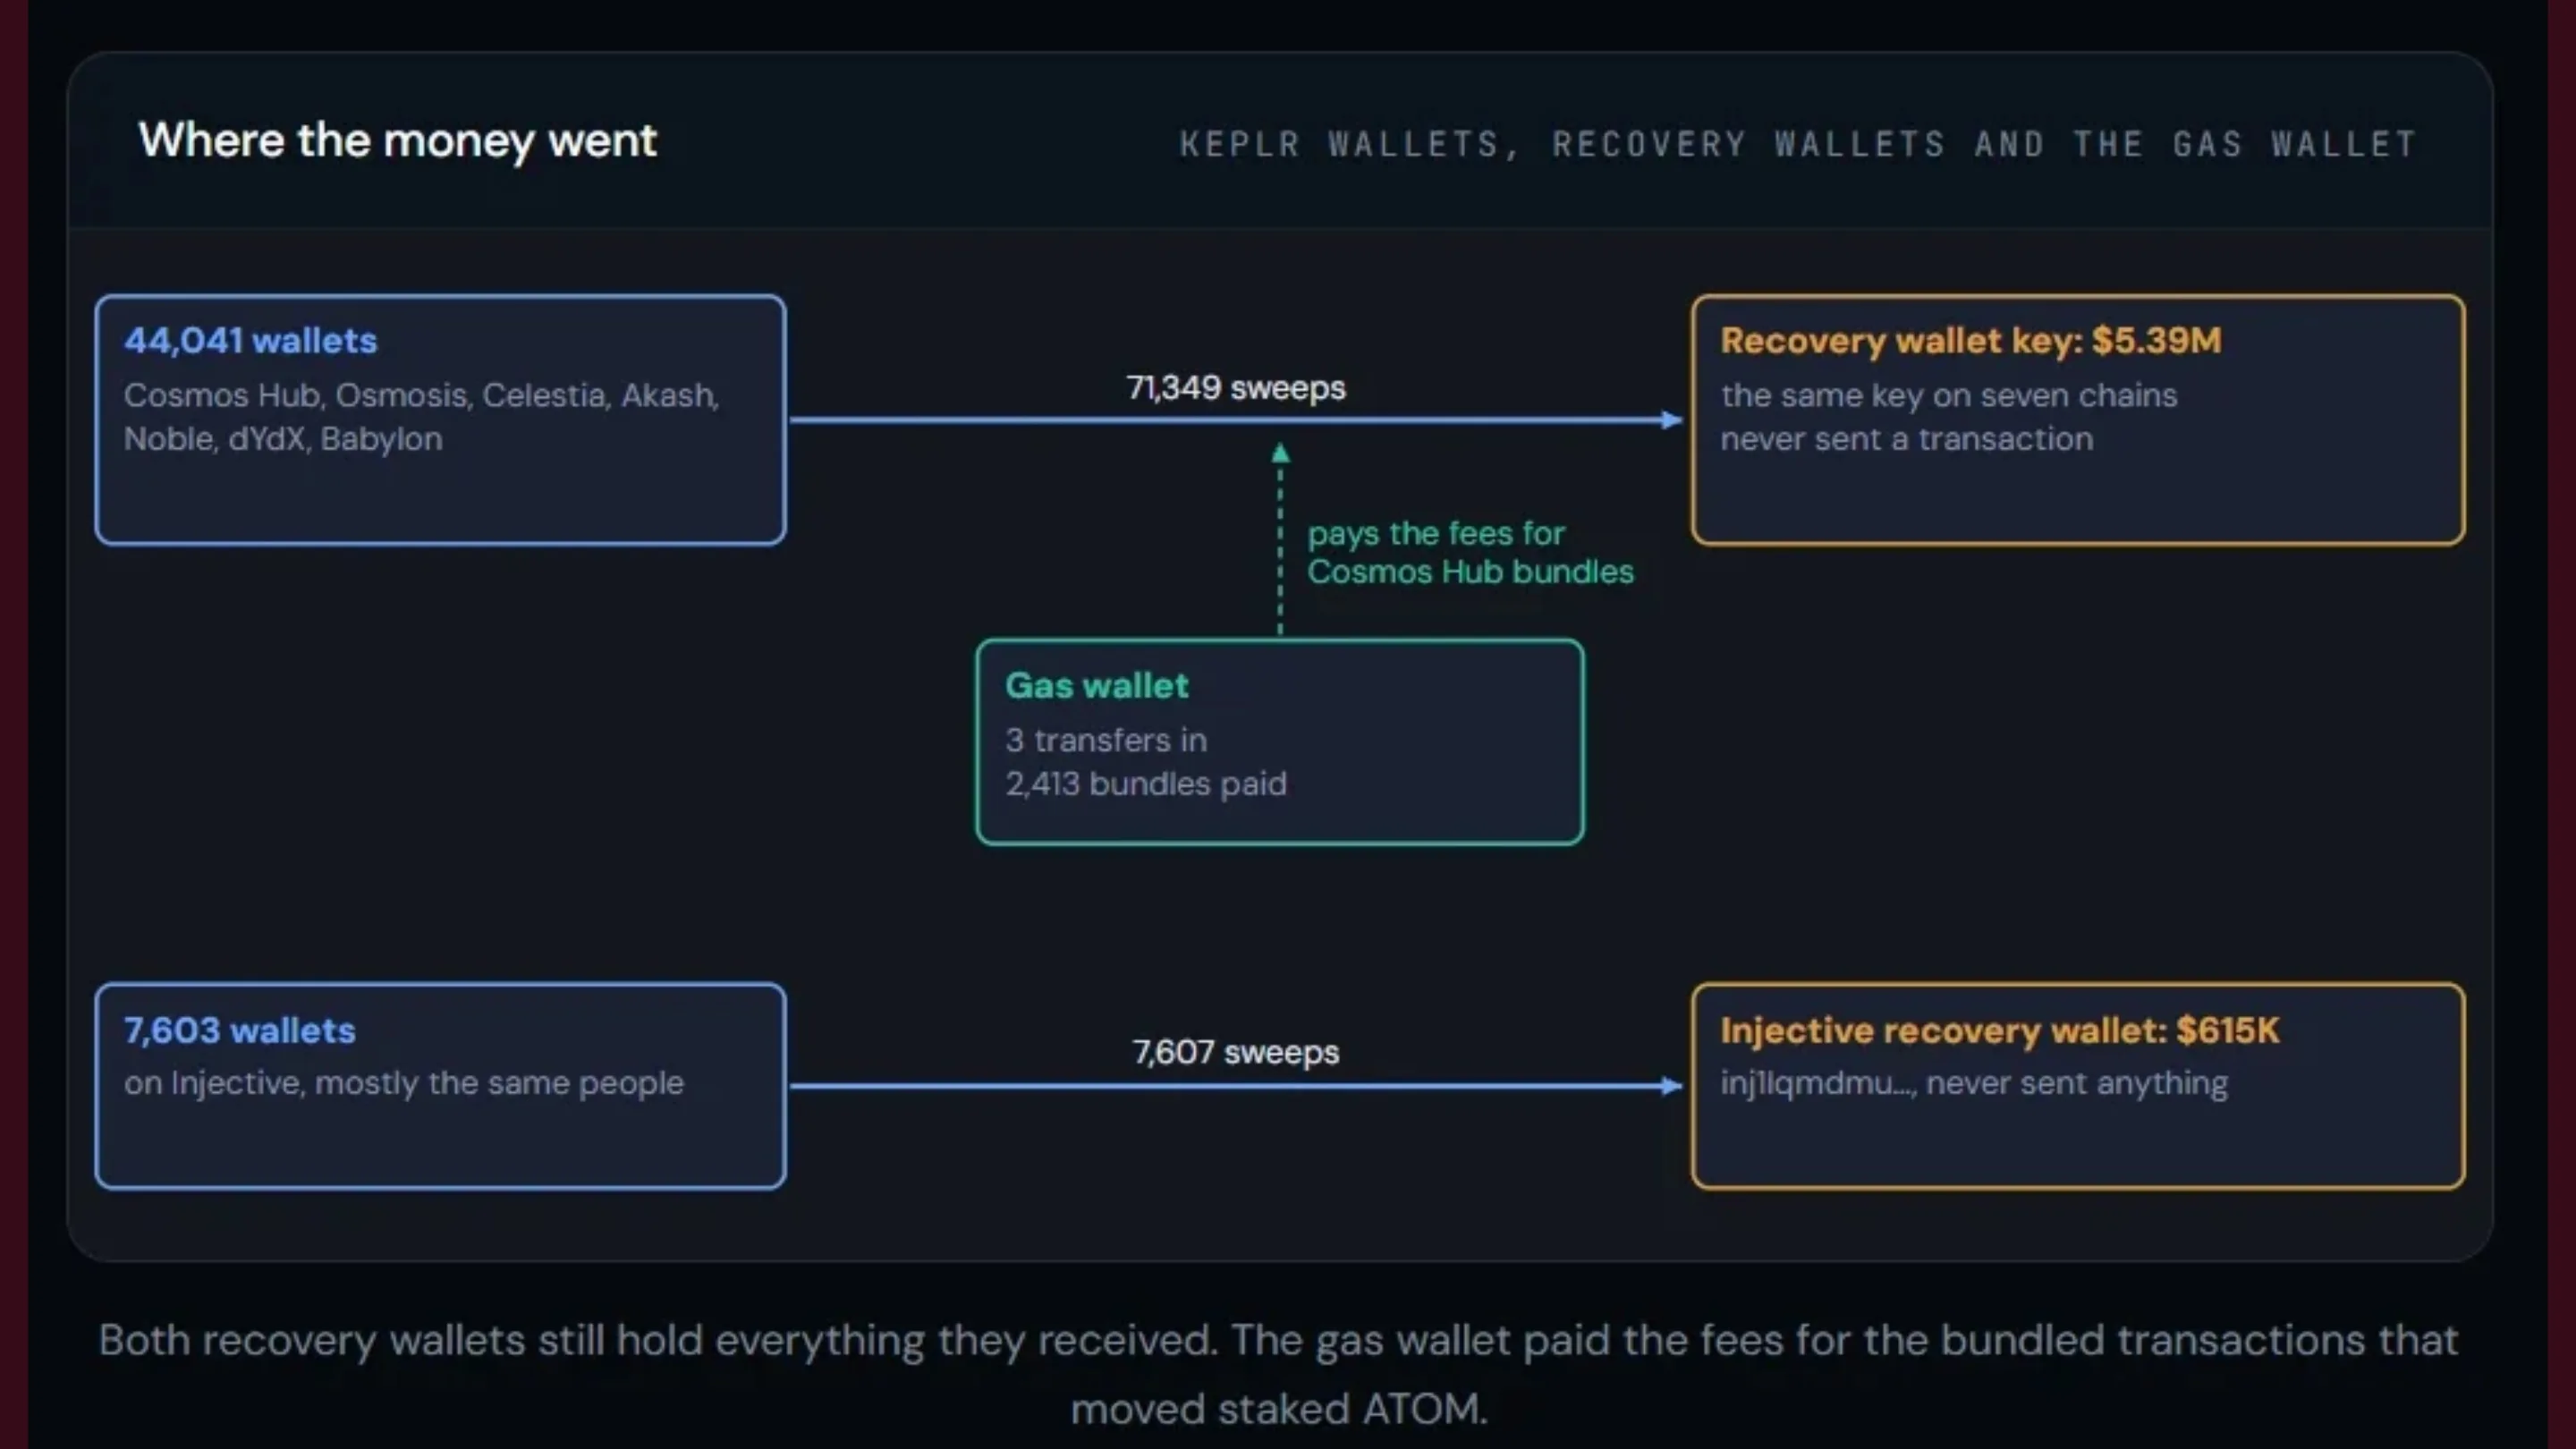
As primeiras análises da empresa de inteligência blockchain Bitquery identificaram movimentações envolvendo pelo menos 44 mil carteiras e aproximadamente US$ 6 milhões (cerca de R$ 33 mi) em criptomoedas. Entretanto, existe uma distinção importante: parte dos valores inicialmente interpretados como resultado de um roubo foi posteriormente associada à operação de recuperação preventiva conduzida pela Web3Auth. A empresa divulgou endereços oficiais de recuperação que concentravam aproximadamente US$ 5,6 milhões (cerca de R$ 27,8 mi) em ativos, segundo levantamento publicado pelo The Block em 8 de novembro.
O episódio reacende uma discussão importante sobre segurança no ecossistema Web3: até que ponto é seguro confiar a geração e o gerenciamento de chaves criptográficas a serviços de autenticação terceirizados? Neste artigo, vamos explicar o que aconteceu com a carteira digital Keplr, quais usuários precisam agir imediatamente e por que carteiras tradicionais com frases de recuperação e dispositivos físicos continuam sendo alternativas relevantes para quem prioriza a autocustódia.
Como ocorreu a brecha de segurança na Web3Auth e na carteira Keplr
A origem do problema está na infraestrutura da Web3Auth, empresa que fornece tecnologia de autenticação e gerenciamento de carteiras incorporadas a aplicativos. Sua solução permite que usuários acessem carteiras de criptomoedas utilizando contas convencionais, como Google e Apple ID, sem precisar necessariamente lidar com uma sequência tradicional de 12 ou 24 palavras.
Na integração utilizada pela Keplr, essa tecnologia permitia criar e acessar carteiras por meio do chamado social login. O usuário realizava a autenticação com uma conta pessoal, enquanto os mecanismos da Web3Auth cuidavam das operações criptográficas necessárias para disponibilizar o acesso aos ativos.
O problema surgiu quando uma vulnerabilidade na infraestrutura do provedor comprometeu chaves privadas associadas a determinadas carteiras incorporadas. Com acesso às informações necessárias para assinar transações, terceiros conseguiram movimentar criptomoedas sem autorização dos proprietários.
É importante esclarecer que não há evidências de que a vulnerabilidade tenha sido causada diretamente por uma falha no código da Keplr ou por comprometimento dos sistemas de autenticação do Google e da Apple. O incidente foi atribuído à infraestrutura da Web3Auth, utilizada como componente externo pela carteira.
Após identificar o problema, a Web3Auth suspendeu temporariamente seu serviço de carteiras incorporadas. A Keplr também interrompeu os acessos por Google e Apple enquanto investigava as movimentações suspeitas e trabalhava com o fornecedor na contenção do incidente.
Até o momento, as empresas não divulgaram um relatório técnico completo explicando a causa raiz da exposição. Portanto, não é possível afirmar com segurança se a origem esteve em uma falha de controle de acesso, exposição de material criptográfico ou outro componente interno da infraestrutura.
A corrida contra o invasor e a operação de resgate whitehat
Um dos aspectos mais incomuns do incidente foi a resposta adotada pela Web3Auth. Em vez de apenas interromper o serviço e orientar os usuários a protegerem suas contas, a empresa iniciou uma operação de recuperação whitehat, movimentando fundos de carteiras consideradas vulneráveis antes que fossem alcançadas pelos invasores.
A estratégia utilizou o mesmo caminho técnico explorado pelo atacante original. Na prática, a equipe de resposta transferiu ativos de contas ainda não atingidas para endereços de recuperação controlados e divulgados como oficiais pela Web3Auth.
A operação gerou uma situação confusa para os usuários. Algumas carteiras começaram a apresentar saldos reduzidos ou completamente zerados, mesmo quando os fundos não haviam sido necessariamente roubados por criminosos. As transações de proteção podiam ser visualmente semelhantes às movimentações realizadas durante o ataque.
O levantamento da Bitquery identificou pelo menos 44.041 carteiras em sete redes do ecossistema Cosmos, além de movimentações adicionais na Injective. A análise inicial apontou aproximadamente US$ 6,01 milhões em ativos transferidos.
Entretanto, esse número não representa necessariamente o prejuízo financeiro definitivo. Endereços inicialmente identificados como destinos de movimentações suspeitas foram posteriormente reconhecidos pela Web3Auth como endereços legítimos de recuperação. A empresa informou que os ativos protegidos estavam sob custódia segura e que trabalhava com a Keplr para estabelecer um procedimento de devolução aos proprietários.
O The Block informou que 12 endereços divulgados para recuperação concentravam aproximadamente US$ 5,6 milhões em criptomoedas na ocasião de seu levantamento.
Isso não significa que todos os fundos tenham sido recuperados ou que nenhum usuário tenha sofrido perdas. A própria investigação identificou indícios de movimentações atribuídas ao invasor original. A quantidade efetivamente roubada, o total recuperável e o procedimento definitivo de restituição ainda precisam ser esclarecidos.
Outro detalhe técnico importante envolve os ativos em staking. Parte dos fundos estava submetida a períodos de desbloqueio, o que dificultaria uma transferência convencional imediata. A análise da Bitquery identificou movimentações envolvendo aproximadamente 1,96 milhão de ATOM em posições de staking, com utilização de mecanismos de liquidez para viabilizar a transferência dos ativos.
Quem foi realmente afetado e quem está seguro na carteira Keplr
A distinção mais importante para os usuários é o método utilizado na criação da carteira.
Segundo os comunicados da Keplr, o incidente atingiu contas criadas por meio de login social com Google ou Apple, cuja infraestrutura de autenticação e gerenciamento de chaves dependia da Web3Auth.
O cofundador da Keplr, Josh Lee, estimou inicialmente que aproximadamente 20% das contas criadas por esses métodos poderiam estar envolvidas na exposição. Esse percentual não deve ser confundido com a proporção de usuários que efetivamente perderam criptomoedas.
Por outro lado, a empresa informou que os seguintes métodos não foram afetados pelo incidente:
- Carteiras com frases de recuperação: contas criadas e controladas por meio de frases mnemônicas de 12 ou 24 palavras.
- Hardware wallets: carteiras que utilizam dispositivos físicos para armazenar e proteger as chaves privadas.
A situação da MetaMask também foi abordada pela Web3Auth. Em seu comunicado inicial, a empresa informou não ter encontrado evidências de impacto sobre usuários dessa carteira. Isso não significa que qualquer serviço que utilize autenticação social esteja automaticamente protegido, mas indica que não havia comprometimento identificado nesse produto durante a avaliação inicial.
Portanto, o problema não deve ser interpretado como uma vulnerabilidade generalizada de todas as carteiras de criptomoedas. O elemento determinante foi a dependência de uma infraestrutura específica utilizada por determinadas contas da Keplr.
O que os usuários afetados pela carteira Keplr devem fazer imediatamente
Quem criou uma carteira utilizando Google ou Apple precisa tratar a conta como potencialmente comprometida, mesmo que ainda apresente saldo e não existam transações desconhecidas no histórico.
A ausência de movimentações suspeitas não comprova que a chave privada esteja protegida. Se o material criptográfico foi exposto, um invasor pode ter condições de realizar transferências posteriormente.
As orientações emergenciais são:
1. Não deposite novos fundos na conta vulnerável. Evite receber criptomoedas ou utilizar o endereço comprometido para novas operações. A exposição da chave pode permitir que qualquer valor recebido seja movimentado por terceiros.
2. Não tente recriar ou importar a mesma carteira em outro aplicativo. Reutilizar a chave comprometida em outro cliente não elimina o risco. O problema está no segredo criptográfico, não apenas no aplicativo utilizado para visualizar os ativos.
3. Transfira os saldos líquidos restantes para uma carteira segura. Se ainda houver ativos disponíveis, utilize uma carteira independente, criada com uma nova frase de recuperação de 12 ou 24 palavras, ou uma hardware wallet. Faça isso seguindo exclusivamente as instruções oficiais de segurança da Keplr.
4. Verifique o histórico de transações. Consulte as movimentações registradas na blockchain e identifique transferências que não foram autorizadas. Lembre-se de que movimentações para os endereços oficiais de recuperação podem fazer parte da operação whitehat.
5. Acompanhe os comunicados oficiais. Consulte exclusivamente os canais verificados da Keplr e da Web3Auth para obter informações sobre identificação das contas afetadas, recuperação de ativos e procedimentos de restituição.
6. Desconfie de mensagens oferecendo recuperação de fundos. Criminosos podem aproveitar a situação para enviar mensagens privadas, criar páginas falsas e oferecer serviços de recuperação. Nunca forneça frases de recuperação, chaves privadas ou códigos de autenticação a terceiros.
Um cuidado adicional é não presumir que uma carteira com saldo zerado tenha sido necessariamente drenada por criminosos. Antes de qualquer conclusão, é importante verificar o endereço de destino e confrontar a movimentação com os comunicados oficiais sobre a recuperação preventiva.
Conveniência versus autocustódia: lições de segurança para o ecossistema Web3
O incidente envolvendo a Web3Auth demonstra que a facilidade de acesso às carteiras digitais pode introduzir riscos que nem sempre são evidentes para os usuários. O social login reduz a complexidade inicial de utilização de aplicações Web3, mas também cria uma dependência de componentes externos responsáveis por operações fundamentais de segurança.
A tecnologia de carteiras incorporadas pode utilizar mecanismos como Multi-Party Computation (MPC), ou computação multipartidária, para dividir operações criptográficas entre diferentes componentes. Em vez de manter uma chave privada convencional em um único local, determinados sistemas distribuem partes do material criptográfico e realizam operações de assinatura de maneira coordenada.
Esse modelo pode oferecer vantagens importantes, mas não elimina automaticamente os riscos. A segurança depende da implementação, da proteção das partes da chave, dos controles de acesso, da infraestrutura operacional e da resistência dos mecanismos de autenticação contra comprometimentos.
O caso da Web3Auth evidencia justamente esse problema: mesmo quando a tecnologia utiliza mecanismos sofisticados de gerenciamento de chaves, uma vulnerabilidade na infraestrutura pode comprometer a segurança das carteiras que dependem dela.
Por que carteiras com frases de recuperação continuam relevantes
Nas carteiras tradicionais, o usuário recebe uma frase mnemônica de 12 ou 24 palavras, conhecida como seed phrase. Essa sequência permite recuperar as chaves privadas e controlar os ativos associados à carteira.
A principal vantagem desse modelo é a possibilidade de manter a recuperação independente de um serviço de autenticação social. O usuário não precisa depender exclusivamente da disponibilidade ou da segurança de uma empresa terceirizada para recuperar o acesso aos fundos.
Entretanto, essa independência também transfere responsabilidades. Quem perde a frase de recuperação pode perder permanentemente o acesso aos ativos. Da mesma forma, se alguém obtiver uma cópia dessa sequência, poderá assumir o controle da carteira.
As hardware wallets acrescentam outra camada de proteção. Esses dispositivos mantêm as operações de assinatura em um ambiente físico separado, reduzindo a exposição das chaves privadas a computadores potencialmente comprometidos.
Isso não significa que sejam invulneráveis. Ataques de phishing, aprovações maliciosas de contratos inteligentes e exposição da frase de recuperação continuam representando riscos. A proteção depende também do comportamento do usuário.
O princípio da autocustódia continua essencial
A expressão “not your keys, not your coins” continua sendo uma das ideias fundamentais da segurança no mercado de criptomoedas. Ela representa a importância de controlar diretamente as chaves privadas associadas aos próprios ativos.
O episódio da Keplr não significa que toda solução de autenticação social seja insegura ou que carteiras incorporadas devam ser abandonadas. Entretanto, demonstra que a conveniência não pode substituir uma avaliação criteriosa dos riscos envolvidos na terceirização de componentes criptográficos.
Para usuários que mantêm quantias relevantes em criptomoedas, a utilização de carteiras com recuperação independente e dispositivos físicos representa uma estratégia mais adequada de proteção. Também é recomendável manter backups offline, protegidos contra acesso não autorizado e danos físicos.
A segurança no ecossistema Web3 depende de mais do que uma senha forte ou uma conta Google protegida. O controle sobre as chaves criptográficas, a arquitetura utilizada pelo provedor e a capacidade de recuperação independente são elementos decisivos.
O caso da Web3Auth deixa uma lição importante: facilitar o acesso às criptomoedas não deveria significar abrir mão da capacidade de controlar e proteger os próprios ativos.