A Operação Endgame ganhou uma nova etapa em novembro de 2026, com uma ofensiva internacional contra três importantes ameaças utilizadas por grupos de cibercriminosos: Gootloader, CastleRAT e StealC. Coordenada por autoridades de diferentes países, a ação atingiu infraestruturas responsáveis pela distribuição de malwares, pelo controle remoto de computadores infectados e pelo roubo de credenciais utilizadas em ataques posteriores.
O balanço divulgado em 12 de novembro pela Europol, pelo Departamento Federal de Polícia Criminal da Alemanha (BKA) e por outras autoridades revela a dimensão da operação: 235 servidores e 257 domínios foram atingidos, enquanto aproximadamente 6,4 milhões de registros de credenciais roubadas, associados a mais de 40 mil vítimas, foram identificados e apreendidos. A ofensiva também resultou na limpeza de 681 sites comprometidos.
Um dos aspectos mais preocupantes envolve o uso de sites WordPress invadidos para manipular resultados de mecanismos de busca. Com essa técnica, criminosos conseguiam atrair pessoas que procuravam documentos legítimos na internet e direcioná-las para páginas maliciosas. A operação representa um golpe importante contra essa infraestrutura, mas não significa que computadores anteriormente infectados estejam automaticamente protegidos.
O balanço da nova fase da Operação Endgame
As ações internacionais ocorreram entre 9 e 11 de novembro de 2026, envolvendo autoridades da Alemanha, Países Baixos, Dinamarca, Reino Unido, Estados Unidos e Canadá, além de outros países participantes da cooperação internacional. A Europol e a Eurojust contribuíram com inteligência, coordenação operacional e apoio à cooperação judicial.
A investigação teve participação central do BKA alemão, da polícia holandesa e do Departamento de Justiça dos Estados Unidos (DOJ), com apoio de equipes especializadas em crimes cibernéticos e empresas privadas de segurança.
Os principais números divulgados são:
- 235 servidores atingidos pelas medidas internacionais.
- 257 domínios utilizados pela infraestrutura criminosa desativados ou apreendidos.
- 6,4 milhões de registros de credenciais roubadas identificados.
- Mais de 40 mil vítimas associadas aos dados recuperados.
- 681 sites comprometidos identificados e higienizados.
O detalhamento apresentado pela Europol atribui 14 servidores e 218 domínios ao Gootloader, 120 servidores e 39 domínios ao CastleRAT e outros 102 servidores ao StealC. Há uma pequena divergência aritmética no comunicado: a soma dos servidores discriminados por malware chega a 236, enquanto o total geral anunciado é 235. Por isso, o balanço consolidado deve ser tratado como o número oficial informado pela agência, sem presumir a razão da diferença.
A operação não anunciou prisões relacionadas a essa fase específica. As investigações continuam, especialmente para identificar os responsáveis pela administração das estruturas criminosas e os envolvidos na comercialização dos acessos roubados.
A estratégia vai além de simplesmente desligar servidores. O objetivo é enfraquecer o modelo de cibercrime como serviço (Cybercrime-as-a-Service), no qual desenvolvedores e operadores disponibilizam ferramentas e acessos para outros criminosos executarem ataques.
Como funcionavam os malwares derrubados pela Operação Endgame
Os três malwares desempenhavam funções diferentes, mas complementares. Enquanto alguns facilitavam a entrada nos computadores, outros permitiam controlar os equipamentos ou extrair informações confidenciais.
Gootloader e o abuso de sites WordPress com técnicas de SEO
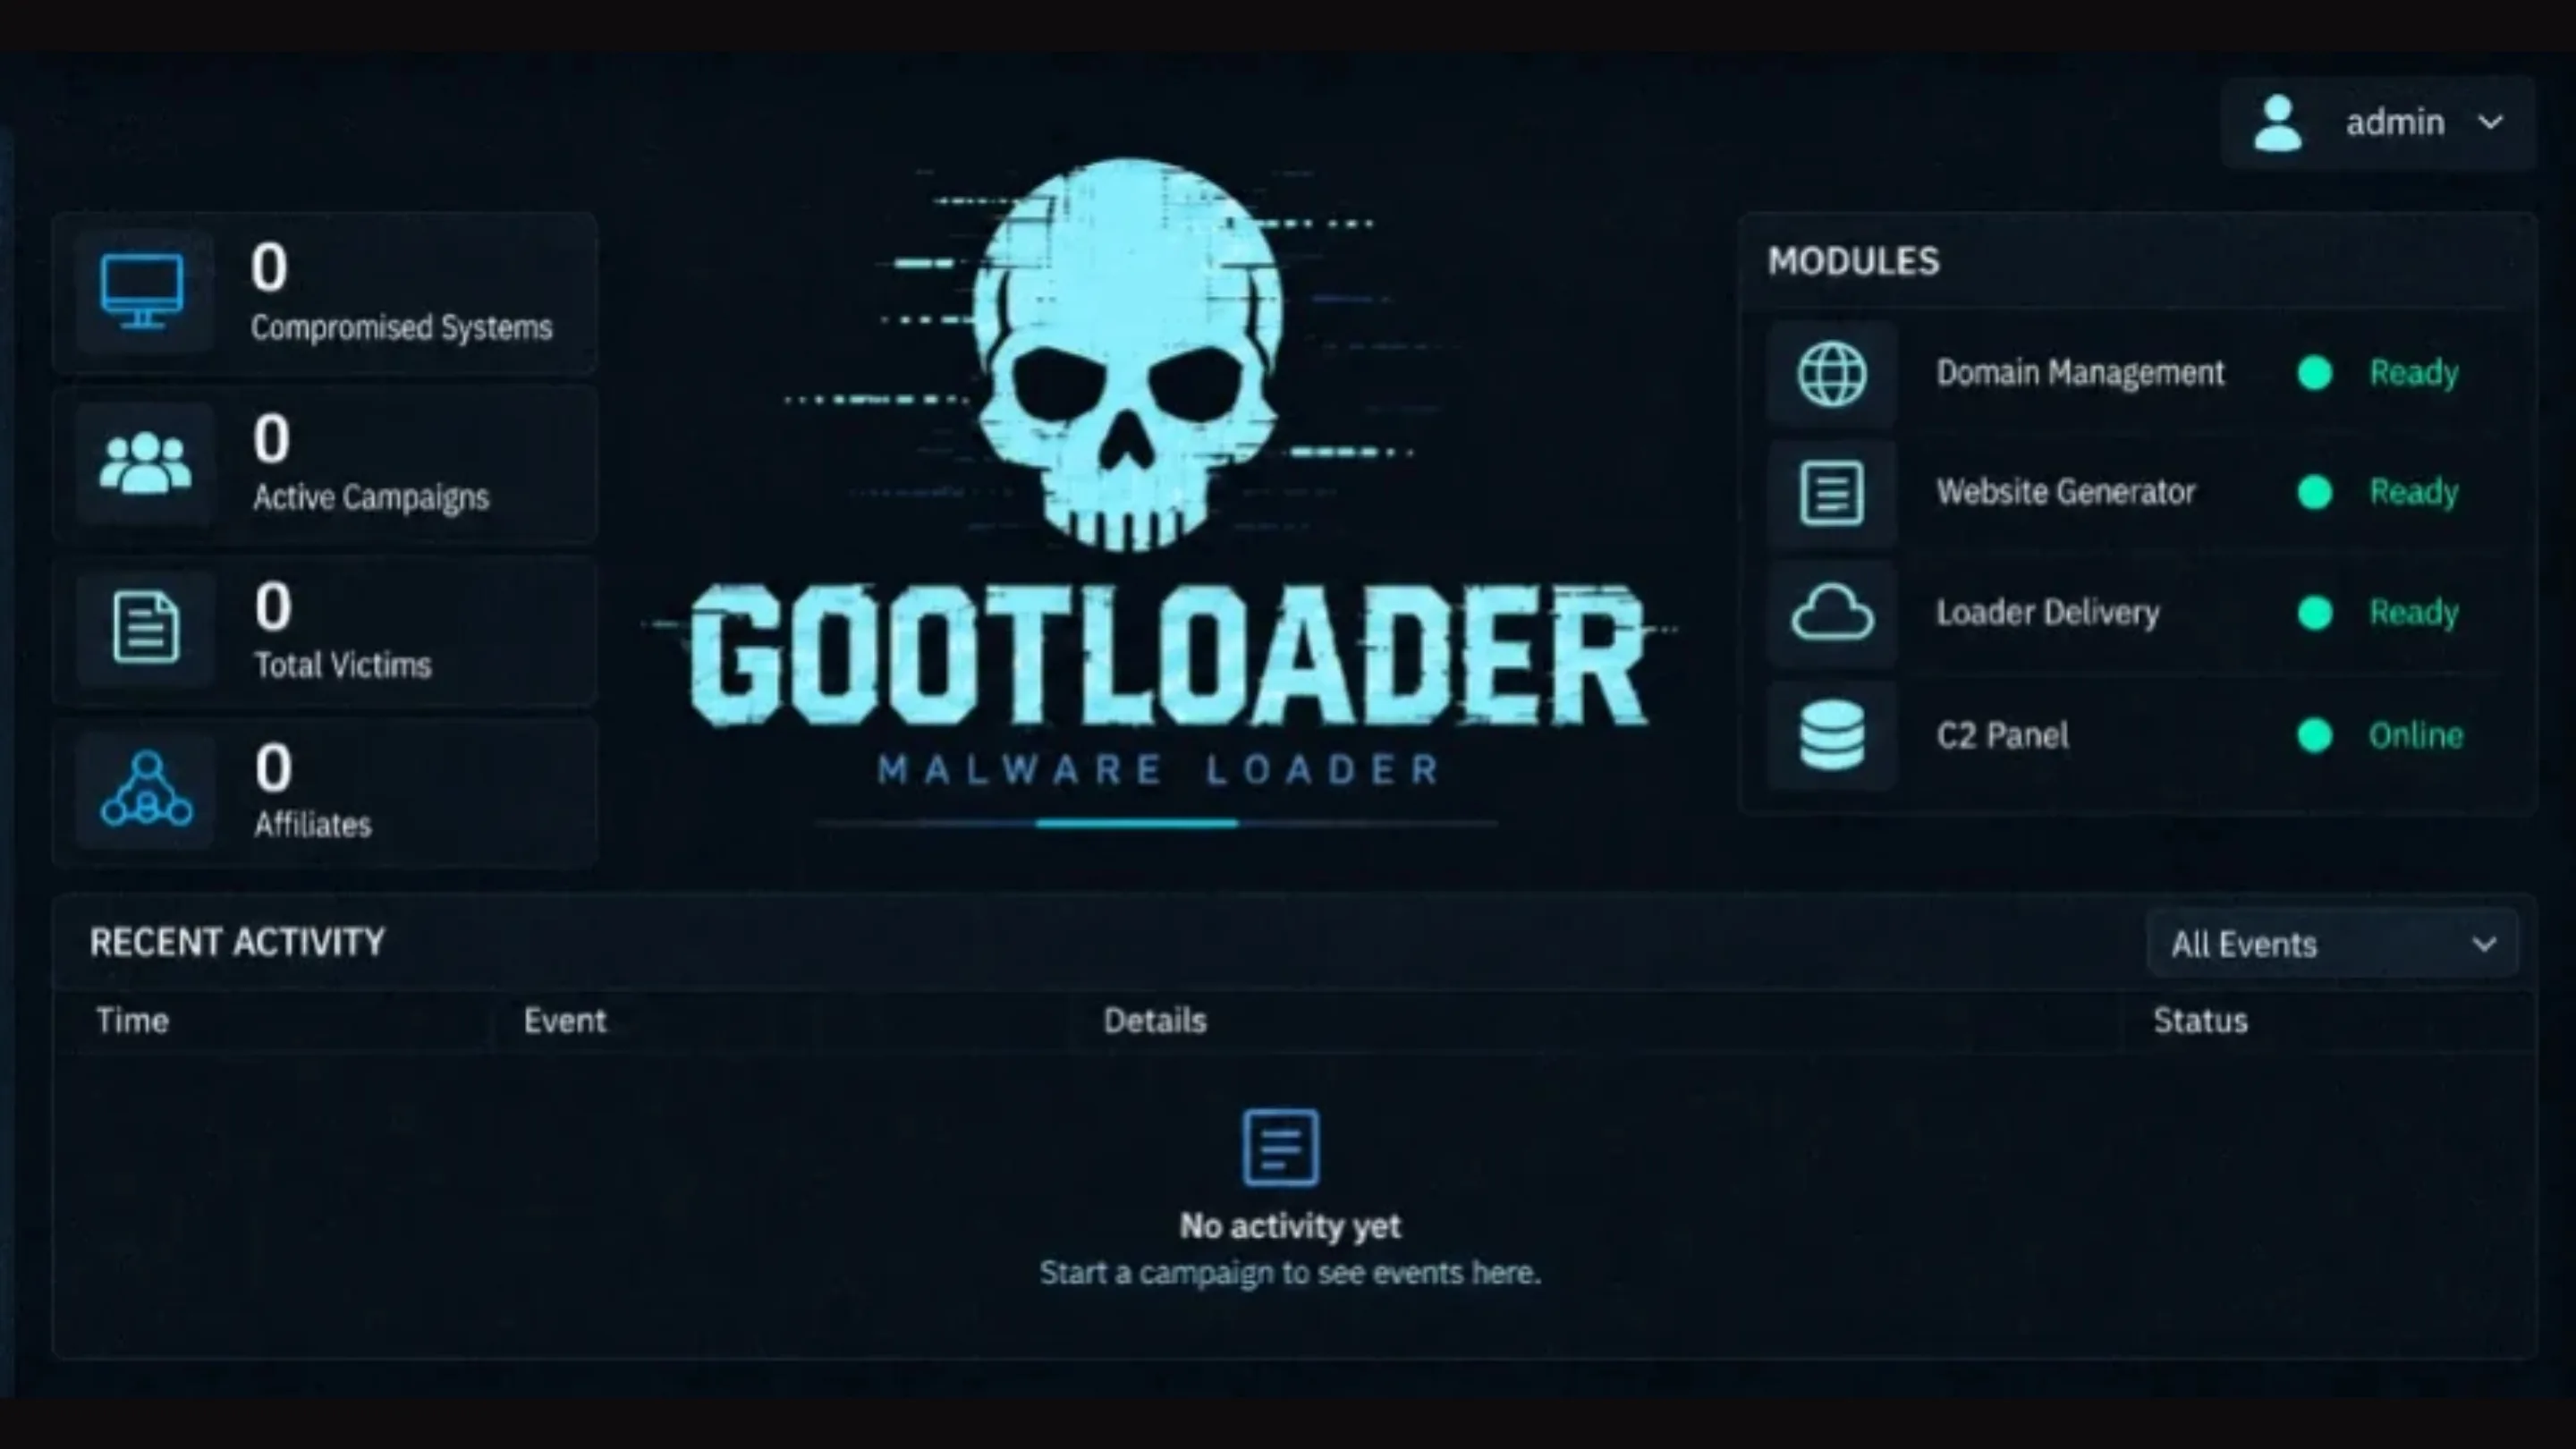
O Gootloader é um carregador de malware, também conhecido como loader ou dropper. Sua função é preparar o ambiente para a instalação de outras ameaças, incluindo ferramentas utilizadas por grupos de ransomware.
Uma das principais estratégias de distribuição era o SEO poisoning, técnica que manipula os resultados dos mecanismos de busca para posicionar páginas maliciosas entre os primeiros resultados.
Os criminosos invadiam sites legítimos, frequentemente construídos com WordPress, e inseriam conteúdos preparados para aparecer em pesquisas relacionadas a documentos jurídicos, contratos, modelos de acordos e outros arquivos profissionais.
Quando uma pessoa pesquisava esses materiais, poderia encontrar uma página aparentemente legítima. Ao acessar o resultado e baixar o documento oferecido, acabava executando um arquivo malicioso que iniciava a infecção.
O ataque explorava a confiança depositada em sites conhecidos e nos próprios mecanismos de busca. Depois da infecção, os operadores podiam instalar outras ferramentas, estabelecer persistência e comercializar o acesso aos computadores comprometidos.
Segundo o Departamento de Justiça dos Estados Unidos, o Gootloader infectou pelo menos 25 mil computadores em diferentes países desde 2018. A ferramenta também esteve associada a ataques de ransomware contra pelo menos 44 vítimas norte-americanas, provocando prejuízos estimados em US$ 28,8 milhões.
Na ofensiva internacional, 14 servidores e 218 domínios relacionados à infraestrutura do Gootloader foram atingidos, enquanto 681 sites infectados passaram por procedimentos de limpeza.
CastleRAT e StealC: acesso remoto e roubo massivo de senhas
O CastleRAT é um cavalo de Troia de acesso remoto, conhecido pela capacidade de permitir que criminosos controlem computadores comprometidos à distância.
Esse tipo de ameaça pode oferecer acesso a arquivos, informações do sistema e recursos da máquina infectada. Diferentemente de ferramentas legítimas de administração remota, o CastleRAT opera sem autorização da vítima e utiliza mecanismos destinados a dificultar sua identificação.
A infraestrutura associada ao malware perdeu 120 servidores e 39 domínios durante a operação. Segundo as autoridades, os ataques envolvendo a ferramenta contribuíram para o comprometimento de ambientes corporativos, interrupções de sistemas e incidentes de ransomware.
Já o StealC é um infostealer, malware especializado em extrair informações confidenciais dos computadores infectados. Entre os dados procurados estão senhas armazenadas, credenciais de acesso, identidades digitais e informações que podem ser utilizadas em fraudes.
O material roubado é enviado à infraestrutura controlada pelos criminosos e pode ser comercializado em mercados clandestinos. Com essas informações, outros grupos conseguem acessar contas, invadir redes empresariais e preparar novos ataques.
A derrubada de 102 servidores do StealC representa a continuidade de uma ofensiva iniciada em junho de 2026. Após a primeira intervenção, os operadores reconstruíram parte da infraestrutura e voltaram a disponibilizar o serviço.
Outro movimento importante ocorreu no final de outubro, quando autoridades internacionais atingiram a estrutura de hospedagem criminosa Virtualine/Omegatech, associada ao fornecimento de serviços de hospedagem à prova de reclamações e intervenções. Essas ações dificultam a reconstrução das redes utilizadas pelos operadores de malware.
Como verificar se seus dados foram comprometidos e proteger seu site
A apreensão de milhões de credenciais não significa que todas as senhas roubadas deixaram de representar perigo. Mesmo com os servidores criminosos desativados, os operadores podem possuir cópias dos bancos de dados e continuar tentando utilizar informações obtidas anteriormente.
Além disso, derrubar a infraestrutura de distribuição de um malware não desinfecta automaticamente os computadores das vítimas. Se um dispositivo continuar comprometido, novas senhas digitadas nele também poderão ser capturadas.
Por isso, a recomendação é verificar possíveis exposições, proteger as contas e investigar qualquer suspeita de infecção antes de simplesmente trocar todas as senhas.
Ferramentas oficiais para checar e-mails vazados
A polícia dos Países Baixos disponibilizou o serviço Check your hack, que permite consultar se um endereço de e-mail aparece entre os dados recuperados em operações policiais.
O funcionamento é simples: o usuário informa seu endereço no portal oficial e, caso exista uma correspondência, recebe uma mensagem da polícia com orientações. Se não houver correspondência, nenhuma mensagem será enviada.
Outro projeto importante é o No More Leaks, iniciativa que permite compartilhar informações sobre credenciais comprometidas com organizações e parceiros de segurança. A polícia também trabalha com plataformas como:
- Have I Been Pwned (HIBP): permite verificar se um endereço de e-mail aparece em bases de vazamentos conhecidos.
- Shadowserver Foundation: trabalha na identificação de sistemas comprometidos e no envio de notificações para ajudar na remediação.
- DIVD (Dutch Institute for Vulnerability Disclosure): participa da identificação e comunicação de riscos às vítimas.
- No More Leaks: contribui para alertar organizações sobre credenciais comprometidas.
- CheckjeHack: serviço policial holandês para consulta de dados recuperados.
Alerta contra phishing
A polícia dos Países Baixos nunca envia e-mails com links solicitando que as vítimas acessem páginas para verificar seus dados. Criminosos já estão explorando a repercussão do serviço Check your hack para distribuir mensagens fraudulentas.
Se receber uma mensagem dizendo que sua conta foi encontrada na operação e apresentando um botão de verificação, não clique. Digite manualmente o endereço oficial da polícia no navegador: politie.nl.
Também é importante compreender que um resultado negativo não garante segurança absoluta. Ele significa apenas que o endereço não apareceu nas bases consultadas, mas não exclui a possibilidade de outros vazamentos.
Se houver uma correspondência positiva, siga as orientações de segurança, investigue possíveis infecções e troque as senhas comprometidas utilizando um dispositivo confiável.
Checklist de segurança para administradores WordPress
A operação também serve como alerta para administradores de sites WordPress. Afinal, uma instalação vulnerável pode ser transformada em ferramenta de distribuição de malware sem que o proprietário perceba.
O comprometimento pode acontecer por meio de plugins desatualizados, temas abandonados, senhas fracas, contas administrativas esquecidas ou vulnerabilidades no próprio núcleo da plataforma.
As seguintes medidas ajudam a reduzir os riscos:
- Utilize senhas exclusivas com pelo menos 12 caracteres: evite reutilizar credenciais entre o WordPress, hospedagem, banco de dados e serviços externos. Prefira senhas longas e aleatórias armazenadas em um gerenciador confiável.
- Ative a autenticação multifator (MFA): proteja principalmente as contas de administradores e editores com privilégios elevados.
- Revise as contas cadastradas: remova usuários desconhecidos, contas antigas e acessos que não precisam mais existir.
- Atualize o WordPress: mantenha o núcleo da plataforma, temas e plugins em versões corrigidas e suportadas.
- Remova componentes abandonados: plugins e temas sem manutenção representam riscos desnecessários.
- Inspecione arquivos suspeitos: verifique alterações inesperadas em arquivos PHP, arquivos de configuração, tarefas agendadas e diretórios de upload.
- Restrinja o acesso ao /wp-admin: quando possível, limite o acesso por endereço IP, VPN ou outras regras no firewall.
- Mantenha backups externos: preserve cópias recentes e testadas, armazenadas fora do ambiente principal de hospedagem.
- Monitore os registros de acesso: procure tentativas repetidas de login, criação inesperada de administradores e alterações suspeitas nos arquivos.
Um cuidado adicional merece destaque: não basta atualizar os plugins quando existe suspeita de invasão. O administrador precisa investigar a instalação, identificar arquivos adulterados, remover mecanismos de persistência e verificar se as credenciais administrativas foram expostas.
Caso exista comprometimento confirmado, o procedimento mais seguro envolve preservar evidências, isolar o ambiente afetado quando necessário, restaurar arquivos confiáveis e revisar também as credenciais da hospedagem, do banco de dados e do painel de controle.
O impacto contínuo no combate ao cibercrime
A nova etapa da Operação Endgame demonstra que o combate ao ransomware depende também da interrupção das estruturas que facilitam os ataques. Derrubar servidores, domínios, serviços de hospedagem criminosa e plataformas de comercialização de credenciais aumenta os custos operacionais das quadrilhas e dificulta a reconstrução de suas redes.
Entretanto, operações desse tipo não eliminam automaticamente os dados já roubados nem garantem que os computadores infectados estejam limpos. Como demonstra a reconstrução da infraestrutura do StealC após a intervenção de junho, os criminosos podem tentar restabelecer seus serviços utilizando novos servidores e domínios.
Para os usuários comuns, o momento é oportuno para verificar possíveis vazamentos, revisar senhas e ativar a autenticação multifator. Para administradores, especialmente aqueles responsáveis por instalações WordPress, a prioridade deve ser identificar vulnerabilidades, eliminar acessos desnecessários e manter a infraestrutura atualizada.
Os 6,4 milhões de registros apreendidos representam uma vitória importante, mas a proteção dos dados depende também das medidas adotadas por cada usuário e organização.