O phishing com inteligência artificial está transformando radicalmente a maneira como os cibercriminosos enganam usuários e comprometem empresas. Mensagens com erros de português, traduções malfeitas e solicitações genéricas estão dando lugar a e-mails cuidadosamente elaborados, com linguagem profissional, contexto empresarial e informações personalizadas. O resultado é uma ameaça muito mais difícil de identificar pelos métodos tradicionais de segurança.
A mudança vai além da qualidade dos textos. Com a IA generativa, criminosos conseguem produzir milhares de mensagens diferentes, adaptar abordagens ao perfil de cada vítima e imitar comunicações corporativas legítimas sem depender de grandes equipes. Essa capacidade coloca em xeque filtros de e-mail que utilizam padrões conhecidos, assinaturas de ataques e características recorrentes para identificar ameaças.
Diante desse cenário, a segurança corporativa enfrenta uma transformação importante: não basta identificar se um e-mail parece suspeito, é necessário compreender o que ele pretende fazer. A análise baseada em intenção, combinada com autenticação, inteligência contextual e respostas automatizadas, surge como uma evolução necessária para enfrentar ataques que já provocam prejuízos bilionários.
O fim dos sinais clássicos: como a IA generativa transforma o phishing
Durante décadas, uma das recomendações mais comuns para reconhecer mensagens fraudulentas era observar erros gramaticais, saudações genéricas e construções estranhas. Embora esses indícios ainda possam revelar tentativas de fraude, sua ausência deixou de ser um sinal confiável de legitimidade.
Os grandes modelos de linguagem (LLMs) permitem que criminosos produzam mensagens com a mesma fluência encontrada em comunicações profissionais. Além de corrigir a gramática, essas ferramentas conseguem adaptar o vocabulário, o nível de formalidade e a estrutura de um e-mail ao contexto de determinada organização.
Isso reduz uma das principais dificuldades enfrentadas por campanhas de engenharia social: produzir conteúdo convincente em grande escala.
Anteriormente, campanhas de phishing frequentemente reutilizavam modelos praticamente idênticos, modificando apenas o nome do destinatário ou o endereço de uma página falsa. Agora, sistemas generativos conseguem variar frases, argumentos e solicitações sem alterar o objetivo criminoso.
Essa transformação não significa que todos os ataques utilizem inteligência artificial ou que os filtros convencionais tenham perdido completamente sua utilidade. Entretanto, a qualidade textual deixou de ser um diferencial confiável entre mensagens legítimas e fraudulentas.
Texto fluente, contexto e personificação impecável
Imagine que um funcionário do departamento financeiro receba uma mensagem aparentemente enviada pelo diretor da empresa. O texto utiliza termos internos, menciona um projeto em andamento e solicita a atualização dos dados bancários de um fornecedor.
O e-mail não contém erros gramaticais, apresenta uma justificativa plausível e reproduz o estilo de comunicação normalmente utilizado pela organização.
Em outro departamento, um analista de recursos humanos recebe uma solicitação semelhante, mas adaptada às suas responsabilidades. Em vez de dados bancários, a mensagem pede acesso a documentos de colaboradores.
Esses são exemplos hipotéticos de como o phishing hiperpersonalizado pode funcionar.
A IA generativa facilita a criação de mensagens direcionadas a diferentes funções corporativas, considerando informações disponíveis publicamente, como cargos, nomes de executivos, comunicados empresariais e publicações profissionais.
Quando criminosos conseguem acessar conversas anteriores ou contas comprometidas, a personalização pode se tornar ainda mais convincente.
O principal risco está na combinação entre engenharia social, informações contextuais e linguagem natural. Uma mensagem pode parecer perfeitamente legítima e, ainda assim, fazer parte de uma tentativa de fraude.
Além disso, a geração automatizada permite que um mesmo criminoso produza dezenas de versões de uma campanha, reduzindo a repetição de textos que tradicionalmente ajudava a identificar ataques coordenados.
O impacto financeiro segundo o FBI
Os dados do Internet Crime Complaint Center (IC3), unidade do FBI responsável por receber denúncias de crimes praticados pela internet, demonstram a dimensão financeira desse problema.
No relatório anual referente a 2024, o FBI registrou aproximadamente US$ 16,6 bilhões em perdas reportadas por crimes cibernéticos, um crescimento de cerca de 33% em comparação com o ano anterior.
Desse total, os golpes de Business Email Compromise (BEC), conhecidos como comprometimento de e-mail comercial, responderam por aproximadamente US$ 2,77 bilhões em prejuízos reportados.
Indicadores do FBI IC3, ano-base 2024
US$ 16,6 bi
Perdas reportadas por crimes na internet
US$ 2,77 bi
Perdas reportadas relacionadas a BEC
Esses números não representam exclusivamente ataques realizados com inteligência artificial. O FBI não atribui automaticamente as perdas de BEC ao uso de modelos generativos. Entretanto, eles demonstram a dimensão de um mercado criminoso no qual ferramentas de IA podem ampliar a capacidade de atuação dos golpistas.
O BEC é particularmente perigoso porque nem sempre depende de arquivos maliciosos ou links fraudulentos. Muitas vezes, o ataque consiste apenas em convencer alguém a realizar uma transferência financeira, alterar dados de pagamento ou divulgar informações confidenciais.
Nesse contexto, um e-mail tecnicamente inofensivo pode representar uma ameaça financeira extremamente grave.
Por que a análise comportamental tradicional deixou de funcionar
Os filtros tradicionais de segurança de e-mail utilizam diferentes mecanismos para identificar mensagens perigosas. Entre eles estão a reputação do remetente, a análise de URLs, a identificação de anexos maliciosos e a comparação com campanhas conhecidas.
Essas tecnologias continuam importantes, especialmente contra malware, infraestrutura criminosa identificada e ataques amplamente distribuídos.
O problema surge quando o conteúdo de cada mensagem é diferente e não apresenta indicadores técnicos claramente maliciosos.
Considere uma empresa com 30 funcionários distribuídos entre os departamentos financeiro, jurídico, comercial e administrativo. Um criminoso pode utilizar IA para criar 30 mensagens diferentes, destinadas a 30 pessoas, cada uma com uma justificativa compatível com a função do destinatário.
Para o financeiro, a solicitação envolve uma fatura. Para o jurídico, um contrato urgente. Para o comercial, uma proposta de cliente. Para a administração, uma atualização de cadastro.
Embora todas as mensagens tenham o mesmo objetivo criminoso, seus textos podem apresentar pouca semelhança entre si.
Sistemas que dependem fortemente da identificação de modelos repetidos podem ter dificuldades para relacionar essas mensagens à mesma campanha.
Outro desafio envolve a infraestrutura utilizada. Golpes de BEC podem partir de contas legítimas comprometidas, serviços conhecidos de e-mail ou domínios visualmente semelhantes aos de empresas confiáveis.
Nesses casos, a reputação técnica do remetente pode não ser suficiente para revelar o ataque.
É importante distinguir dois conceitos. A análise comportamental moderna não se limita à repetição de textos. Ela também pode identificar anomalias de login, padrões incomuns de comunicação, mudanças no comportamento de usuários e atividades suspeitas em contas corporativas.
Portanto, o avanço da IA não torna toda detecção comportamental obsoleta. Ele enfraquece principalmente as abordagens que dependem de características superficiais, assinaturas estáticas e padrões previsíveis.
A evolução necessária é integrar esses sinais a uma compreensão mais profunda do contexto e do propósito das mensagens.
Phishing com inteligência artificial exige uma nova abordagem de defesa
A principal mudança na segurança de e-mail está na pergunta que os sistemas precisam responder.
Em vez de analisar apenas “esta mensagem parece estranha?”, as ferramentas modernas devem investigar “qual ação esta mensagem está tentando provocar e quais riscos estão associados a ela?”.
Essa abordagem é conhecida como detecção baseada em intenção.
Um e-mail solicitando a alteração de uma conta bancária, por exemplo, pode apresentar gramática impecável, remetente aparentemente confiável e nenhum anexo suspeito.
Ainda assim, a combinação entre solicitação financeira, urgência e mudança de procedimento pode indicar uma tentativa de fraude.
A análise de intenção procura identificar elementos como pedidos de transferência, compartilhamento de credenciais, alteração de dados bancários, envio de documentos confidenciais e tentativas de contornar processos internos.
O sistema também precisa considerar o contexto. Uma solicitação financeira pode ser legítima quando corresponde a um procedimento habitual, mas suspeita quando envolve um fornecedor desconhecido, uma mudança repentina de conta ou uma ordem para ignorar etapas de aprovação.
A diferença é que o conteúdo passa a ser avaliado pelo seu significado e pelas consequências potenciais, não apenas pela presença de palavras suspeitas.
Essa estratégia também tem limitações. Modelos de IA podem interpretar incorretamente mensagens legítimas, gerar falsos positivos ou deixar passar ataques cuidadosamente disfarçados. Por isso, a análise de intenção deve complementar, e não substituir, os controles técnicos existentes.
A arquitetura de detecção em três camadas
Uma possibilidade para implementar a detecção de phishing com inteligência artificial em ambientes corporativos é utilizar uma arquitetura de processamento em três níveis.
Essa divisão permite equilibrar velocidade, custo computacional e profundidade da investigação, sem exigir que todas as mensagens sejam submetidas aos modelos mais complexos.
Exemplo de arquitetura de detecção por intenção
1. Triagem rápida
Modelos leves ou do tipo flash classificam mensagens, identificam pedidos sensíveis e selecionam casos suspeitos.
2. Análise contextual
Modelos com raciocínio expandido examinam identidade, histórico de comunicação, intenção e inconsistências.
3. Investigação profunda
Casos de maior risco recebem correlação com telemetria, políticas de segurança e investigação automatizada ou humana.
Arquitetura ilustrativa. Não representa um padrão obrigatório nem uma implementação específica de fornecedor.
Na primeira camada, modelos rápidos realizam a triagem inicial. Eles identificam mensagens com solicitações financeiras, pedidos de autenticação, urgência incomum ou outros elementos associados à engenharia social.
A segunda camada utiliza modelos capazes de realizar análises mais elaboradas, relacionando o conteúdo ao histórico de comunicação, à identidade do remetente e às atividades esperadas do destinatário.
A terceira camada é reservada para situações de maior risco. Nela, sistemas de investigação podem correlacionar informações de múltiplas fontes, consultar registros de segurança e verificar possíveis comprometimentos de contas.
Essa arquitetura reduz a necessidade de executar análises profundas em todos os e-mails recebidos, o que poderia aumentar custos e atrasar a entrega de mensagens legítimas.
Entretanto, o uso de modelos generativos na defesa também exige cuidados com privacidade, proteção de dados e ataques de injeção de prompts. O conteúdo de um e-mail deve ser tratado como informação não confiável, sem autorização para modificar as instruções do próprio sistema de segurança.
Investigação automatizada em velocidade de máquina
Identificar uma mensagem fraudulenta é apenas parte do desafio. A outra consiste em impedir que o ataque continue depois que o primeiro e-mail chega à organização.
Em ambientes corporativos, uma campanha pode atingir diversos funcionários antes que uma equipe de segurança consiga investigar manualmente cada ocorrência.
Por isso, a integração entre segurança de e-mail, SIEM, SOAR, proteção de identidade e sistemas de resposta a incidentes torna-se cada vez mais importante.
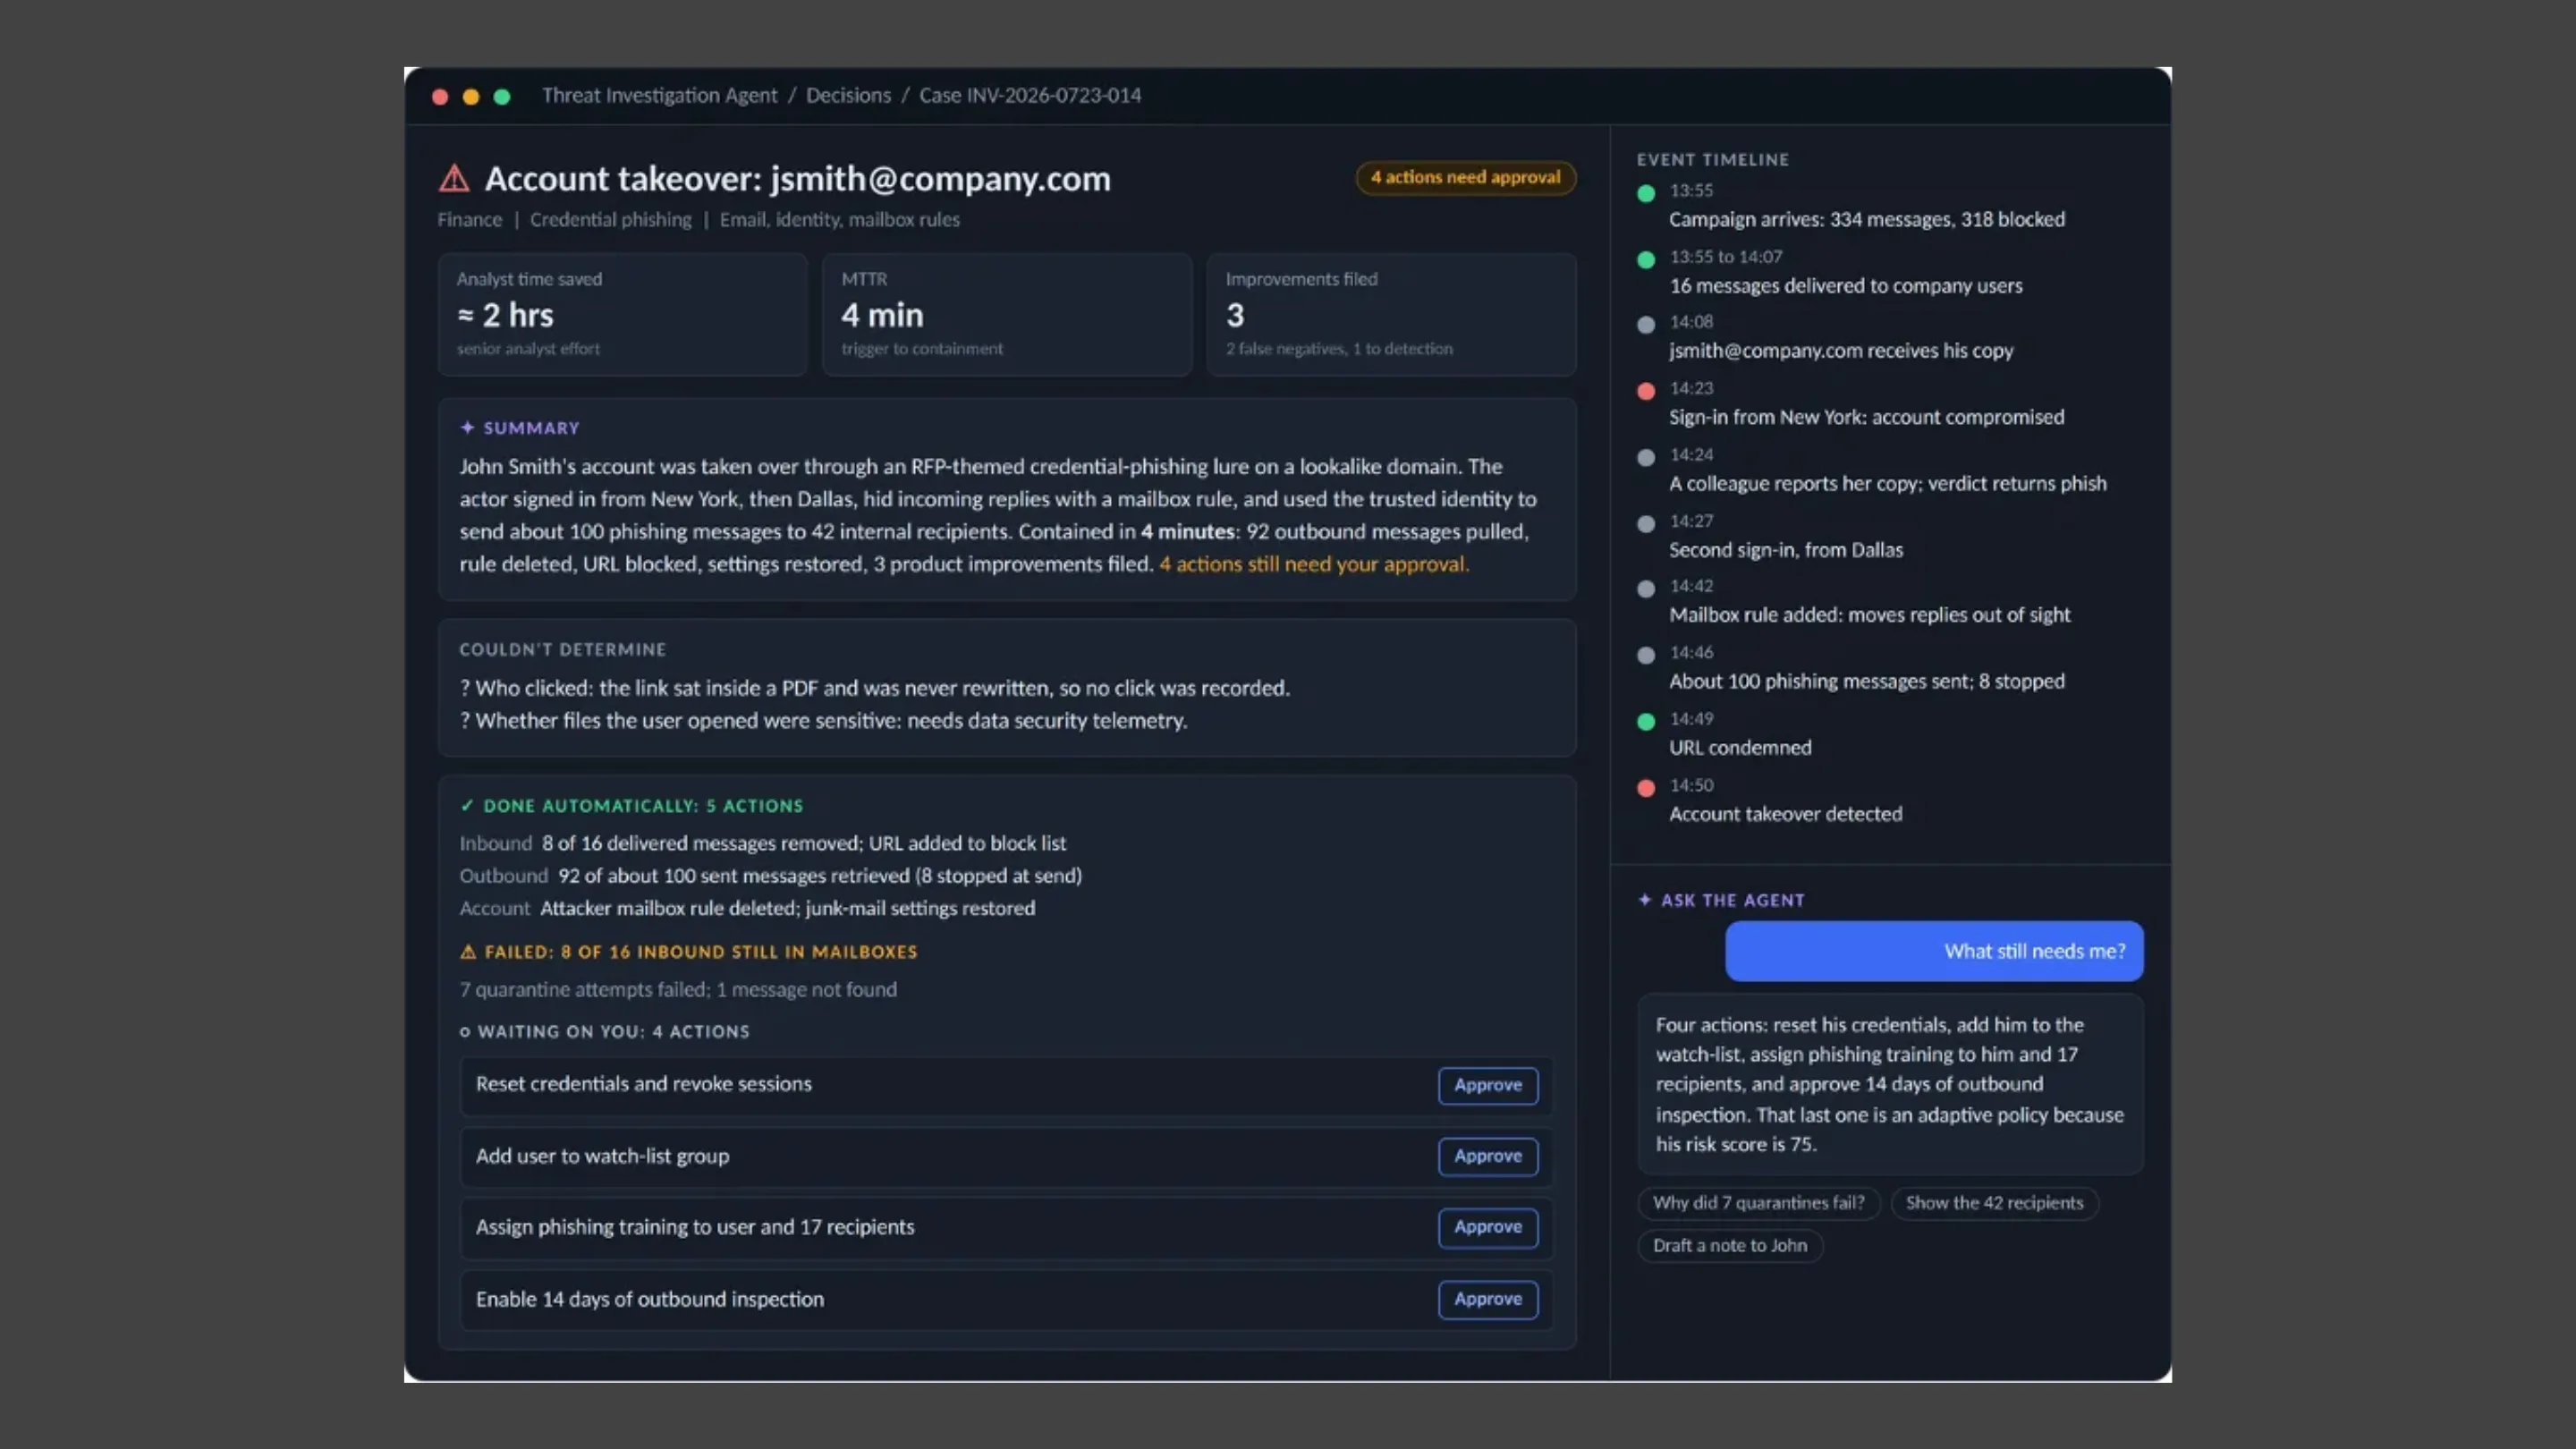
Quando uma mensagem apresenta indícios consistentes de fraude, uma plataforma automatizada pode localizar comunicações relacionadas, colocar mensagens em quarentena e iniciar verificações sobre o remetente.
Se houver sinais de comprometimento de conta, o processo pode incluir a revogação de sessões, a análise de autenticações suspeitas e a inspeção de regras de caixa de entrada.
Essas regras merecem atenção especial porque criminosos que obtêm acesso a contas corporativas frequentemente tentam ocultar mensagens, encaminhar correspondências ou monitorar conversas financeiras.
Em ambientes como Microsoft 365 e Google Workspace, a investigação também deve considerar permissões concedidas a aplicativos, encaminhamentos externos e alterações administrativas incomuns.
A automação pode reduzir o tempo entre a detecção e a contenção para poucos minutos, dependendo da integração e da configuração do ambiente. Contudo, ações com impacto elevado, como bloqueios abrangentes ou exclusão de mensagens, devem seguir políticas de aprovação e possuir mecanismos de auditoria.
O objetivo é permitir que analistas humanos se concentrem nas decisões mais complexas, enquanto tarefas repetitivas são executadas com rapidez e consistência.
Como proteger empresas contra phishing com inteligência artificial
A defesa contra campanhas modernas de engenharia social exige uma estratégia em camadas. Nenhuma ferramenta isolada consegue impedir todos os ataques, especialmente quando as mensagens utilizam contas legítimas comprometidas.
O primeiro componente envolve a autenticação de e-mail, com configurações adequadas de SPF, DKIM e DMARC. Esses mecanismos ajudam a reduzir a falsificação de domínios e permitem estabelecer políticas para mensagens que falham nas verificações de autenticação.
Entretanto, eles não impedem ataques enviados por contas verdadeiras que foram invadidas.
O segundo componente é a proteção de identidade. A adoção de autenticação multifator resistente a phishing, especialmente com chaves de acesso e padrões como FIDO2, reduz o risco de comprometimento por páginas falsas de login.
Também é importante monitorar autenticações incomuns, concessões de permissões e alterações nas configurações das contas.
O terceiro componente envolve processos internos. Solicitações de transferência financeira, mudanças de dados bancários e compartilhamento de informações sensíveis precisam de validação independente.
Uma ligação para um número previamente cadastrado, por exemplo, pode impedir que uma mensagem aparentemente enviada por um executivo resulte em fraude financeira. A confirmação não deve depender de telefones ou contatos fornecidos na própria mensagem suspeita.
O quarto componente é a conscientização dos funcionários. Treinamentos precisam abandonar a ideia de que todo phishing apresenta erros de português ou aparência amadora.
As simulações devem incluir mensagens bem escritas, solicitações plausíveis e cenários relacionados às atividades reais dos departamentos, sem transformar os exercícios em punições individuais.
Por fim, a empresa precisa de visibilidade centralizada e capacidade de resposta. Logs de autenticação, eventos de e-mail, alertas de endpoint e registros administrativos devem permitir que a equipe investigue rapidamente uma suspeita.
Para administradores de servidores Linux e ambientes próprios de correio eletrônico, controles de autenticação, filtragem antispam, análise de anexos, atualização de serviços e monitoramento de logs continuam essenciais. Ferramentas tradicionais, como o Rspamd, podem fazer parte dessa estrutura, complementadas por mecanismos contextuais e procedimentos de resposta.
A proteção eficaz depende da combinação entre tecnologia, processos verificáveis e decisões humanas.
O futuro da segurança digital corporativa
A inteligência artificial generativa não inventou o phishing, mas está modificando profundamente sua escala, qualidade e capacidade de personalização.
A produção de mensagens convincentes deixou de exigir domínio avançado de idiomas ou longas etapas de preparação. Com modelos generativos, criminosos podem adaptar abordagens, explorar informações públicas e criar campanhas variadas com muito menos esforço.
Isso não significa o desaparecimento dos filtros tradicionais. A análise de reputação, a autenticação de domínios, a detecção de malware e o monitoramento comportamental continuam indispensáveis.
A diferença é que esses recursos precisam trabalhar em conjunto com análises contextuais e mecanismos capazes de identificar a intenção de uma solicitação.
O futuro da segurança de e-mail também dependerá da capacidade de investigar incidentes rapidamente, preservar evidências e interromper atividades suspeitas antes que resultem em prejuízos.
Empresas que continuarem tratando a ausência de erros gramaticais como sinal de confiança estarão ignorando uma das mudanças mais importantes da engenharia social moderna.
O desafio agora não é apenas reconhecer mensagens falsas, mas compreender como uma comunicação aparentemente legítima pode induzir decisões perigosas.