A segurança da NEAR AI e do SGLang entrou em evidência após um ataque que explorou uma vulnerabilidade de execução remota de código (RCE) em um dos componentes responsáveis pelo processamento de modelos de inteligência artificial da empresa. O incidente, identificado em novembro de 2026, permitiu que um invasor executasse código em um servidor de inferência e alcançasse sistemas internos, expondo informações de aproximadamente 100 usuários e dados de 18 agentes de IA.
O caso chama atenção porque a infraestrutura comprometida utilizava Trusted Execution Environments (TEEs), ambientes de execução confiáveis projetados para proteger informações sensíveis durante o processamento. Mesmo com essa camada de proteção, uma falha no software executado dentro do ambiente criou uma oportunidade para contornar parte das garantias de confidencialidade.
O episódio também levanta questões importantes sobre a segurança de ferramentas de inteligência artificial de código aberto, o isolamento entre serviços e os limites das tecnologias de computação confidencial. A investigação divulgada pela NEAR AI permite compreender como ocorreu o acesso indevido, quais informações foram atingidas e quais medidas a empresa adotou para conter o incidente.
A falha RCE no SGLang e o impacto na NEAR AI
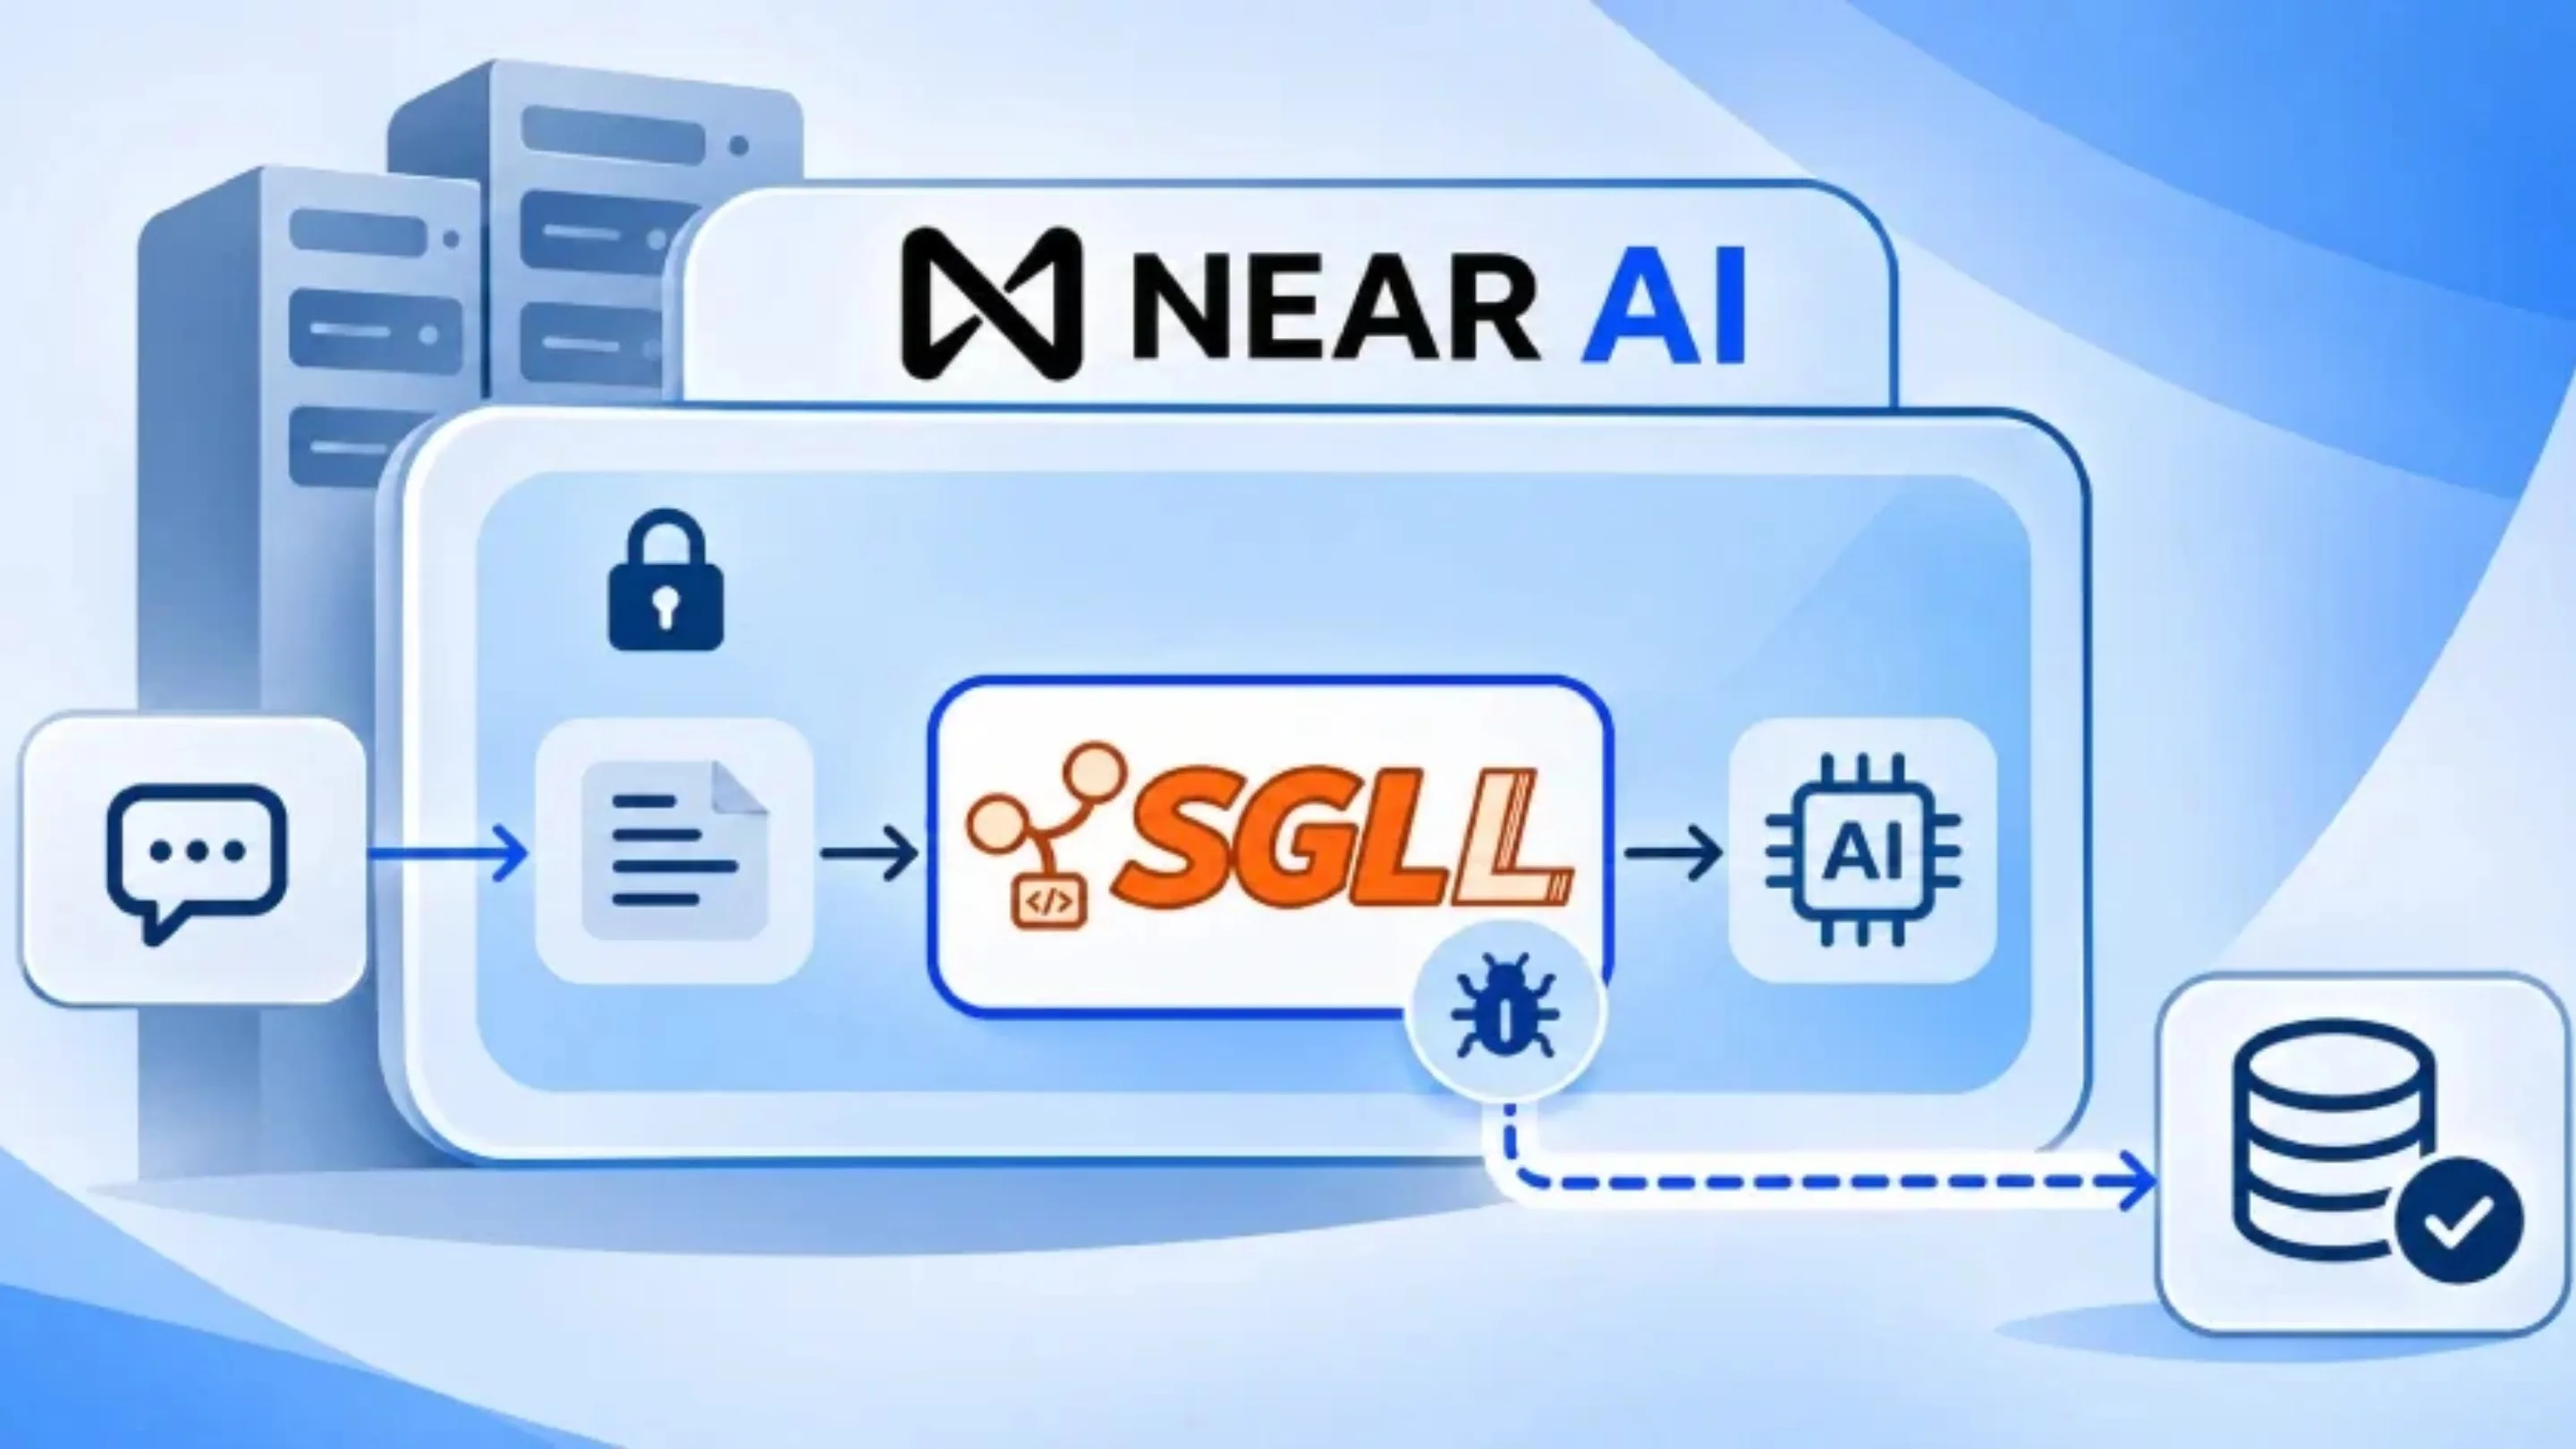
Em 8 de novembro de 2026, um invasor explorou uma vulnerabilidade de Remote Code Execution (RCE) no SGLang, mecanismo de inferência de código aberto utilizado pela NEAR AI para executar modelos de inteligência artificial em seus servidores.
Uma vulnerabilidade RCE permite que um agente não autorizado execute comandos ou código em um sistema remoto. Dependendo das permissões disponíveis e da arquitetura da infraestrutura, esse acesso pode abrir caminho para movimentação lateral, leitura de informações internas e comprometimento de outros serviços.
Segundo o relatório oficial publicado pela NEAR AI em 9 de novembro, a exploração concedeu ao invasor capacidade de execução de código em um servidor de inferência. A partir desse ponto, ele conseguiu alcançar outros componentes da infraestrutura interna da empresa.
O incidente demonstra um risco importante para plataformas que disponibilizam modelos de IA por meio de serviços em nuvem. O mecanismo de inferência não é apenas uma ferramenta responsável por receber solicitações e produzir respostas. Ele também representa uma superfície de ataque que precisa ser protegida contra vulnerabilidades, configurações inadequadas e dependências comprometidas.
A NEAR AI não divulgou publicamente o identificador CVE da vulnerabilidade explorada, a versão afetada do SGLang ou os detalhes técnicos do mecanismo de exploração. Portanto, não é correto associar automaticamente o incidente a outras vulnerabilidades conhecidas do projeto.
O mito da segurança absoluta em TEEs
Um dos aspectos mais relevantes do ataque envolve os Trusted Execution Environments (TEEs), conhecidos como ambientes de execução confiáveis.
Essa tecnologia utiliza recursos de segurança implementados em hardware para criar regiões isoladas de processamento. O objetivo é impedir que operadores da infraestrutura, hipervisores ou outros componentes do sistema tenham acesso direto aos dados protegidos durante a execução.
Na prática, os TEEs permitem que informações sensíveis sejam processadas em ambientes isolados, reduzindo a exposição de prompts, dados privados e resultados intermediários. Essa abordagem é especialmente importante para serviços de inteligência artificial que precisam lidar com informações confidenciais sem depender exclusivamente da confiança no provedor de nuvem.
Entretanto, existe uma limitação fundamental: o isolamento de hardware não corrige vulnerabilidades no software executado dentro do ambiente protegido.
Foi justamente essa distinção que apareceu no incidente da NEAR AI. O SGLang executado no servidor comprometido apresentava uma vulnerabilidade que permitiu ao invasor executar código dentro da infraestrutura de inferência.
Com o software comprometido, as garantias oferecidas pelo TEE não foram suficientes para impedir o acesso às solicitações que estavam sendo processadas naquele servidor. A própria empresa reconheceu que o invasor poderia ter observado requisições de usuários, inclusive aquelas executadas em modo confidencial.
Isso não significa que os TEEs sejam inúteis ou que tenham sido quebrados criptograficamente. O problema estava na aplicação executada dentro do ambiente protegido, e não necessariamente no mecanismo de isolamento do hardware.
A lição é importante: computação confidencial precisa proteger tanto o ambiente de execução quanto os programas, bibliotecas, dependências e serviços que operam dentro dele.
Dados exfiltrados e resposta da empresa
A investigação da NEAR AI identificou diferentes categorias de informações acessadas pelo invasor. O alcance do incidente foi além do servidor de inferência inicialmente comprometido, demonstrando como uma vulnerabilidade em um componente pode afetar outros serviços quando o isolamento entre sistemas não é suficiente.
Um dos alvos foi um sistema interno associado ao antigo Private Chat, serviço de conversas privadas que já havia sido descontinuado. Por meio desse sistema, o invasor conseguiu baixar informações cadastrais de aproximadamente 100 usuários.
Entre os dados identificados estão:
- Endereços de e-mail e nomes dos usuários.
- Informações sobre o plano contratado por algumas contas.
- Dados de saldo associados a determinadas contas.
A empresa ressaltou que, até o momento da investigação, não encontrou indícios de que as conversas armazenadas no Private Chat ou os arquivos enviados pelos usuários tenham sido acessados.
Outro ponto preocupante envolve 18 agentes de inteligência artificial hospedados em uma implantação legada do NEAR AI Agents. Diferentemente da infraestrutura protegida por computação confidencial, esses agentes não estavam executando dentro de ambientes TEE.
Nesse caso, os dados recuperados incluíam históricos de conversas, configurações e registros de atividade (logs). Essas informações podem revelar detalhes sobre o funcionamento dos agentes, suas interações e os dados utilizados durante determinadas tarefas.
Além disso, dois clientes do NEAR AI Cloud tiveram suas chaves de API expostas em arquivos de log. A empresa informou que ambas as credenciais foram revogadas.
Um detalhe merece atenção especial: em 8 de novembro, o invasor também poderia ter observado solicitações de usuários que estavam sendo processadas no servidor comprometido, inclusive requisições executadas em modo confidencial.
A NEAR AI não informou quantas solicitações podem ter sido observadas nem detalhou o conteúdo dessas requisições. Portanto, existe uma diferença importante entre os dados cuja extração foi confirmada e as informações que poderiam ter sido visualizadas durante o processamento.
Ações corretivas e recomendações aos usuários
Após identificar o acesso não autorizado, a NEAR AI iniciou uma resposta emergencial para interromper a exploração e reduzir os riscos de comprometimento adicional.
Entre as principais medidas anunciadas estão:
- Revogação de todas as sessões ativas e das credenciais administrativas.
- Substituição dos tokens utilizados pelos agentes de inteligência artificial.
- Retirada temporária do Private Chat do ar.
- Aplicação de uma correção para a vulnerabilidade do SGLang em todos os servidores de inferência.
- Rotação das demais credenciais utilizadas pela infraestrutura.
- Revogação das duas chaves de API expostas nos registros.
- Conclusão de uma investigação forense completa.
A empresa também informou que notificou diretamente os usuários cujas informações cadastrais ou agentes foram identificados como acessados. As notificações regulatórias necessárias também serão realizadas, conforme as obrigações aplicáveis.
O acesso ao NEAR AI Cloud foi restabelecido depois que a vulnerabilidade foi corrigida e as credenciais afetadas foram substituídas.
Outro ponto relevante é que a empresa comunicou a vulnerabilidade ao projeto SGLang. Entretanto, até a divulgação do relatório, não havia informações públicas suficientes para determinar a versão específica afetada ou confirmar a disponibilização de uma correção correspondente na distribuição oficial do projeto.
Para os usuários, a recomendação é ficar atentos a mensagens suspeitas que mencionem dados cadastrais, saldos ou informações de conta. A própria NEAR AI alertou sobre possíveis tentativas de phishing utilizando referências ao incidente.
Administradores que utilizam SGLang em suas próprias infraestruturas também devem revisar as versões instaladas, acompanhar os comunicados oficiais do projeto e aplicar as correções disponibilizadas pelos mantenedores. Além disso, é recomendável revisar permissões, credenciais e registros de acesso, especialmente quando servidores de inferência possuem comunicação com sistemas internos.
Segurança NEAR AI SGLang: conclusão e lições para o ecossistema de IA
O incidente envolvendo a NEAR AI mostra que a segurança de plataformas de inteligência artificial depende de muito mais do que criptografia e isolamento por hardware. Mesmo quando uma infraestrutura utiliza TEEs, uma vulnerabilidade em componentes fundamentais, como mecanismos de inferência, pode abrir caminhos para acessos não autorizados.
O caso também evidencia a importância de manter serviços legados sob controle. O acesso ao sistema associado ao antigo Private Chat e aos 18 agentes que não utilizavam computação confidencial demonstra que aplicações descontinuadas e implantações antigas podem continuar representando riscos quando permanecem conectadas à infraestrutura principal.
Outro aprendizado envolve o gerenciamento de credenciais. A exposição de duas chaves de API em registros de atividade reforça que informações sensíveis não devem ser armazenadas indiscriminadamente em logs. Sistemas de monitoramento precisam aplicar políticas de mascaramento, controle de acesso e detecção de segredos.
Para empresas que desenvolvem ou hospedam soluções de inteligência artificial, algumas medidas devem fazer parte da estratégia de defesa:
- Atualizar mecanismos de inferência: acompanhar vulnerabilidades e correções do SGLang e de outras ferramentas utilizadas na infraestrutura.
- Isolar serviços críticos: impedir que um servidor de inferência comprometido tenha acesso irrestrito a sistemas administrativos, bancos de dados e credenciais.
- Proteger informações em logs: evitar o armazenamento de tokens, chaves de API e dados pessoais sem necessidade.
- Auditar ambientes legados: remover serviços descontinuados e revisar agentes que não utilizam os mesmos mecanismos de proteção das aplicações atuais.
- Fortalecer a segurança dos TEEs: avaliar não apenas o hardware, mas também o código, as bibliotecas, as dependências e as configurações executadas dentro dos ambientes protegidos.
A transparência também precisa fazer parte desse processo. A decisão da NEAR AI de manter públicos os códigos, as dependências e as configurações de implantação de sua infraestrutura de inferência confidencial permite que pesquisadores e especialistas examinem os componentes utilizados.
Entretanto, código aberto não significa segurança automática. A possibilidade de auditoria precisa ser acompanhada de manutenção contínua, revisão independente e resposta rápida a vulnerabilidades.
O ataque à NEAR AI é um alerta para todo o setor: à medida que agentes autônomos e serviços de IA passam a processar informações cada vez mais sensíveis, a segurança precisa acompanhar todas as camadas da infraestrutura.
Para administradores e desenvolvedores, a prioridade deve ser manter mecanismos de inferência atualizados, limitar privilégios e revisar continuamente as dependências utilizadas. Afinal, proteger os dados de uma inteligência artificial exige proteger também o software responsável por processá-los.