A violação de dados na Maersk colocou novamente a gigante dinamarquesa do transporte marítimo no radar de incidentes internacionais de cibersegurança. Em 11 de novembro de 2026, a companhia confirmou que um invasor conseguiu acessar um sistema corporativo legado, herdado de uma aquisição anterior, e extrair informações armazenadas na plataforma. O incidente ocorre após o grupo criminoso WhiteArmor reivindicar a invasão e ameaçar divulgar aproximadamente 100 GB de dados caso não receba um pagamento de US$ 5 milhões (cerca de R$ 27,8 mi) em bitcoin.
As alegações dos criminosos incluem registros de motoristas, informações de funcionários, comprovantes de entrega, dados de dispositivos móveis e credenciais de acesso. Entre os pontos mais preocupantes estão milhares de senhas supostamente armazenadas em texto puro e dezenas de contas com privilégios de superadministrador. Entretanto, é importante distinguir as informações: a Maersk confirmou o acesso não autorizado e a extração de dados, mas ainda não confirmou publicamente a autoria atribuída ao WhiteArmor nem a autenticidade de todo o material anunciado pelos invasores.
O episódio chama a atenção porque envolve uma das empresas mais importantes da cadeia logística internacional. Com operações distribuídas por diversos países e participação fundamental no transporte de mercadorias, a Maersk depende de uma infraestrutura tecnológica complexa. Uma falha em um sistema aparentemente secundário pode representar riscos significativos quando envolve informações comerciais, operacionais e pessoais.
O ataque do ransomware WhiteArmor e a exigência de resgate
O grupo WhiteArmor tornou pública sua reivindicação contra a Maersk em 7 de novembro de 2026, utilizando sua infraestrutura de extorsão para pressionar a companhia. Segundo a publicação criminosa, os invasores teriam conseguido acessar uma plataforma relacionada às operações da antiga LF Logistics, empresa incorporada à estrutura da Maersk em 2022.
Os criminosos estabeleceram um prazo de 30 dias para que a companhia entrasse em contato e negociasse o pagamento de US$ 5 milhões em bitcoin. A ameaça segue um modelo conhecido de extorsão baseada em roubo de informações: em vez de depender necessariamente da criptografia dos sistemas, os invasores utilizam a possibilidade de publicação dos dados como instrumento de pressão.
A mensagem do WhiteArmor também apresenta uma comparação provocativa entre o valor exigido e o desempenho financeiro da Maersk. Os criminosos afirmam que os US$ 5 milhões equivaleriam a aproximadamente quatro horas do EBITDA da companhia.
Essa abordagem procura transmitir a ideia de que o pagamento seria financeiramente pequeno diante da capacidade econômica da vítima. Entretanto, trata-se de uma estratégia de intimidação, não de uma justificativa legítima para o pagamento de um resgate.
Também é importante observar que, até o momento, as informações públicas apontam principalmente para um caso de roubo de dados e extorsão. Não existe confirmação de que os invasores tenham criptografado servidores ou provocado uma paralisação operacional característica de ataques tradicionais de ransomware.
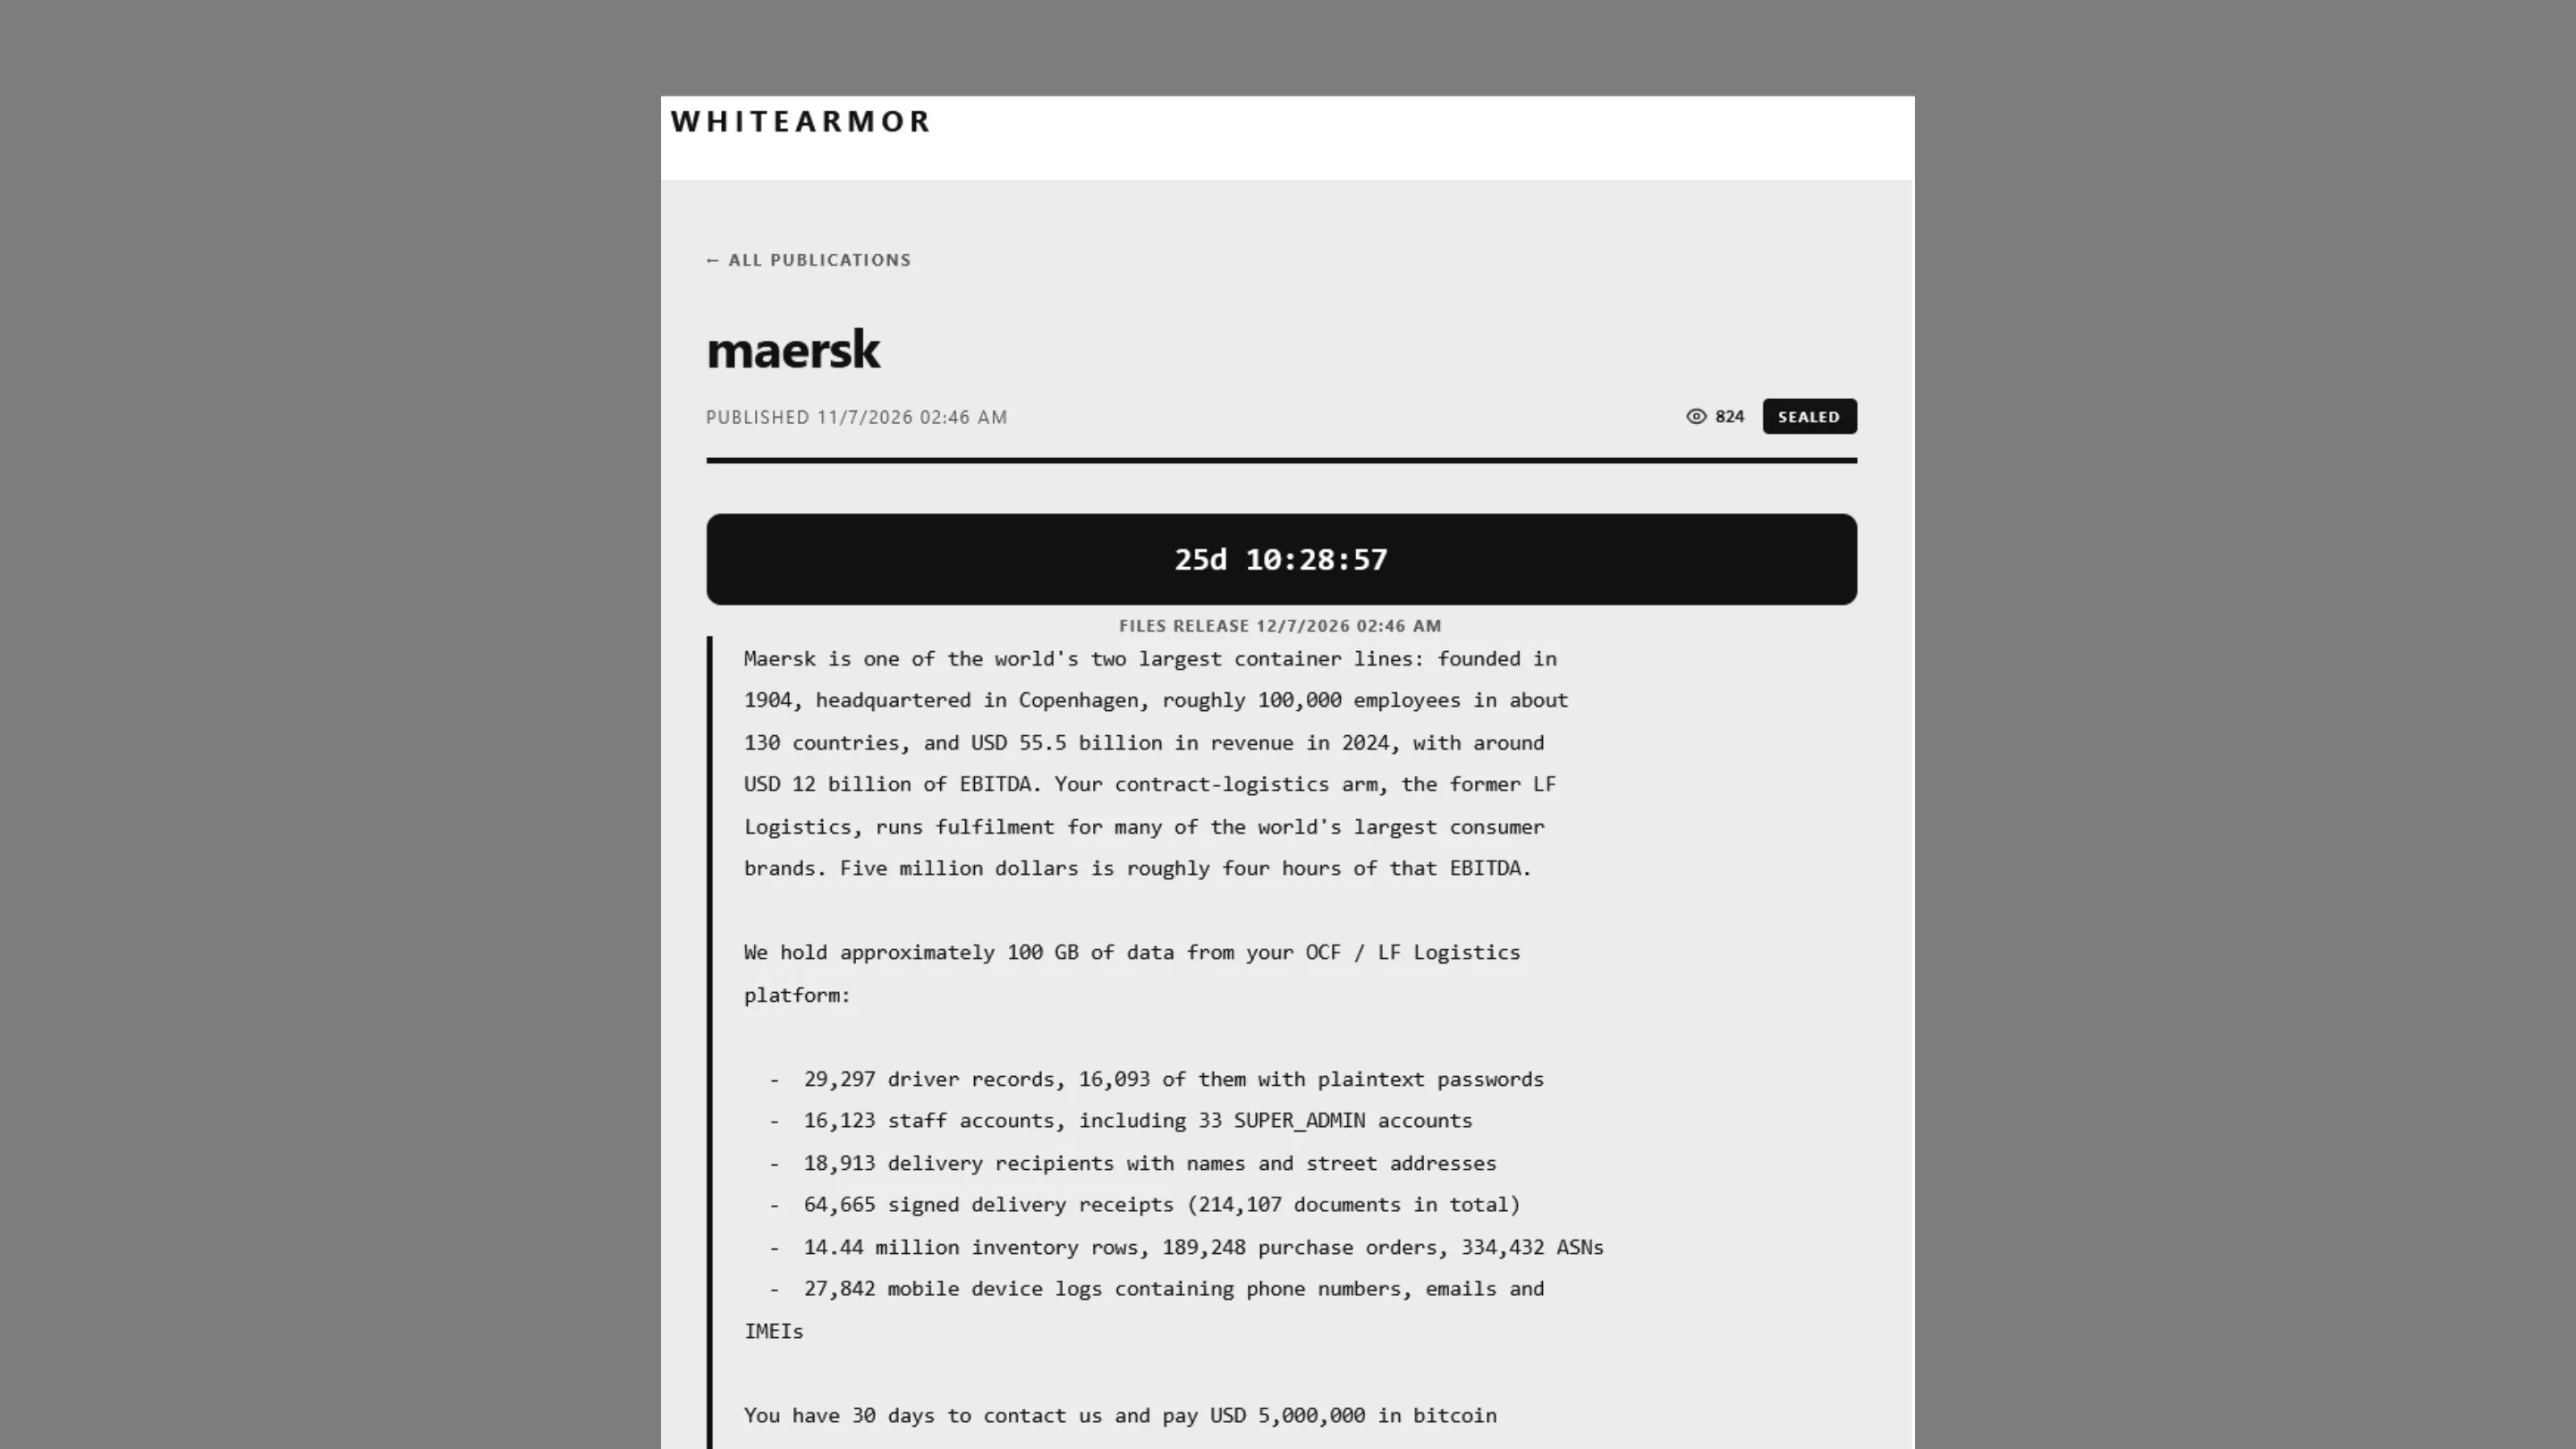
Imagem: BleepingComputer
O escopo dos dados expostos na violação de dados na Maersk
De acordo com as informações divulgadas pelo WhiteArmor, o conjunto de arquivos supostamente extraído alcançaria aproximadamente 100 GB. O material estaria relacionado a operações de transporte, armazenamento, distribuição e gerenciamento de entregas.
A lista apresentada pelos criminosos contém números expressivos:
- 29.297 registros de motoristas, incluindo informações de identificação e acesso.
- 16.093 registros com senhas em texto puro, segundo a alegação do grupo.
- 16.123 contas de funcionários, incluindo usuários com privilégios administrativos.
- 18.913 registros de destinatários, com nomes e endereços residenciais.
- 64.665 comprovantes de entrega assinados, além de outros documentos operacionais.
- 14,44 milhões de registros de inventário, relacionados ao gerenciamento de mercadorias.
- 189.248 pedidos de compra e 334.432 notificações antecipadas de envio.
- 27.842 registros de dispositivos móveis, supostamente contendo números telefônicos, endereços de e-mail e identificadores IMEI.
Esses números representam alegações publicadas pelos invasores e ainda não constituem um inventário oficialmente confirmado pela Maersk.
Mesmo assim, o tipo de informação descrito merece atenção. Dados de entrega e identificação de destinatários podem facilitar campanhas de phishing direcionado, fraudes comerciais e tentativas de falsificação de comunicações envolvendo transportadoras.
Informações de inventário e pedidos de compra também podem revelar padrões de abastecimento, relacionamentos comerciais e detalhes sobre a movimentação de mercadorias. Para empresas que dependem de operações logísticas, esse tipo de exposição pode produzir consequências que ultrapassam a privacidade individual.
Senhas em texto puro e contas de superadministrador
Um dos aspectos mais graves da reivindicação do WhiteArmor envolve a suposta presença de 16.093 senhas armazenadas em texto puro.
Em uma arquitetura de autenticação adequadamente implementada, as senhas não devem ser armazenadas diretamente em formato legível. O procedimento recomendado utiliza funções específicas de derivação de chaves, como Argon2id, scrypt ou bcrypt, acompanhadas de mecanismos de proteção apropriados.
Essas tecnologias dificultam a recuperação das senhas originais mesmo quando um invasor consegue copiar o banco de dados de autenticação.
Se a alegação do grupo for verdadeira, o armazenamento desprotegido representaria uma falha fundamental de segurança. Um vazamento desse tipo poderia permitir que criminosos utilizassem as credenciais para tentar acessar outros serviços, especialmente quando funcionários reutilizam senhas em diferentes plataformas.
Outro detalhe preocupante envolve as 33 contas identificadas como SUPER_ADMIN. Esse nível de privilégio pode permitir alterações abrangentes em registros, configurações e permissões, dependendo da arquitetura da aplicação.
A combinação de credenciais expostas e contas administrativas representa um risco particularmente elevado. Caso essas informações sejam válidas e ainda estejam ativas, podem facilitar novas invasões, adulteração de pedidos, manipulação de registros e comprometimento de outras contas.
Para administradores de sistemas, o episódio reforça a necessidade de aplicar privilégio mínimo, autenticação multifator, rotação de credenciais e monitoramento contínuo de atividades administrativas.
Riscos de segurança em sistemas legados e fusões corporativas
A origem do incidente chama a atenção para um problema recorrente em grandes organizações: a integração de infraestruturas tecnológicas herdadas de empresas adquiridas.
A Maersk incorporou a LF Logistics em 2022, ampliando sua presença no segmento de logística contratual, armazenamento e distribuição. Entretanto, aquisições corporativas não significam necessariamente que todos os sistemas tecnológicos envolvidos sejam imediatamente substituídos ou integrados à infraestrutura principal.
Plataformas antigas podem continuar funcionando durante anos por razões operacionais, financeiras ou de compatibilidade. Em muitos casos, esses sistemas sustentam processos importantes e possuem integrações próprias, bancos de dados independentes e mecanismos de autenticação desenvolvidos segundo padrões anteriores.
O problema aparece quando essas plataformas deixam de receber o mesmo nível de atenção dedicado aos sistemas corporativos mais modernos.
Uma aplicação pode continuar operacional e, simultaneamente, apresentar vulnerabilidades relacionadas a permissões excessivas, bibliotecas desatualizadas, armazenamento inadequado de credenciais e ausência de monitoramento.
No caso da Maersk, a companhia confirmou que o incidente envolveu um sistema local legado de uma aquisição anterior. Entretanto, não identificou publicamente a plataforma específica nem detalhou o método utilizado para obter acesso.
Em seu comunicado oficial de 11 de novembro, a empresa informou que sua equipe de segurança iniciou uma investigação imediatamente após identificar o problema e adotou medidas para proteger o sistema afetado.
A companhia também declarou que suas verificações preliminares não apontaram comprometimento de outras plataformas corporativas ou dos sistemas de clientes e parceiros conectados por meio de APIs e EDI (Electronic Data Interchange).
Outro ponto importante é que a Maersk não prevê interrupções nas operações dos clientes. Segundo a empresa, os serviços continuam disponíveis para reservas e gerenciamento de remessas.
Essa distinção é relevante: o comprometimento de um sistema local não significa automaticamente que toda a infraestrutura logística da organização foi invadida.
Ainda assim, a investigação precisa determinar exatamente quais informações foram extraídas, quem poderia acessá-las e se existem outros ambientes com configurações semelhantes.
A sombra do NotPetya e as lições para a cadeia logística
A atual violação de dados na Maersk inevitavelmente recupera a memória de um dos episódios mais devastadores da história da cibersegurança corporativa: o ataque do NotPetya, em junho de 2017.
Naquele ano, o malware inicialmente apresentado como ransomware espalhou-se rapidamente por redes corporativas, explorando vulnerabilidades e mecanismos de movimentação lateral. Entretanto, seu comportamento destrutivo demonstrou que não se tratava de um ransomware convencional, pois a recuperação dos sistemas por meio de pagamento não era uma possibilidade realista.
A Maersk esteve entre as empresas mais atingidas. A infecção provocou uma interrupção de grandes proporções em sua infraestrutura tecnológica, afetando sistemas utilizados em operações portuárias, reservas, transporte e gerenciamento de cargas.
O impacto financeiro estimado pela companhia ficou entre US$ 250 milhões e US$ 300 milhões.
A recuperação também exigiu um esforço extraordinário. Segundo relatos posteriores da própria liderança da empresa, a reconstrução envolveu aproximadamente 4.000 servidores, 45.000 computadores e 2.500 aplicações.
O episódio demonstrou como a dependência de infraestrutura digital pode transformar um incidente de segurança em uma crise operacional internacional.
Embora o ataque atribuído ao WhiteArmor apresente características diferentes, existe uma lição em comum: a segurança da infraestrutura tecnológica precisa acompanhar a evolução das operações corporativas.
Não basta proteger os sistemas mais recentes enquanto aplicações antigas continuam armazenando informações sensíveis sem controles adequados.
A experiência de 2017 também reforça a importância de segmentação de redes, backups isolados, inventário de ativos, testes de recuperação e planos de resposta a incidentes.
Para empresas de logística, essas medidas são especialmente importantes porque uma interrupção tecnológica pode afetar transportadoras, fornecedores, distribuidores, portos e clientes simultaneamente.
Conclusão: a violação de dados na Maersk reforça os riscos da infraestrutura legada
A violação de dados na Maersk representa mais um alerta sobre os desafios de proteger ambientes tecnológicos complexos, especialmente aqueles incorporados por meio de aquisições corporativas.
A empresa confirmou o acesso não autorizado e a extração de informações de um sistema legado, mas afirma que suas investigações preliminares não identificaram exposição de dados sensíveis nem comprometimento de outras plataformas corporativas. As operações continuam funcionando normalmente.
Por outro lado, as alegações do WhiteArmor sobre 100 GB de informações, milhares de senhas em texto puro e contas de superadministrador levantam questões importantes que precisam ser esclarecidas durante a investigação.
O caso também demonstra que a segurança de fusões e aquisições não pode se limitar à integração comercial e operacional. É fundamental realizar auditorias técnicas, revisar permissões, identificar credenciais desprotegidas e estabelecer políticas uniformes de proteção de dados.
Para administradores de sistemas, equipes de DevOps e profissionais de segurança, a principal lição é clara: sistemas legados não podem ser tratados como ambientes secundários quando armazenam informações críticas.
A Maersk já enfrentou as consequências de uma grande crise cibernética com o NotPetya em 2017. O novo incidente apresenta características diferentes, mas reforça a necessidade de vigilância permanente.