Administradores que utilizam o Xen Orchestra para gerenciar ambientes de virtualização baseados em XCP-ng precisam tratar um novo alerta de segurança como prioridade. A Vates VMS confirmou a exploração ativa de uma vulnerabilidade crítica de bypass de autenticação, identificada como VSA-2026-062, que permite a invasores obter privilégios administrativos sem apresentar credenciais válidas.
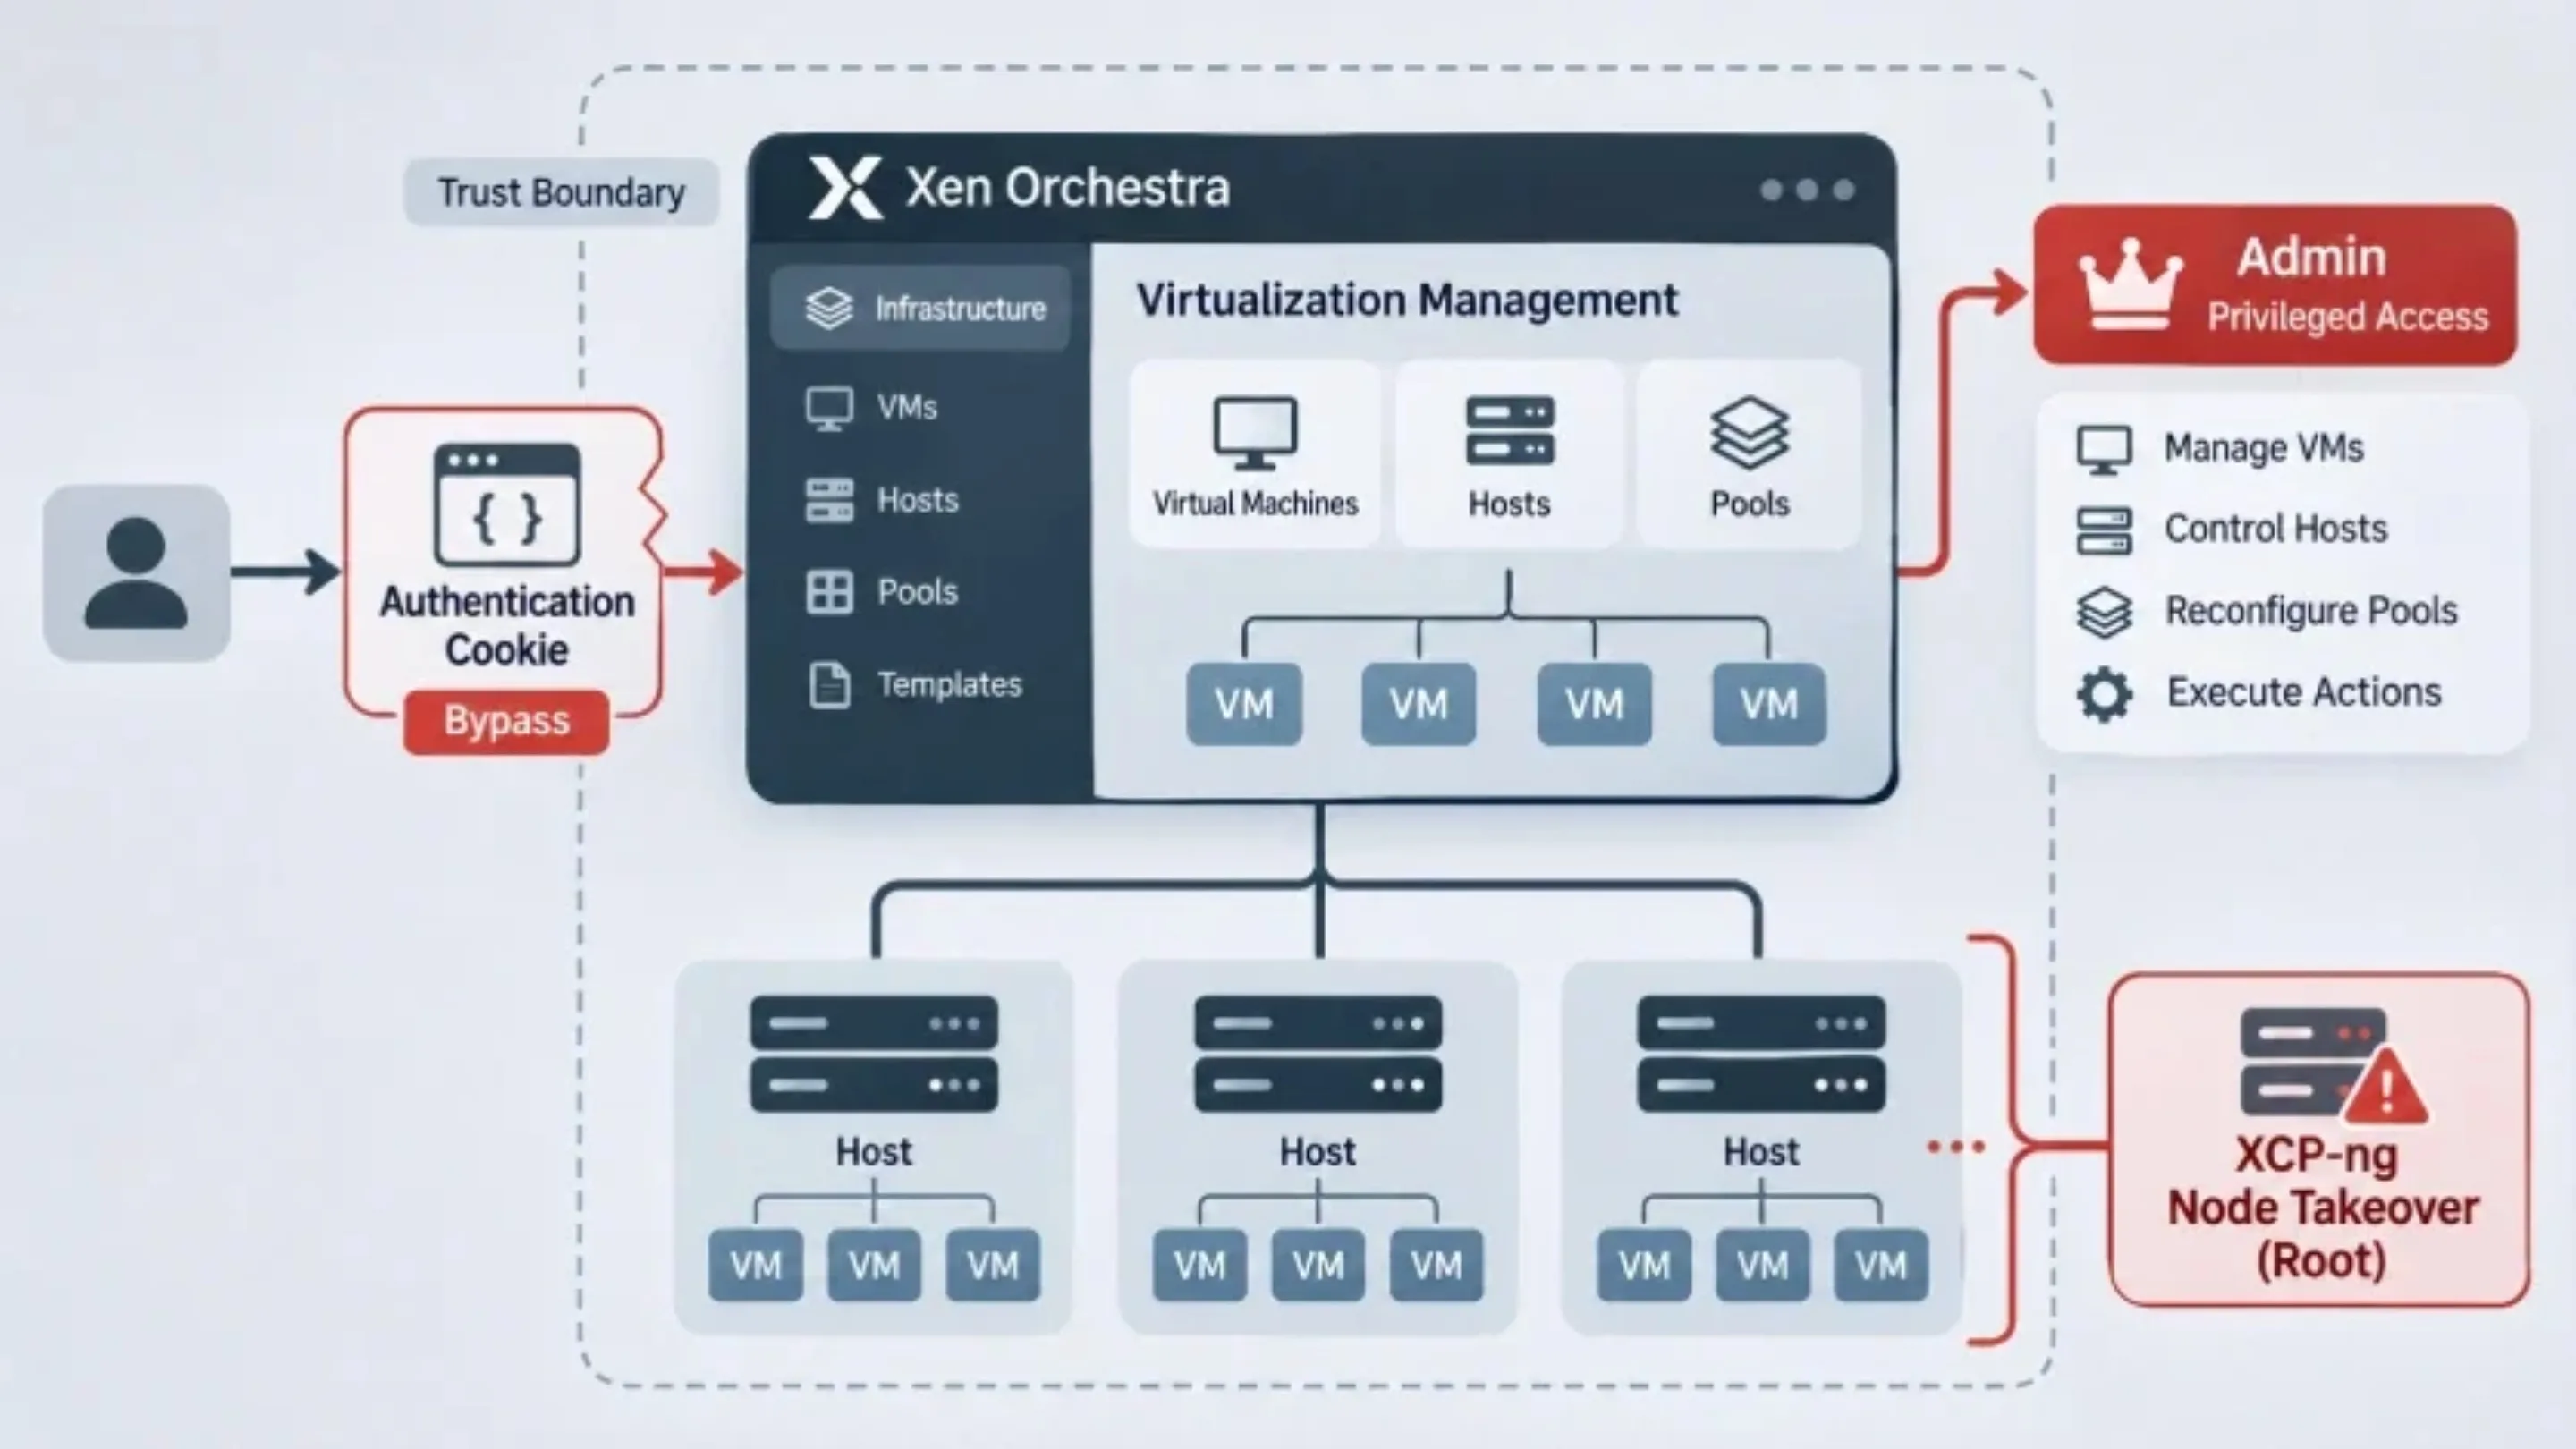
O problema está relacionado ao processamento de cookies de autenticação da API REST. Uma requisição especialmente construída pode fazer o sistema interpretar um objeto JSON vazio como um identificador de sessão válido, permitindo que o invasor assuma a identidade de um usuário associado a um token existente. O resultado é um acesso administrativo que pode comprometer não apenas a interface de gerenciamento, mas também toda a infraestrutura de virtualização controlada pela plataforma.
A gravidade aumenta porque a exploração pode evoluir para execução arbitrária de código nos pools gerenciados e controle completo dos servidores XCP-ng como root. A Vates também divulgou indicadores de comprometimento observados em ataques reais, oferecendo aos administradores elementos para investigar possíveis invasões.
Como funciona a falha de bypass de autenticação no Xen Orchestra
A vulnerabilidade VSA-2026-062 está na maneira como o Xen Orchestra interpreta o cookie REST utilizado durante a autenticação. O problema começa quando a aplicação recebe um valor especialmente preparado:
authenticationToken=j:%7B%7D
Esse conteúdo representa um objeto JSON vazio, {}, codificado para transmissão em um cookie HTTP. Durante o processamento da requisição, o mecanismo responsável pela análise dos cookies interpreta o prefixo j: como indicação de conteúdo JSON e transforma o valor recebido em um objeto JavaScript vazio.
O problema é que o fluxo de autenticação repassa esse objeto ao provedor de tokens sem verificar adequadamente se o identificador recebido é realmente uma string.
Na sequência, a coleção de tokens interpreta o objeto vazio como uma consulta sem filtros. Em vez de rejeitar a requisição por ausência de um identificador válido, o sistema retorna o primeiro token disponível na coleção. Se esse token ainda estiver dentro do prazo de validade, o invasor passa a ser autenticado como o proprietário legítimo daquela credencial.
A falha transforma, portanto, um erro de validação de entrada em um bypass completo de autenticação. Não é necessário conhecer a senha do administrador para explorar esse comportamento, desde que a interface vulnerável esteja acessível ao atacante.
Outro detalhe preocupante é que, depois de conseguir acesso, o invasor pode consultar a rota REST /rest/v0/users/me/authentication_tokens, utilizada para recuperar identificadores de tokens de autenticação reutilizáveis. Isso amplia as possibilidades de persistência e movimentação dentro do ambiente comprometido.
Do bypass de autenticação ao controle root do nó XCP-ng
O acesso administrativo ao Xen Orchestra representa um risco muito maior do que a simples invasão de um painel web. A plataforma possui permissões para administrar máquinas virtuais, hosts, armazenamento e pools inteiros de virtualização.
Com privilégios de Admin, um invasor pode executar operações administrativas sobre os recursos gerenciados e avançar para a execução de código arbitrário nos ambientes controlados pela plataforma.
Segundo a Vates, o comprometimento do Xen Orchestra pode resultar na tomada completa de um nó XCP-ng, com privilégios de root. Isso significa que o invasor pode ultrapassar a camada de gerenciamento e alcançar o próprio hipervisor.
Em ambientes corporativos, o impacto potencial inclui interrupção de serviços, comprometimento de máquinas virtuais, acesso a dados armazenados, implantação de ferramentas maliciosas e utilização da infraestrutura como ponto de entrada para outros sistemas da rede.
O cenário é particularmente perigoso para provedores de hospedagem, empresas que administram múltiplos clientes e equipes de infraestrutura que concentram vários pools em uma única instância de gerenciamento.
Ataques ativos e indicadores de comprometimento
A confirmação de exploração ativa torna a VSA-2026-062 especialmente preocupante. A Vates VMS identificou uma campanha na qual invasores utilizam a falha para obter acesso administrativo e estabelecer presença nos ambientes de virtualização comprometidos.
Entre os indicadores divulgados estão endereços de infraestrutura maliciosa, artefatos em servidores XCP-ng e máquinas virtuais suspeitas. A infraestrutura identificada inclui endereços associados à comunicação de comando e controle (C2), além de um serviço oculto acessível pela rede Tor.
Os principais indicadores de rede divulgados pela Vates são:
- 91.211.251.112
- 193.148.56.72
- 37.221.208.216
- 45.66.35.11
- 64.65.0.120
- 64.65.62.160
- 89.47.51.90
- 92.60.37.247
Também foi identificado o endereço Onion ustar3rqxgnskzgnwkgpofgtvxevm6cx3lxdbwt4mndtveqyaohid.onion, associado à comunicação pela rede Tor. A infraestrutura deve ser tratada como suspeita e bloqueada tanto para conexões de entrada quanto de saída.
Além dos indicadores de rede, os administradores precisam procurar evidências diretamente nos hosts e nas máquinas virtuais.
Entre os principais artefatos identificados estão:
- Uma máquina virtual com o nome pivot2, apontada como parte da infraestrutura utilizada pelos invasores.
- Máquinas virtuais configuradas com o parâmetro
hvm_serial: file. - Arquivo suspeito
/etc/cron.d/zz-ustar. - Arquivo suspeito
/etc/cron.d/zz-ustar2. - Arquivos ocultos
/.ustar5e/.ustar6.
A presença desses elementos pode indicar comprometimento e deve desencadear uma investigação aprofundada. O nome pivot2, em particular, merece atenção porque pode representar uma máquina virtual utilizada como ponto de apoio para movimentação dentro da infraestrutura.
Como investigar possíveis comprometimentos
A Vates disponibilizou comandos que ajudam a identificar alguns dos artefatos encontrados durante a campanha.
Nos hosts XCP-ng, o primeiro comando permite procurar máquinas virtuais com a configuração de porta serial suspeita:
xe vm-list params=name-label,platform | grep -B1 'hvm_serial: file'Para verificar registros históricos relacionados à configuração de portas seriais, utilize:
zgrep -- '-serial file:' /var/log/xensource.log*Já o comando seguinte permite verificar a existência dos arquivos suspeitos:
ls -la /etc/ld.so.preload /.ustar* /etc/cron.d/zz-ustar*É importante destacar uma limitação da investigação: a exploração bem-sucedida não gera necessariamente registros de acesso não autenticado nos logs internos do Xen Orchestra. Por isso, a ausência de tentativas suspeitas nos registros da aplicação não significa que o ambiente esteja seguro.
A recomendação é monitorar o tráfego HTTP por meio de ferramentas como tcpdump e Wireshark, procurando requisições que contenham authenticationToken=j:%7B%7D ou authenticationToken=j:{}.
Os indicadores divulgados representam a campanha identificada pela Vates. Outros invasores podem explorar a mesma vulnerabilidade utilizando infraestrutura e técnicas diferentes. Portanto, a ausência desses artefatos não elimina a possibilidade de comprometimento.
Como proteger seu ambiente e aplicar as correções
A principal recomendação é atualizar imediatamente o Xen Orchestra. A Vates disponibilizou correções nos canais Stable e Latest, incluindo versões específicas do pacote responsável pelo gerenciamento do servidor.
Há um detalhe importante: o comunicado oficial foi atualizado em 10 de novembro de 2026. A versão atualmente indicada pela Vates como corrigida é mais recente do que a inicialmente divulgada em relatos sobre o incidente.
| Canal | Xen Orchestra corrigido | xo-server corrigido |
|---|---|---|
| Stable | 6.9.2 | 5.211.2 |
| Latest | 6.10.1 | 5.213.1 |
Assim, administradores devem utilizar Xen Orchestra 6.9.2 ou 6.10.1, conforme o canal de atualização adotado. Para instalações gerenciadas diretamente pelo código-fonte, a orientação oficial é atualizar para a versão mais recente do branch master.
A correção elimina o comportamento vulnerável que permitia utilizar um objeto vazio como identificador de autenticação. Entretanto, simplesmente instalar a atualização não garante que uma invasão anterior tenha sido revertida.
Se houver suspeita de comprometimento, é necessário investigar os hosts e considerar que credenciais e configurações armazenadas na plataforma podem ter sido extraídas.
A Vates recomenda trocar as senhas e os segredos utilizados no ambiente, incluindo credenciais de contas root, usuários, pools, proxies, servidores de e-mail e destinos de backup, como NFS, SMB, S3 e Azure. Também é importante revisar os segredos de autenticação OTP e revogar tokens que possam ter sido expostos.
Medidas de mitigação temporária caso a atualização não seja imediata
Enquanto a atualização não puder ser aplicada, algumas medidas podem reduzir a exposição:
- Retire o Xen Orchestra da internet: mantenha a interface de gerenciamento em uma rede administrativa dedicada, sem exposição pública.
- Restrinja o acesso: permita conexões somente a partir de endereços e redes confiáveis, utilizando VPN e regras de firewall.
- Bloqueie a infraestrutura maliciosa: filtre os endereços IP identificados pela Vates e impeça a comunicação com o serviço Onion indicado.
- Implemente regras no WAF ou proxy reverso: bloqueie cookies contendo
authenticationToken=j:{}eauthenticationToken=j:%7B%7D. - Monitore as requisições HTTP: mantenha registros externos da comunicação com a interface REST para facilitar a identificação de tentativas de exploração.
A filtragem do cookie deve ser considerada apenas uma proteção temporária. A própria Vates alerta que regras baseadas em expressões regulares podem ser contornadas por outras representações do conteúdo.
Se o comprometimento for confirmado, a recomendação oficial é realizar uma reinstalação completa do ambiente afetado. A simples remoção de arquivos suspeitos não garante a eliminação de todas as portas dos fundos instaladas pelos invasores.
Conclusão e recomendações de segurança
A vulnerabilidade VSA-2026-062 demonstra como uma falha aparentemente pequena no tratamento de dados de autenticação pode comprometer toda uma infraestrutura de virtualização. No caso do Xen Orchestra, a interpretação incorreta de um cookie REST permite contornar a autenticação e alcançar privilégios administrativos, com potencial de execução de código e tomada de hosts XCP-ng como root.
A confirmação de ataques reais torna a atualização uma medida urgente. Administradores devem verificar as versões instaladas, aplicar as correções disponibilizadas pela Vates e investigar possíveis indicadores de comprometimento, especialmente máquinas virtuais suspeitas, arquivos associados à campanha e conexões com a infraestrutura maliciosa identificada.
Também é fundamental rever a arquitetura de acesso. Interfaces de gerenciamento de virtualização não devem ficar expostas diretamente à internet. Redes administrativas isoladas, autenticação robusta, monitoramento externo e gerenciamento adequado de credenciais ajudam a reduzir os riscos de incidentes semelhantes.
Se você administra ambientes XCP-ng e Xen Orchestra, verifique suas instalações imediatamente. Compartilhe este alerta com outros administradores de sistemas e profissionais de infraestrutura para ampliar a conscientização sobre a ameaça.