O ataque ao ScreenConnect identificado em novembro de 2026 acendeu um alerta importante para provedores de serviços gerenciados (MSPs) e equipes de segurança corporativa. Uma campanha ativa está explorando ambientes do ConnectWise ScreenConnect para instalar clientes clandestinos de acesso remoto em computadores de empresas atendidas por esses provedores. O resultado é um comprometimento que ultrapassa os limites de uma única organização e pode atingir dezenas de empresas a partir da infraestrutura de suporte de um único fornecedor.
A investigação conduzida pela empresa de segurança Huntress, em conjunto com a ConnectWise, identificou seis MSPs comprometidos, mais de 286 endpoints afetados e 47 organizações potencialmente atingidas. Os números ainda estavam aumentando no momento da divulgação, em 11 de novembro. A situação preocupa especialmente porque os criminosos não precisam necessariamente explorar uma falha inédita no software: eles estão abusando de funcionalidades legítimas de administração remota e de sessões de suporte aparentemente confiáveis. BleepingComputer+1
O episódio demonstra como ferramentas utilizadas diariamente por técnicos de TI podem se transformar em instrumentos de invasão quando contas administrativas ou sessões legítimas são sequestradas. Além da instalação de malware, pesquisadores identificaram um vetor particularmente perigoso: o chamado pivô reverso, no qual a própria estação de trabalho do técnico pode acabar exposta durante uma sessão interativa com um computador comprometido.
Como funciona o ataque ao ScreenConnect
A campanha utiliza o recurso Run Command, conhecido como Executar Comando, disponível no ScreenConnect. Essa funcionalidade permite que administradores executem comandos remotamente nos dispositivos gerenciados, sem precisar realizar todas as operações manualmente em uma sessão convencional.
Os invasores aparentemente conseguem utilizar instâncias legítimas do ScreenConnect pertencentes a MSPs depois de obter acesso a contas ou sequestrar sessões de suporte. A origem exata da invasão inicial ainda não foi determinada pela Huntress. Entretanto, a telemetria disponível aponta para credenciais comprometidas e sessões de suporte sequestradas.
Depois de obter acesso à infraestrutura administrativa, os criminosos utilizam o próprio recurso de execução de comandos para instalar clientes adicionais do ScreenConnect nos computadores das empresas atendidas.
Esses clientes são configurados para se conectar a servidores controlados pelos invasores, criando canais independentes de acesso remoto. Na prática, o equipamento passa a manter uma conexão que não depende mais exclusivamente da infraestrutura legítima do MSP.
Isso representa uma diferença importante em relação ao simples comprometimento de uma conta administrativa. Mesmo que o provedor identifique uma sessão suspeita e recupere o controle de sua plataforma, os clientes clandestinos instalados nos endpoints podem continuar oferecendo acesso aos criminosos.
A instalação utiliza um padrão de endereço que inclui o parâmetro c=Exploited, acompanhado de identificadores sequenciais. Esse comportamento ajuda a identificar instalações suspeitas e sugere que a campanha pode ter atingido outros provedores antes dos casos inicialmente identificados.
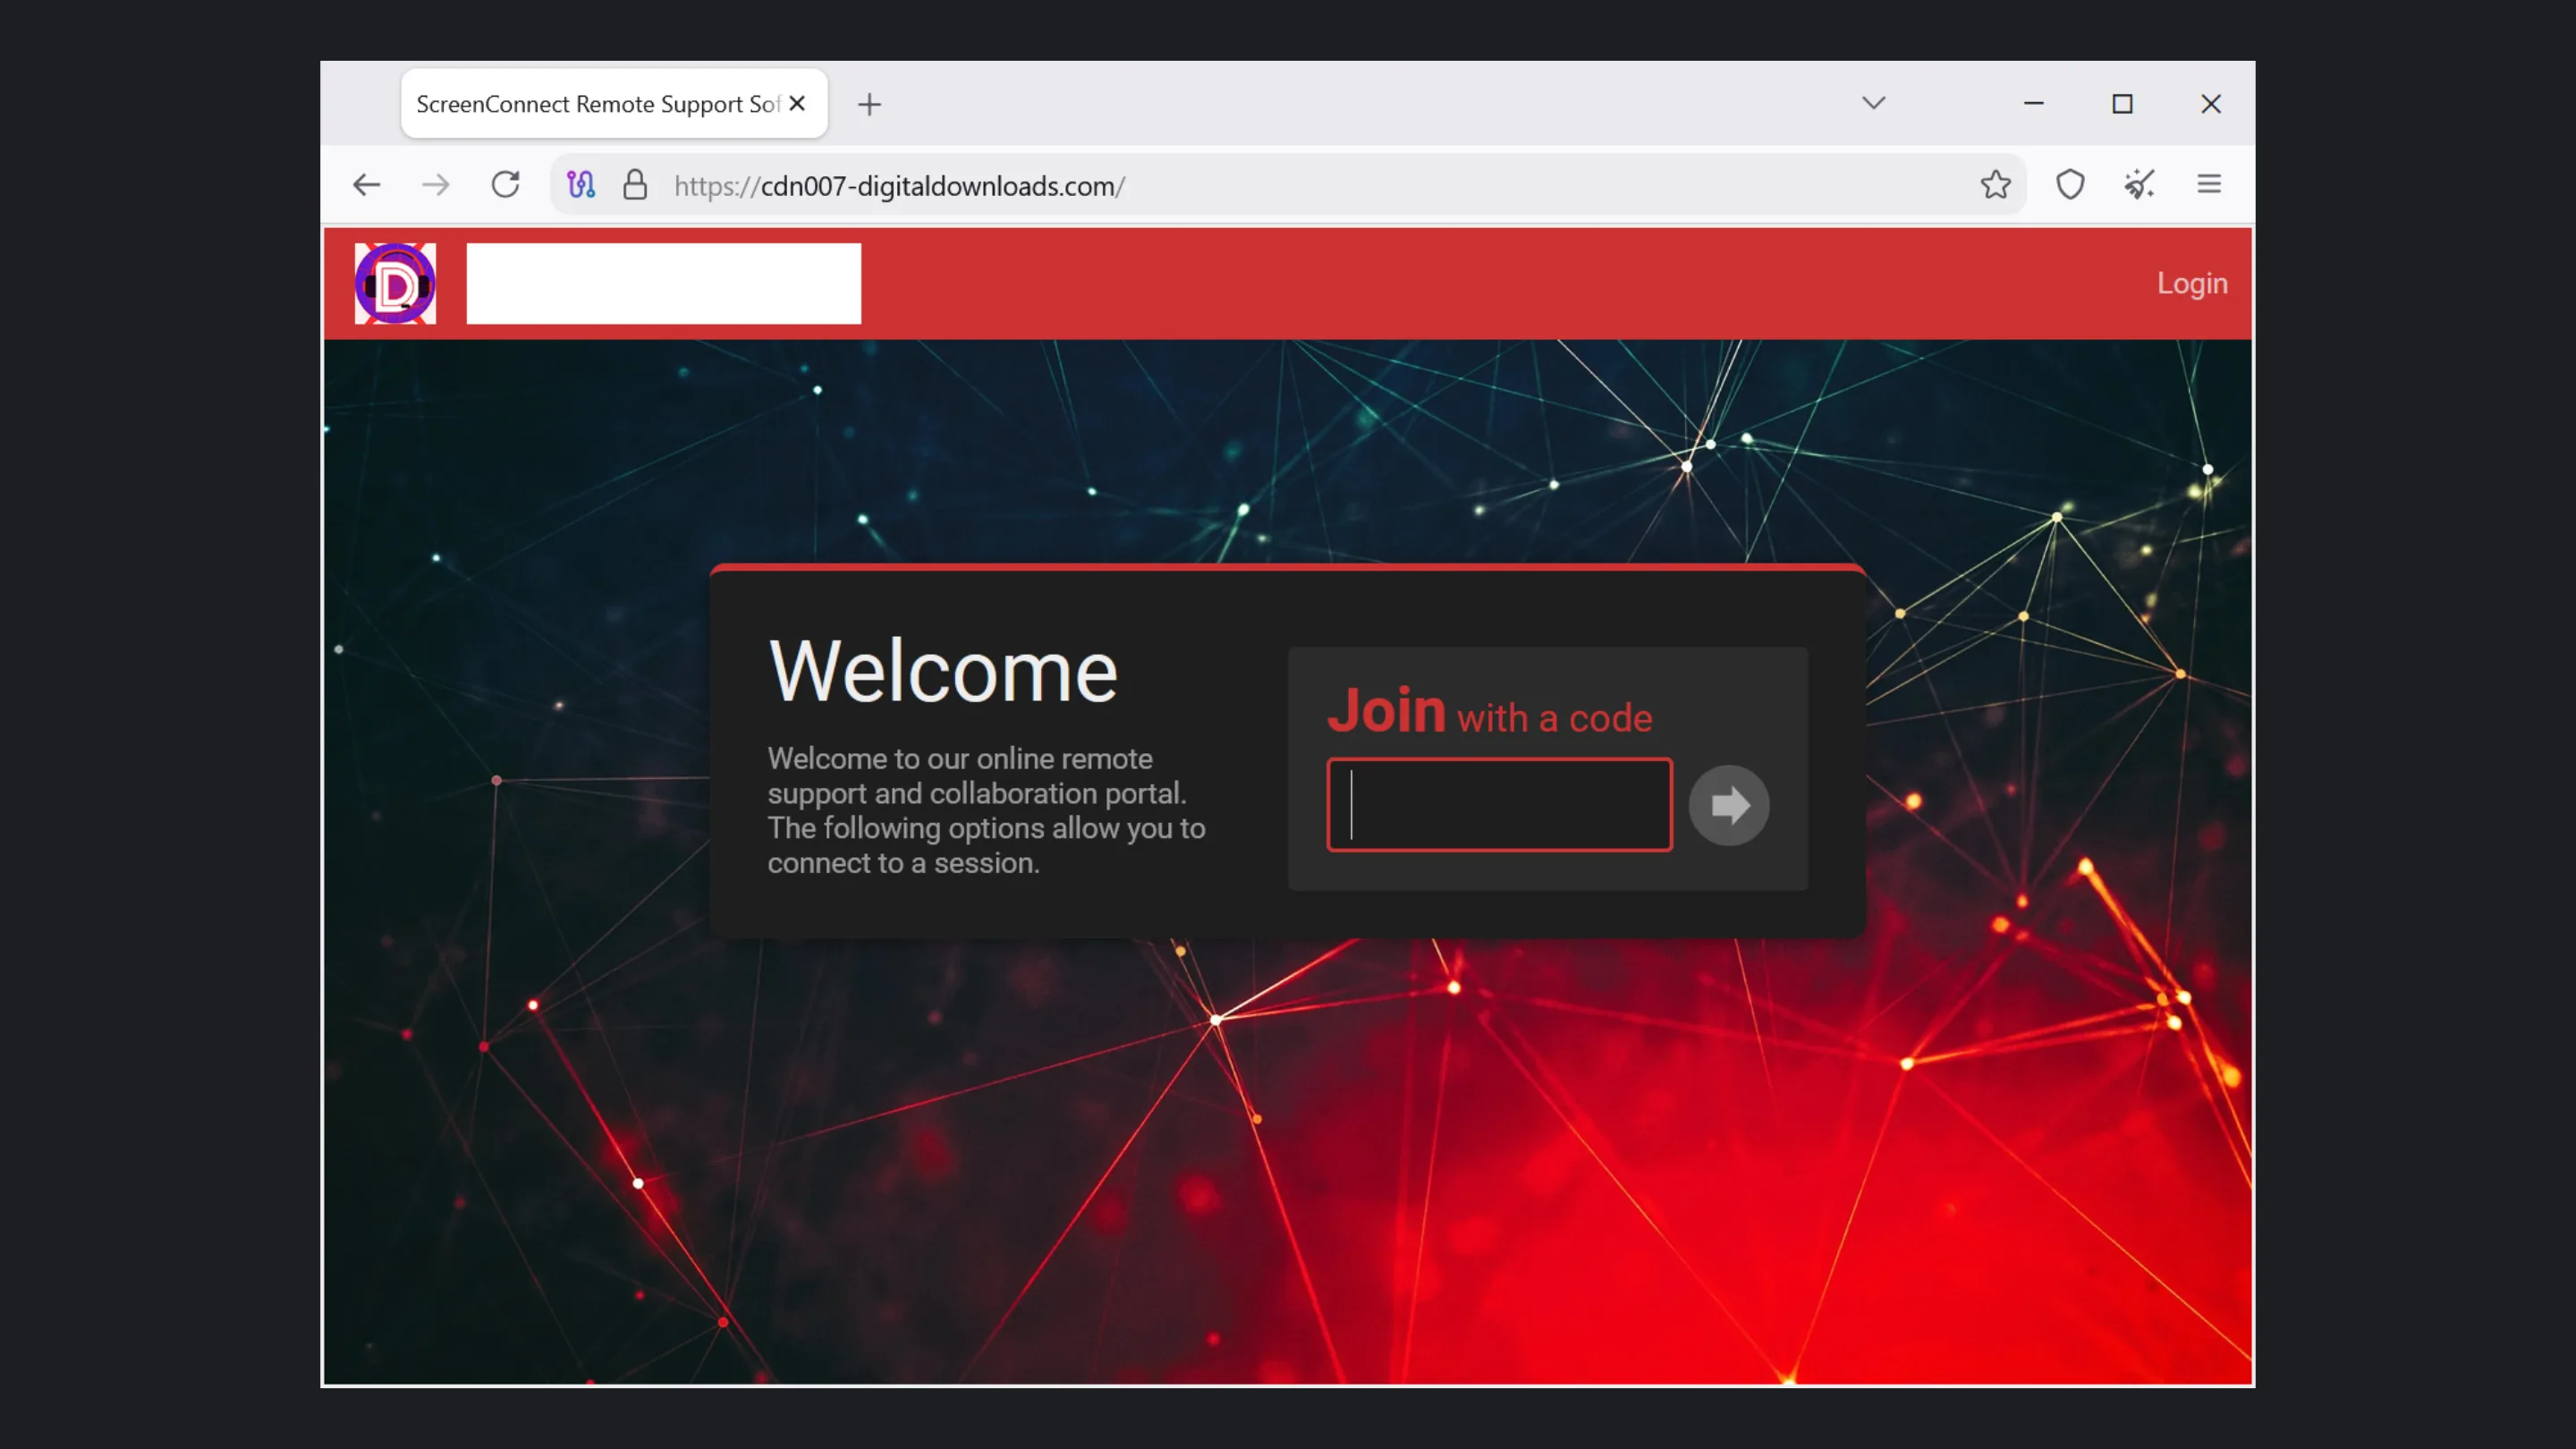
Imagem: BleepingComputer
O vetor crítico do pivô reverso contra estações de suporte
Um dos aspectos mais preocupantes do ataque ao ScreenConnect é o risco de comprometimento da própria estação utilizada pelo profissional de suporte.
Normalmente, o técnico inicia uma sessão remota para investigar problemas em um computador pertencente ao cliente. Entretanto, quando o endpoint já está sob controle dos invasores, essa interação pode criar uma oportunidade para atingir também a máquina do profissional.
Esse cenário é chamado de pivô reverso porque o risco deixa de estar restrito ao computador originalmente comprometido e passa a alcançar o ambiente de quem presta o suporte.
A Huntress alertou sobre esse comportamento e recomendou que os provedores evitem iniciar sessões interativas com dispositivos suspeitos. A investigação ainda não esclareceu completamente o mecanismo técnico utilizado para comprometer as estações dos técnicos, portanto não é correto tratar todas as possibilidades de execução ou propagação como comprovadas.
O risco operacional, entretanto, é evidente: uma estação de suporte normalmente possui acesso privilegiado a múltiplos clientes, ferramentas administrativas, credenciais e sistemas internos. Seu comprometimento pode ampliar significativamente o alcance de uma invasão.
Evidências de credenciais comprometidas e sessões sequestradas
Até o momento da divulgação, não havia confirmação de uma vulnerabilidade específica do ScreenConnect responsável pela campanha.
A hipótese investigada pela Huntress envolve o abuso de credenciais válidas e sessões administrativas comprometidas. Essa distinção é fundamental: atualizar o software, embora continue sendo uma medida importante, não resolve necessariamente um incidente baseado no roubo de credenciais ou no sequestro de sessões legítimas.
Outro detalhe relevante está nos identificadores sequenciais utilizados nas instalações fraudulentas.
Os pesquisadores observaram parâmetros associados ao padrão Exploited, sugerindo que os atacantes podem estar numerando diferentes operações de comprometimento. Isso levanta a possibilidade de que outras instâncias tenham sido invadidas anteriormente, mesmo que seus operadores ainda não tenham identificado atividades suspeitas.
Por esse motivo, a recomendação é investigar também registros antigos, em vez de limitar a análise aos eventos mais recentes ou aos alertas já emitidos.
Relação com campanhas anteriores e análise de indicadores de comprometimento
A investigação também revelou uma possível conexão com atividades maliciosas identificadas meses antes. Uma descoberta feita a partir de amostras disponíveis no VirusTotal mostrou que um dos identificadores fraudulentos utilizados na campanha de novembro já aparecia em um script malicioso enviado à plataforma em julho de 2026.
O arquivo, denominado SSA-2026-STATEMENT-15518787.bat, foi enviado ao VirusTotal em 25 de julho. Seu nome sugere uma tentativa de se passar por um documento da Social Security Administration, órgão norte-americano responsável pela administração de benefícios previdenciários.
A análise do script revelou uma sequência de ações particularmente preocupante:
- Evasão de segurança: o arquivo tenta adicionar exclusões ao Microsoft Defender, reduzindo a possibilidade de detecção de componentes maliciosos.
- Persistência: utiliza a pasta de inicialização do Windows e a chave Run do Registro para manter mecanismos de execução após reinicializações.
- Instalação de acesso remoto: consulta o domínio
amexsafekeyupdate.compara obter comandos de instalação de dois clientes ScreenConnect. - Verificação da instalação: utiliza PowerShell para procurar o identificador fraudulento
ed630cc2c873b091entre processos e serviços do Windows. - Notificação aos criminosos: após identificar a instalação bem-sucedida, envia uma confirmação aos operadores por meio do Telegram.
A amostra também apresentou atividade envolvendo instaladores hospedados em cdn007-digitaldownloads[.]com e cyberrexdesign.screenconnect[.]com.
Existe uma sobreposição entre essa infraestrutura e os indicadores observados na campanha atual. Entretanto, não há confirmação de que as atividades de julho e novembro pertençam à mesma operação criminosa. A coincidência dos identificadores e de parte da infraestrutura justifica investigação, mas não comprova uma relação direta.
Indicadores de comprometimento essenciais para monitoramento
Administradores devem incorporar os indicadores conhecidos às ferramentas de monitoramento, aos sistemas EDR e às regras de detecção de tráfego suspeito.
Os principais IoCs divulgados incluem:
| Categoria | Indicador |
|---|---|
| IP de relay | 185.99.255[.]28 |
| C2 dinâmico | newnewnew[.]gotdns[.]org |
| C2 dinâmico | soxnewwork[.]homedns[.]org |
| C2 secundário | sc[.]payproofkit[.]com |
| IP secundário | 155.94.150[.]39 |
| Possível C2 | cdn007-digitaldownloads[.]com |
| Servidor de estágio | ns[.]mo7sen[.]dev |
| Cliente fraudulento | 2588ef5c15954b10 |
| Cliente fraudulento | ed630cc2c873b091 |
Também merecem atenção os seguintes arquivos e padrões:
Panel-Lateral.ps1runnew.cmdToolboxRelayUploader.exeRun-Lateral-Full.batSSA-2026-STATEMENT-15518787.bat/Bin/ScreenConnect.ClientSetup.msi?...&c=Exploited<N>
Outro indicador relevante é o nome de conta Addmin, identificado na infraestrutura associada à campanha.
É importante observar que os nomes de arquivos e domínios devem ser utilizados em conjunto com análise comportamental. A presença isolada de um nome ou endereço não comprova uma invasão, especialmente em ambientes que utilizam ferramentas legítimas de administração remota.
O endereço cdn007-digitaldownloads[.]com, por exemplo, aparece como possível infraestrutura adicional de comando e controle e também foi observado na análise da amostra de julho.
Medidas recomendadas para proteger ambientes de suporte remoto
A resposta a esse tipo de incidente precisa considerar tanto a infraestrutura central do MSP quanto os computadores de seus clientes. Proteger apenas o servidor principal do ScreenConnect pode deixar portas de acesso clandestinas funcionando nos endpoints já comprometidos.
A primeira providência é tratar qualquer execução inesperada de comandos como um possível incidente de segurança, principalmente quando envolve a instalação de novos clientes de acesso remoto.
A ConnectWise recomenda evitar sessões interativas com dispositivos suspeitos, utilizar ferramentas independentes para investigação, revisar atividades das contas, revogar sessões ativas, redefinir credenciais a partir de um dispositivo confiável e verificar a aplicação da autenticação multifator.
Para transformar essas recomendações em um procedimento operacional, administradores devem adotar as seguintes medidas:
1. Auditar imediatamente o histórico do Run Command.
Examine o histórico de comandos executados no ScreenConnect, incluindo registros antigos. Procure instalações desconhecidas, chamadas do PowerShell, execução de arquivos BAT, comandos MSI e referências ao parâmetro c=Exploited. Não dependa exclusivamente dos alertas automáticos da plataforma.
2. Suspender sessões interativas suspeitas.
Evite abrir sessões convencionais em endpoints potencialmente comprometidos. Utilize ferramentas independentes de EDR, antivírus corporativo ou análise forense para investigar os dispositivos sem expor a estação do técnico.
3. Revogar sessões e proteger credenciais.
Encerre sessões administrativas ativas, redefina senhas e revise contas com privilégios elevados. A redefinição deve ocorrer em um equipamento considerado confiável, não em uma estação possivelmente comprometida.
4. Aplicar MFA rigorosamente.
Garanta que a autenticação multifator (MFA) esteja habilitada em todas as contas administrativas e de suporte. Sempre que possível, utilize métodos resistentes a phishing e políticas de acesso condicional.
5. Restringir o recurso Executar Comando.
Revise as permissões dos operadores e limite a execução remota de comandos às funções que realmente necessitam desse privilégio. A separação de funções reduz o impacto de uma conta comprometida.
6. Monitorar instalações de clientes desconhecidos.
Mantenha uma relação dos identificadores legítimos das instâncias ScreenConnect utilizadas pela empresa. Gere alertas quando um endpoint estabelecer conexão com clientes ou servidores não autorizados.
7. Isolar e recuperar endpoints comprometidos.
Se houver evidências de instalação clandestina, isole o dispositivo da rede, preserve os registros necessários à investigação e avalie a reinstalação a partir de uma imagem confiável. Remover apenas o cliente fraudulento pode não eliminar outros mecanismos de persistência.
8. Revisar a segurança das estações dos técnicos.
Considere os computadores de suporte como ativos de alto privilégio. Implemente EDR, controle de aplicações, proteção de credenciais e segmentação de rede. Uma estação administrativa comprometida pode representar um risco para toda a carteira de clientes do MSP.
Essas medidas também devem ser acompanhadas pelo monitoramento dos comunicados oficiais da ConnectWise, que está investigando a atividade em conjunto com a Huntress.
Um alerta para toda a cadeia de suporte de TI
O ataque ao ScreenConnect demonstra que a confiança depositada em ferramentas de administração remota também pode ser explorada como mecanismo de propagação de ameaças. Quando um MSP é comprometido, o impacto potencial deixa de estar limitado à sua própria infraestrutura e alcança os ambientes de dezenas de empresas que dependem de seus serviços.
O aspecto mais preocupante é a combinação de credenciais comprometidas, clientes clandestinos de acesso remoto e risco de pivô reverso. Essa combinação pode transformar uma ferramenta legítima de suporte em um canal persistente de invasão.
Para administradores e gestores de MSPs, a prioridade deve ser verificar imediatamente o histórico de execução de comandos, identificar clientes desconhecidos e revisar as sessões administrativas. Mesmo organizações que ainda não receberam alertas precisam investigar possíveis atividades anteriores.