Aprender segurança digital quase sempre esbarra em um obstáculo prático inicial. O aluno descobre ferramentas poderosas de auditoria, baixa distribuições consagradas, abre o terminal e não sabe exatamente o que digitar a seguir. Lançado em 15 de novembro de 2026, o CarotOS 1.4 “Eggshell” tenta resolver exatamente essa etapa pedagógica.
Baseado no Debian 13 “Trixie”, o sistema não tenta agrupar centenas de utilitários complexos. A proposta do projeto é entregar um ambiente de sala de aula focado em apenas dez ferramentas, oferecendo interfaces gráficas, explicação de comandos, dicionários integrados e um laboratório isolado para o usuário praticar sem o risco de atingir redes de terceiros.
A base técnica construída sobre o Debian 13
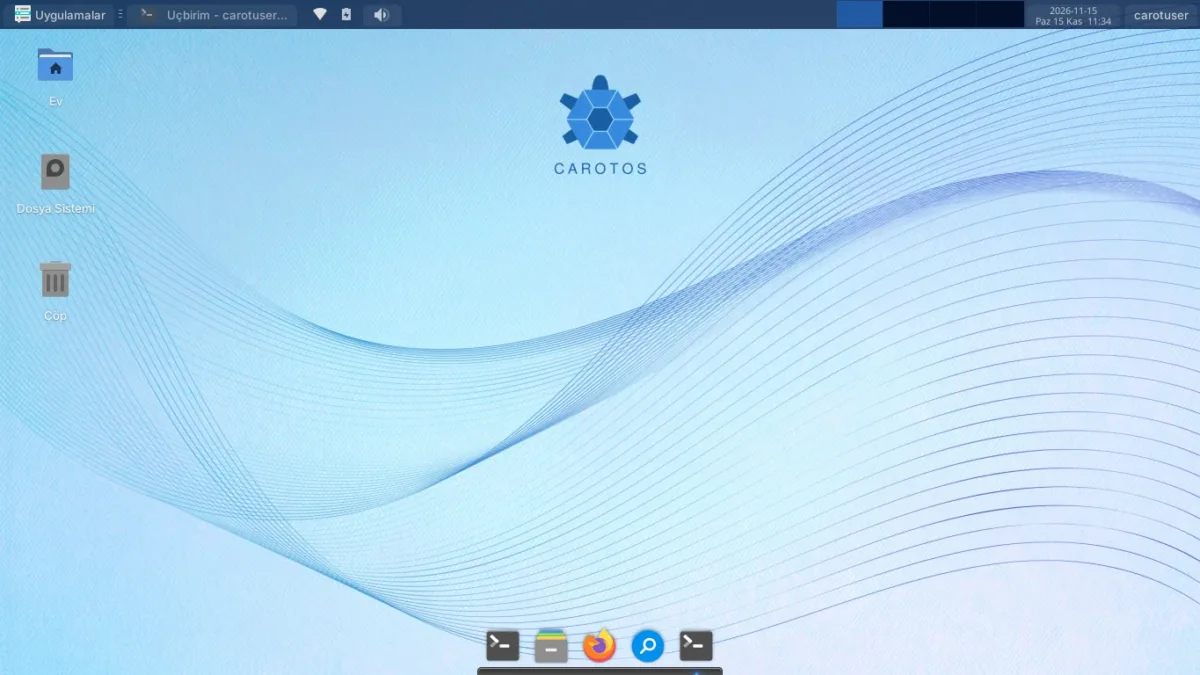
O CarotOS não cria um sistema operacional do zero. Ele utiliza a infraestrutura do Debian 13, o que garante acesso ao kernel moderno, repositórios maduros e atualizações de segurança consolidadas (APT). Para manter os requisitos modestos e permitir a execução em hardware mais antigo, o projeto escolheu o ambiente gráfico Xfce.
A imagem ISO atual pesa aproximadamente 2,68 GB e traz pacotes de firmware pré-instalados para placas Wi-Fi, áudio e vídeo, aumentando a chance de o hardware funcionar imediatamente. O sistema exige no mínimo 1 GB de memória RAM e um processador de 64 bits (amd64) de 1 GHz, embora 2 GB de RAM sejam recomendados para melhor fluidez com as ferramentas abertas. A instalação requer 10 GB de armazenamento.
Para facilitar o uso em computadores modernos, a ISO inclui um shim assinado que permite a inicialização em máquinas com Secure Boot ativado. O boot funciona tanto em modo BIOS legado quanto em UEFI.
Como ocorre em grande parte das distribuições Linux, o CarotOS pode ser testado por meio de um live desktop. O usuário consegue explorar a interface gráfica, verificar a compatibilidade do hardware e conhecer as aplicações educacionais antes de clicar no instalador para transferir o sistema para o disco.
Por que o CarotOS traz apenas dez ferramentas de segurança?
A maioria das distribuições voltadas para segurança orgulha-se da quantidade de pacotes disponíveis. O CarotOS segue a rota contrária de forma deliberada. O sistema inclui apenas nmap, tcpdump, tshark, aircrack-ng, nikto, sqlmap, John the Ripper, Hydra, UFW e Fail2ban.
A lógica por trás dessa restrição é puramente educacional. Para que o iniciante entenda o processo, cada utilitário precisa de uma interface gráfica própria, documentação contextual e exemplos guiados. Atualmente, o sistema conta com 13 aplicações desenvolvidas especificamente para o projeto (escritas em Python e GTK3, distribuídas sob licença GPL-3.0). Adicionar mais ferramentas exigiria diluir essa camada didática.
Em vez de decorar comandos, o CarotOS explica o que cada ferramenta faz
O coração da experiência do CarotOS é o Security Panel. Essa interface gráfica unifica o acesso às dez ferramentas de segurança. Em vez de forçar o aluno a memorizar parâmetros complexos, o painel permite selecionar opções com o mouse e visualizar o comando sendo montado em tempo real.
O maior diferencial é o botão de explicação de comandos. Quando o usuário clica nele, o sistema quebra o comando do terminal em partes e descreve, em linguagem simples, o que cada parâmetro fará.
Para operações de rede, o painel integra o Ethics Guard. Trata-se de uma barreira ética que exige confirmação expressa do usuário de que ele possui autorização sobre o alvo antes de iniciar varreduras ou testes. Essa função tenta ensinar desde os primeiros passos que o acesso a uma ferramenta de segurança não concede permissão legal para auditar sistemas de terceiros. Testes sem autorização explícita podem configurar crime.
O foco no aluno sem conhecimento prévio também aparece no Welcome Wizard inicial, um assistente com 31 páginas que explica desde o funcionamento do firewall e noções de privacidade até navegação no desktop e conceitos de dual boot. A distribuição conta ainda com o GSD (General System Dictionary), um dicionário integrado e pesquisável com 197 termos técnicos sobre redes, Linux e criptografia.
Um laboratório para praticar sem atacar ninguém
Ter a ferramenta é apenas parte do aprendizado. Onde praticar é o desafio seguinte. Para evitar que o usuário tente aprender testando ataques contra sites públicos, o projeto desenvolveu o CarotOS Poligon.
O Poligon é um ambiente isolado de prática com módulos para aluno e professor. Ele permite a execução de exercícios envolvendo utilitários ofensivos (como Hydra, sqlmap e nmap) e configurações defensivas (usando UFW e Fail2ban) sem expor redes externas.
Complementando o laboratório, o aplicativo Former transforma o estudo em aulas animadas. Ele traz seções interativas onde o usuário pode praticar o uso do Security Panel, da criptografia de arquivos e da verificação de integridade de imagens ISO de forma controlada.
O 1.4 também tenta facilitar a recuperação quando alguma coisa quebra
A principal novidade da versão 1.4 “Eggshell” é o aplicativo CarotOS Recovery. Estudantes de Linux costumam quebrar o sistema enquanto aprendem a usar o terminal. O Recovery cria pontos de restauração do estado do sistema de forma manual ou automática sempre que o gerenciador de pacotes (APT) instala ou atualiza programas.
Cada ponto salvo guarda configurações do diretório /etc, do diretório /root e a lista de pacotes instalados no momento, ocupando espaço apenas com arquivos que sofreram modificação.
O projeto, contudo, documenta uma limitação clara: a ferramenta não faz backup dos arquivos pessoais do usuário. O recurso age apenas sobre a estrutura do sistema operacional e não substitui rotinas tradicionais de cópia de segurança para documentos e pastas de trabalho.
O monitoramento do sistema fica a cargo do System Health, uma ferramenta que realiza 24 verificações de integridade em áreas como firewall, armazenamento, contas e atualizações, gerando uma pontuação visual. Vários dos problemas apontados podem ser resolvidos com apenas um clique pelo próprio usuário.
Defesa na prática com Carotene, USB Inspector e CarotPot
A segurança digital engloba majoritariamente a proteção e monitoramento de ambientes. O CarotOS aborda essa área com aplicações visuais específicas.
O USB Inspector, por exemplo, examina pendrives em busca de sinais de perigo rápido, como arquivos ocultos com extensão dupla, executáveis disfarçados de documentos ou scripts de inicialização automática.
Para análises de arquivos, o sistema traz o Carotene. Trata-se de uma interface amigável para o mecanismo antivírus ClamAV. Ele permite varreduras rápidas, inspeção na pasta do usuário e gerenciamento de quarentena. O Carotene roda apenas quando solicitado pelo usuário, sem manter um serviço de monitoramento contínuo consumindo memória em segundo plano.
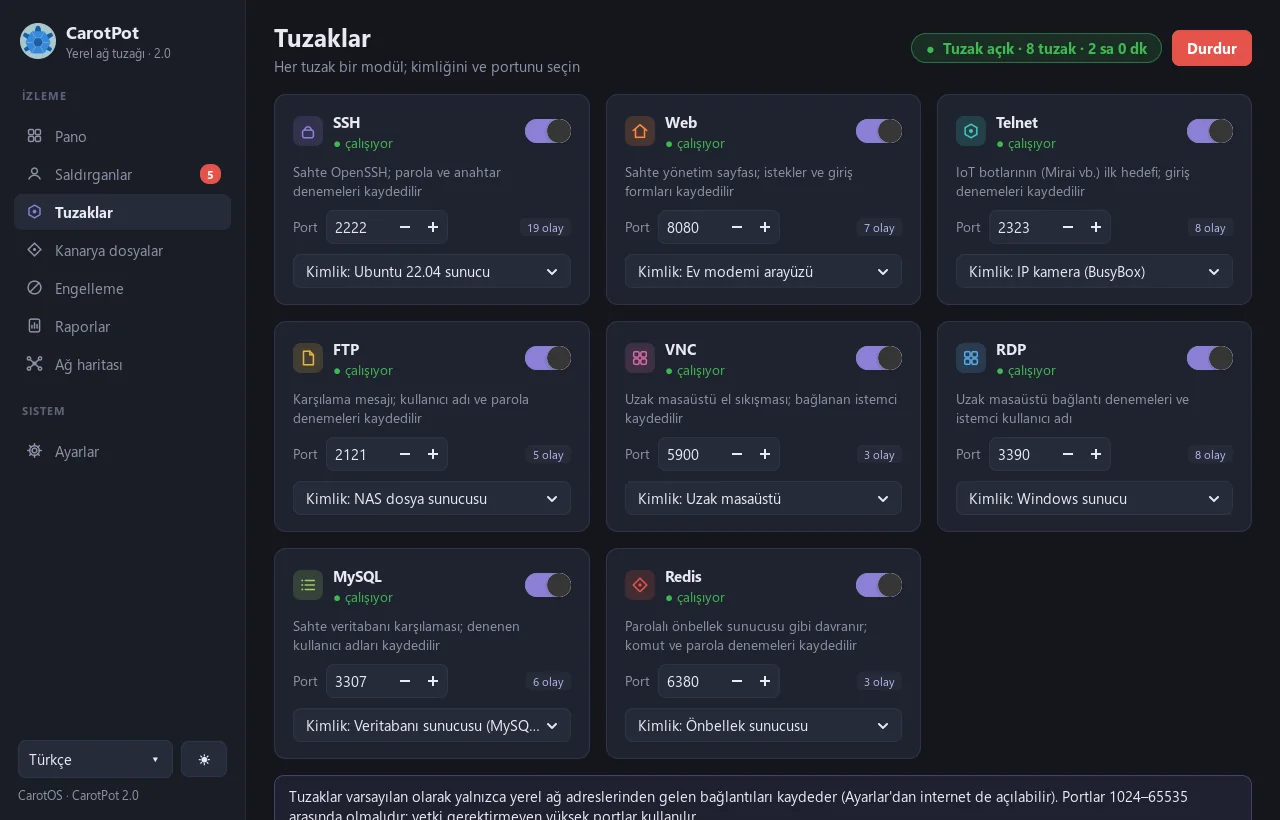
O pacote de defesa inclui o CarotPot, um honeypot local configurado com um clique. Um honeypot funciona como uma armadilha, abrindo serviços falsos (como SSH, FTP, VNC, RDP e painéis web) para parecer um alvo vulnerável dentro da rede. Ninguém consegue realmente acessar o sistema por essas portas, mas o CarotPot registra todas as tentativas de conexão, informando o endereço de origem e a senha testada. Isso permite que o estudante veja como varreduras automatizadas procuram portas abertas o tempo todo.
Por que não começar direto pelo Kali Linux?
O Kali Linux é a distribuição padrão para profissionais de segurança e equipes de penetração de sistemas, contando com repositórios vastos e praticamente todas as ferramentas necessárias para auditorias de alto nível.
No entanto, essa abundância pode sobrecarregar quem está começando. Entregar o Kali para um iniciante é oferecer um pacote completo sem um roteiro de estudos. O CarotOS não tenta substituir o Kali Linux nem competir em volume de aplicações. O objetivo é servir como uma etapa anterior, ensinando as bases técnicas, a leitura de comandos e a ética da área antes que o aluno faça a transição para distribuições de nível corporativo.
Para quem o CarotOS pode fazer sentido?
A distribuição encontra seu público ideal entre estudantes de cursos técnicos, pessoas curiosas sobre o universo Linux, professores que precisam de ambientes controlados e usuários que desejam montar um laboratório de estudos em casa.
Embora funcione tecnicamente para uso diário (navegar na internet e editar textos, já que o coração do sistema é o Debian), o foco de todas as ferramentas desenvolvidas para o CarotOS é a educação em cibersegurança. Para quem não tem nenhum interesse em estudar redes e análise de vulnerabilidades, distribuições focadas em produtividade comum fazem mais sentido. Da mesma forma, profissionais que executam testes avançados de intrusão acharão a restrição de apenas dez ferramentas insuficiente para o trabalho de campo.
Entenda sem termos técnicos
Imagine que o Kali Linux seja uma oficina mecânica enorme, equipada com centenas de ferramentas profissionais. Para o mecânico experiente, ter tudo ao alcance das mãos é excelente. Mas para quem nunca segurou uma chave de fenda, a quantidade de gavetas pode gerar confusão sobre por onde começar.
O CarotOS tenta funcionar como uma escola dentro dessa oficina. Ele entrega uma quantidade muito menor de ferramentas, foca em explicar para que cada uma serve, oferece exercícios e coloca parte da prática dentro de um ambiente seguro. O objetivo do projeto não é ostentar a maior caixa de equipamentos, mas ajudar o iniciante a entender por que e quando utilizar cada peça disponível.
O futuro do projeto: CarotDeck para placas ARM
O CarotOS evoluiu rapidamente desde o lançamento de sua primeira versão estável (1.0) em agosto de 2026. Segundo o roteiro oficial, a equipe planeja expandir o suporte de hardware com o CarotDeck, uma edição em desenvolvimento voltada para a arquitetura ARM64, com foco inicial na placa Orange Pi 5.
Essa versão paralela planeja utilizar o gerenciador de janelas i3wm, estabelecendo uma meta de consumo de apenas 200 MB de memória RAM com o sistema ocioso. Como o recurso ainda está em fase de planejamento, essa meta técnica continua sujeita a ajustes no futuro.