
Hackers começaram a rastrear e sondar servidores Rejetto HFS expostos à internet em busca da CVE-2026-61500, uma falha crítica que pode permitir a execução remota de código sem autenticação. O problema está relacionado à geração previsível das chaves usadas para assinar cookies de sessão e pode levar ao comprometimento completo do servidor.
A falha crítica no Rejetto HFS merece atenção imediata de administradores de sistemas, equipes de segurança, DevOps e usuários de homelab. A exploração combina uma fraqueza no mecanismo de geração de números pseudoaleatórios com recursos administrativos capazes de executar código no servidor.
A situação ganhou ainda mais destaque porque pesquisadores da Horizon3 identificaram a cadeia de exploração com auxílio do Mythos, modelo de inteligência artificial da Anthropic voltado à pesquisa automatizada de vulnerabilidades. Com ataques já observados na internet, a prioridade agora é identificar instalações vulneráveis e aplicar as atualizações disponíveis.
O que é a CVE-2026-61500 no Rejetto HFS
A CVE-2026-61500 afeta versões do Rejetto HFS que utilizavam um mecanismo inseguro para gerar parte dos segredos empregados na assinatura de cookies de sessão.
O ponto central está no uso de Math.random() para produzir valores que acabam contribuindo para a criação da chave criptográfica. Embora Math.random() seja adequado para diversas aplicações comuns, ele não foi projetado para proteger informações secretas.
No ambiente JavaScript utilizado pelo HFS, os valores são produzidos pelo algoritmo xorshift128+. O resultado parece aleatório, mas o estado interno do gerador pode ser reconstruído quando um atacante consegue coletar quantidade suficiente de valores relacionados.
Esse detalhe transforma uma característica aparentemente secundária do software em um problema de segurança grave.
Como a falha permite falsificar uma sessão administrativa
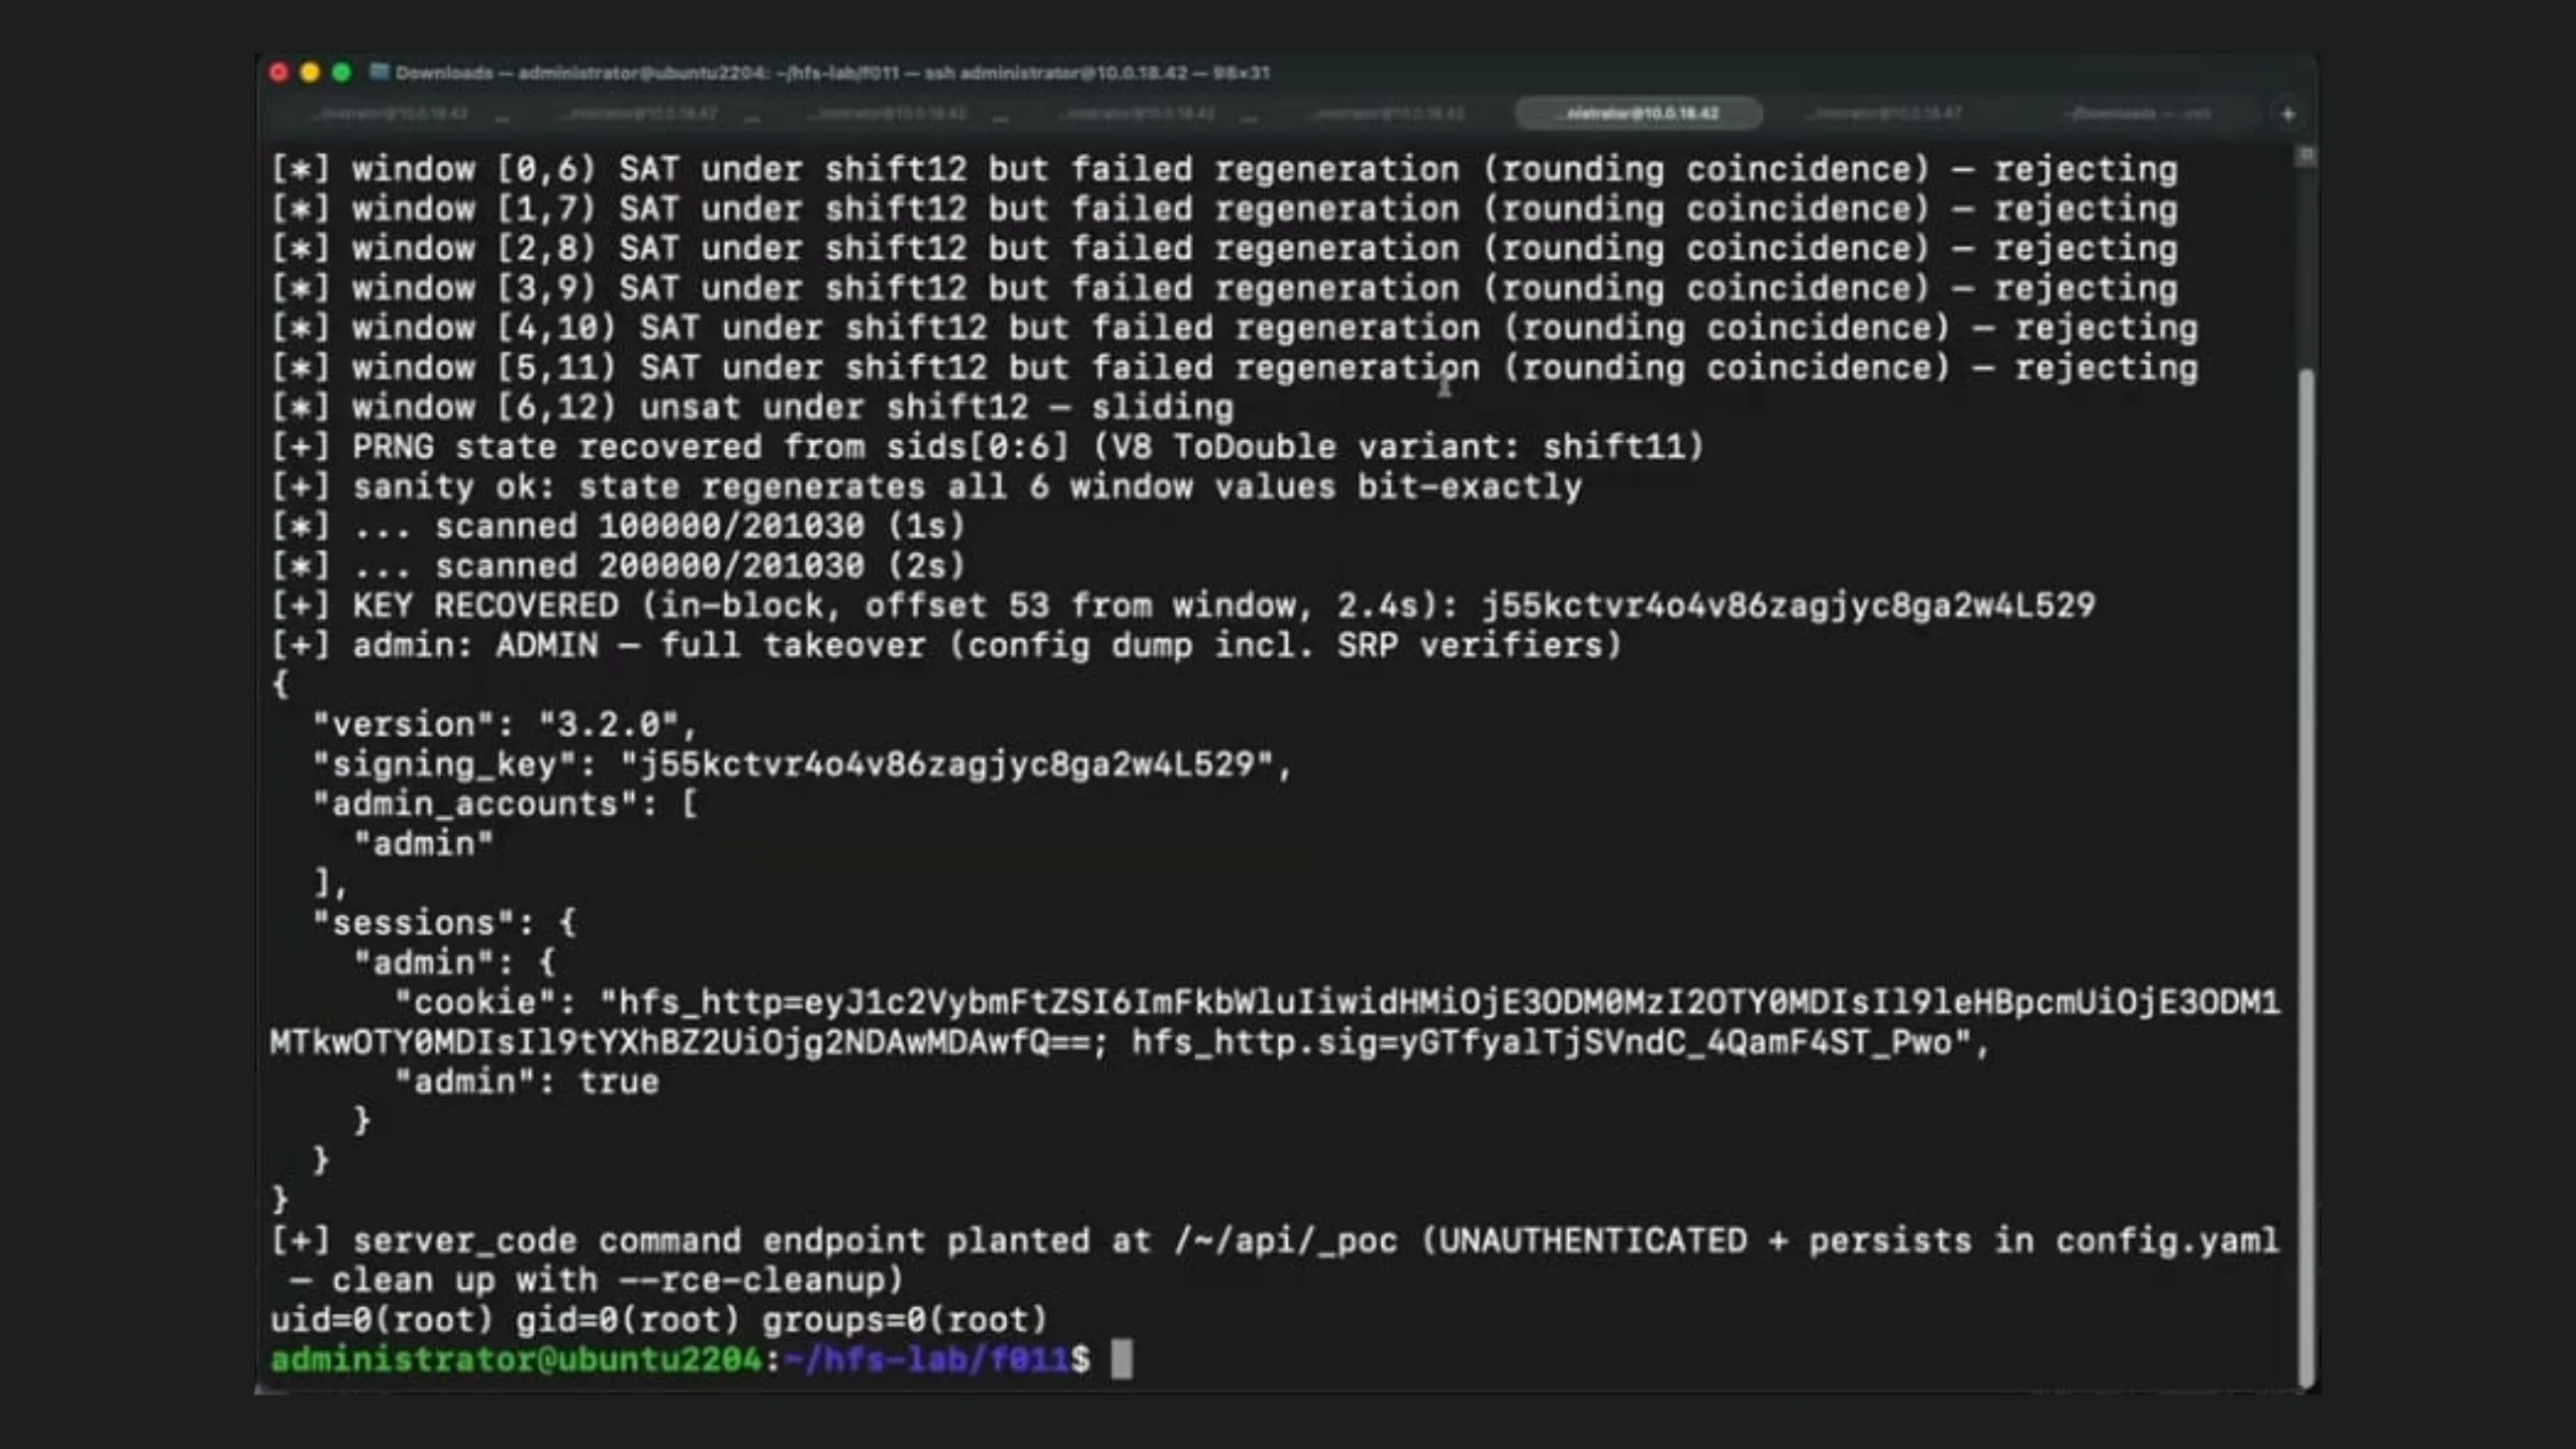
A exploração começa com a obtenção de valores gerados pelo mecanismo pseudoaleatório por meio de funcionalidades que podem ser acessadas sem autenticação.
Com informações suficientes, um atacante pode reconstruir o estado interno do gerador e calcular valores anteriores. Entre eles está a sequência utilizada durante a criação da chave responsável pela assinatura dos cookies.
Isso permite que o invasor reconstrua a chave de assinatura da sessão e produza um cookie que o servidor considera legítimo.
Na prática, a cadeia de ataque pode ser resumida desta forma:
valores previsíveis → recuperação do estado do gerador → reconstrução da chave de sessão → cookie administrativo falsificado → acesso privilegiado.
O problema, portanto, não é apenas um possível vazamento de informações. A consequência direta é a possibilidade de contornar a autenticação administrativa.
Como a falha no Rejetto HFS pode resultar em RCE
Depois de obter uma sessão administrativa válida, o atacante pode abusar de recursos privilegiados do servidor.
Entre eles está o server_code, funcionalidade do HFS que permite executar JavaScript no lado do servidor. Com privilégios administrativos obtidos por meio da falsificação do cookie, esse recurso pode transformar o acesso à interface em execução remota de código (RCE).
Essa é a razão pela qual a vulnerabilidade recebeu classificação crítica.
Uma exploração bem-sucedida pode permitir que o invasor execute comandos com as permissões do processo do HFS. Dependendo da configuração do sistema, isso pode resultar em roubo de arquivos, alteração de dados, instalação de malware, criação de mecanismos de persistência e comprometimento de outros recursos acessíveis pelo servidor.
Em uma rede corporativa, o risco é ainda maior. Um servidor de arquivos comprometido pode servir como ponto inicial para movimentação lateral, especialmente quando possui acesso a compartilhamentos, credenciais ou outros sistemas internos.
A inteligência artificial ajudou a encontrar a cadeia de exploração
A descoberta da CVE-2026-61500 também chama atenção pelo papel desempenhado pelo Mythos, modelo da Anthropic especializado em pesquisa de segurança.
Pesquisadores da Horizon3 utilizaram o modelo para analisar o código do HFS e investigar possíveis relações entre comportamentos aparentemente independentes.
Identificar que o software utilizava Math.random() para produzir informações relacionadas à segurança era apenas o começo. O desafio maior consistia em demonstrar que os valores poderiam ser utilizados para recuperar o estado do gerador e, posteriormente, reconstruir a chave necessária para falsificar uma sessão.
A pesquisa conseguiu conectar essas etapas e demonstrar uma cadeia de exploração funcional.
Esse caso mostra uma mudança importante na pesquisa de segurança: modelos de IA podem ajudar pesquisadores a encontrar relações entre diferentes partes de uma base de código e acelerar investigações que tradicionalmente exigiriam bastante trabalho manual.
Isso não significa que a inteligência artificial tenha substituído o trabalho dos pesquisadores. A validação, a análise do impacto e a transformação da descoberta em uma exploração reproduzível continuam exigindo conhecimento técnico especializado.
Ataques ativos aumentam o risco para servidores expostos
A preocupação deixou de ser apenas teórica porque varreduras e tentativas de exploração já foram observadas na internet.
Pesquisas da VulnCheck identificaram sondagens direcionadas a instâncias vulneráveis do HFS. O aparecimento de atividade automatizada pouco depois da divulgação da falha é particularmente preocupante para servidores publicados diretamente na internet.
Quando uma vulnerabilidade crítica possui uma cadeia de exploração conhecida, criminosos podem incorporá-la rapidamente a ferramentas automatizadas de varredura.
Isso aumenta o risco para servidores esquecidos, instalações de teste, máquinas de homelab e sistemas que foram publicados temporariamente na internet e nunca tiveram sua exposição revisada.
Em caso de comprometimento, os impactos podem incluir:
- Roubo de arquivos e documentos armazenados no HFS;
- Alteração ou exclusão de dados;
- Instalação de malware ou ferramentas de acesso remoto;
- Criação de mecanismos de persistência;
- Uso do servidor como ponto de entrada para a rede interna;
- Movimentação lateral contra outros sistemas.
Por isso, administradores não devem esperar que apareçam sinais evidentes de comprometimento para agir.
Como verificar e corrigir o Rejetto HFS
A primeira providência é descobrir quais servidores estão executando o Rejetto HFS e identificar a versão instalada.
As versões afetadas devem ser tratadas como vulneráveis. A correção foi disponibilizada na versão 3.2.1, enquanto versões posteriores da série 3.3.x também incorporam correções de segurança.
A recomendação mais segura é atualizar imediatamente para uma versão estável corrigida, preferencialmente a 3.3.4, conforme a disponibilidade indicada pelo projeto.
Administradores devem seguir esta sequência:
- Identifique todas as instalações do HFS no ambiente.
- Confira a versão executada em cada servidor.
- Se estiver usando uma versão afetada, atualize imediatamente.
- Se a atualização não puder ser feita agora, retire o serviço da internet.
- Restrinja o acesso administrativo utilizando firewall, ACLs ou VPN.
- Examine os logs de acesso e autenticação em busca de atividade incomum.
- Revise alterações recentes nas configurações administrativas.
- Procure arquivos, processos ou usuários inesperados.
- Se houver indícios de exploração, trate o equipamento como potencialmente comprometido.
Também é importante lembrar que atualizar o software depois de uma invasão não desfaz necessariamente o comprometimento. Se houver evidências de execução de código, a equipe responsável deve investigar persistência, credenciais expostas e possíveis movimentações para outros sistemas.
O que administradores devem fazer agora
A CVE-2026-61500 combina uma falha de geração de segredos, possibilidade de falsificação de sessão administrativa e execução remota de código. A existência de exploração ativa torna o cenário ainda mais urgente.
Para quem mantém servidores HFS, a principal recomendação é simples: não deixe uma instalação vulnerável exposta à internet.
Verifique a versão, aplique a atualização e revise os registros do servidor. Em ambientes corporativos, inclua a vulnerabilidade nas verificações das equipes de segurança, infraestrutura e resposta a incidentes.
O episódio também reforça uma lição importante para projetos auto-hospedados: componentes que parecem não ter relação direta com autenticação podem se tornar críticos quando participam da geração ou proteção de segredos.
A utilização de um gerador pseudoaleatório inadequado acabou criando uma cadeia que vai muito além de uma falha conceitual. Com ajuda de ferramentas modernas de análise e pesquisadores especializados, ela se transformou em uma técnica capaz de assumir sessões administrativas e executar código remotamente.