
A falha no GoBalance acende um alerta importante para a segurança de serviços hospedados na rede Tor. Uma implementação criptográfica defeituosa pode permitir a recuperação de chaves privadas utilizadas na assinatura de descritores de serviços ocultos, abrindo caminho para a falsificação de informações de autenticação e o possível sequestro de endereços .onion. O problema é especialmente preocupante porque essas chaves estão associadas à identidade de longo prazo dos serviços, e não apenas à disponibilidade temporária de um servidor.
O caso chama a atenção de administradores de sistemas, desenvolvedores Go e profissionais de cibersegurança porque demonstra como uma alteração aparentemente pequena em código criptográfico pode comprometer uma arquitetura inteira. Ferramentas de balanceamento de carga e alta disponibilidade são importantes para manter serviços acessíveis mesmo quando determinados servidores ficam indisponíveis. Entretanto, quando essas ferramentas manipulam chaves privadas, erros de implementação podem transformar uma solução de infraestrutura em um ponto crítico de falha.
Para compreender os riscos, é necessário distinguir o funcionamento do GoBalance, a arquitetura do Onionbalance e o mecanismo de autenticação dos serviços onion. Também é importante separar os detalhes técnicos verificáveis das alegações sobre incidentes específicos envolvendo plataformas conhecidas. A análise a seguir explica os riscos e as medidas defensivas necessárias, sem presumir que todos os serviços mencionados tenham sido comprometidos da mesma maneira.
Como funciona a falha no GoBalance
O GoBalance é associado à abordagem de balanceamento de carga de serviços onion por meio de múltiplos servidores, permitindo distribuir solicitações e melhorar a disponibilidade de uma aplicação na rede Tor. Nesse contexto, o projeto Onionbalance é particularmente relevante: ele permite que um endereço onion seja atendido por várias instâncias de serviço, reduzindo a dependência de um único servidor.
A arquitetura envolve componentes que exercem funções diferentes. Um serviço principal coordena a publicação das informações necessárias para localizar as instâncias de serviço, enquanto os servidores secundários atendem às conexões. Os descritores publicados na rede Tor contêm informações criptograficamente protegidas que permitem aos clientes descobrir como alcançar o serviço correto.
A segurança desse processo depende da integridade das chaves e da implementação correta dos algoritmos de assinatura. Se uma ferramenta responsável por produzir ou assinar esses descritores manipular incorretamente o material criptográfico, o problema pode ultrapassar a máquina em que o software está instalado e afetar a identidade pública do serviço.
O problema na manipulação de chaves privadas
A alegação técnica central associada à vulnerabilidade descreve uma implementação em Go que descartaria 32 bytes de uma chave privada de 64 bytes durante a preparação dos dados utilizados na assinatura de descritores.
Esse detalhe exige uma distinção importante. Uma chave Ed25519 costuma ser representada de maneiras diferentes conforme a biblioteca criptográfica e a API utilizada. Em determinadas interfaces, uma chave privada expandida possui 64 bytes; em outras, a representação privada inicial contém 32 bytes. O formato esperado pela função de assinatura precisa corresponder exatamente ao formato fornecido pelo código.
Portanto, a existência de uma chave com 64 bytes não significa, por si só, que os 64 bytes devam ser tratados como uma sequência indivisível em qualquer operação. O risco aparece quando a implementação utiliza uma representação incorreta, descarta dados necessários ou interpreta uma estrutura de chave de maneira incompatível com o algoritmo.
Se o comportamento relatado permitir que um atacante obtenha informações suficientes para reconstruir o segredo utilizado nas assinaturas, as consequências podem ser graves. O invasor poderá tentar produzir descritores falsificados que sejam aceitos como legítimos, dependendo do mecanismo afetado, das verificações realizadas e das condições necessárias para explorar o erro.
É essencial não confundir um erro de implementação com a quebra matemática do algoritmo Ed25519. Uma falha desse tipo pode comprometer o uso de uma primitiva criptográfica sem demonstrar que o algoritmo subjacente foi quebrado.
Por que a chave pode comprometer um endereço .onion
Os endereços onion da versão 3 utilizam uma identidade criptográfica associada à chave pública do serviço. Essa identidade faz parte do mecanismo que permite aos clientes verificar se estão se conectando ao destino esperado.
A chave privada correspondente é, portanto, um ativo de segurança de alto valor. Quando ela é comprometida, a substituição de um servidor, a reinstalação do sistema operacional ou a alteração do endereço IP não necessariamente resolvem o problema.
Isso acontece porque a identidade onion não depende simplesmente de um endereço IP público ou de um nome de domínio convencional. Ela está vinculada a material criptográfico e aos mecanismos de autenticação da rede Tor.
Caso um invasor obtenha a chave mestra necessária para controlar a identidade do serviço, poderá tentar se passar pelo operador legítimo e publicar informações fraudulentas. O alcance real depende de quais chaves foram expostas e de como o serviço afetado utiliza os descritores.
A consequência mais importante é que a correção do software não revoga automaticamente uma chave privada que já tenha sido roubada. Quando há evidências de comprometimento, é necessário tratar a identidade criptográfica como potencialmente perdida.
O impacto prático da falha no GoBalance: sequestro do fórum Dread e migração de serviços
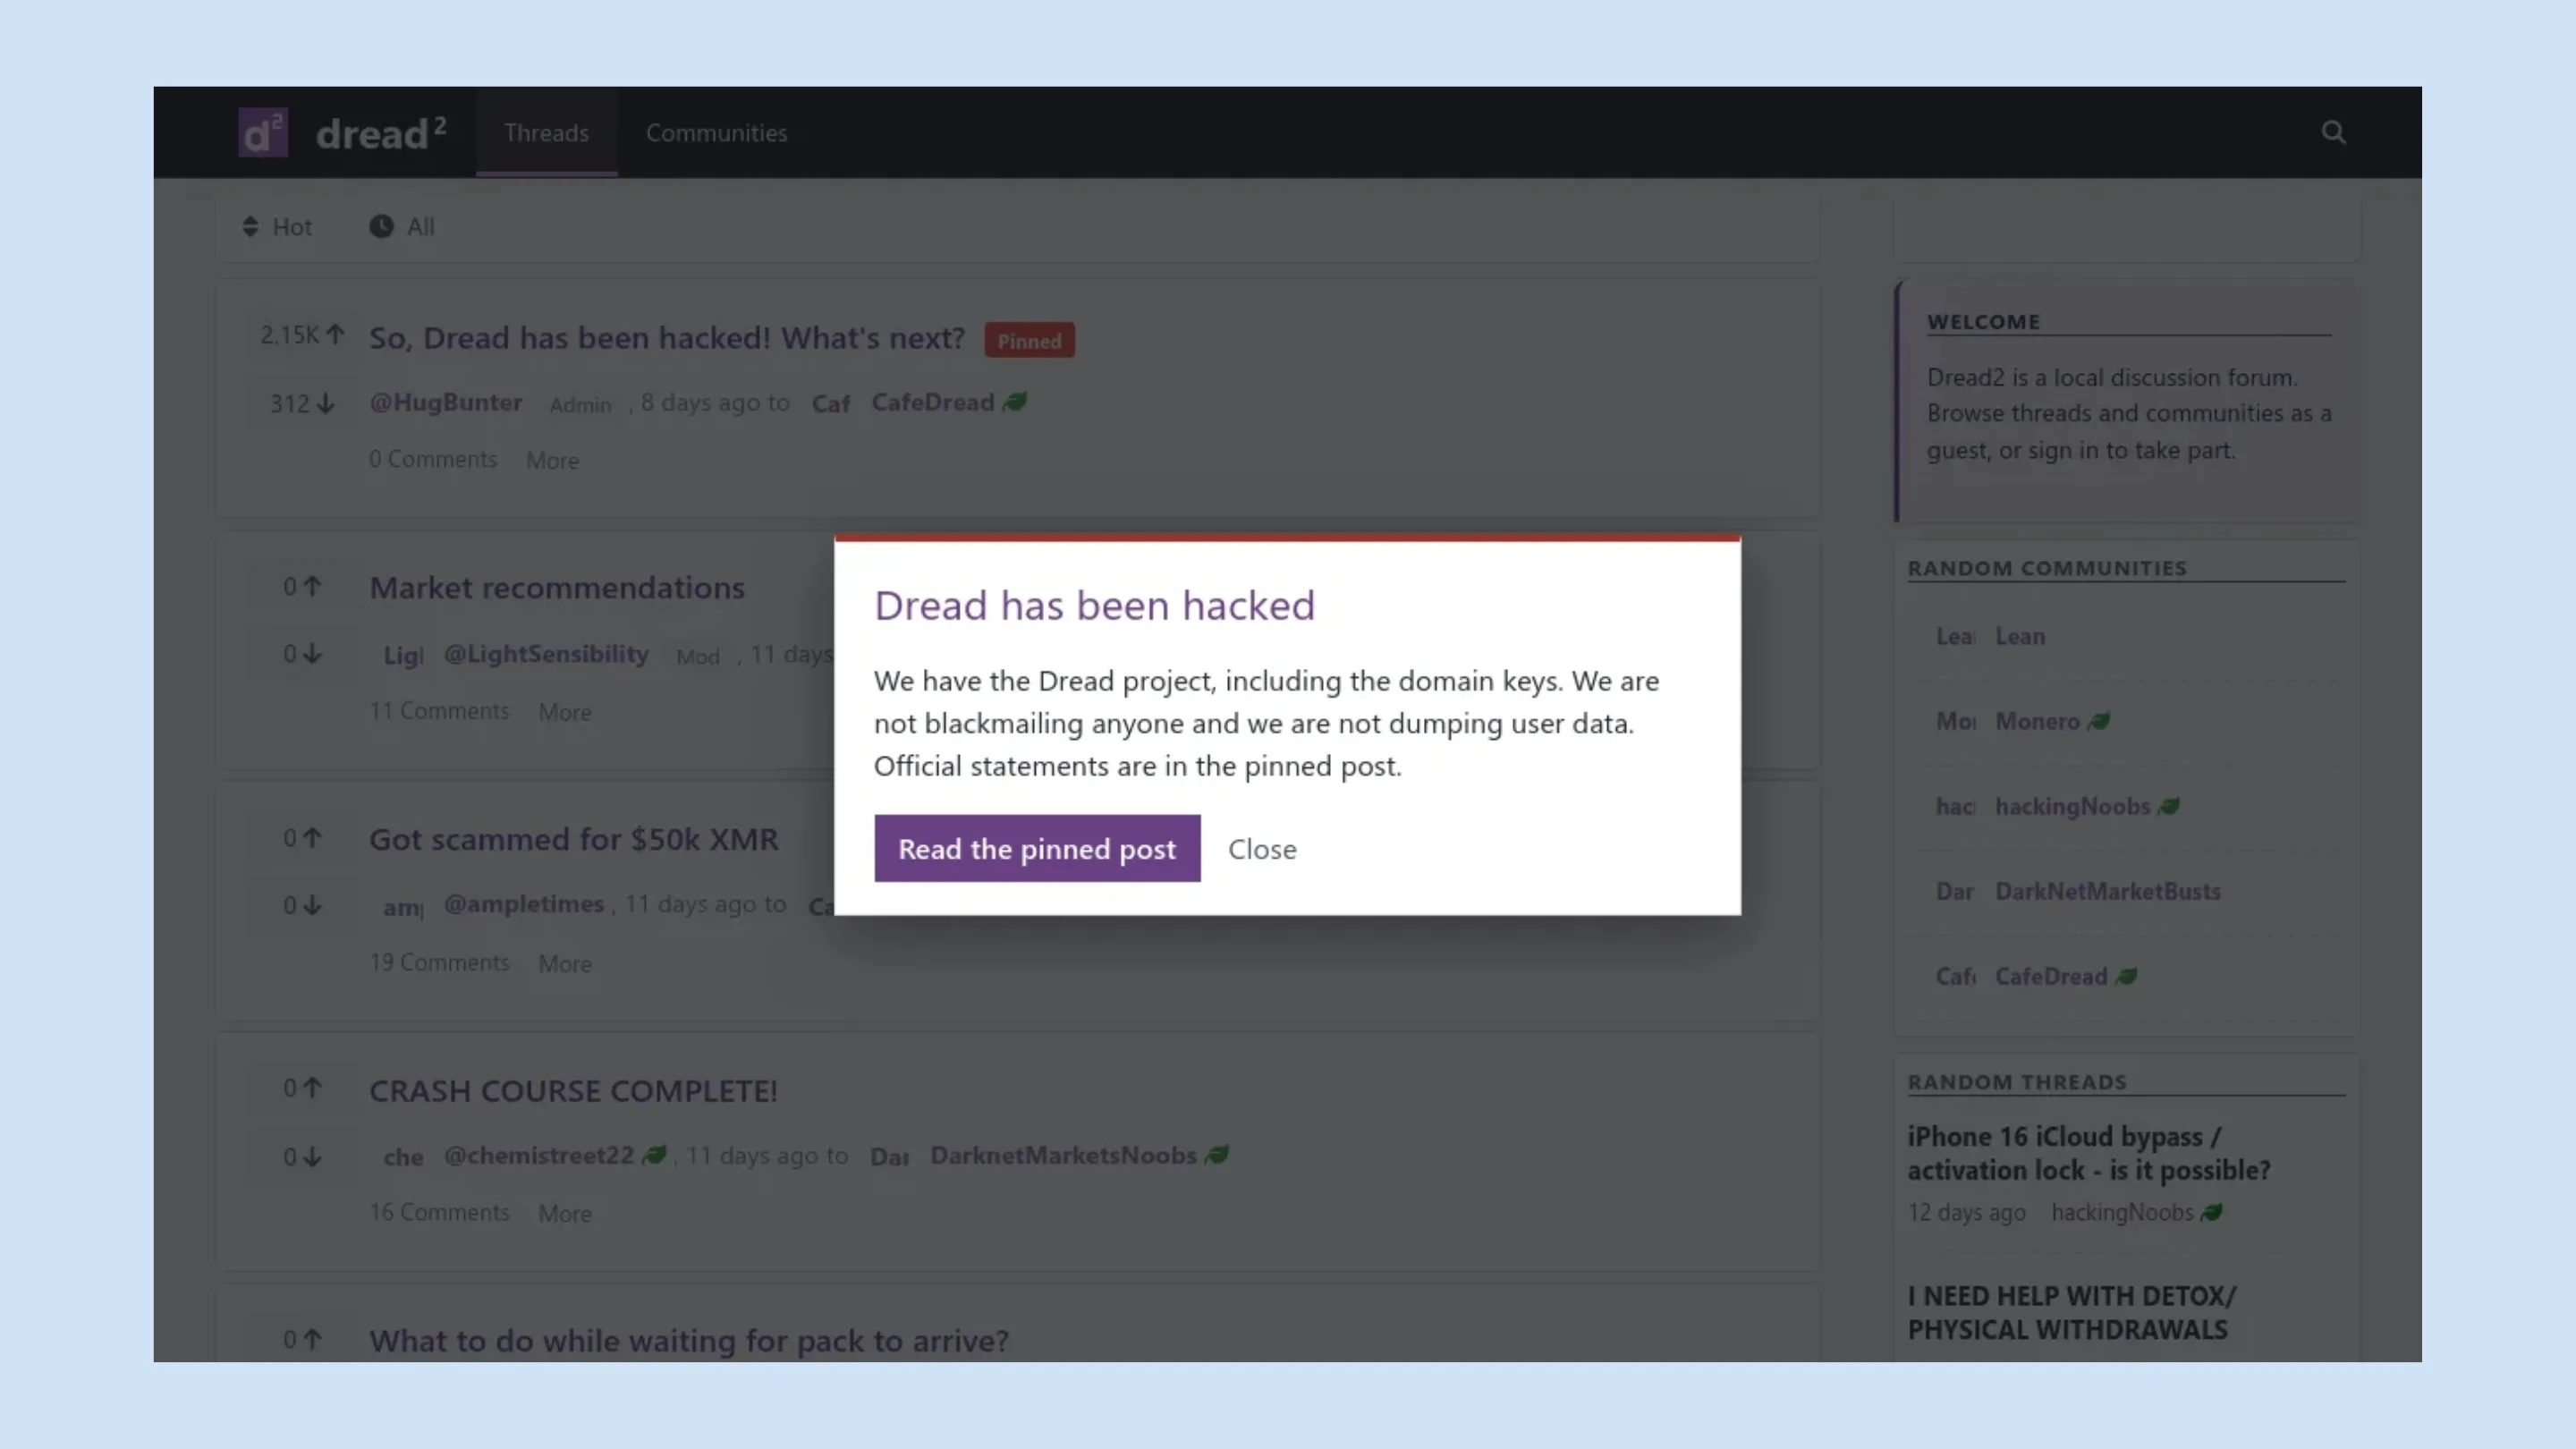
A gravidade do problema ficou evidente no início de outubro de 2026, quando o fórum Dread, uma das comunidades conhecidas da rede Tor, sofreu o sequestro de seus endereços onion. A sequência de acontecimentos foi relatada pelo veículo especializado The Hacker News, que atribuiu a descoberta da vulnerabilidade à empresa de inteligência em cibersegurança Searchlight Cyber.
O que aconteceu com o Dread
Entre 5 e 7 de outubro de 2026, os dois endereços onion associados ao Dread foram comprometidos e passaram a direcionar visitantes para o Conclave, um serviço concorrente. Inicialmente, um dos administradores, conhecido como Paris, atribuiu o primeiro incidente à exposição acidental da chave privada principal durante uma atualização do GoBalance.
A situação mudou quando o segundo endereço, utilizado como alternativa para determinados membros, também foi comprometido. Esse episódio reforçou a suspeita de que a vulnerabilidade do software havia sido explorada, em vez de o problema se limitar a um único erro operacional.
Em 7 de outubro, os responsáveis pelo fórum anunciaram uma migração permanente para um novo endereço onion, após a exposição de uma chave privada em software de terceiros. Segundo os administradores, os servidores do Dread não haviam sido invadidos. Isso é importante porque demonstra que o controle da identidade onion pode ser comprometido sem que o atacante necessariamente obtenha acesso ao banco de dados ou ao sistema operacional do serviço.
A plataforma Omega também foi afetada
Outro caso relevante envolve o Omega, um mercado da rede Tor que informou, em 8 de outubro, ter retirado o endereço antigo de circulação devido a um problema relacionado ao GoBalance. A plataforma também anunciou a migração para um novo endereço.
Os relatos indicam que outros serviços podem ter sido afetados, mas a extensão total do incidente ainda não estava clara em 9 de outubro de 2026. Não há, nas informações publicadas consultadas, uma lista completa e confirmada de todas as vítimas.
A cautela é necessária: o fato de uma plataforma utilizar ferramentas de balanceamento de carga não comprova, isoladamente, que ela esteja vulnerável. A exposição depende de fatores como a versão utilizada, o formato das chaves e a maneira como o software foi configurado.
Quais são os riscos para os visitantes
O sequestro de um endereço onion pode ser particularmente perigoso porque o usuário pode acreditar que está acessando o serviço legítimo ao utilizar um endereço que conhece há meses ou anos.
Se o tráfego for direcionado para uma cópia controlada por terceiros, os visitantes poderão ser expostos a diferentes ameaças:
- Roubo de credenciais: páginas falsas podem capturar nomes de usuário, senhas e outros dados de autenticação.
- Fraudes financeiras: em plataformas que movimentam valores, um site falso pode induzir usuários a realizar pagamentos ou transferências.
- Distribuição de arquivos maliciosos: o serviço impostor pode oferecer downloads adulterados ou induzir a instalação de programas perigosos.
- Perda de confiança: usuários podem ter dificuldade para distinguir a plataforma verdadeira de uma cópia fraudulenta.
É importante compreender o limite do ataque. Controlar o endereço onion não equivale automaticamente a invadir os servidores originais. O invasor pode controlar o destino apresentado aos visitantes sem ter acesso direto às mensagens, aos arquivos ou ao banco de dados armazenados na infraestrutura legítima.
Essa diferença, porém, não reduz a gravidade do incidente. Para serviços cuja reputação depende de uma identidade estável, o comprometimento da chave mestra pode ser suficiente para colocar usuários em risco.
Quem está realmente afetado e quais são as mitigações
A vulnerabilidade não deve ser interpretada como uma falha geral do Tor ou de todos os serviços onion. O problema descrito está associado a uma implementação específica de balanceamento de carga escrita em Go e à maneira como ela manipula determinadas chaves privadas.
Essa distinção é essencial para evitar respostas inadequadas, como recomendar que todos os usuários abandonem a rede Tor ou presumir que qualquer serviço que utilize Onionbalance esteja comprometido.
Diferença entre o Onionbalance original e a versão em Go
O Onionbalance original, desenvolvido em Python, é uma ferramenta voltada à distribuição de serviços onion por múltiplas instâncias. O GoBalance é uma reescrita em Go associada a essa abordagem e também distribuída com o conjunto de ferramentas EndGame, utilizado para ajudar serviços da rede Tor a permanecerem disponíveis durante ataques de negação de serviço.
Segundo as informações divulgadas pela Searchlight Cyber e reproduzidas pelo The Hacker News, a falha está na implementação em Go, e não no Onionbalance original nem no próprio protocolo Tor.
A distinção entre as duas implementações ilustra um risco conhecido no desenvolvimento de software: reescrever uma ferramenta não significa preservar automaticamente suas garantias de segurança. Mesmo quando a arquitetura e os objetivos permanecem iguais, diferenças na manipulação de dados, nas interfaces das bibliotecas e nas representações de chaves podem introduzir vulnerabilidades.
Também existe uma condição importante de exposição. O relato técnico indica que o problema afeta serviços que armazenam a chave mestra no formato de chave utilizado pelo Tor. Chaves produzidas pela ferramenta de configuração do GoBalance em outro formato podem não estar sujeitas à mesma falha.
Por isso, operadores precisam verificar o formato efetivamente utilizado e a procedência das chaves, em vez de concluir que todas as instalações apresentam o mesmo nível de risco.
O que os operadores devem fazer imediatamente
Para administradores que utilizam GoBalance, a resposta precisa considerar tanto a correção do código quanto a possível exposição de segredos criptográficos.
1. Identifique as instalações e as chaves afetadas
Faça um inventário das versões do GoBalance, das instâncias em produção e do formato das chaves mestras. Verifique também se descritores foram publicados enquanto uma configuração vulnerável estava em uso.
2. Trate as chaves expostas como comprometidas
Se a instalação corresponder à condição vulnerável, não presuma que o segredo continua protegido apenas porque o servidor não apresenta sinais de invasão. A possibilidade de recuperar a chave a partir de informações públicas muda o modelo de ameaça.
3. Gere uma nova chave mestra e migre para outro endereço
Quando houver exposição, crie uma identidade onion nova e migre o serviço para ela. Simplesmente substituir o executável ou reiniciar os processos não invalida uma chave antiga que já possa ter sido recuperada.
4. Atualize o software após verificar a correção
Acompanhe os comunicados dos mantenedores e utilize uma versão corrigida somente depois de confirmar sua procedência e a solução do problema. Uma atualização é necessária, mas não substitui a rotação de uma chave potencialmente comprometida.
5. Revise os registros e a cadeia de confiança
Investigue alterações de configuração, atualizações recentes, acessos administrativos e eventuais redirecionamentos. Publique o novo endereço por um canal autenticado e explique aos usuários como verificar a legitimidade da migração.
Na data de publicação das primeiras reportagens, em 9 de outubro de 2026, não havia um identificador CVE nem um comunicado oficial público do Projeto Tor ou do mantenedor do GoBalance identificado pelo The Hacker News. Também havia referência a uma prova de conceito independente e a uma correção publicada por um pesquisador, sem que isso equivalesse a uma versão oficial validada pelos mantenedores. A situação deve ser acompanhada, pois esses detalhes podem mudar rapidamente.
O que os usuários devem fazer para evitar golpes
Quem acessa serviços onion também precisa adotar medidas preventivas. A migração para um novo endereço não garante, por si só, que todos os usuários encontrem imediatamente a plataforma legítima.
As recomendações mais importantes são:
- Não utilize endereços antigos de serviços que anunciaram comprometimento ou migração de emergência.
- Confirme o novo endereço por canais autenticados, como comunicados assinados digitalmente por uma chave de confiança previamente verificada.
- Troque senhas potencialmente expostas, especialmente se você utilizou a mesma credencial em outras plataformas.
- Ative a autenticação multifator, quando disponível, e nunca forneça códigos de autenticação a páginas cuja legitimidade não tenha sido confirmada.
- Evite baixar arquivos ou realizar transações em páginas que apareceram inesperadamente após a mudança de endereço.
A recomendação de alterar senhas é especialmente relevante para usuários do Dread e de outros serviços potencialmente afetados. Ainda que a vulnerabilidade não conceda automaticamente acesso ao banco de dados, um endereço sequestrado pode ser utilizado para imitar a página legítima e coletar credenciais.
Outro cuidado importante é não confiar exclusivamente em mensagens publicadas pelo próprio endereço suspeito. Se o invasor controla a identidade onion, ele também pode publicar avisos falsos sobre atualizações, migrações ou procedimentos de recuperação. A confirmação precisa vir de um canal independente cuja autenticidade possa ser verificada.
O que a falha no GoBalance ensina sobre a segurança de softwares
O caso demonstra que ferramentas criadas para aumentar a disponibilidade e a resiliência de serviços podem introduzir riscos graves quando manipulam incorretamente informações criptográficas.
A falha no GoBalance é particularmente preocupante porque o material necessário para explorar o problema pode estar disponível em descritores públicos. Isso reduz a dependência de condições tradicionais de invasão, como obter acesso inicial ao servidor, descobrir credenciais administrativas ou explorar uma porta exposta.
A lição também se aplica a desenvolvedores de Go/Golang, administradores Linux e equipes responsáveis por infraestrutura crítica. Reescritas de ferramentas maduras precisam incluir testes de equivalência funcional, revisão independente do código criptográfico e validação das estruturas de dados esperadas pelas bibliotecas utilizadas.
Em sistemas que dependem de assinaturas digitais, não basta verificar se uma operação retorna um resultado aparentemente válido. É necessário confirmar que o algoritmo recebe a representação correta da chave, que os segredos permanecem protegidos e que a implementação preserva as propriedades de segurança esperadas.
Para projetos que gerenciam identidades de longa duração, uma auditoria também deve avaliar o que acontece depois de uma exposição. Procedimentos de rotação de chaves, migração de identidades, comunicação autenticada e recuperação de incidentes precisam fazer parte do planejamento desde o início.
No ecossistema Tor, a segurança depende de várias camadas: do protocolo, das implementações, das ferramentas auxiliares e das decisões operacionais de cada administrador. Uma falha localizada pode comprometer a confiança em um serviço sem representar uma quebra generalizada da rede.
A principal prioridade agora é identificar as instalações potencialmente vulneráveis, substituir as identidades criptográficas expostas e impedir que usuários continuem acessando endereços comprometidos. Para os desenvolvedores, o episódio reforça a necessidade de tratar código criptográfico como um componente que exige revisão especializada, testes rigorosos e acompanhamento contínuo.