O malware KREMLIN é o componente central de uma operação bancária identificada pela Elastic Security Labs como REF9334, com foco predominante em usuários e instituições financeiras do Brasil. A campanha, observada desde pelo menos maio de 2025, combina carregadores em JavaScript, executáveis em C++, técnicas de DLL side-loading e uma extensão maliciosa capaz de operar dentro do Google Chrome e do Microsoft Edge.
O que torna a ameaça particularmente relevante é a combinação de técnicas que normalmente aparecem separadamente. O KREMLIN utiliza contratos inteligentes da blockchain Ethereum como uma espécie de resolvedor descentralizado para localizar sua infraestrutura e também manipula mecanismos de integridade do Chromium para fazer uma extensão maliciosa parecer legítima. Dessa forma, o ataque tenta sobreviver tanto a bloqueios tradicionais de infraestrutura quanto às proteções internas do navegador.
A análise da Elastic identificou sete campanhas ao longo de 15 meses, com iscas que imitavam aproximadamente uma dúzia de bancos brasileiros. A operação demonstra como o navegador deixou de ser apenas uma interface para acessar serviços bancários e passou a ser, para os criminosos, um alvo estratégico capaz de fornecer credenciais, cookies, tokens de sessão e informações inseridas em páginas financeiras.
Como o malware KREMLIN infecta o sistema e ignora sandbox
A cadeia de infecção começa com uma técnica conhecida, mas ainda bastante eficaz: engenharia social. A vítima recebe ou baixa um arquivo JavaScript (.js) apresentado como comprovante bancário, documento, fatura ou outro arquivo relacionado a uma instituição financeira.
Ao executar o arquivo manualmente, o primeiro estágio do KREMLIN realiza verificações destinadas a descobrir se está diante de um computador real ou de um ambiente utilizado por pesquisadores para análise de malware. Entre os mecanismos identificados pela Elastic estão a contagem de arquivos presentes na área de trabalho e a verificação da quantidade de processos em execução por meio de WMI. Se houver poucos arquivos ou processos, o carregador pode interpretar o ambiente como uma sandbox e interromper a execução.
Essa estratégia tem uma finalidade simples: reduzir a exposição durante análises automatizadas. Em vez de executar imediatamente todas as etapas maliciosas, o código tenta determinar se o computador apresenta características de um ambiente controlado.
Depois das verificações, o carregador pode baixar uma versão do Node.js para executar outras etapas do ataque. A campanha também cria persistência no Windows por meio de uma tarefa agendada chamada MicrosoftNodeRuntimeUpdater, nome escolhido para se parecer com um componente legítimo relacionado ao ambiente Node.js.
O abuso de um componente legítimo da SentinelOne
Em outra etapa, o malware KREMLIN utiliza uma técnica conhecida como DLL side-loading. O método consiste em colocar uma biblioteca maliciosa no caminho de um executável legítimo que, ao ser executado, acaba carregando essa DLL adulterada.
Nesse caso, a Elastic identificou o abuso do executável legítimo SentinelMemoryScanner.exe, associado à solução de segurança da SentinelOne. A biblioteca maliciosa se apresenta como SentinelAgentCore.dll, permitindo que o código do atacante seja carregado dentro do contexto do processo legítimo.
O estágio seguinte repete verificações de ambiente, incluindo processos em execução, quantidade de CPUs, memória e características do sistema. Em determinadas condições, a execução é encerrada para dificultar a análise.
O ponto importante para administradores é que a presença de um processo ou arquivo legítimo não significa necessariamente que toda a atividade associada a ele seja confiável. Técnicas de side-loading exploram justamente essa confiança.
Como a blockchain Ethereum esconde a infraestrutura do KREMLIN
Um dos elementos mais incomuns da campanha é o uso da blockchain Ethereum como mecanismo de descoberta de infraestrutura.
Em vez de gravar diretamente todos os endereços dos servidores de comando e controle, o malware consulta um contrato inteligente para obter informações atualizadas. Na prática, o contrato funciona como um dead drop resolver, ou seja, um ponto intermediário utilizado para descobrir onde estão os recursos necessários para continuar a infecção.
A análise da Elastic identificou parâmetros no contrato relacionados ao módulo principal, a um possível submódulo e ao componente utilizado para o side-loading. O mecanismo permite que os operadores alterem os destinos utilizados pela campanha sem precisar modificar necessariamente o código distribuído inicialmente.
Essa arquitetura aumenta a resiliência operacional. Derrubar um domínio específico pode interromper uma etapa temporariamente, mas não elimina automaticamente a informação armazenada em uma blockchain pública. O malware pode consultar novamente o contrato e descobrir outro endereço de infraestrutura.
Isso não significa que a blockchain torne o C2 impossível de bloquear. Organizações ainda podem bloquear domínios, endereços e padrões de comunicação conhecidos. O problema é que o ponto de descoberta da infraestrutura passa a ser mais difícil de neutralizar por métodos convencionais.
A mecânica do sequestro do Chrome e Edge
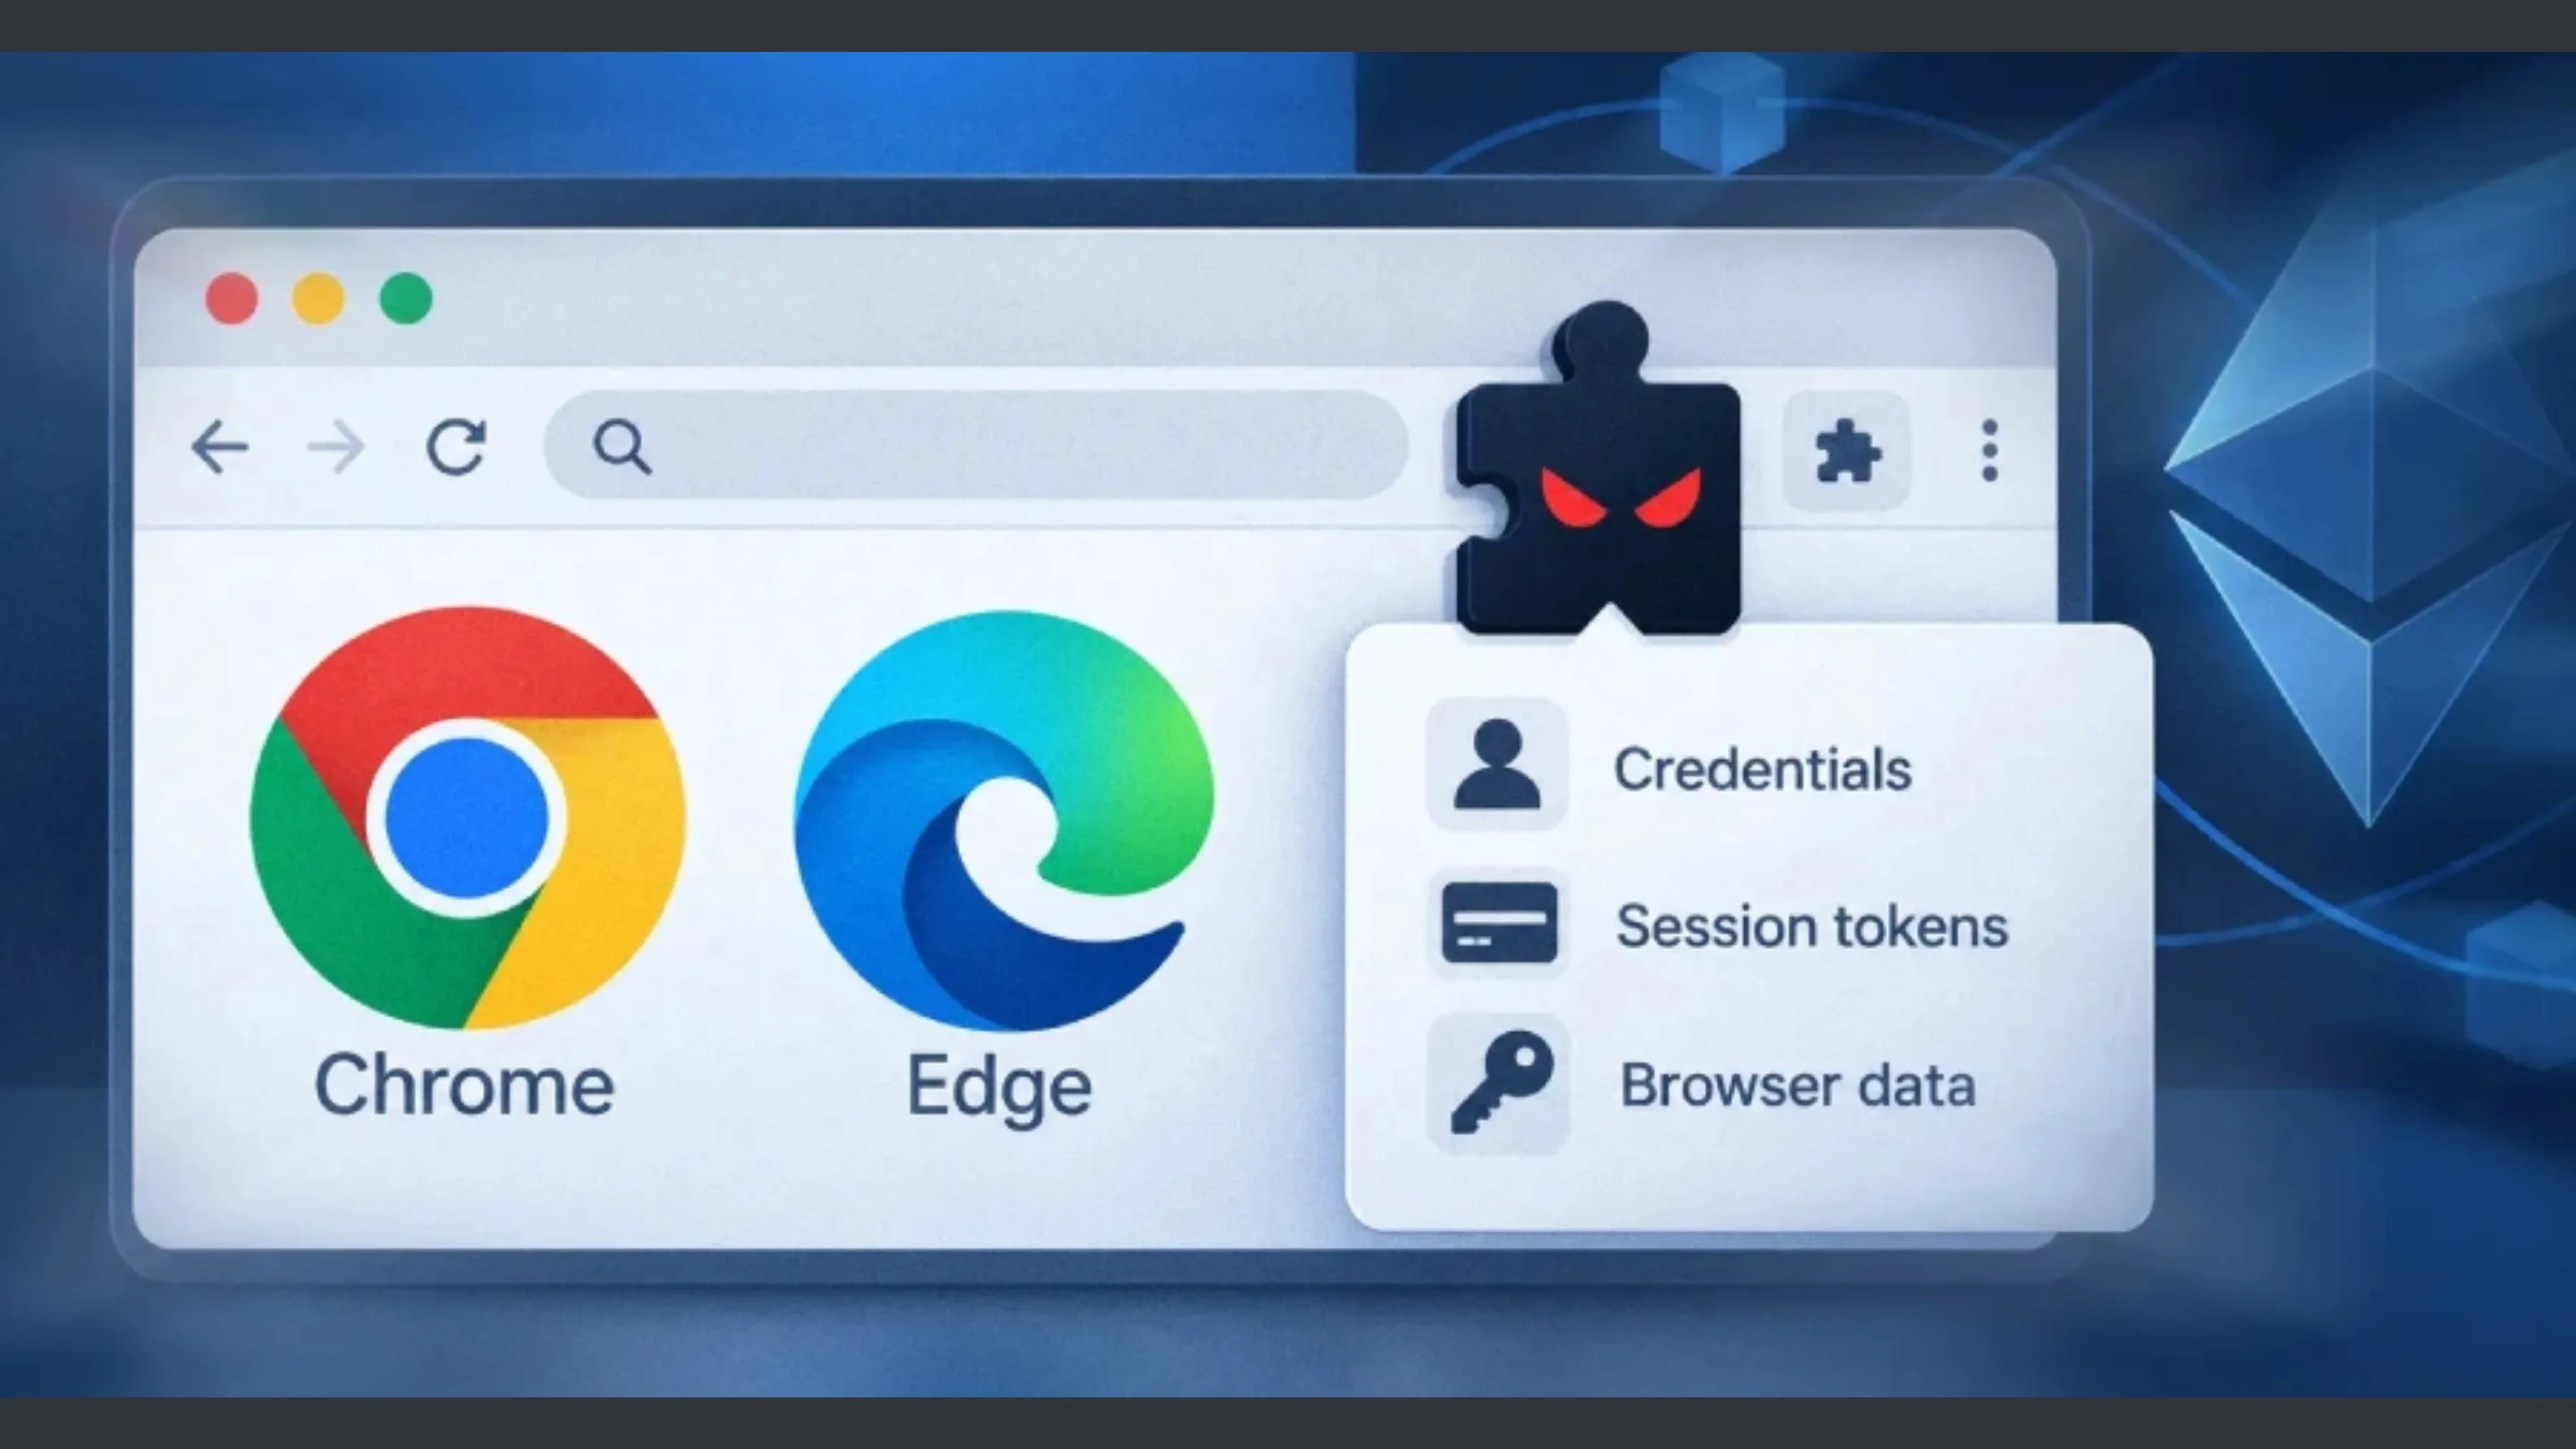
Depois de estabelecer as etapas necessárias, o malware KREMLIN chega ao seu principal objetivo: instalar uma extensão maliciosa dentro de navegadores baseados em Chromium.
A extensão aparece com o nome AVSync System Inc., fazendo parecer que se trata de um componente legítimo. A versão analisada pela Elastic utiliza mecanismos capazes de modificar arquivos internos do perfil do navegador e manipular as verificações responsáveis por detectar alterações não autorizadas.
O ataque utiliza técnicas conhecidas como Phantom Extension e GhostChrome-X. Elas exploram a forma como o Chromium verifica a integridade de suas configurações de extensões.
Como a proteção de integridade é contornada
O Chromium utiliza o arquivo Secure Preferences para armazenar diversas configurações sensíveis do perfil. Entre os mecanismos de proteção estão verificações criptográficas que ajudam a detectar modificações feitas por programas externos.
O KREMLIN modifica esse arquivo e tenta reconstruir as informações criptográficas necessárias para que o navegador aceite as alterações. A operação também modifica o objeto JSON protection.macs, permitindo que a extensão maliciosa seja registrada de uma forma que faça o Chromium tratá-la como válida.
É importante destacar que essa técnica não significa necessariamente que exista uma nova vulnerabilidade zero-day no Chrome ou no Edge. O método explora mecanismos de instalação e integridade presentes no ambiente local do navegador, depois que o malware já conseguiu executar código com privilégios suficientes no sistema.
Isso também explica por que simplesmente verificar se uma extensão foi instalada manualmente pode não ser suficiente em um computador comprometido.
Quais dados a extensão KREMLIN pode roubar
Depois de carregada, a extensão AVSync System Inc. solicita acesso a recursos que podem fornecer uma visão extremamente ampla da atividade do navegador, incluindo abas, cookies, armazenamento local e a API webRequest.
O instalador também foi observado coletando dados presentes nos perfis do navegador, incluindo arquivos relacionados a credenciais armazenadas, dados de formulários, cookies e extensões instaladas. A análise identificou ainda mecanismos relacionados às chaves utilizadas pelo sistema OSCrypt, ampliando o potencial de recuperação de informações protegidas.
Outro componente importante é a comunicação com a infraestrutura de comando e controle. A extensão utiliza WebSocket para comunicação persistente e também possui um mecanismo secundário baseado em requisições HTTP.
Uma característica particularmente interessante é o uso de requisições que podem parecer tráfego comum do navegador, inclusive chamadas associadas a arquivos ou recursos semelhantes a CSS. O objetivo é dificultar a identificação da comunicação maliciosa apenas por sua aparência.
A capacidade observada inclui interceptação de tráfego, captura de dados inseridos em páginas e roubo de cookies e tokens de sessão. Isso é especialmente perigoso em serviços financeiros porque uma sessão já autenticada pode representar um alvo mais valioso do que simplesmente uma senha.
Como se proteger contra ameaças em navegadores
A primeira medida é tratar arquivos JavaScript recebidos por e-mail, mensagens ou downloads inesperados como potencialmente perigosos. Um arquivo .js apresentado como comprovante, nota fiscal ou documento bancário não deve ser executado apenas porque possui um nome aparentemente legítimo.
Também é importante revisar regularmente as extensões instaladas no Chrome e no Edge. Extensões que surgiram sem intervenção do usuário, que apresentam nomes desconhecidos ou que solicitam permissões incompatíveis com sua finalidade devem ser investigadas.
Em ambientes corporativos, administradores podem ampliar a proteção por meio de políticas de gerenciamento de extensões, restrições de instalação, monitoramento de processos e telemetria de endpoints. Também é recomendável observar tarefas agendadas desconhecidas e alterações inesperadas nos perfis dos navegadores.
O caso do KREMLIN reforça ainda outro ponto: antivírus e EDR atualizados continuam importantes, mas não devem ser a única camada de defesa. A campanha combina engenharia social, persistência, side-loading, manipulação do navegador e infraestrutura descentralizada. Detectar apenas um desses componentes pode não ser suficiente.
Usuários que suspeitam de comprometimento devem evitar acessar serviços bancários pelo navegador afetado, realizar uma análise completa do sistema e, quando houver indícios concretos de roubo de credenciais ou sessões, entrar em contato com as instituições financeiras envolvidas.
O que o KREMLIN revela sobre a evolução dos ataques bancários
A operação REF9334 mostra uma mudança importante no modelo de malware bancário direcionado ao Brasil. Em vez de depender exclusivamente do roubo tradicional de senhas, o ataque tenta controlar o próprio ambiente no qual a autenticação acontece.
O uso de Ethereum para descoberta de infraestrutura, a exploração de um executável legítimo para DLL side-loading e a manipulação das proteções de extensões do Chromium formam uma cadeia sofisticada. Ao mesmo tempo, o ponto inicial continua sendo bastante humano: convencer a vítima a executar um arquivo que parece legítimo.
Para usuários domésticos e profissionais de TI, a principal lição é que uma extensão desconhecida dentro do navegador deve ser tratada como um possível incidente de segurança, especialmente quando sua instalação não foi autorizada.
Vale a pena verificar agora as extensões instaladas no Chrome e no Edge, revisar tarefas e processos suspeitos e manter o sistema operacional, navegador e ferramentas de segurança atualizados. Compartilhar este alerta também ajuda a reduzir a eficácia de campanhas que dependem da engenharia social para alcançar novas vítimas.