
O malware MacSync ganhou uma nova etapa de evolução e passou a utilizar um recurso legítimo do ecossistema da Apple, os calendários públicos do iCloud, para transportar comandos e novas cargas maliciosas. A campanha combina esse mecanismo com engenharia social, aplicativos falsos e técnicas do tipo ClickFix, criando uma cadeia de infecção capaz de terminar na instalação de um infostealer e de um backdoor persistente no macOS.
A descoberta chama atenção porque o ataque não depende simplesmente de um arquivo malicioso hospedado em um domínio suspeito. Em determinadas etapas, o MacSync utiliza a infraestrutura legítima do iCloud como ponto de distribuição, enquanto tenta convencer a própria vítima a executar ações perigosas. Entre os disfarces observados estão aplicativos falsos, supostas carteiras de criptomoedas e iscas relacionadas a ferramentas conhecidas no ambiente de desenvolvimento.
A nova versão também amplia consideravelmente o impacto da infecção. Além do roubo de credenciais e outros dados sensíveis, pesquisadores identificaram um componente escrito em Objective-C que se apresenta como o Finder, estabelece mecanismos de persistência e permite que operadores remotos mantenham acesso ao sistema.
Como funciona a distribuição do malware MacSync
A cadeia começa com engenharia social, e não com uma exploração direta de uma vulnerabilidade do macOS. O usuário é induzido a baixar e abrir um aplicativo que aparenta ser legítimo, normalmente distribuído por meio de sites, redes sociais ou campanhas que prometem software gratuito, versões modificadas ou ferramentas úteis.
O cenário se torna particularmente perigoso quando a vítima encontra instruções semelhantes às utilizadas em ataques ClickFix. Nesse modelo, uma página falsa apresenta uma suposta correção, verificação ou etapa de instalação e orienta o usuário a executar determinadas ações no Terminal. A técnica explora a confiança do usuário para transformar uma ação aparentemente legítima em execução de código malicioso. A Kaspersky já havia documentado a expansão do ClickFix para o macOS e o abuso do Terminal nesse tipo de golpe.
Entre as iscas relacionadas ao MacSync aparecem aplicativos falsos, ferramentas modificadas e até um suposto aplicativo chamado Toria, apresentado como carteira de criptomoedas. Pesquisadores também relacionaram a campanha a simuladores de ferramentas conhecidas, incluindo falsas instalações associadas ao Homebrew, além de utilitários de gerenciamento de armazenamento e outros softwares direcionados a usuários técnicos.
O detalhe importante é que a vítima precisa participar da primeira etapa. Isso significa que manter o macOS atualizado continua sendo importante, mas não elimina o risco de uma infecção causada pela execução voluntária de um aplicativo ou comando obtido de uma fonte não confiável.
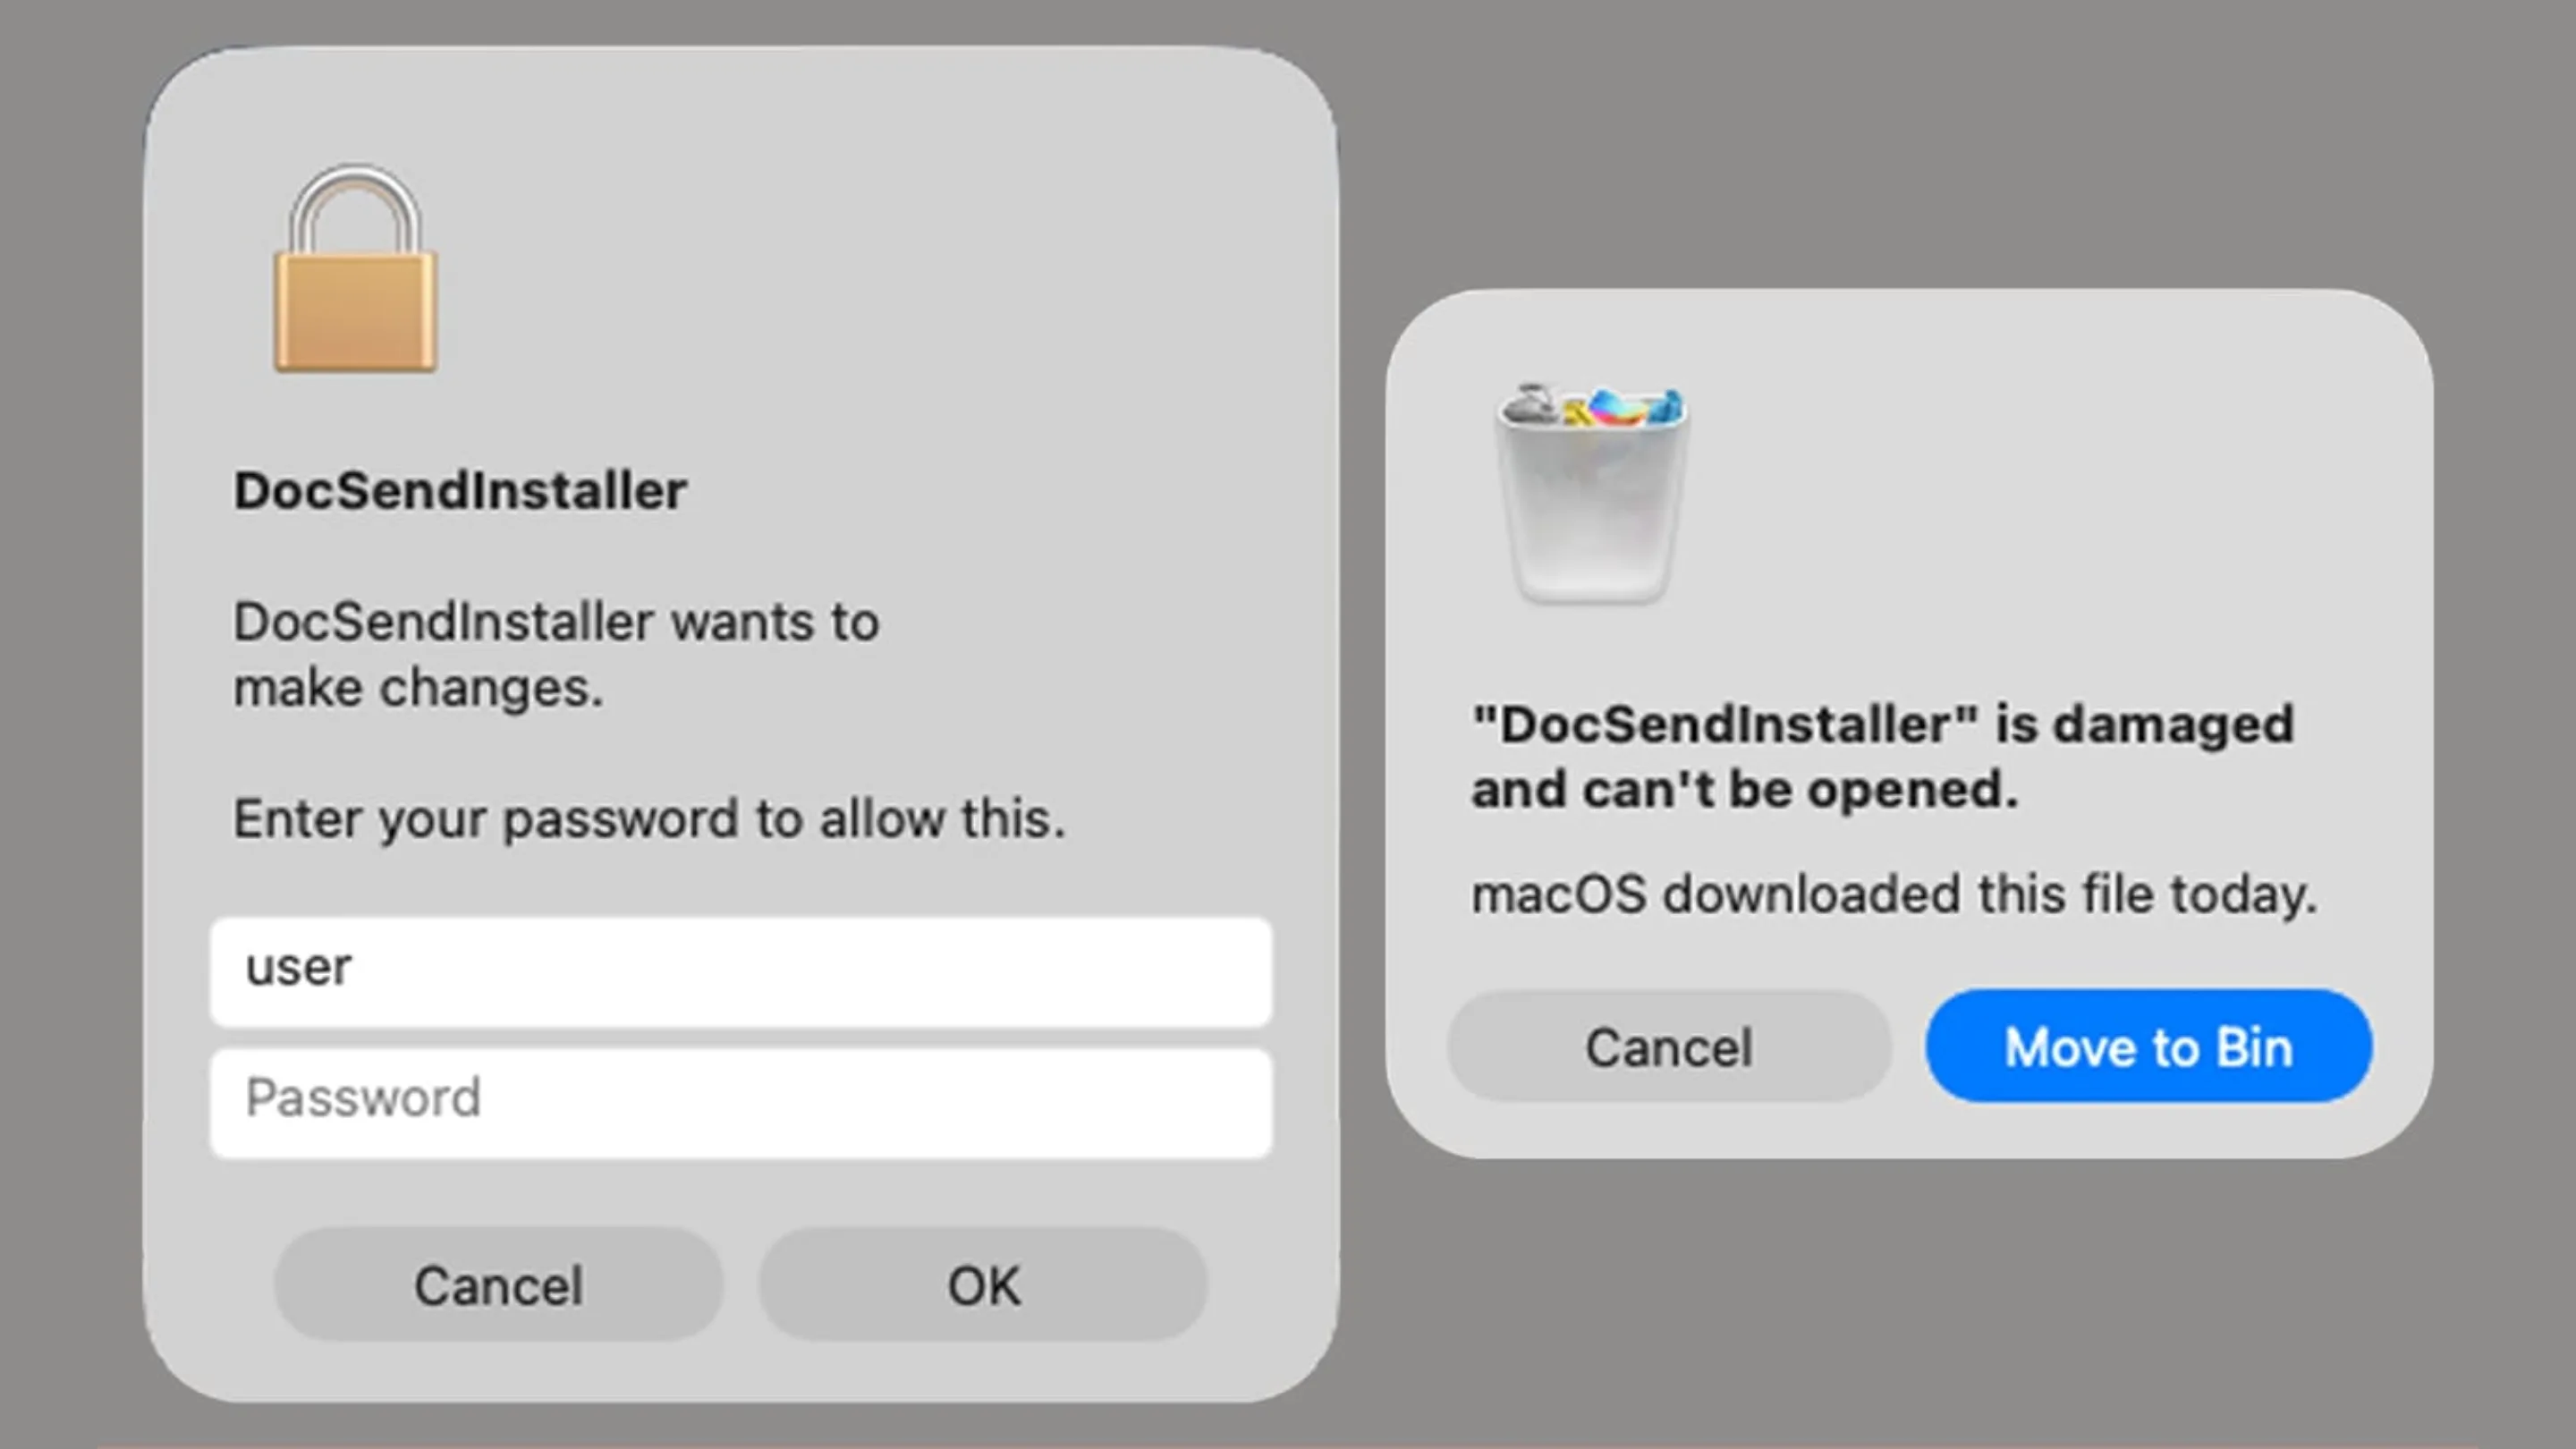
Imagem: Kaspersky
O calendário público do iCloud vira canal para o MacSync
A parte mais incomum da campanha aparece na etapa de distribuição do payload. Em pelo menos uma variante analisada pelos pesquisadores, o downloader não busca a próxima carga diretamente em um servidor tradicional controlado pelo criminoso. Em vez disso, ele consulta um calendário público do iCloud.
O conteúdo recuperado é um arquivo de calendário no formato ICS. Dentro dos dados existe uma entrada de evento cuja descrição contém informações utilizadas pela cadeia de infecção. O downloader processa esse conteúdo e o encaminha ao interpretador zsh, o shell padrão das versões modernas do macOS.
O funcionamento é particularmente engenhoso. O arquivo baixado contém vários elementos que pertencem à estrutura normal de um calendário. Para o interpretador de comandos, grande parte desse conteúdo simplesmente não corresponde a comandos válidos. A carga maliciosa aparece posteriormente, associada ao campo DESCRIPTION do evento.
Dessa forma, o calendário funciona simultaneamente como um documento aparentemente legítimo e como um canal de distribuição de comandos. O conteúdo localizado após o marcador apropriado é processado pelo shell e pode desencadear o download da próxima etapa da infecção.
O mecanismo reduz a dependência de infraestrutura própria. Em vez de registrar um novo domínio exclusivamente para hospedar cada estágio, o criminoso pode abusar de um serviço legítimo da Apple. Isso também dificulta análises baseadas apenas na reputação do domínio, já que o tráfego pode envolver uma infraestrutura pertencente ao próprio ecossistema do iCloud.
Por que o uso do zsh é relevante
O uso do zsh não significa que o shell seja vulnerável. O problema está na forma como um programa malicioso entrega dados externos ao interpretador.
Na variante analisada, o downloader cria um mecanismo para alimentar o conteúdo obtido do calendário ao zsh, que processa os dados recebidos. A estrutura do calendário é descartada como uma sequência de comandos inválidos até que o interpretador alcance o conteúdo preparado pelo atacante.
Esse comportamento transforma um arquivo aparentemente inofensivo em uma espécie de ponte entre o iCloud e o shell local. Para profissionais de segurança, isso cria uma oportunidade importante de detecção comportamental: processos que obtêm dados de serviços de calendário e imediatamente os encaminham para um interpretador de comandos merecem investigação.
A cadeia pode então recuperar um arquivo compactado contendo outro aplicativo. A partir daí, novas etapas são executadas até que os componentes principais do MacSync sejam instalados.
O infostealer amplia o impacto da infecção
O MacSync surgiu originalmente associado à família AMOS, também conhecida como Atomic macOS Stealer, mas a versão atual representa uma evolução significativa da ameaça. Segundo a análise da Kaspersky, a campanha agora combina um infostealer com um componente de acesso remoto persistente.
O módulo de roubo de informações procura uma quantidade ampla de dados armazenados no computador. Entre os alvos estão histórico de navegação, cookies, credenciais salvas, dados de carteiras de criptomoedas, informações do Telegram e arquivos relacionados ao Keychain.
A ameaça também demonstra interesse especial por ambientes utilizados por desenvolvedores e profissionais de tecnologia. A análise identifica a coleta de informações relacionadas a SSH, configurações do Zsh, AWS, Kubernetes e Git, além de dados do próprio sistema e da lista de aplicativos instalados.
Isso torna a infecção particularmente relevante para quem utiliza o Mac como estação de desenvolvimento. Uma máquina comprometida pode armazenar muito mais do que arquivos pessoais. Ela pode conter credenciais de infraestrutura, chaves de acesso, configurações de serviços em nuvem, tokens, repositórios e informações utilizadas em ambientes corporativos.
O novo backdoor se disfarça de Finder
A segunda grande novidade do MacSync é o backdoor desenvolvido em Objective-C e apresentado com características que permitem sua associação visual ou funcional ao Finder.
A função desse componente é diferente da coleta inicial feita pelo infostealer. Enquanto o primeiro módulo busca rapidamente informações valiosas, o backdoor procura oferecer ao operador uma forma de manter acesso ao sistema e executar novas ações posteriormente.
Para isso, a ameaça utiliza diferentes mecanismos de persistência. Entre eles estão um LaunchAgent, alterações no .zshrc e modificações em hooks globais do Git. A combinação é relevante porque cria vários caminhos para recuperar o malware caso um dos mecanismos seja removido.
A análise também indica que o componente pode verificar e restaurar sua própria persistência. Em outras palavras, apagar apenas um arquivo suspeito pode não ser suficiente para eliminar completamente a infecção.
Outro comportamento observado é o encerramento de processos relacionados às notificações do macOS, aparentemente com o objetivo de reduzir os avisos apresentados ao usuário. Isso ajuda a ameaça a permanecer menos perceptível depois da instalação.
O que o backdoor pode fazer depois da instalação
O acesso persistente transforma o incidente em algo maior do que um simples roubo inicial de credenciais. De acordo com a análise publicada sobre a nova variante, o backdoor pode receber comandos do servidor de controle e executar ações adicionais no computador.
Entre as capacidades identificadas estão a execução de AppleScript, coleta de informações do sistema e arquivos específicos, instalação de extensões de navegador e substituição de aplicativos relacionados a carteiras de criptomoedas por versões fornecidas pelo operador.
Os pesquisadores também identificaram uma função chamada live_browser, relacionada ao download de um componente denominado sn_relay. A finalidade exata desse componente não pôde ser determinada a partir das amostras analisadas, portanto esse aspecto deve ser tratado como uma capacidade ainda não totalmente esclarecida.
O conjunto mostra como o MacSync deixou de ser apenas uma ameaça focada em extração de dados. A presença de um backdoor persistente permite que a campanha continue produzindo consequências mesmo depois do roubo inicial.
Como se proteger contra o MacSync
A primeira medida é evitar a execução de comandos copiados de páginas da internet quando a origem ou finalidade não estiver completamente clara. Ataques ClickFix dependem justamente da criação de uma situação na qual o usuário acredita estar realizando uma correção ou verificação necessária.
Também é importante desconfiar de aplicativos distribuídos como versões gratuitas, modificadas ou supostamente desbloqueadas. O mesmo vale para carteiras de criptomoedas, utilitários de sistema e ferramentas para desenvolvedores obtidas fora de seus canais oficiais.
Usuários técnicos devem prestar atenção especial a pedidos inesperados de senha de administrador. O fato de uma janela solicitar a senha correta do macOS não significa que o aplicativo que a apresenta seja confiável.
Para equipes de TI, vale monitorar comportamentos como zsh iniciados por aplicativos recém-baixados, alterações inesperadas em LaunchAgents, modificações no .zshrc, criação de hooks globais do Git e processos que encerram componentes de notificação. A investigação deve considerar também o uso anormal de serviços legítimos da nuvem como parte de uma cadeia de download.
Por fim, manter o macOS atualizado, utilizar mecanismos confiáveis de proteção e revisar periodicamente extensões de navegador, aplicativos instalados, itens de inicialização e credenciais armazenadas reduz a superfície de ataque.
O caso do malware MacSync demonstra uma tendência importante: os criminosos não precisam necessariamente criar uma infraestrutura obviamente maliciosa para cada etapa do ataque. Serviços legítimos, ferramentas populares e comportamentos esperados do usuário podem ser combinados para construir uma cadeia sofisticada.
Para quem utiliza o Mac em atividades pessoais, desenvolvimento ou administração de infraestrutura, o principal alerta é simples: um comando executado no Terminal ou um aplicativo aparentemente legítimo pode ser o primeiro passo de uma infecção muito mais profunda. A combinação de engenharia social, abuso do iCloud, execução via zsh, roubo de credenciais e persistência torna a nova variante uma ameaça que merece atenção especial da comunidade técnica.