O phishing com inteligência artificial ganhou uma nova camada de sofisticação com uma campanha que explora o interesse crescente por ferramentas como ChatGPT, Gemini, Claude e Meta Muse. Em vez de simplesmente copiar páginas de login, os criminosos criam falsos portais de anúncios baseados em IA e utilizam uma técnica conhecida como Browser-in-the-Browser (BitB) para reproduzir, dentro da própria página maliciosa, janelas de autenticação aparentemente legítimas.
A campanha é especialmente preocupante porque não depende apenas de páginas falsas estáticas. Trata-se de uma operação controlada por humanos, na qual os operadores acompanham a tentativa de login e podem alterar o fluxo em tempo real. O objetivo é capturar não apenas nomes de usuário e senhas, mas também códigos de autenticação multifator (MFA), aprovações em aplicativos autenticadores e outros fatores usados para proteger as contas.
O risco aumenta quando as vítimas são profissionais de marketing, gestores de tráfego ou funcionários responsáveis por contas corporativas. Uma conta de anúncios comprometida pode permitir acesso a cartões de pagamento, públicos, campanhas, dados comerciais e históricos de faturamento, além de servir como plataforma para novas fraudes.
Como funciona a plataforma de phishing com inteligência artificial
Os criminosos procuram aproveitar a popularidade da IA para dar legitimidade ao golpe. Em vez de apresentar uma página genérica de phishing, os sites fraudulentos podem se apresentar como plataformas especializadas em otimização de campanhas publicitárias, auditoria de anúncios ou ferramentas de marketing com IA.
Um exemplo citado na campanha é o domínio falso museads.ai, criado para aparentar relação com serviços de inteligência artificial e publicidade. A promessa de automatizar campanhas ou melhorar o desempenho de anúncios funciona como isca para profissionais que já utilizam ferramentas de IA no trabalho.
Depois que a vítima acessa o serviço, a plataforma pode solicitar que ela faça login utilizando uma conta do Google, Meta, Okta ou TikTok. É nesse momento que o ataque passa de uma simples página falsa para uma estrutura capaz de interagir com o usuário durante a autenticação.
A aparência também é cuidadosamente construída. Elementos de interface, logotipos, cores, textos e janelas de autenticação são reproduzidos para reduzir os sinais visuais que normalmente poderiam denunciar uma fraude.
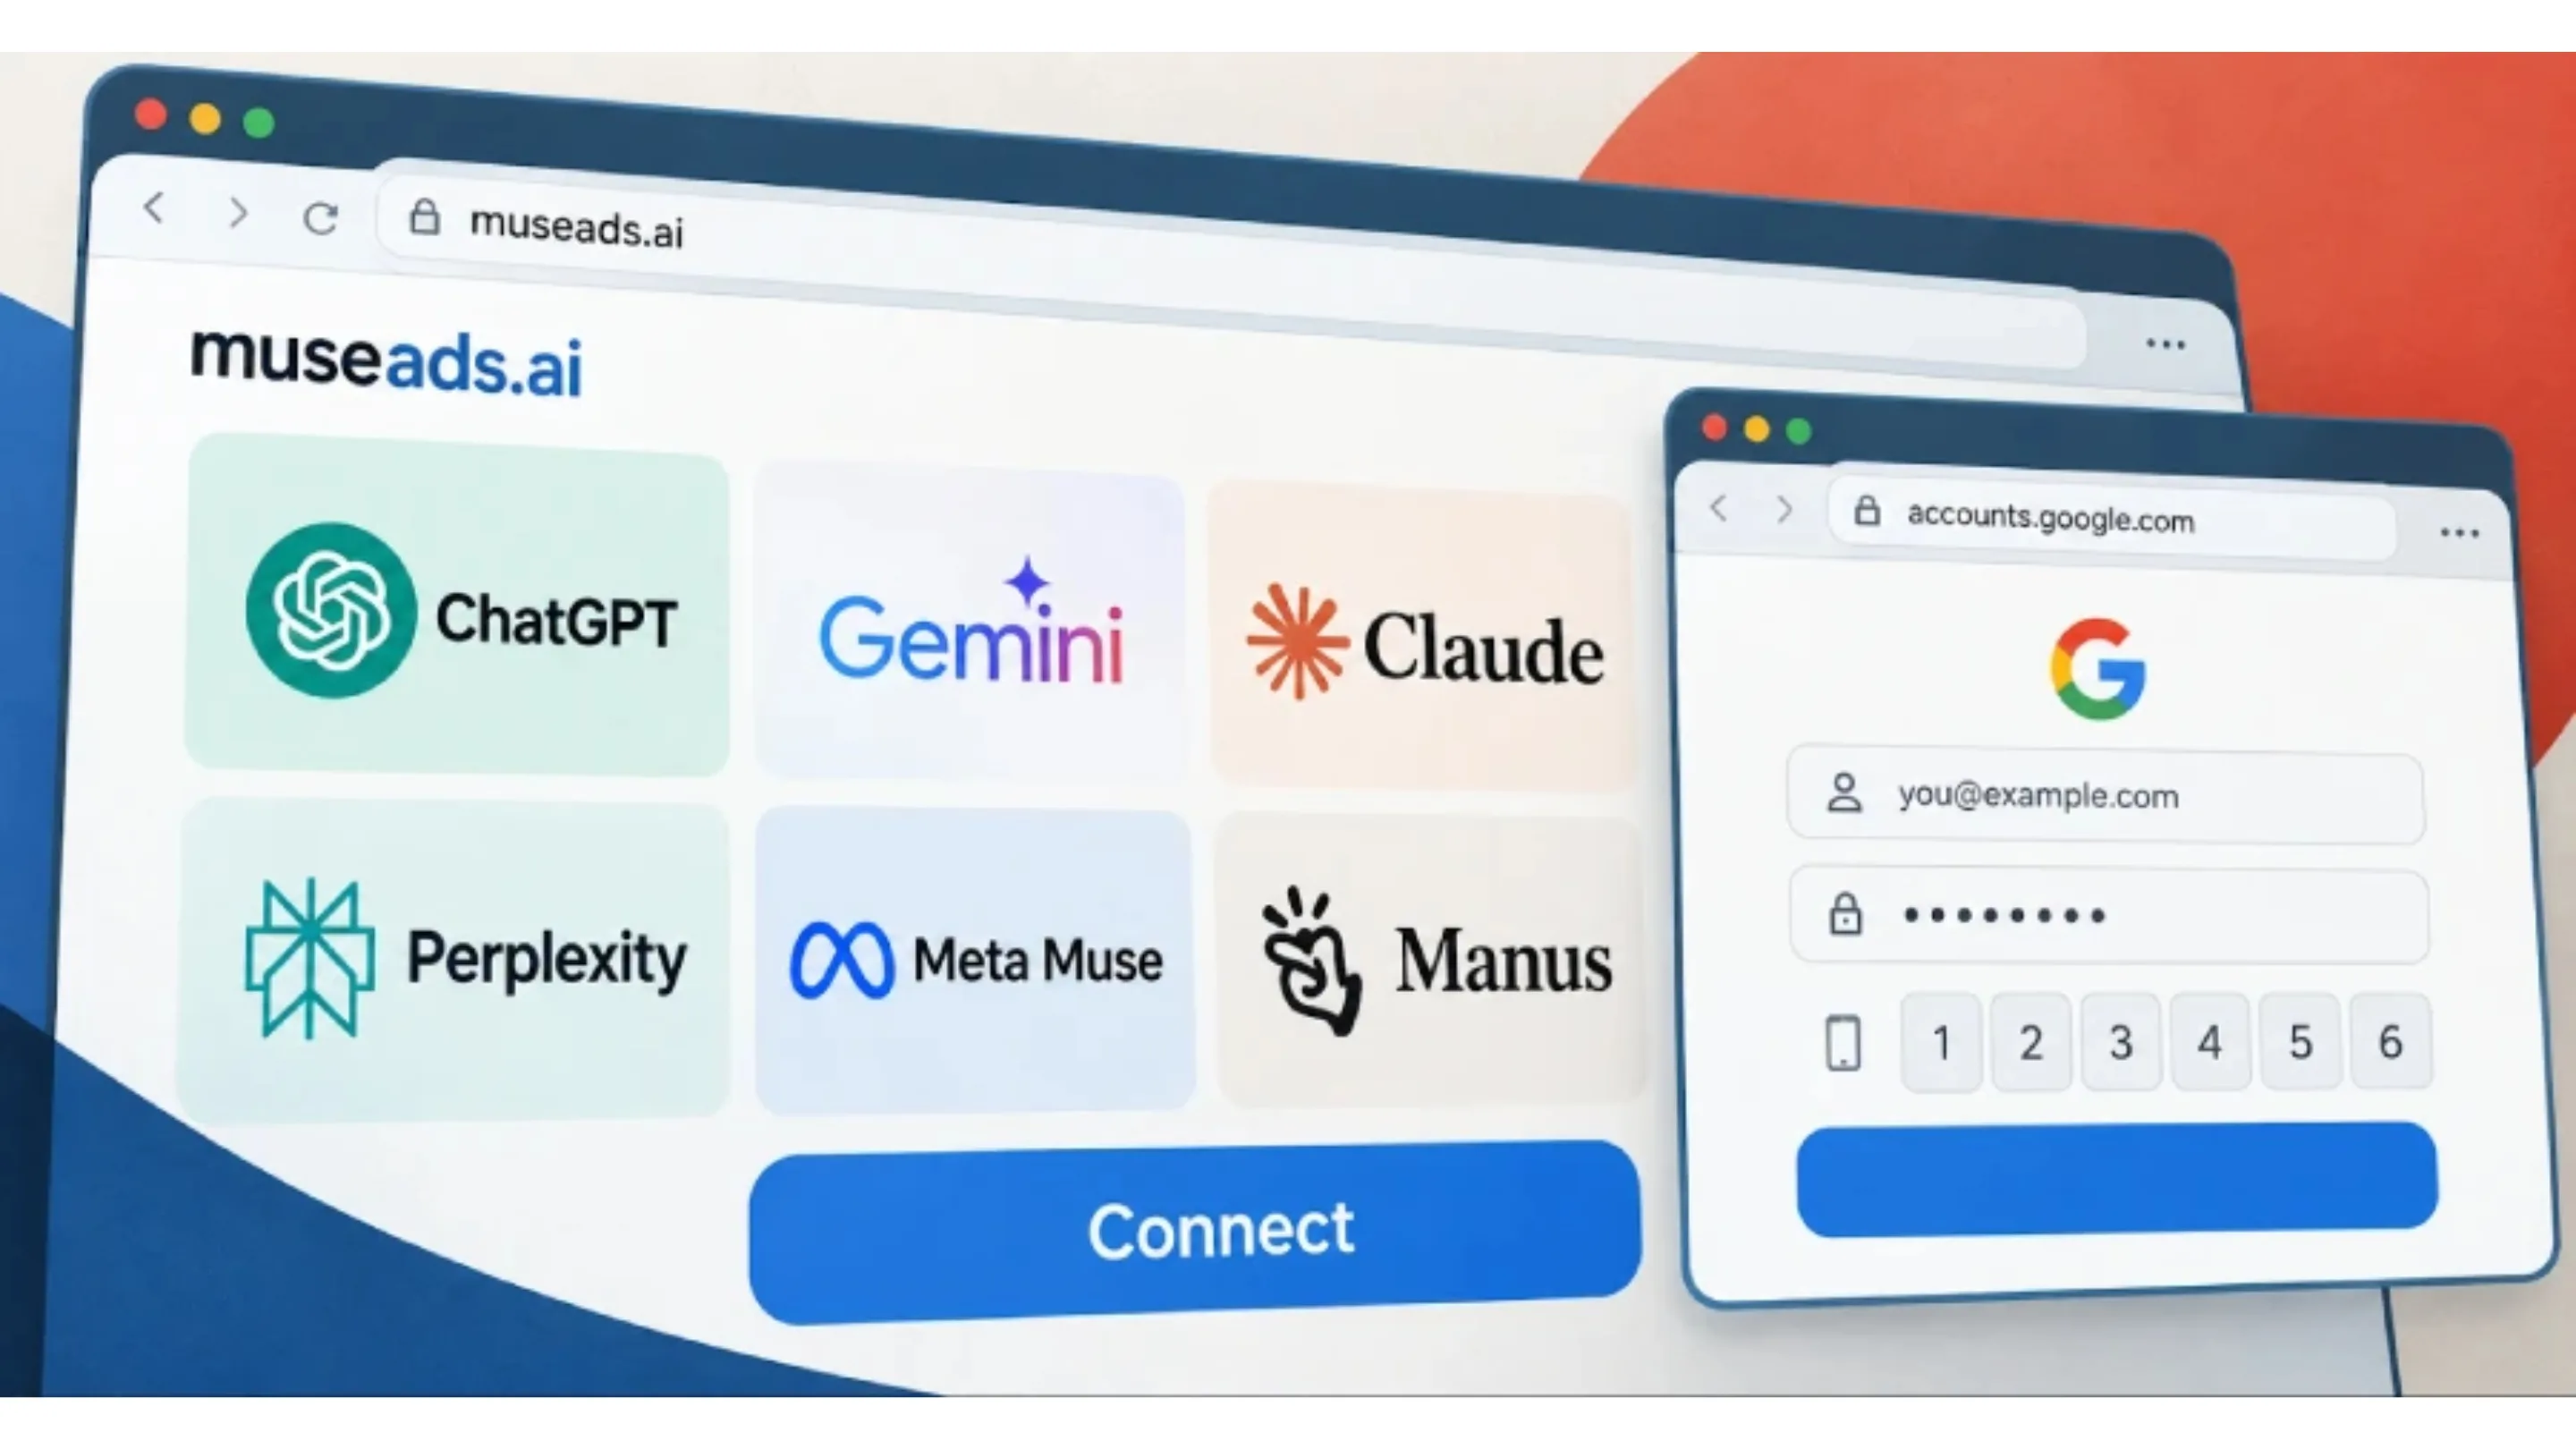
A técnica Browser-in-the-Browser (BitB) na prática
O Browser-in-the-Browser (BitB) é uma técnica de engenharia social que simula uma janela de autenticação dentro da página controlada pelo atacante.
A ideia é relativamente simples. O criminoso cria uma janela visual que se parece com uma nova janela do navegador. Dentro dela aparece uma página de login falsificada, incluindo elementos que dão a impressão de que a vítima está realmente acessando um serviço legítimo.
Um dos recursos mais perigosos é a representação de uma URL legítima, como accounts.google.com ou um endereço associado a um ambiente corporativo da Okta. Visualmente, a vítima pode interpretar aquela informação como prova de que está diante do domínio verdadeiro.
Na realidade, toda a interface pode estar sendo desenhada pelo site malicioso.
Essa diferença é fundamental: no BitB, o atacante não precisa necessariamente controlar o navegador da vítima. Ele explora a confiança que o usuário deposita na aparência de uma janela de autenticação.
Isso também explica por que o ataque pode ser eficaz contra usuários experientes. Conferir rapidamente o endereço exibido dentro da falsa janela não é suficiente. A informação pode fazer parte da própria interface criada pelo criminoso.
O problema fica ainda mais grave quando o fluxo é combinado com engenharia social em tempo real. O atacante pode descobrir qual etapa da autenticação a vítima alcançou e ajustar a próxima solicitação conforme a resposta recebida.
Operação em tempo real via Socket.IO e Telegram
A infraestrutura observada na campanha utiliza tecnologias web comuns, mas de maneira bastante eficaz para coordenar o golpe. Entre elas está o Socket.IO, utilizado para comunicação em tempo real entre navegador e servidor.
Em uma aplicação legítima, esse tipo de tecnologia pode ser usado para atualizar interfaces instantaneamente ou transmitir eventos sem a necessidade de recarregar a página. Na operação maliciosa, entretanto, os mesmos recursos podem servir para sincronizar as ações do operador com a sessão da vítima.
Eventos como operator-command e telegram-command permitem estruturar uma comunicação entre a infraestrutura do golpe, o navegador da vítima e os operadores.
Na prática, isso pode permitir que o criminoso acompanhe o processo de autenticação e determine qual ação deve ser apresentada em seguida. Dependendo do serviço utilizado pela vítima, a plataforma pode solicitar uma senha, código enviado por SMS, aprovação em aplicativo autenticador ou leitura de QR Code.
O uso de Telegram também facilita a comunicação operacional dos criminosos. Em vez de depender de um processo totalmente automatizado, a campanha pode combinar automação com intervenção humana.
Esse modelo é particularmente perigoso porque transforma o phishing em uma espécie de atendimento fraudulento em tempo real. Se a vítima encontra uma etapa adicional de segurança, o operador pode tentar conduzi-la pela próxima fase.
A aplicação também utiliza componentes modernos de desenvolvimento web, incluindo Next.js, demonstrando que frameworks legítimos e tecnologias populares podem ser incorporados à infraestrutura de campanhas criminosas.
O problema, portanto, não está no Socket.IO, no Next.js ou em qualquer outra tecnologia utilizada. O risco surge da maneira como essas ferramentas são combinadas para construir uma experiência convincente de engenharia social.
Por que o phishing com inteligência artificial mira contas de anúncios
O objetivo dos criminosos vai muito além de obter uma senha isolada.
Contas corporativas de publicidade podem representar ativos financeiros extremamente valiosos. Um perfil do Google Ads ou Meta Ads com histórico de pagamentos, campanhas anteriores e métodos de pagamento vinculados pode ser muito mais interessante para um criminoso do que uma conta pessoal sem atividade comercial.
Depois de assumir uma conta, os invasores podem tentar executar campanhas fraudulentas, promover páginas maliciosas ou utilizar o orçamento disponível da vítima. Em outros casos, as contas comprometidas podem ser negociadas em mercados clandestinos.
Uma conta antiga e aparentemente confiável também pode oferecer uma vantagem adicional. Plataformas de publicidade utilizam diversos sinais para identificar comportamentos suspeitos, e um perfil com histórico legítimo pode ser mais atraente para operações criminosas do que uma conta recém-criada.
Por isso, o ataque combina dois elementos que normalmente não são associados imediatamente: inteligência artificial e fraude publicitária.
A IA serve como tema e isca para atrair profissionais interessados em novas ferramentas. A conta de anúncios, por outro lado, é o ativo que pode gerar retorno financeiro direto para o criminoso.
O mesmo princípio pode afetar empresas que utilizam contas compartilhadas entre equipes. Um funcionário enganado pelo phishing com IA pode acabar entregando acesso a recursos que vão muito além de seu próprio computador.
Como se proteger contra ataques de phishing com manipulação de MFA
A primeira medida é entender que MFA não torna uma conta automaticamente imune ao phishing.
Métodos baseados em códigos enviados por SMS ou códigos temporários de aplicativos autenticadores continuam sendo úteis, mas podem ser explorados quando o usuário é induzido a fornecer o código ao atacante ou aprovar uma solicitação fraudulenta.
O ideal é priorizar métodos de autenticação resistentes a phishing, especialmente chaves de segurança FIDO2 e passkeys. Esses mecanismos utilizam criptografia e estão vinculados à origem legítima do serviço, dificultando que uma página falsa simplesmente capture o fator de autenticação.
Também é importante observar cuidadosamente qual janela está solicitando a autenticação. Uma janela desenhada dentro de uma página pode parecer legítima, mas isso não significa que seja uma janela real do navegador.
Sempre que possível, o usuário deve iniciar o login diretamente no site ou aplicativo oficial, em vez de seguir links recebidos por e-mail, mensagens ou anúncios.
Empresas também devem revisar regularmente as permissões das contas, limitar privilégios administrativos e separar contas pessoais de identidades utilizadas para gerenciamento de publicidade. O monitoramento de alterações em campanhas, métodos de pagamento e permissões pode ajudar a detectar uma invasão rapidamente.
Para gestores de tráfego, uma medida especialmente importante é habilitar alertas para mudanças de faturamento, novos usuários, alterações de permissões e modificações relevantes nas campanhas. Quanto menor o intervalo entre o comprometimento e a descoberta, menor tende a ser o prejuízo.
Por fim, equipes de TI devem incluir ataques BitB e engenharia social de MFA nos treinamentos de segurança. Ensinar os usuários a reconhecer apenas páginas visualmente suspeitas já não é suficiente. Os golpes modernos procuram justamente parecer legítimos.
O crescimento do phishing com inteligência artificial mostra como os criminosos estão adaptando técnicas antigas a novos hábitos digitais. A combinação de interfaces falsas, comunicação em tempo real e manipulação de autenticação cria ataques muito mais convincentes do que uma simples página de login clonada.
Para usuários e empresas, a defesa passa por uma combinação de autenticação resistente a phishing, menor privilégio, monitoramento de contas e educação de segurança. Em um cenário no qual ferramentas de IA se tornaram parte da rotina profissional, desconfiar apenas de páginas desconhecidas deixou de ser suficiente. É preciso verificar a origem real da autenticação antes de entregar qualquer credencial ou aprovar uma solicitação de acesso.