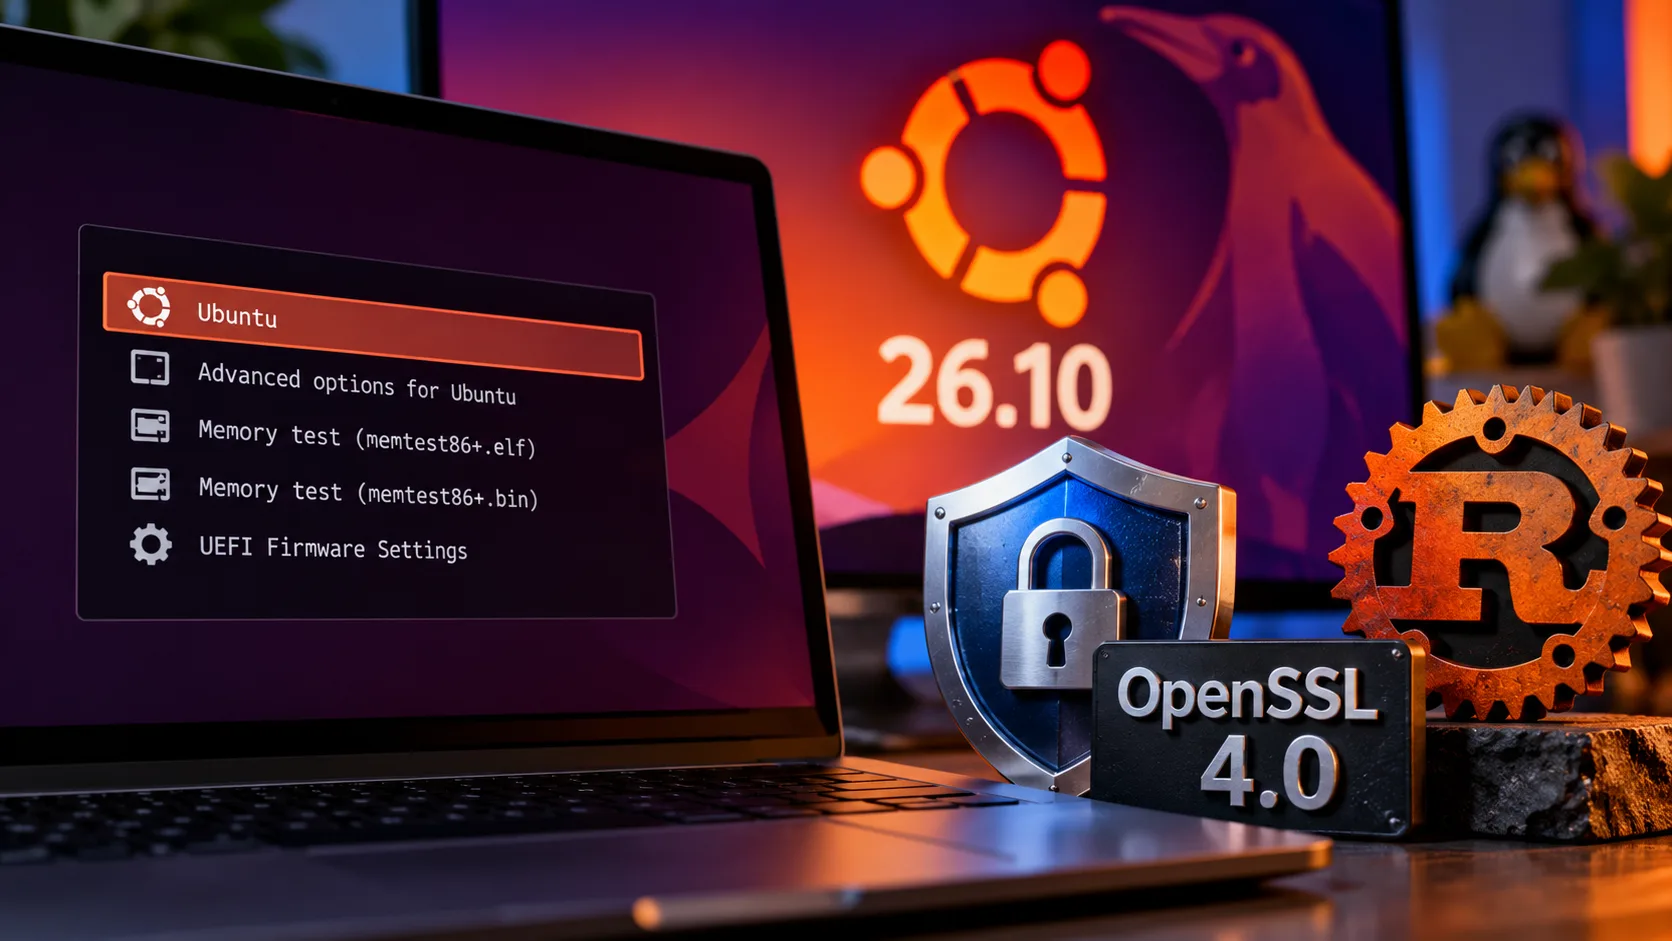
A Canonical detalhou as mudanças de segurança implementadas no Ubuntu 26.10 “Stonking Stingray”, marcando uma transição técnica profunda na arquitetura do sistema operacional. A nova versão foca na redução da superfície de ataque durante a inicialização, substituindo pacotes fundamentais por implementações com segurança de memória e preparando a infraestrutura criptográfica para algoritmos pós-quânticos.
O ciclo de desenvolvimento atua como uma ponte técnica para a futura versão de suporte de longo prazo, o Ubuntu 28.04 LTS. Entre as principais modificações estruturais estão a adoção de um carregador de inicialização mais restrito sob Secure Boot, a migração total dos utilitários centrais para a linguagem Rust e a transição do barramento de mensagens padrão para o dbus-broker.
O novo escopo do GRUB e a restrição do Secure Boot
O GRUB integra a cadeia inicial de boot do Ubuntu. Historicamente, os parsers de sistemas de arquivos e de formatos de imagem incluídos no carregador funcionaram como vetores para vulnerabilidades de contorno do Secure Boot. Para mitigar esse risco, a compilação assinada do GRUB no Ubuntu 26.10 removeu componentes não essenciais para a inicialização do sistema.
Com o Secure Boot ativado, o suporte do carregador ao diretório /boot restringe-se aos sistemas de arquivos ext4, FAT e ISO9660, além do squashfs utilizado pelos pacotes snap. O projeto removeu da compilação assinada os drivers para Btrfs, HFS+, XFS e ZFS. Tabelas de partição da Apple e o carregamento de imagens JPEG ou PNG também foram excluídos do carregador primário. Adicionalmente, o uso do diretório /boot sobre LVM, matrizes RAID via software (com exceção do RAID1) e partições criptografadas com LUKS deixaram de ser suportados nesta etapa da cadeia de confiança.
Essas limitações afetam exclusivamente o processo inicial de boot. Os recursos removidos do carregador assinado continuam funcionando normalmente dentro do sistema operacional em execução ou em instalações com o Secure Boot desativado.
Transição para Rust nos utilitários centrais e ntpd-rs
O Ubuntu 26.04 LTS já havia adotado o pacote uutils baseado em Rust como padrão, mas manteve as implementações GNU originais para os comandos cp, mv e rm visando preservar a compatibilidade de scripts. O Ubuntu 26.10 conclui essa migração. Agora, as ferramentas centrais de movimentação e exclusão de arquivos rodam integralmente sobre o código em Rust.
A utilização do Rust previne classes de erros de corrupção de memória, como o uso após liberação (use-after-free) e o acesso à memória fora dos limites estabelecidos, graças às checagens rigorosas realizadas em tempo de compilação.
No campo da sincronização de tempo, o Ubuntu 26.10 adicionou o pacote ntpd-rs ao repositório oficial da distribuição para testes públicos. A implementação do serviço NTP em linguagem com segurança de memória tem o objetivo de substituir os daemons atuais e deve se tornar o padrão no Ubuntu 27.04, mitigando riscos de comprometimento em um processo que opera exposto à rede continuamente.
Criptografia pós-quântica com OpenSSL 4.0
A fundação criptográfica da distribuição foi atualizada para o OpenSSL 4.0, a primeira grande revisão desde a série 3.0, integrando os algoritmos ML-KEM, ML-DSA e SLH-DSA. O sistema confere preferência a algoritmos híbridos de troca de chaves pós-quântica na configuração TLS do OpenSSL sempre que o servidor remoto suportar a tecnologia.
A atualização introduz o recurso Encrypted Client Hello (ECH). Quando habilitado nas pontas da conexão por aplicações compatíveis, o ECH criptografa o ClientHello interno do protocolo TLS, protegendo o nome do servidor solicitado contra análise de tráfego de rede.
A versão 4.0 também descontinuou tecnologias defasadas. A interface ENGINE foi removida em favor da arquitetura mais recente de provedores (providers), o que exigirá adaptação operacional para desenvolvedores que utilizam tokens PKCS#11, módulos HSM ou chaves baseadas em TPM. O suporte ao protocolo SSLv3 foi extinto do código, e parâmetros de curvas elípticas depreciadas foram desativados.
Para a gestão de revogação de certificados, a Canonical implementou uma solução em nível de sistema baseada no utilitário upki. Integrado inicialmente ao comando curl, ele utiliza dados do CRLite mantidos em cache local para validar certificados sem a necessidade de realizar requisições online a autoridades certificadoras a cada nova conexão HTTPS.
Arquitetura de sistema, kernel e autenticação corporativa
Outras mudanças técnicas importantes consolidam a segurança corporativa e o isolamento de processos nesta versão de transição:
- dbus-broker: O barramento de mensagens dbus-daemon, presente na distribuição desde 2004, foi substituído pelo dbus-broker. A nova solução utiliza uma arquitetura orientada a eventos para oferecer maior escalabilidade, preservando de forma transparente todas as políticas de confinamento e mediação do AppArmor estabelecidas para serviços e aplicativos snap.
- Autenticação corporativa via authd: O serviço agora permite o login em máquinas Ubuntu utilizando senhas da Microsoft integradas à autenticação multifator (MFA) do aplicativo Microsoft Authenticator. O NetworkManager também recebeu suporte nativo a smart-cards e tokens de hardware PKCS#11 (como YubiKeys) para validação de acesso em redes VPN.
- Criptografia atrelada ao TPM em mais dispositivos: A tecnologia de proteção integral de disco (FDE) apoiada por TPM foi expandida para computadores que não possuem raiz de confiança baseada em hardware. Nestes cenários, o sistema passa a exigir um PIN ou senha no momento da instalação para assegurar a proteção contra manipulações físicas de firmware.
- Ditado local de texto (Myna): O novo recurso de reconhecimento de fala Myna opera dentro de um contêiner snap isolado. O processo de inferência e transcrição de áudio ocorre localmente na memória da máquina e descarta a gravação logo após o uso, dispensando o envio de dados de voz para servidores na nuvem.
- Linux 7.3: O sistema é alimentado pela versão 7.3 do kernel Linux, incorporando correções fundamentais do verificador BPF para bloquear vazamentos de ponteiros em caminhos de execução especulativa, endurecimento estrutural do sistema de arquivos NTFS3 e a extensão do suporte à linguagem Rust para a arquitetura PowerPC.