Uma nova onda de atividades suspeitas contra servidores Qlik Sense acendeu um alerta para administradores de sistemas e profissionais de segurança da informação. Identificada em outubro de 2026, a movimentação envolve tentativas de execução de shells reversos via PowerShell, instalação de mecanismos de acesso remoto e preparação de ferramentas capazes de atingir ambientes corporativos que utilizam Apache ActiveMQ e soluções de backup Veeam. A atividade foi identificada pela equipe de pesquisa da Cynet em diferentes ambientes de clientes na Europa.
O comportamento chama a atenção pela combinação de técnicas conhecidas de invasão com ferramentas desenvolvidas especificamente para ampliar o acesso aos sistemas comprometidos. Entre os artefatos encontrados estão backdoors escritos em Go, scripts de persistência baseados em PowerShell, instalação não autorizada do OpenSSH e tentativas de coleta de informações sensíveis em servidores Linux.
Embora a atividade apresente semelhanças com uma campanha de 2023 associada ao ransomware CACTUS, é importante distinguir os fatos: a investigação não confirmou que os responsáveis pela nova movimentação sejam os mesmos operadores daquela campanha. Também não identificou definitivamente qual vulnerabilidade foi utilizada para obter o acesso inicial aos servidores Qlik Sense. O cenário, entretanto, demonstra como falhas antigas, atualizações incompletas e credenciais expostas podem abrir caminho para invasões em cadeia.
O vetor de ataque e a anatomia da invasão aos servidores Qlik Sense
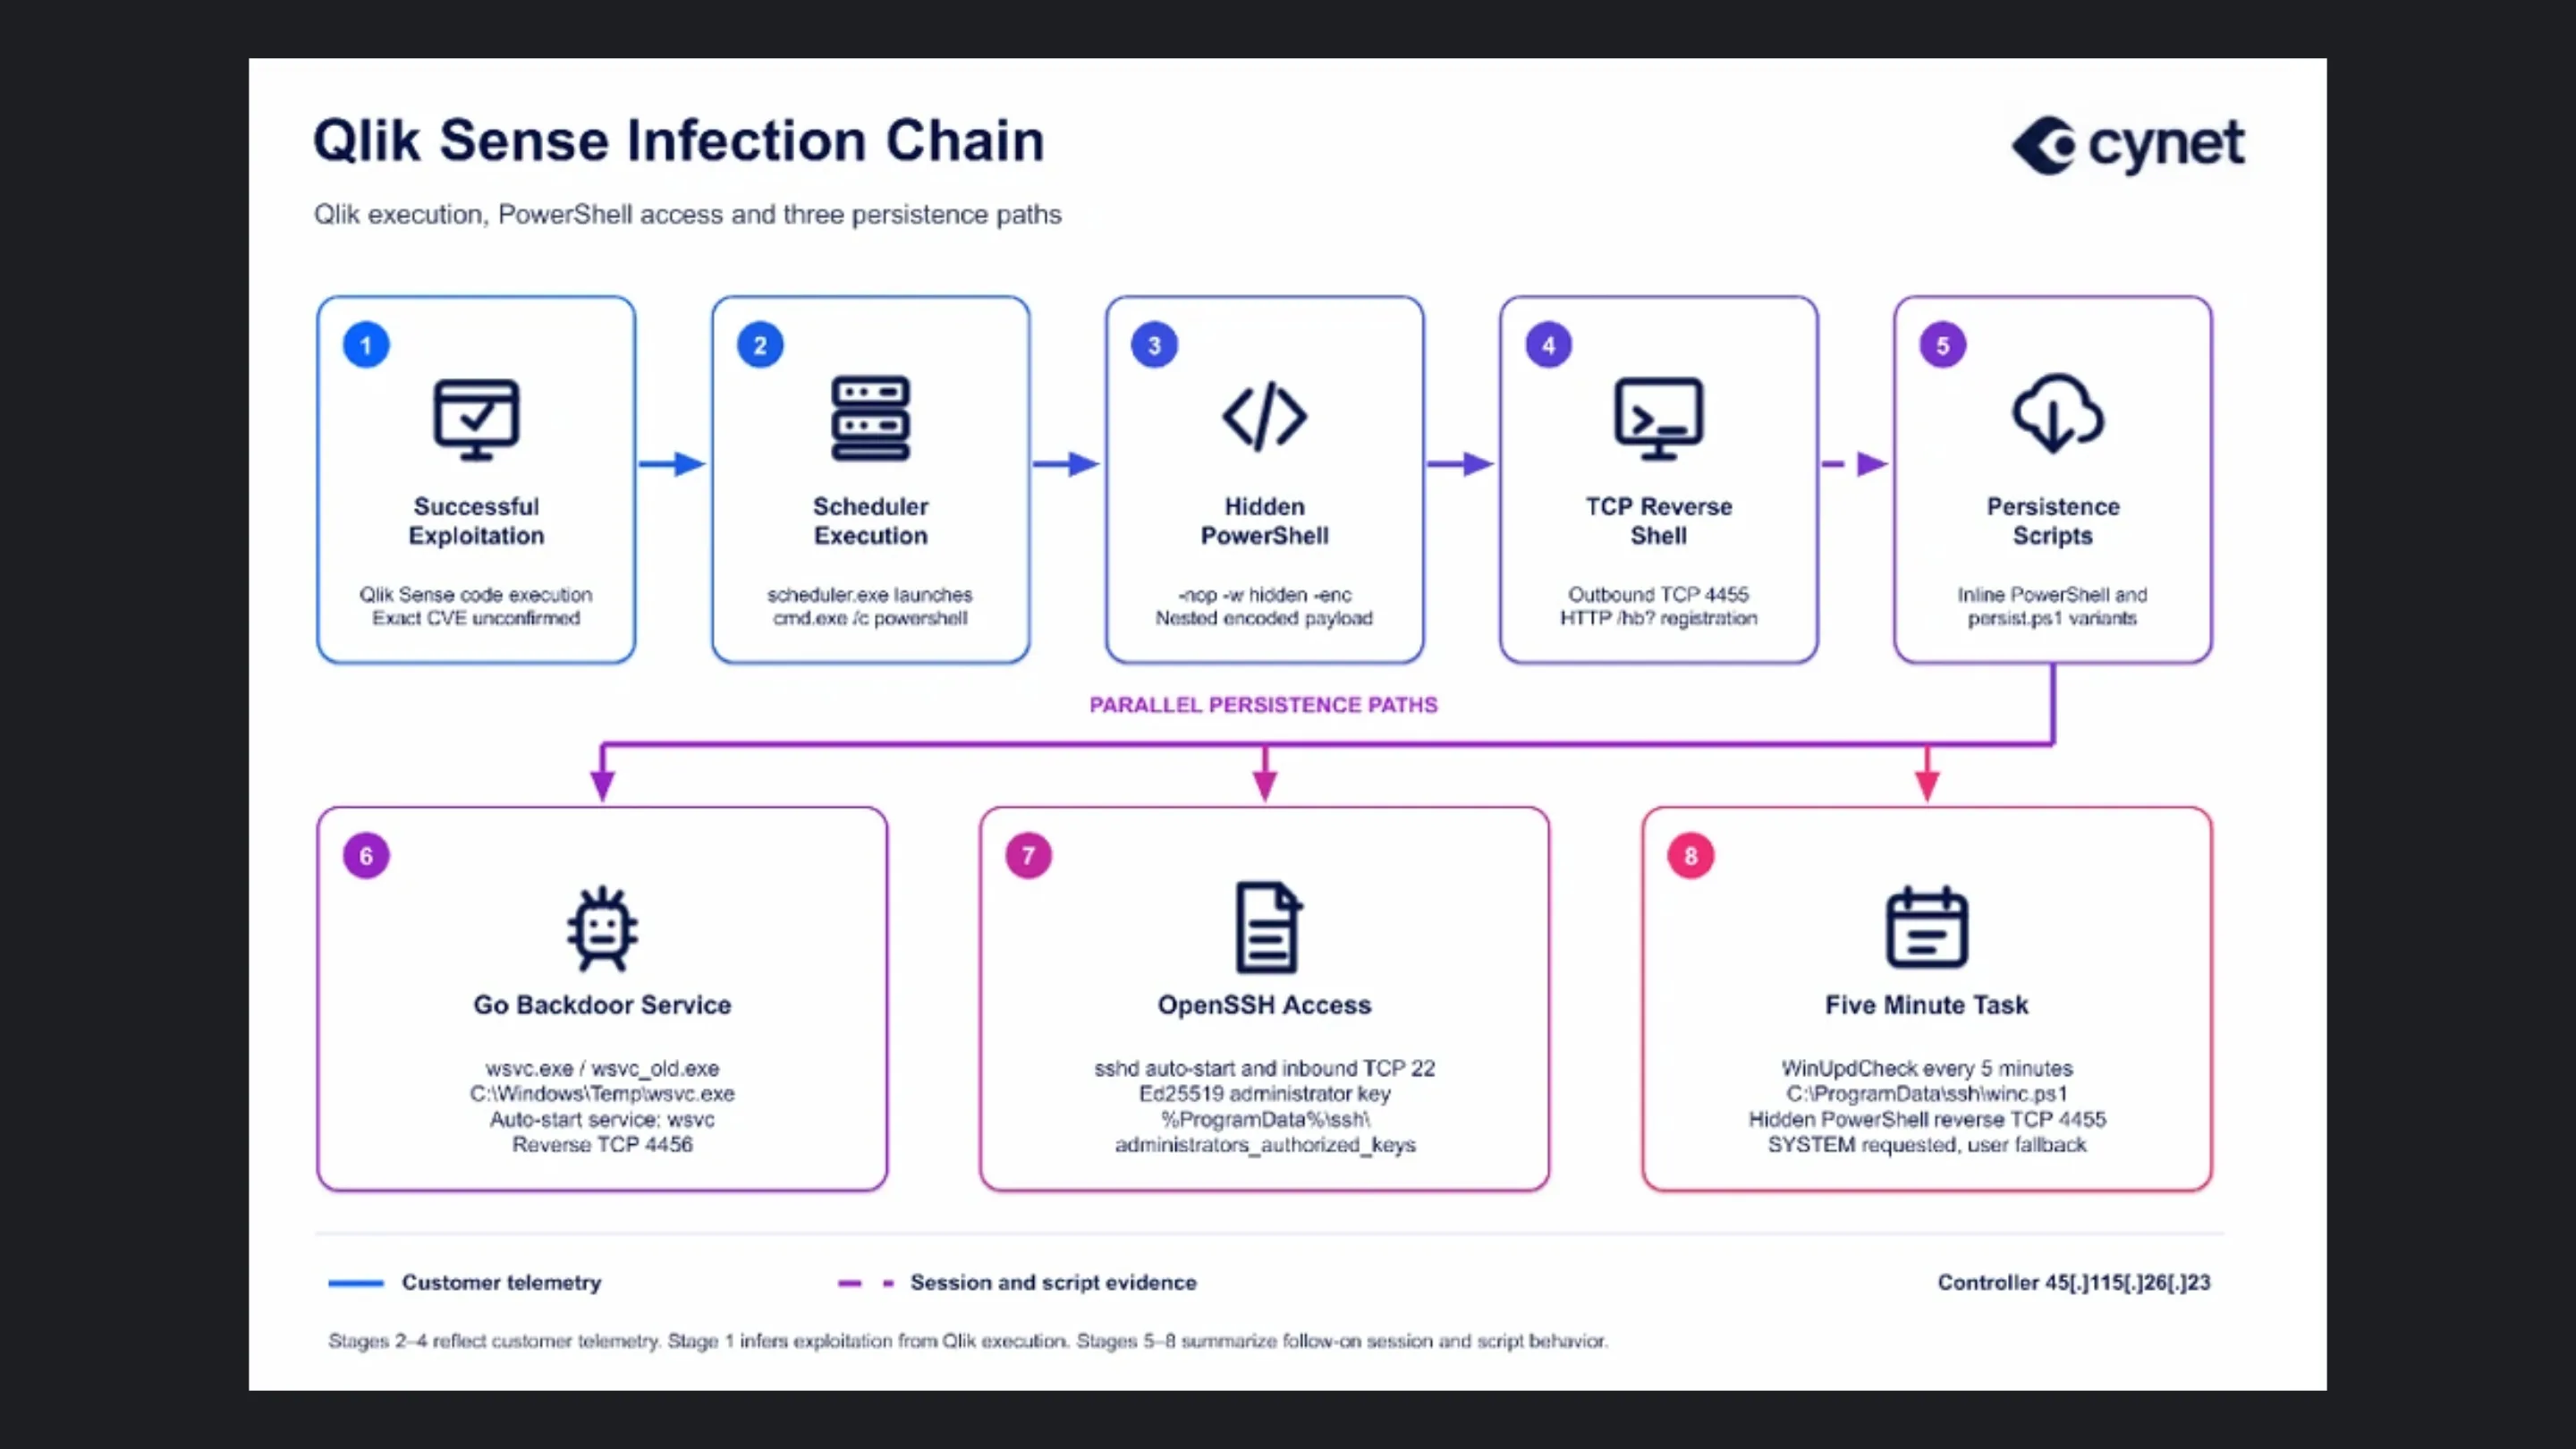
A investigação da Cynet identificou comandos suspeitos sendo executados por meio do processo scheduler.exe, componente relacionado ao agendador de tarefas do Qlik Sense. A ocorrência foi observada em diferentes ambientes corporativos em um intervalo de pouco mais de três minutos.
O comportamento reproduz um padrão já conhecido pelos pesquisadores de segurança. Em novembro de 2023, uma campanha associada ao ransomware CACTUS explorou vulnerabilidades do Qlik Sense para executar comandos remotamente nos servidores comprometidos.
Na atividade mais recente, os pesquisadores encontraram um comando PowerShell contendo uma implementação de shell reverso TCP. Esse mecanismo estabelece uma conexão iniciada pelo próprio servidor comprometido em direção à infraestrutura controlada pelo invasor.
O comando identificado tentava estabelecer comunicação com o endereço IP 45.115.26[.]23, utilizando a porta TCP 4455.
Um shell reverso é particularmente perigoso porque permite que o invasor envie comandos remotamente e receba os resultados diretamente pela conexão estabelecida. Dependendo das permissões do processo comprometido, isso pode proporcionar acesso a arquivos, informações de configuração e outros recursos internos.
A investigação também encontrou uma infraestrutura de distribuição de ferramentas hospedada no mesmo endereço IP, disponibilizando arquivos para Windows e Linux, scripts de persistência e materiais relacionados à exploração de outros produtos corporativos.
Um detalhe importante é que a Cynet conseguiu bloquear as tentativas observadas antes que o shell reverso fosse efetivamente iniciado. Portanto, a presença desses comandos representa uma tentativa de comprometimento, não uma confirmação de invasão bem-sucedida em todos os ambientes analisados.
O histórico das vulnerabilidades CVE-2023-41265, CVE-2023-41266 e CVE-2023-48365
O histórico de segurança do Qlik Sense ajuda a compreender por que essa plataforma continua sendo um alvo interessante.
Em agosto de 2023, foram divulgadas duas vulnerabilidades importantes no Qlik Sense Enterprise para Windows:
- CVE-2023-41265: falha de HTTP Request Tunneling que permite manipular solicitações HTTP e alcançar funcionalidades internas do servidor.
- CVE-2023-41266: vulnerabilidade de Path Traversal que possibilita a criação de sessões anônimas e o envio de solicitações a endpoints não autorizados.
A combinação dessas falhas poderia permitir que um atacante remoto contornasse determinadas restrições e alcançasse funcionalidades privilegiadas da aplicação.
Entretanto, a história não terminou com a primeira rodada de correções.
Em setembro de 2023, foi identificada a CVE-2023-48365, também conhecida como DoubleQlik. A vulnerabilidade surgiu porque a correção disponibilizada anteriormente para a CVE-2023-41265 não eliminou completamente o problema.
Com isso, determinadas versões continuaram vulneráveis à execução remota de código sem autenticação.
A situação demonstra um problema recorrente na administração de infraestrutura corporativa: instalar uma atualização de segurança não significa necessariamente que todas as variantes de uma vulnerabilidade foram eliminadas.
A Qlik disponibilizou correções adicionais, incluindo versões específicas de agosto de 2023 Patch 2 e atualizações posteriores para outras linhas de manutenção.
Administradores precisam verificar a versão e o nível de atualização efetivamente instalado, em vez de presumir que uma atualização antiga resolveu definitivamente todas as vulnerabilidades relacionadas.
É importante ressaltar que essas falhas representam um vetor histórico conhecido. A investigação de outubro de 2026 não confirmou qual delas, se alguma, foi explorada na atividade mais recente.
Táticas de persistência com PowerShell e OpenSSH
Depois de estabelecer um canal de comunicação, os invasores procuram evitar que o acesso desapareça após uma reinicialização ou interrupção da conexão.
Nos testes controlados realizados pela Cynet, foi identificado um script PowerShell desenvolvido para estabelecer mecanismos adicionais de persistência.
Uma das estratégias utiliza o agendador de tarefas do Windows para criar uma tarefa chamada WinUpdCheck.
O nome tenta transmitir a aparência de uma atividade legítima de atualização do sistema. Entretanto, sua finalidade é executar periodicamente um script malicioso armazenado em:
C:\ProgramData\ssh\winc.ps1
A tarefa foi configurada para executar o shell reverso a cada cinco minutos, permitindo que o invasor tente restabelecer o acesso continuamente.
Outra técnica envolve o abuso do OpenSSH, ferramenta legítima utilizada para conexões remotas seguras.
O script procura verificar se o serviço sshd está disponível. Caso não esteja, tenta baixar um pacote legítimo chamado OpenSSH-Win64.zip da infraestrutura controlada pelos operadores.
Em seguida, executa o instalador install-sshd.ps1, configura o serviço para inicialização automática e inicia o processo.
O mecanismo também adiciona uma regra de entrada ao firewall do Windows, liberando a porta TCP 22.
Essa combinação é especialmente preocupante porque utiliza componentes legítimos para construir um canal alternativo de acesso remoto.
O problema não está no OpenSSH em si, mas em sua instalação e configuração não autorizadas. Um serviço legítimo pode se transformar em um mecanismo de persistência quando utilizado por um invasor.
O alcance multiplataforma: de scripts Windows a alvos no Linux
Outro aspecto relevante da investigação é a utilização de ferramentas desenvolvidas em Go, linguagem de programação bastante utilizada na criação de agentes multiplataforma.
Os pesquisadores identificaram um backdoor personalizado para Windows, além de compilações destinadas a diferentes arquiteturas Linux e sistemas embarcados.
No Windows, o agente estabelece uma conexão reversa com a infraestrutura externa, utilizando a porta TCP 4456. Uma de suas atividades consiste em identificar processos relacionados ao Apache ActiveMQ.
Essa descoberta sugere que os operadores procuram identificar aplicações corporativas adicionais que possam oferecer oportunidades de movimentação lateral ou exploração.
Nos sistemas Linux, o comportamento inclui coleta de informações sobre o ambiente e tentativas de leitura de arquivos importantes para a segurança do sistema:
/etc/passwd: contém informações sobre as contas de usuários locais, incluindo nomes, identificadores e referências aos arquivos de senhas./etc/shadow: armazena hashes de senhas e informações relacionadas à autenticação dos usuários.
A leitura desses arquivos pode fornecer informações valiosas para ataques posteriores, especialmente quando o invasor consegue obter privilégios elevados.
Embora /etc/passwd normalmente seja legível por usuários comuns, /etc/shadow possui permissões restritas justamente para proteger os dados de autenticação.
A tentativa de acessar esses arquivos demonstra interesse em identificar contas existentes, compreender a estrutura do sistema e potencialmente preparar ataques contra credenciais.
O uso de Go também facilita a distribuição de binários adaptados a diferentes arquiteturas, reduzindo a necessidade de manter um único executável para todos os ambientes.
A conexão com ActiveMQ, Veeam e a ameaça de ransomware
A infraestrutura descoberta pela Cynet revelou algo ainda mais preocupante: os arquivos disponibilizados pelo servidor dos invasores não estavam limitados ao comprometimento do Qlik Sense.
Entre os materiais encontrados estavam três arquivos XML relacionados à exploração do Apache ActiveMQ, além de ferramentas associadas à vulnerabilidade CVE-2024-40711, que afeta produtos Veeam Backup & Replication.
Essa combinação sugere uma estratégia que pode ultrapassar os limites de uma única aplicação corporativa.
Apache ActiveMQ: exploração da CVE-2023-46604
A CVE-2023-46604 é uma vulnerabilidade crítica do Apache ActiveMQ que permite execução remota de código por meio do processamento inadequado de mensagens OpenWire.
O problema está relacionado à instanciação insegura de classes Java durante o processamento de determinadas mensagens. Um invasor pode explorar esse comportamento para induzir o serviço a carregar e executar código controlado externamente.
A falha ganhou notoriedade por seu potencial de exploração remota e pela utilização em diferentes campanhas maliciosas.
Na investigação recente, a Cynet encontrou arquivos XML preparados para explorar essa vulnerabilidade.
Além disso, os comandos recebidos pelo backdoor incluíam verificações relacionadas à presença de processos do ActiveMQ.
Entretanto, existe uma distinção importante: a investigação não confirmou a exploração bem-sucedida do ActiveMQ nos ambientes analisados. Os arquivos encontrados demonstram preparação e interesse dos operadores, não necessariamente comprometimento efetivo dessa aplicação.
Veeam: o risco de comprometer a infraestrutura de backup
O segundo componente envolve a CVE-2024-40711, vulnerabilidade de segurança associada ao Veeam Backup & Replication.
A falha permite execução remota de código em determinadas condições e recebeu atenção especial por seu potencial de comprometer servidores responsáveis pela proteção dos dados corporativos.
Durante a investigação, os pesquisadores encontraram uma versão modificada de uma ferramenta pública de exploração, originalmente relacionada ao trabalho da watchTowr.
O material utilizava componentes associados à desserialização .NET e incluía referências ao serviço Mount Service do Veeam.
A análise identificou alterações no código, registros de depuração e outros elementos compatíveis com testes locais e desenvolvimento de uma cadeia de exploração.
Um detalhe importante: a Cynet não observou exploração bem-sucedida do Veeam nos ambientes investigados. Alguns componentes necessários para completar a cadeia também estavam ausentes dos arquivos recuperados.
Portanto, a descoberta deve ser interpretada como um indício de preparação para possíveis ataques, e não como confirmação de uma campanha operacional contra servidores Veeam.
Mesmo assim, o risco merece atenção.
Soluções de backup representam alvos estratégicos para grupos de ransomware porque sua neutralização pode dificultar a recuperação dos sistemas comprometidos.
A combinação de acesso inicial a aplicações corporativas, descoberta de serviços internos e preparação de ferramentas contra plataformas de backup pode criar condições favoráveis para ataques mais abrangentes.
A relação com o ransomware CACTUS
A semelhança com a campanha histórica do CACTUS é um dos elementos mais relevantes dessa investigação.
Em 2023, operadores associados a esse ransomware exploraram vulnerabilidades do Qlik Sense para obter acesso inicial a redes corporativas. A execução de comandos por meio do processo Scheduler.exe, seguida pelo uso de PowerShell e ferramentas de acesso remoto, já havia sido documentada.
A atividade de outubro de 2026 reproduz parte desse comportamento.
Entretanto, semelhança técnica não comprova identidade entre grupos criminosos. A Cynet identificou características compatíveis com a campanha anterior, mas não estabeleceu atribuição definitiva ao CACTUS.
Para administradores, a principal lição é que o comprometimento de uma aplicação corporativa pode representar apenas o primeiro estágio de uma invasão muito maior.
Como proteger sua infraestrutura contra invasões em cadeia
A investigação reforça a necessidade de tratar a segurança de aplicações corporativas como parte de uma estratégia integrada de proteção da infraestrutura.
Não basta atualizar apenas o servidor inicialmente visado. É necessário identificar possíveis caminhos de movimentação lateral, proteger credenciais e monitorar os mecanismos utilizados para manter acesso persistente.
Algumas medidas devem receber prioridade.
1. Atualize o Qlik Sense e verifique o histórico de correções.
Confirme se todas as atualizações de segurança necessárias foram instaladas. Dê atenção especial às correções das CVEs-2023-41265, CVE-2023-41266 e CVE-2023-48365.
Não considere uma atualização antiga suficiente sem verificar a versão efetivamente corrigida.
2. Revise a exposição dos serviços corporativos.
Evite disponibilizar diretamente na internet interfaces administrativas do Qlik Sense, ActiveMQ e Veeam.
Utilize VPN, controles de acesso, segmentação de rede e políticas de firewall para limitar conexões externas.
3. Monitore processos suspeitos no Windows.
Investigue relações incomuns entre scheduler.exe, powershell.exe e cmd.exe.
Também verifique tarefas agendadas desconhecidas, especialmente aquelas que executam scripts armazenados em diretórios como C:\ProgramData\ssh.
A criação inesperada de serviços OpenSSH e regras de firewall liberando a porta 22 merece investigação imediata.
4. Proteja os ambientes Linux.
Monitore tentativas de leitura de /etc/shadow, alterações em arquivos authorized_keys e inicializações inesperadas de serviços SSH.
Audite permissões, contas privilegiadas e chaves de autenticação. Também é importante restringir o acesso administrativo por SSH e utilizar autenticação forte.
5. Atualize ActiveMQ e Veeam.
Verifique se os produtos estão executando versões corrigidas para as vulnerabilidades conhecidas, incluindo CVE-2023-46604 e CVE-2024-40711.
No caso do Veeam, mantenha os servidores de backup isolados dos ambientes comuns de produção sempre que possível.
6. Implemente proteção contra ransomware.
Mantenha cópias de segurança imutáveis ou offline, teste periodicamente a restauração e proteja as credenciais administrativas utilizadas pelas rotinas de backup.
Uma estratégia de recuperação só é confiável quando os backups permanecem acessíveis mesmo após o comprometimento da infraestrutura principal.
7. Utilize monitoramento comportamental.
Ferramentas EDR e SIEM podem ajudar a identificar conexões reversas, execução incomum de PowerShell, instalação inesperada de serviços e atividades de descoberta de processos.
Indicadores isolados nem sempre comprovam uma invasão. A correlação entre processos, conexões de rede, alterações de configuração e tentativas de acesso a credenciais oferece uma visão muito mais consistente.
O episódio envolvendo servidores Qlik Sense demonstra como aplicações corporativas aparentemente independentes podem fazer parte de uma mesma superfície de ataque. A presença de ferramentas para ActiveMQ e Veeam na infraestrutura investigada também reforça a importância de proteger não apenas os sistemas de produção, mas todos os componentes responsáveis pela operação e recuperação do ambiente.