O primeiro dia do Pwn2Own Ireland 2026 terminou com um número impressionante de descobertas: pesquisadores de segurança conseguiram explorar 32 vulnerabilidades zero-day em uma única rodada de competição. Em poucas horas, smartphones, dispositivos de casa inteligente, equipamentos corporativos e sistemas relacionados à inteligência artificial foram colocados à prova por hackers éticos.
Entre os principais alvos estiveram o Samsung Galaxy S26, o Philips Hue Bridge Pro, impressoras da Lexmark e Canon, o alto-falante Sonos Era 300 e diferentes plataformas de IA. Além das falhas identificadas, os pesquisadores acumularam centenas de milhares de dólares em premiações ao demonstrar ataques reais contra produtos amplamente utilizados.
O evento é organizado pela Zero Day Initiative (ZDI), da Trend Micro, e funciona como uma espécie de laboratório público de testes extremos. Em vez de criminosos descobrirem vulnerabilidades primeiro, pesquisadores especializados recebem incentivos financeiros para encontrá-las e demonstrar como podem ser exploradas, permitindo que os fabricantes trabalhem nas correções antes que os detalhes técnicos sejam divulgados.
Vulnerabilidades zero-day colocam o Galaxy S26 e sistemas de IA à prova
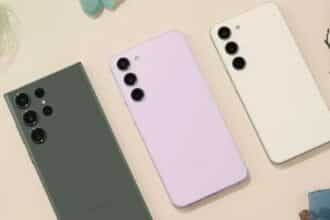
Um dos principais destaques do primeiro dia foi o Samsung Galaxy S26, que acabou sendo comprometido por diferentes equipes participantes. Os ataques demonstraram que mesmo smartphones considerados topo de linha podem apresentar caminhos inesperados para execução de código ou obtenção de privilégios quando múltiplas falhas são combinadas.
A equipe Interrupt Labs conseguiu explorar o aparelho durante a competição, enquanto Ikotas Labs e Viettel Cyber Security também apresentaram ataques bem-sucedidos contra o smartphone. O resultado reforça uma característica importante do Pwn2Own: uma mesma plataforma pode ser vulnerável a técnicas completamente diferentes desenvolvidas por pesquisadores independentes.
O objetivo não é simplesmente “quebrar” o dispositivo. Cada demonstração precisa cumprir regras específicas e provar tecnicamente a exploração de uma ou mais falhas de segurança inéditas. Quanto maior a complexidade e o impacto do ataque, maior tende a ser a recompensa.
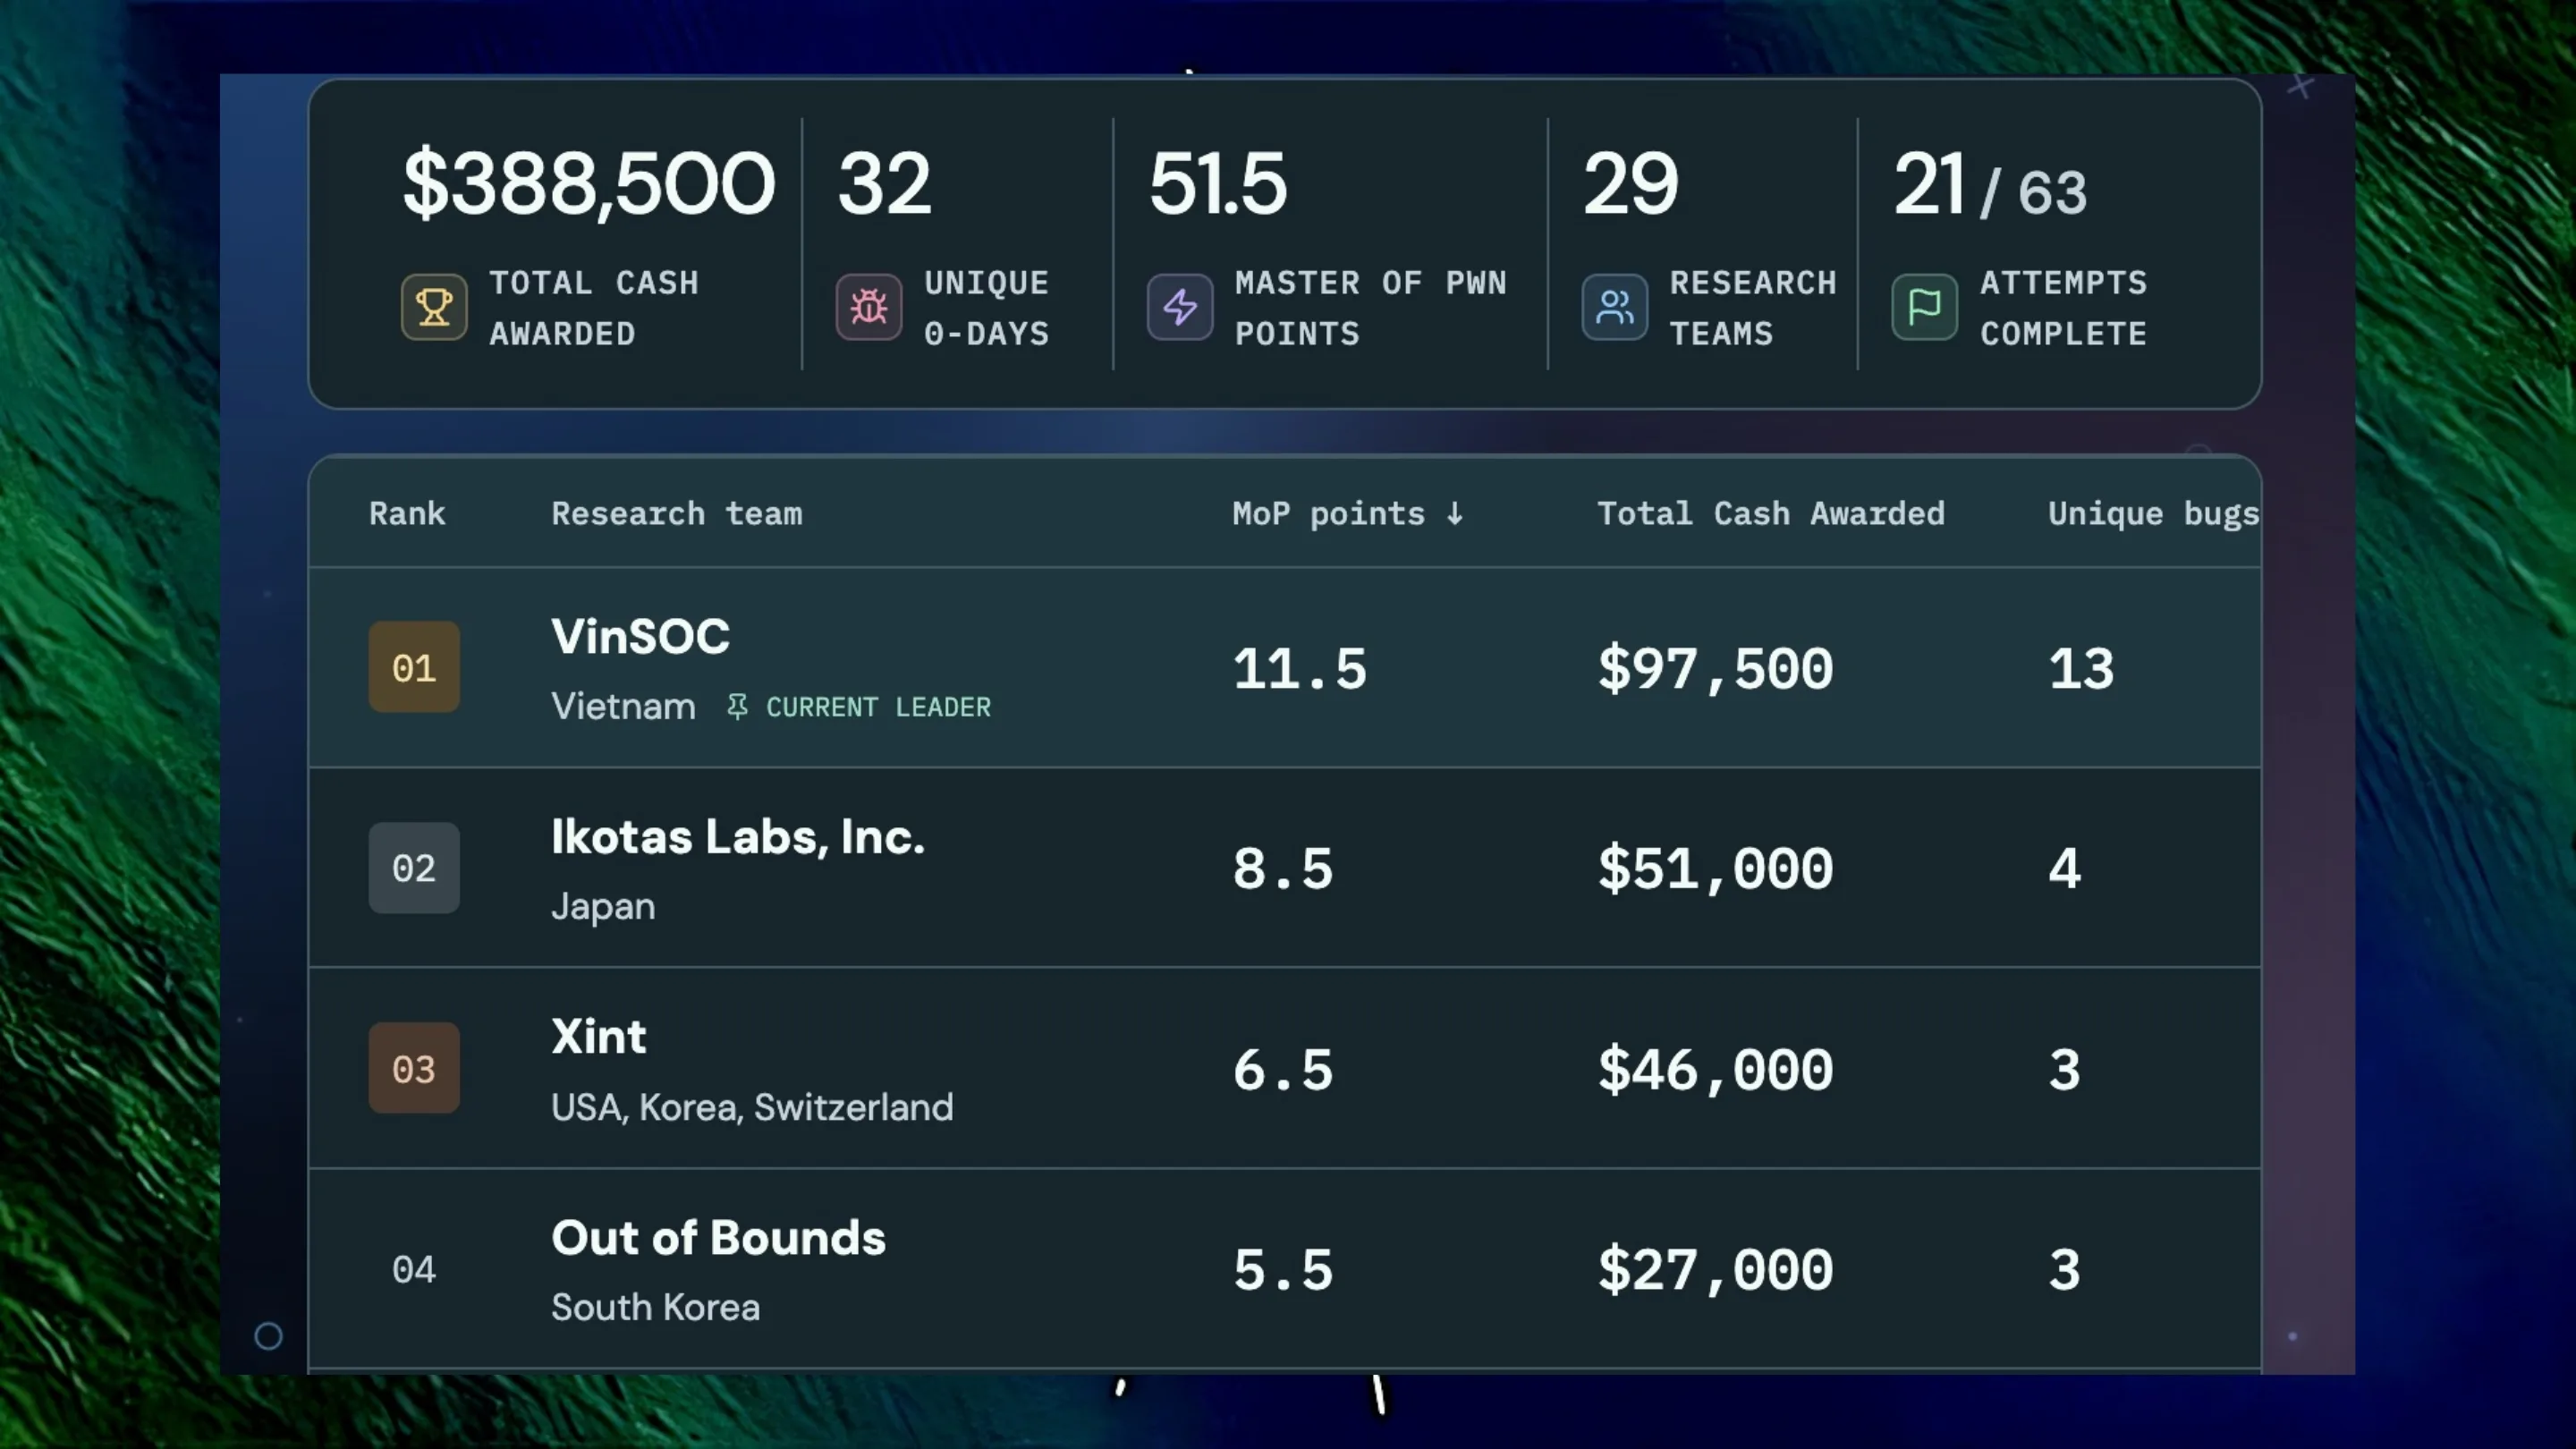
Imagem: ZDI
Ataques de IA ampliam o alcance das vulnerabilidades zero-day
A inteligência artificial também ganhou espaço importante nesta edição do evento. Pesquisadores demonstraram ataques contra componentes de infraestrutura de IA, incluindo o Oracle Autonomous AI, além de técnicas envolvendo injeção de argumentos no agente de codificação OpenAI Codex.
Esses testes mostram uma mudança importante no cenário de segurança. Sistemas de IA deixaram de ser apenas ferramentas utilizadas por aplicações tradicionais e passaram a executar tarefas, interpretar instruções e interagir com outros componentes de software.
Uma vulnerabilidade nesse contexto pode, portanto, ultrapassar os limites de uma aplicação isolada. Dependendo da arquitetura, um atacante pode tentar manipular entradas para alterar o comportamento de um agente, acessar recursos indevidos ou induzir uma ferramenta automatizada a executar ações que não deveriam ser permitidas.
Também houve uma tentativa contra o Google Pixel 10 realizada pela equipe White Noise Club. O ataque, entretanto, não foi concluído dentro do tempo estipulado pelas regras da competição. Isso também faz parte do processo: nem toda técnica desenvolvida em laboratório consegue ser reproduzida com sucesso sob as restrições de um ataque real.
Casa inteligente revela riscos das vulnerabilidades zero-day
Outro destaque veio do segmento de dispositivos conectados. A equipe VinSOC conseguiu comprometer o Philips Hue Bridge Pro combinando sete vulnerabilidades zero-day.
A demonstração é particularmente relevante porque um hub de casa inteligente funciona como ponto de integração entre diferentes equipamentos. Em um ambiente doméstico, ele pode estar conectado a lâmpadas, sensores e outros dispositivos que compartilham a mesma infraestrutura de rede.
O caso evidencia por que a segurança de IoT não pode ser analisada apenas individualmente. Um dispositivo aparentemente simples pode se transformar em uma porta de entrada para outros sistemas quando possui privilégios elevados ou acesso a componentes importantes da rede.
A competição também colocou sob pressão equipamentos corporativos. Impressoras Lexmark e Canon foram alvos de pesquisadores, assim como o alto-falante inteligente Sonos Era 300.
Impressoras modernas estão longe de ser apenas periféricos que recebem documentos. Elas possuem sistemas operacionais, interfaces de rede, serviços web, armazenamento temporário e mecanismos de gerenciamento remoto. Uma falha crítica pode, dependendo do cenário, transformar esse equipamento em um ponto de entrada para uma rede empresarial.
O mesmo princípio vale para alto-falantes e outros dispositivos conectados. Quanto maior a quantidade de equipamentos inteligentes presentes em uma residência ou empresa, maior também é a superfície potencial de ataque.
Novas categorias aproximam a competição dos riscos atuais
O Pwn2Own Ireland 2026 também ampliou o escopo de seus testes. A competição passou a contemplar novas categorias relacionadas a saúde, bem-estar e aplicações de programação baseadas em inteligência artificial.
A mudança acompanha a transformação do mercado. Dispositivos conectados estão cada vez mais presentes em ambientes pessoais e profissionais, enquanto aplicações de IA passaram a executar tarefas que anteriormente dependiam exclusivamente de usuários humanos.
Para pesquisadores de segurança, isso significa encontrar novas classes de vulnerabilidades. Para fabricantes e desenvolvedores, significa proteger sistemas que podem processar informações pessoais, executar comandos ou interagir diretamente com outros serviços.
Quanto os hackers éticos ganharam no primeiro dia?
O aspecto financeiro é uma das principais características do Pwn2Own. Os participantes recebem recompensas conforme demonstram explorações válidas, com valores maiores destinados a ataques mais complexos ou que resultem em comprometimento significativo dos sistemas.
No primeiro dia do evento, as demonstrações envolvendo smartphones, dispositivos conectados, aplicações corporativas e infraestrutura de IA fizeram o valor acumulado das premiações crescer rapidamente, chegando à casa de centenas de milhares de dólares.
Esse dinheiro não representa apenas um prêmio para o pesquisador. Ele funciona como um incentivo para que especialistas procurem falhas antes que criminosos tenham a oportunidade de explorá-las.
O modelo também ajuda a transformar uma descoberta potencialmente perigosa em um processo controlado. O pesquisador apresenta uma prova de conceito sob condições supervisionadas, a vulnerabilidade é encaminhada ao fabricante e começa o processo de correção.
Como funciona a divulgação responsável das falhas
Encontrar uma vulnerabilidade é apenas uma parte do trabalho. Depois da demonstração, começa uma etapa igualmente importante: a divulgação responsável.
A ZDI coordena o processo com os fabricantes afetados. Em linhas gerais, os fornecedores recebem um período de até 90 dias para desenvolver e disponibilizar uma correção antes que informações técnicas mais detalhadas sobre a vulnerabilidade sejam publicadas.
Esse intervalo permite que empresas analisem a causa do problema, desenvolvam um patch, realizem testes de regressão e distribuam a atualização aos usuários.
O mecanismo é especialmente importante quando a falha envolve produtos populares. Publicar imediatamente todos os detalhes de uma exploração antes que exista uma correção poderia facilitar ataques contra usuários que ainda não têm proteção.
Ao mesmo tempo, a divulgação posterior aumenta a transparência. Pesquisadores e profissionais de segurança podem estudar o problema, verificar as correções e compreender como evitar vulnerabilidades semelhantes no futuro.
O que esperar dos próximos dias do Pwn2Own Ireland 2026
O primeiro dia representa apenas uma parte da competição. As rodadas seguintes continuam colocando diferentes categorias de dispositivos e softwares sob ataques controlados, com novas oportunidades para pesquisadores demonstrarem exploits zero-day.
A expectativa é que os próximos dias tragam novas descobertas em categorias envolvendo dispositivos conectados, plataformas corporativas, aplicações e sistemas utilizados em ambientes domésticos e profissionais.
Para o mercado, cada demonstração bem-sucedida representa um alerta. Para os fabricantes, significa acelerar investigações e correções. Para os usuários, reforça a importância de instalar atualizações de segurança assim que elas estiverem disponíveis.
O principal aprendizado do primeiro dia do Pwn2Own Ireland 2026 é que a segurança de um produto não pode ser medida apenas pela quantidade de recursos ou pela reputação da fabricante. Mesmo plataformas modernas podem esconder vulnerabilidades de dia zero que só aparecem quando pesquisadores especializados conseguem analisar profundamente sua implementação.
Por isso, mantenha smartphones, roteadores, hubs de casa inteligente, impressoras e demais dispositivos conectados atualizados. Em ambientes corporativos, também é importante acompanhar os boletins de segurança dos fabricantes e aplicar correções dentro das políticas estabelecidas pela organização.
O Pwn2Own mostra, na prática, que o hacking ético tem um papel fundamental nesse processo. Ao transformar a descoberta de falhas em uma atividade controlada e recompensada, a competição ajuda a revelar problemas antes que eles sejam utilizados em campanhas criminosas.