O malware BambooToken mostra como ameaças modernas podem explorar protocolos legítimos e comuns em ambientes corporativos para dificultar a identificação de atividades maliciosas. Em vez de depender exclusivamente de HTTP ou HTTPS para estabelecer comunicação com sua infraestrutura de comando e controle, a ameaça utiliza o MQTT, protocolo amplamente empregado em dispositivos IoT, automação e sistemas de telemetria.
A análise publicada pelo Black Lotus Labs, divisão de pesquisa de ameaças da Lumen, revela uma campanha multiplataforma ativa desde pelo menos fevereiro de 2023, com atividade observada até julho de 2026. A infraestrutura identificada atingiu sistemas Windows e Linux, incluindo servidores de aplicações, ambientes corporativos e pelo menos um servidor GitLab.
O caso chama atenção especialmente para administradores Linux, DevOps e equipes responsáveis por ambientes de desenvolvimento. A combinação de carregamento lateral de DLLs, coleta extensa de informações e comunicação por MQTT cria uma ameaça que pode passar despercebida em redes onde esse protocolo já é permitido por motivos legítimos.
O que é o malware BambooToken e como ele opera
O BambooToken foi identificado pelo Black Lotus Labs durante uma investigação iniciada após a descoberta de amostras até então não documentadas no VirusTotal, no começo de 2026. Entretanto, artefatos presentes nos arquivos analisados indicam que a estrutura já estava em operação desde fevereiro de 2023.
Segundo os pesquisadores, a atividade não pôde ser associada com confiança a um grupo de ameaças conhecido, sendo tratada como um cluster emergente. A evolução observada também demonstra que os operadores modificaram progressivamente a arquitetura, passando de mecanismos tradicionais de comunicação para o uso do MQTT e, posteriormente, ampliando o alcance para sistemas Linux.
A primeira versão analisada utilizava um arquivo chamado Update.log para iniciar o processo malicioso e realizar uma injeção em memória. O agente coletava informações como arquitetura, CPU, memória, endereço MAC, endereço IP público e dados de arquivos, enviando posteriormente essas informações para a infraestrutura de comando e controle.
A resposta do servidor podia determinar ações como carregar plugins, interromper plugins, encerrar o malware ou desconectar o agente. A partir das versões posteriores, a estrutura passou a utilizar MQTT para transportar essas instruções.
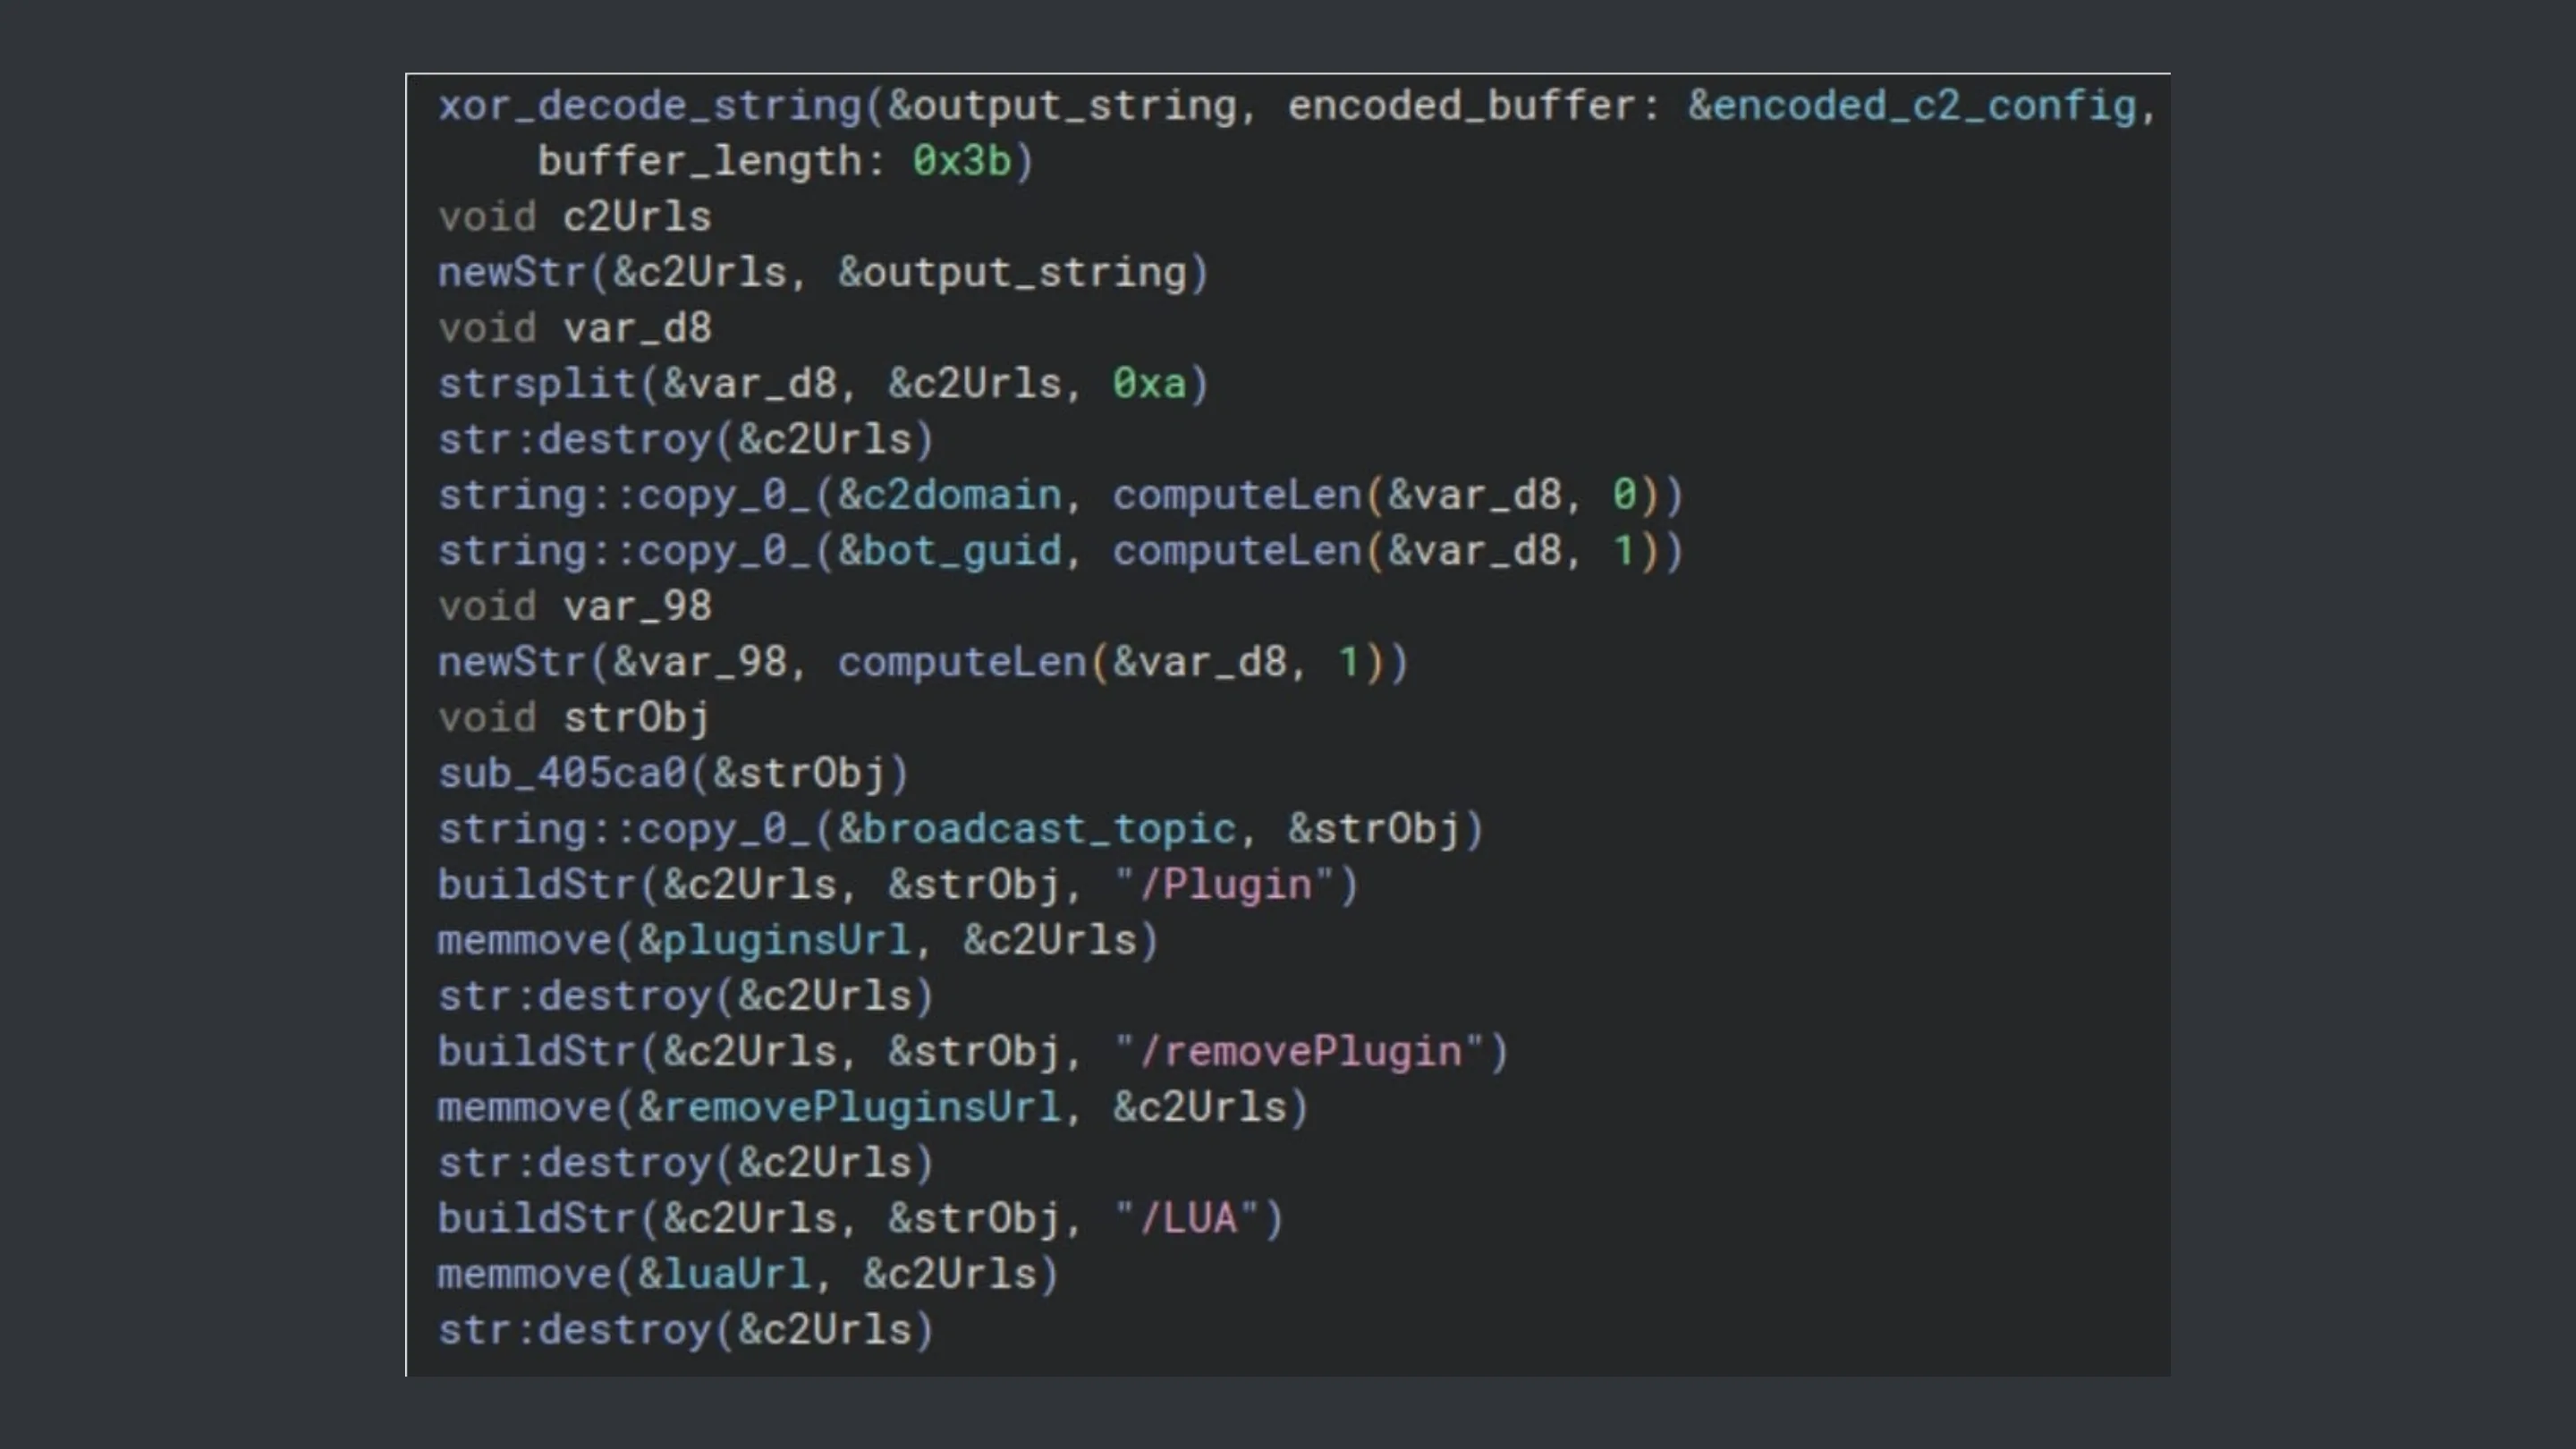
Imagem: Lumen
O uso incomum do protocolo MQTT para evasão
O MQTT, ou Message Queuing Telemetry Transport, é um protocolo leve baseado em uma arquitetura de publicação e assinatura. Um cliente publica mensagens em determinados tópicos, enquanto outros clientes podem se inscrever nesses tópicos para recebê-las. Um componente intermediário, chamado broker, distribui as mensagens entre os participantes.
Essa arquitetura oferece uma característica particularmente interessante para um operador de malware: o computador infectado não precisa se comunicar diretamente com o servidor que controla a campanha. O broker funciona como intermediário, ocultando parte da infraestrutura por trás da comunicação MQTT.
No BambooToken, o agente se inscreve em tópicos específicos e publica mensagens indicando seu estado. Dessa forma, o operador pode enviar instruções de maneira assíncrona através do broker. O Black Lotus Labs destaca justamente essa capacidade de separar o equipamento infectado da infraestrutura principal de C2 como uma das vantagens do mecanismo.
Isso não significa que o MQTT seja inseguro por natureza. O protocolo é um padrão utilizado legitimamente em inúmeros setores e possui mecanismos de autenticação e criptografia, inclusive com suporte a TLS. O problema está no uso de uma tecnologia legítima para transportar comandos maliciosos dentro de uma rede que talvez já permita esse tipo de tráfego.
O uso de MQTT por malware também não é completamente inédito. Pesquisadores da ESET documentaram anteriormente o MQsTTang, um backdoor que utilizava MQTT para comunicação com seus operadores. O caso do BambooToken, porém, combina essa técnica com uma arquitetura multiplataforma e mecanismos adicionais de carregamento lateral.
Vetores de infecção e carregamento lateral
Nas campanhas direcionadas ao Windows, uma das técnicas identificadas envolve o software OnKey, da Tendyron, utilizado em tokens USB empregados para autenticação e serviços criptográficos.
O malware não depende de uma suposta quebra do certificado digital da Tendyron. Segundo a avaliação do Black Lotus Labs, o executável legítimo possuía assinatura válida, mas apresentava condições que permitiam o DLL side-loading, fazendo com que um componente malicioso fosse carregado durante a execução do programa legítimo.
O arquivo malicioso identificado como OnKeyToken_KEB.dll era carregado pelo processo OnKeySrv, permitindo ao agente executar sua lógica dentro do fluxo de um software aparentemente legítimo.
Outra variante utilizava uma identidade associada à Zhuhai Kingsoft Office Software, imitando componentes relacionados a software de produtividade. Os pesquisadores ressaltam, entretanto, que não encontraram evidências de comprometimento dos certificados de assinatura da Kingsoft ou da Tendyron.
Esse detalhe é importante para administradores: um arquivo assinado digitalmente não deve ser tratado isoladamente como prova de legitimidade. O contexto de execução, o caminho do arquivo, DLLs carregadas e comportamento do processo também precisam fazer parte da análise.
Variante Linux e capacidades de espionagem do BambooToken
A expansão para Linux representa uma das características mais relevantes da campanha. O BambooToken versão 2.1, compilado para Linux e observado inicialmente em dezembro de 2025, apresenta forte sobreposição técnica com as variantes Windows. O Black Lotus Labs avalia com alta confiança que os dois conjuntos pertencem à mesma atividade.
A amostra Linux pode ser executada como daemon, decodifica informações de configuração armazenadas no próprio binário e utiliza uma estrutura MQTT diferente da observada nas versões anteriores.
O agente se inscreve em um tópico global e em outros tópicos associados ao identificador único da campanha. Entre eles aparecem referências a Plugin, removePlugin, LUA e ao próprio identificador do agente.
A arquitetura permite que o malware aguarde comandos remotamente. Entre os manipuladores identificados estão funções para abrir um shell, transferir arquivos e coletar informações do sistema.
A função de telemetria reúne uma quantidade considerável de dados, incluindo MAC address, CPU, memória, processos, threads, arquitetura, versão do sistema, identificadores do computador e informações de rede. O agente envia periodicamente um sinal de presença ao C2 e permanece aguardando novas instruções.
No Windows, os pesquisadores também identificaram um plugin voltado à enumeração de produtos antivírus por meio do Windows Management Instrumentation (WMI). A informação coletada é enviada para a infraestrutura controlada pelos operadores, permitindo descobrir quais mecanismos de proteção estão presentes no computador.
A análise estática encontrou ainda referências a possíveis recursos como keylogging, acesso à área de transferência, gravação de áudio, captura de webcam e captura da tela. Porém, existe uma ressalva importante: essas funções foram encontradas em código não executado, ou dead code, e não há confirmação de que todas estavam operacionalmente ativas nas amostras analisadas.
Por que o Linux e o GitLab são alvos importantes
O comprometimento de servidores Linux merece atenção especial porque esses sistemas frequentemente ocupam posições privilegiadas dentro da infraestrutura de empresas.
Um servidor comprometido pode armazenar código-fonte, credenciais, tokens de acesso, chaves SSH, artefatos de CI/CD e informações sobre outros sistemas. No levantamento do Black Lotus Labs, foi identificado um servidor GitLab em Hong Kong entre os alvos comprometidos. Também foram observadas empresas de desenvolvimento de software e servidores responsáveis por back-ends de aplicações móveis.
Esse cenário aumenta o risco de ataques à cadeia de suprimentos, especialmente quando o invasor consegue acessar ambientes utilizados para desenvolvimento, compilação ou distribuição de software.
Em outras palavras, o comprometimento de um único servidor de desenvolvimento pode ter consequências muito maiores do que a simples invasão daquele equipamento.
Impactos globais e recomendações de proteção para sysadmins
A telemetria do Black Lotus Labs identificou aproximadamente uma dúzia de entidades corporativas comprometidas, principalmente na Ásia, além de organizações na América do Sul. Entre os alvos estavam servidores ligados a aplicações móveis, um hotel no Vietnã, uma empresa biomédica na Argentina, uma organização financeira na Malásia, uma empresa jurídica no Chile, um site de criptomoedas na Lituânia e uma organização relacionada ao desenvolvimento de dispositivos de estilo de vida.
A diversidade dos alvos reforça que a ameaça não deve ser tratada apenas como um problema de endpoints Windows. Servidores Linux, infraestrutura de desenvolvimento, roteadores e back-ends também precisam fazer parte da estratégia de detecção.
Para equipes de segurança, o primeiro passo é entender se existe uma justificativa legítima para cada máquina utilizar MQTT externamente. Um servidor Linux de aplicação que nunca deveria conversar com brokers MQTT, mas começa a estabelecer conexões externas nessa modalidade, merece investigação.
Também é recomendável:
- Monitorar conexões MQTT de saída, principalmente nas portas tradicionalmente associadas ao protocolo, como 1883 e 8883.
- Criar alertas para clientes que utilizam MQTT sem uma finalidade operacional conhecida.
- Inspecionar conexões
PUBLISHeSUBSCRIBEquando houver capacidade de inspeção compatível com a arquitetura da rede. - Monitorar brokers MQTT corporativos, verificando clientes, tópicos, padrões de autenticação e volumes anormais de mensagens.
- Utilizar EDR/XDR em servidores Windows e Linux, com atenção a processos que executam shells, transferem arquivos ou apresentam comportamento incompatível com sua função.
- Restringir o DLL side-loading por meio de políticas de execução, allowlisting e controle rigoroso dos diretórios onde aplicações podem carregar bibliotecas.
- Manter servidores, roteadores, bibliotecas e componentes de CI/CD atualizados.
- Mapear dependências de software e fornecedores para reduzir riscos de supply chain.
- Monitorar grandes volumes de dados enviados para fora da organização, mesmo quando o destino parece geograficamente próximo.
- Evitar que serviços administrativos como SNMP fiquem expostos desnecessariamente à internet e revisar credenciais e configurações padrão de equipamentos de rede.
O ponto central é que bloquear simplesmente o MQTT pode não ser uma solução adequada. Em organizações que dependem de IoT ou telemetria, o protocolo pode ser essencial. A abordagem mais eficiente é estabelecer quem pode usar MQTT, para onde pode se conectar, quais brokers são autorizados e qual comportamento é esperado.
O BambooToken também demonstra por que a segurança de servidores Linux não pode se limitar ao gerenciamento de pacotes e atualizações. Telemetria de rede, controle de processos, monitoramento de credenciais, segurança do pipeline de desenvolvimento e análise comportamental precisam trabalhar em conjunto.